
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 aaryanbhujang/cve-2024-3660-poc
PoC для CVE-2024-3660. Произвольное выполнение кода в Keras.
 abraxas/veneficus
Суперэлитный end-to-end имплант 0day. Полная kill-chain. Эксплуатация, повышение привилегий, пивотинг, отравление, закрепление.
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - полный анализ, первопричина, PoC и дорожная карта эксплуатации RCE
 navisec/cve-2021-4034-pwnkit
Nim-основанный proof-of-concept для CVE-2021-4034 (PwnKit), локального повышения привилегий в pkexec из polkit, со встроенной библиотекой полезной…
 0x-nope/cve-2019-12180
Консультация и доказательство концепции для CVE-2019-12180, демонстрирующие произвольное выполнение кода Groovy в SoapUI и ReadyAPI с помощью…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Элитный набор инструментов для эксплуатации CVE-2025-55182 (RCE в серверных компонентах React). Асинхронные полиморфные полезные нагрузки,…
 crumbledwall/cve-2024-37759_poc
Эксплоит Proof-of-Concept для CVE-2024-37759, уязвимости внедрения SpEL в DataGear 5.0.0 и более ранних версиях, позволяющей удаленное выполнение…
 bibo318/cve-2024-4577-rce-attack
ATTACK PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
POC для ImageMagick 6.9.6-4. Это PoC, вдохновлённый открытием fullwaywang уязвимости CVE-2023-34152.
 ekomssavior/poc_cve-2025-32433
Доказательство концепции эксплуатации уязвимости CVE-2025-32433 с симулированными и реальными режимами атаки, включая C2-сервер на основе Flask для…
 spiralbl0ck/cve-2024-45383
poc для CVE-2024-45383
 lindemer/cve-2019-11043
Python-эксплойт для CVE-2019-11043, нацеленный на недополнение буфера PHP-FPM, для достижения удаленного выполнения кода посредством перезаписи…
 jarrettgohxz/cve-research
Репозиторий, содержащий все рабочие PoC, которые я создал для известных CVE, а также информацию о текущих исследованиях, которые я провожу (в…
 g0d150ne/xss2shell
Эксплуатирует XSS-уязвимость WordPress до аутентификации (CVE-2026-64638) для достижения удалённого выполнения кода, устанавливая зашифрованный…
 icebreack/cve-2022-24637
Исправленный эксплойт для CVE-2022-24637, обеспечивающий надёжную эксплуатацию выявленной уязвимости для целей тестирования на проникновение и оценки…
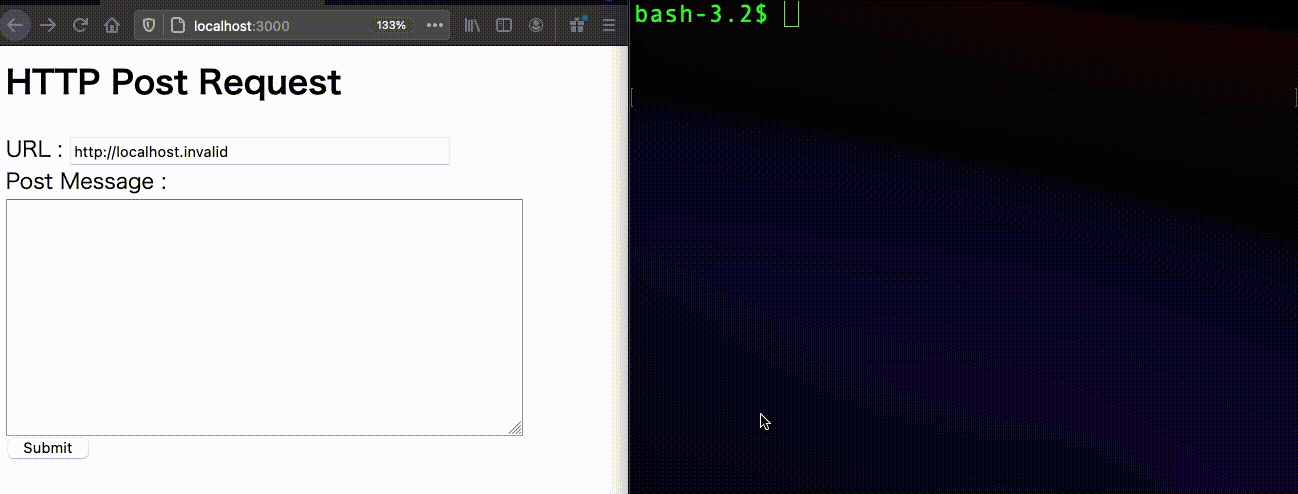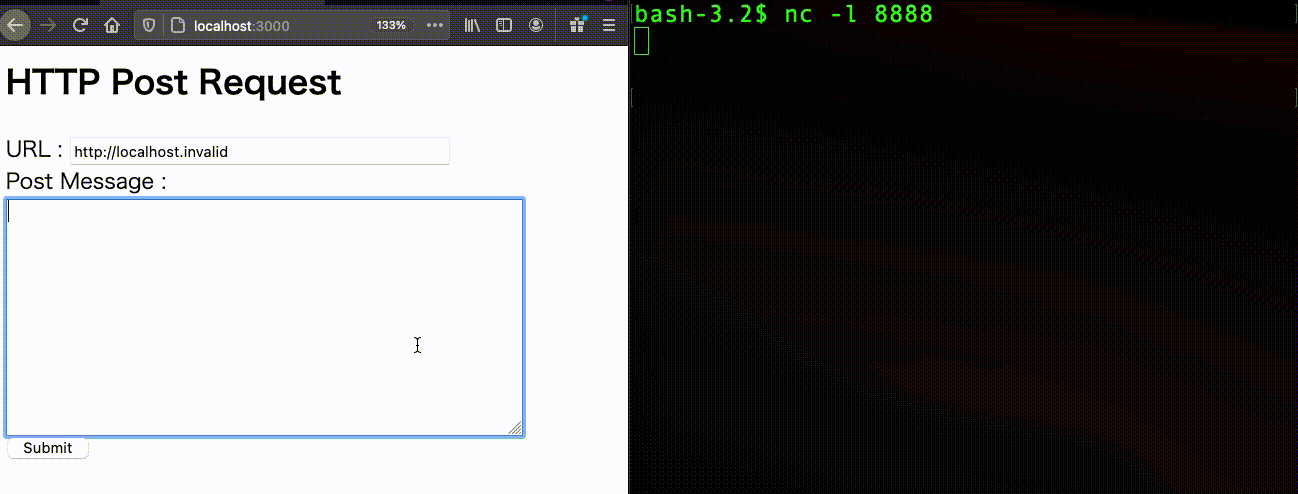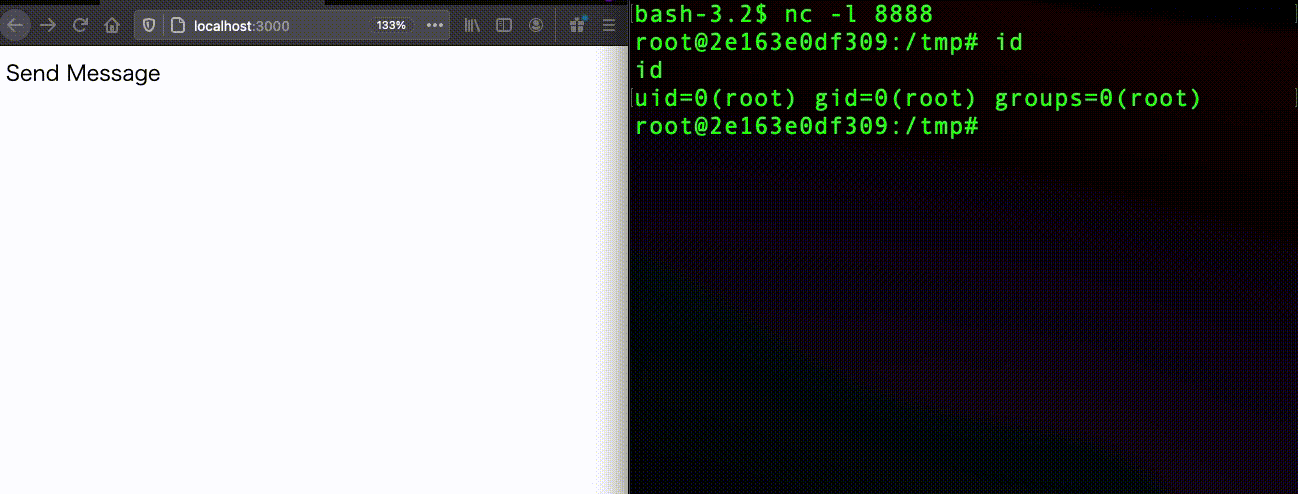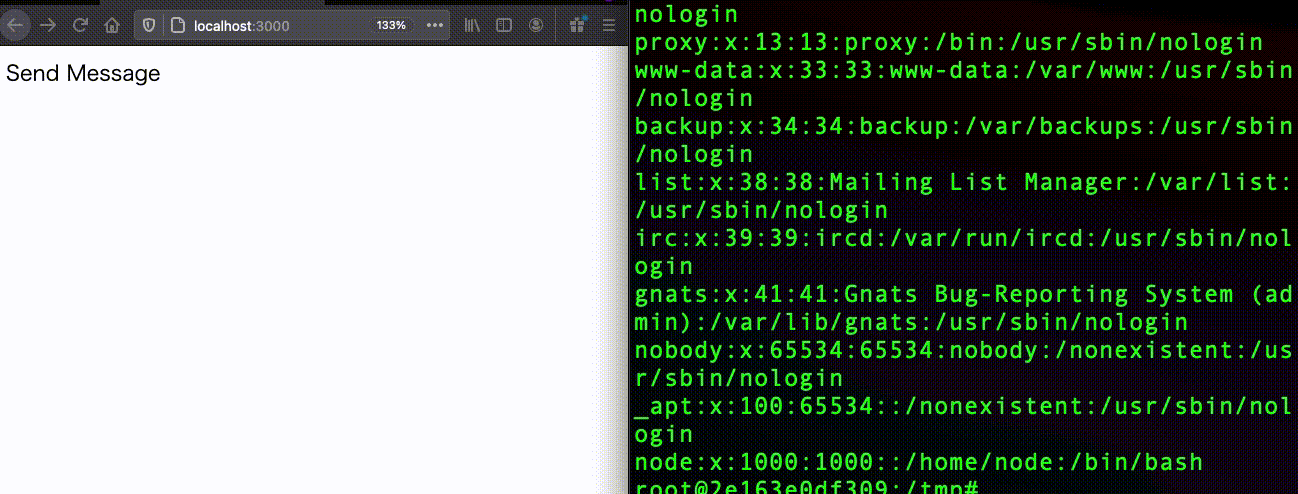 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 randomrobbiebf/log4j-exploits
Log4J-эксплойты для различных систем
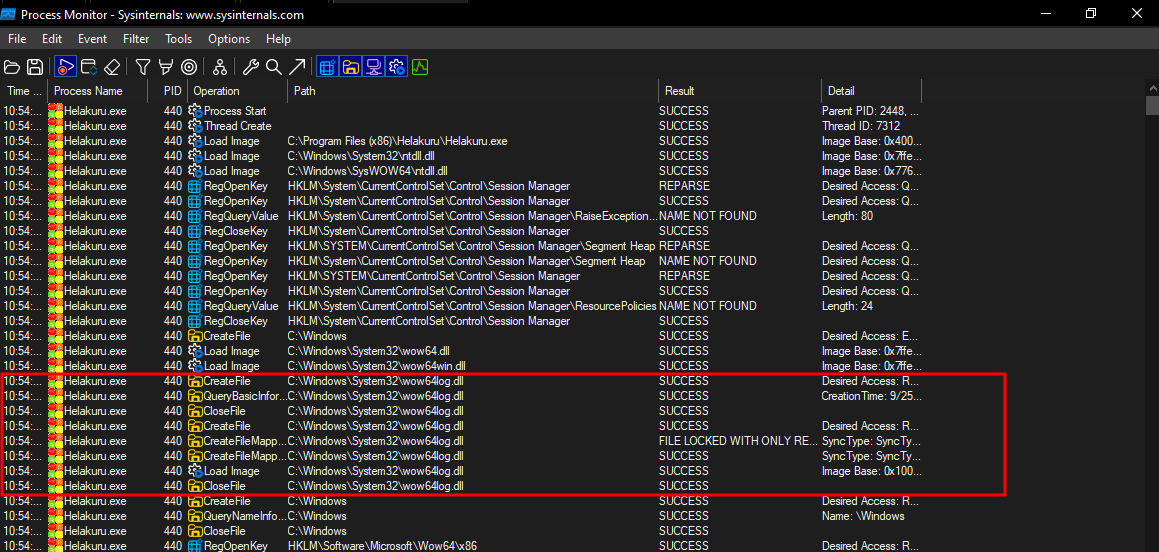 surajhacx/helakuruv.1.1-dllhijack
Helakuru версия 1.1 DLL Hijack - CVE-2024-48605








