
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 00xglitch/bella
Bella — это инструмент пост-эксплуатационного сбора данных и удалённого администрирования для macOS, написанный на чистом Python. 🍎💻
 pushpenderindia/thorse
THorse — это генератор RAT (Remote Administrator Trojan) для систем Windows/Linux, написанный на Python 3.
 mstxq17/cve-2020-1472
cve-2020-1472 воспроизведение и использование эксплойта
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 pointedsec/cve-2024-44541
Этот репозиторий описывает уязвимость SQL-инъекции в Inventio Lite v4, включая шаги эксплуатации и Python-скрипт для автоматизации атаки. В нём…
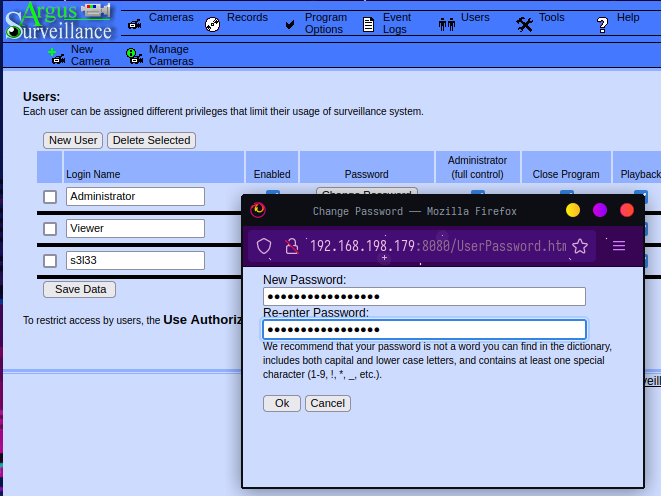 s3l33/cve-2022-25012
Обновленная версия этого скрипта для шифрования слабых паролей
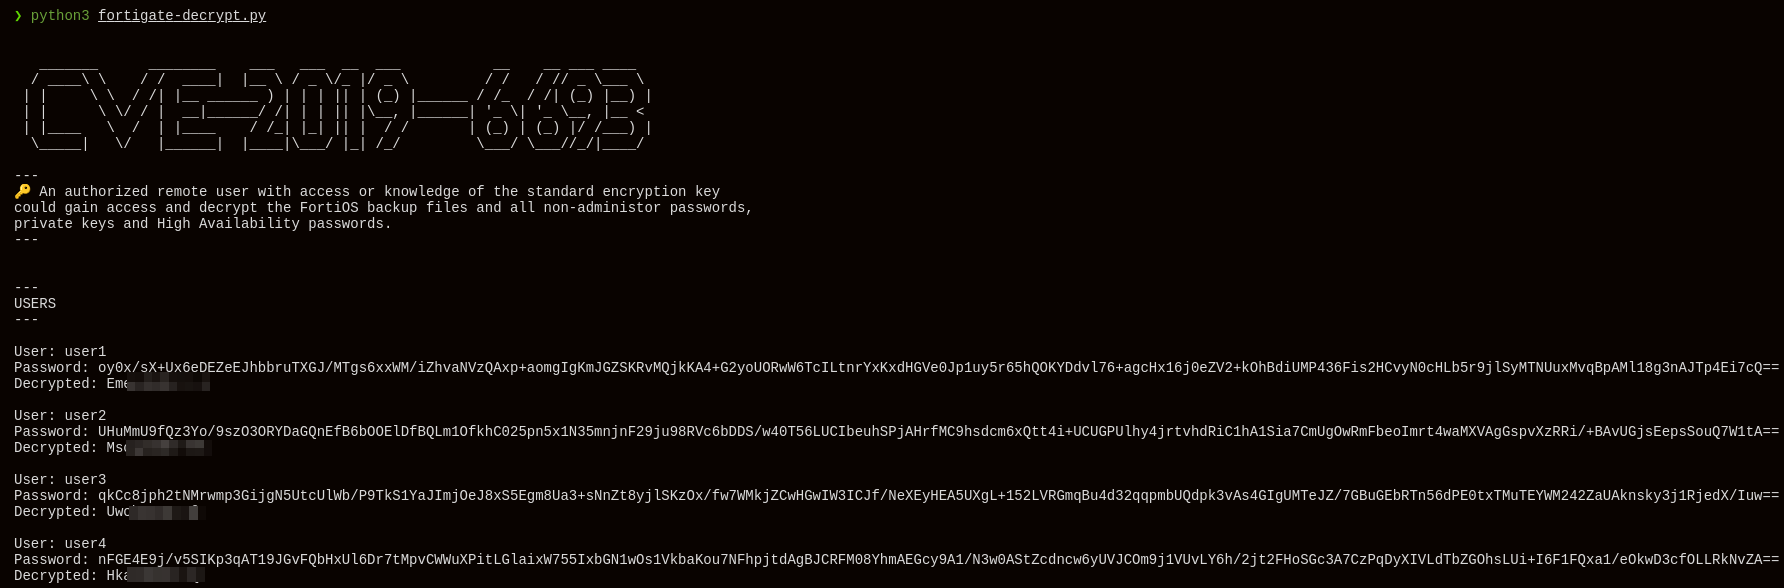 saladandonionrings/cve-2019-6693
Авторизованный удалённый пользователь с доступом или знанием стандартного ключа шифрования может получить доступ и расшифровать файлы резервного…
 tamim1089/hikvisionexploiter
HikvisionExploiter — это утилита на Python, предназначенная для автоматизации эксплуатации и проверки доступности каталогов на сетевых камерах…
 und3sc0n0c1d0/bruteforce-to-keepass
Этот скрипт дополняет результаты, полученные с помощью инструмента keepass-password-dumper при эксплуатации уязвимости CVE-2023-32784, затрагивающей…
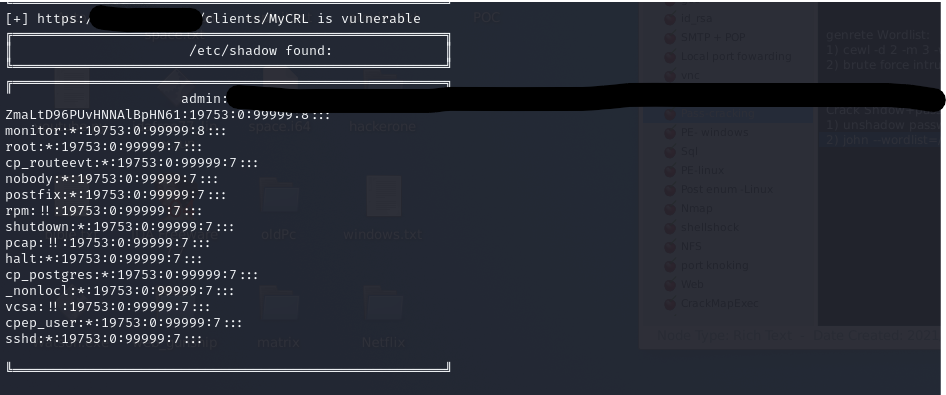 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - неавторизованный обход пути в Nexus Repository Manager 3
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Техническое исследование и анализ эксплуатации уязвимости обхода аутентификации в прошивке TP-Link TL-WR840N (CVE-2018-12633).
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Доказательство концепции эксплуатации CVE-2024-21413 с использованием Moniker Link в HTML-письме для запуска SMB-подключения и перехвата хэшей…
 z-bool/venom-jwt
Инструмент для проверки уязвимостей/взлома ключей, разработанный для пентеста JWT. Генерирует результаты для FUZZ на основе CVE-2015-9235/пустого…
 z-jxy/keepass_dump
Дампер KeePass 2.X (CVE-2023-32784)
 cybersecuritist/cve-2024-21754-forti-rce
Эксплойт для CVE-2024-21754, нацеленный на недостаточное хеширование паролей в FortiOS и FortiProxy, позволяющий привилегированным атакующим…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Раскрытие хэша NTLMv2 через файл .library-ms








