

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815- — CVE-2024-44815 | Kitploit
Инструменты/GitHubGitHub/nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
Безопасность встроенных системВзлом паролейРазведкаАнализ уязвимостейЭксплуатацияАппаратный ХакингАппаратная БезопасностьАнализ Прошивок
Поделиться
GitHub
nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-

Extracting-User-credentials-For-Web-portal-and-WiFi-AP-For-Hathway-Router-CVE-2024-44815-

CVE-2024-44815

Репозиторий
402 лет назадЕщё не проверено

Извлечение учетных данных пользователя для маршрутизатора Hathway через SPI flash - CVE-2024-44815

Описание уязвимости:

Во время оценки безопасности прошивки маршрутизатора было обнаружено, что учетные данные для входа как в веб-портал, так и в точку доступа Wi-Fi хранятся в открытом виде во флэш-памяти SPI. Злоумышленник может извлечь учетные данные и использовать их в своих целях.

Производитель продукта: Hathway

Затронутый продукт: CM5100-511

Затронутая версия: 4.1.1.24

Оценка уязвимости V3.1: 6.8 Средняя AV:P/AC:H/PR:N/UI:N/S:C/C:H/I:N/A:H

Доказательство концепции:

  1. Включите маршрутизатор и выполните первоначальную разведку сети с помощью инструмента Nmap.
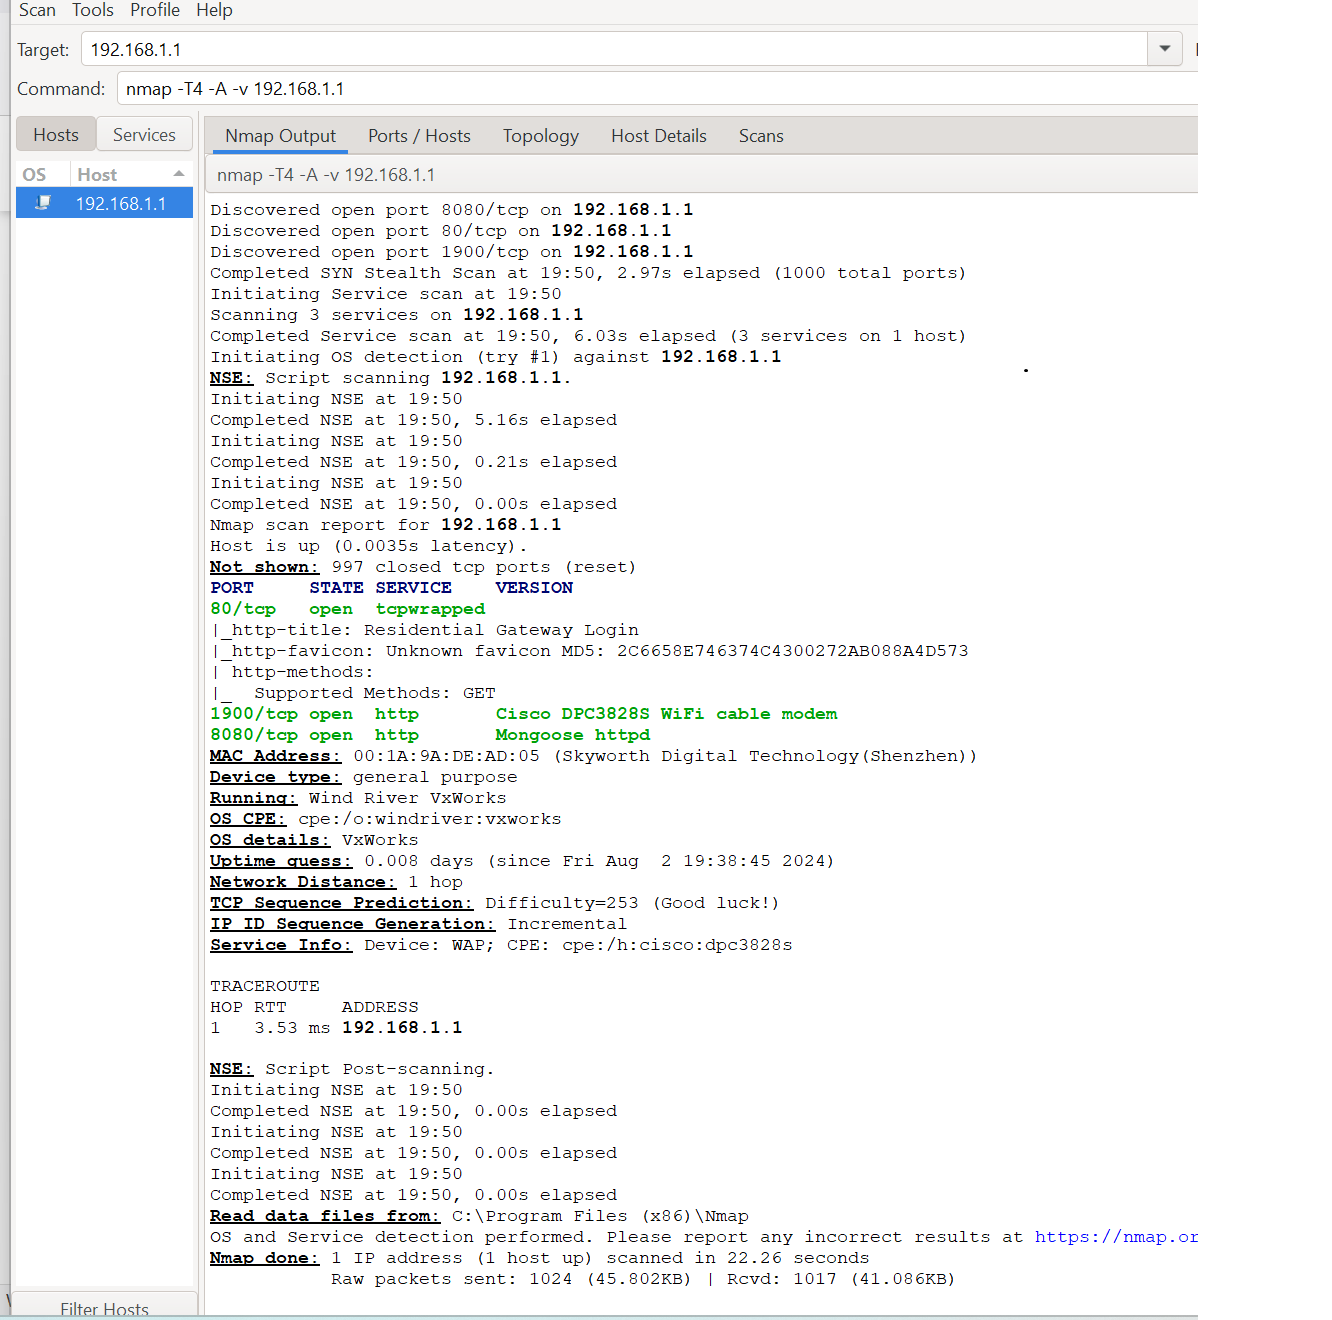
    Network_reconn
  2. Разберите маршрутизатор и найдите UART-соединение, как показано на изображении ниже. Подключите UART-соединение к последовательной консоли и проверьте начальную последовательность загрузки маршрутизатора. Из начальной последовательности загрузки мы получили информацию о версии аппаратного и программного обеспечения.
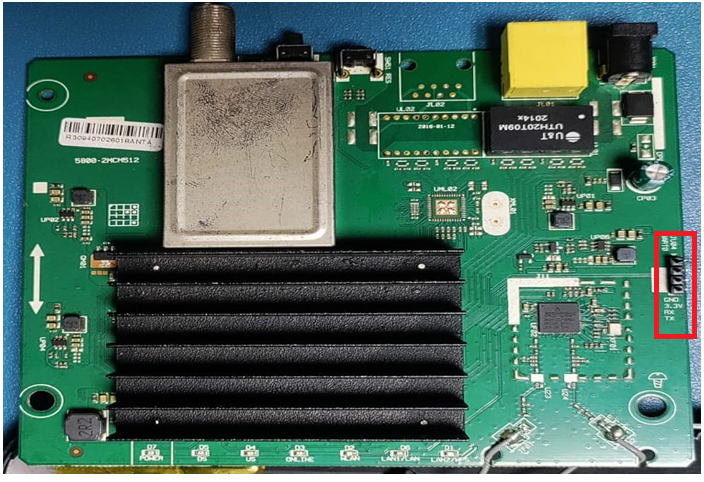
    Tear_down Initial_boot_sequence
  3. В результате анализа печатной платы было обнаружено, что внешняя микросхема флэш-памяти (Winbond W25Q64JV) подключена с обратной стороны. Выпаяйте микросхему флэш-памяти с платы и с помощью программатора CH431A сделайте дамп прошивки.
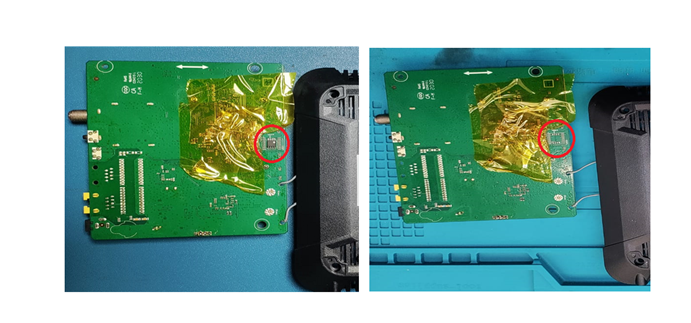
    image

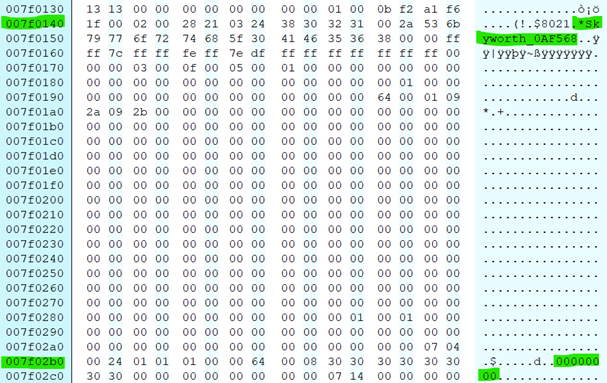
  4. После создания дампа прошивки выполните анализ полученного двоичного файла. Мы обнаружили подозрительные учетные данные с именем пользователя ‘admin’ и именем точки доступа Wi-Fi в открытом виде.
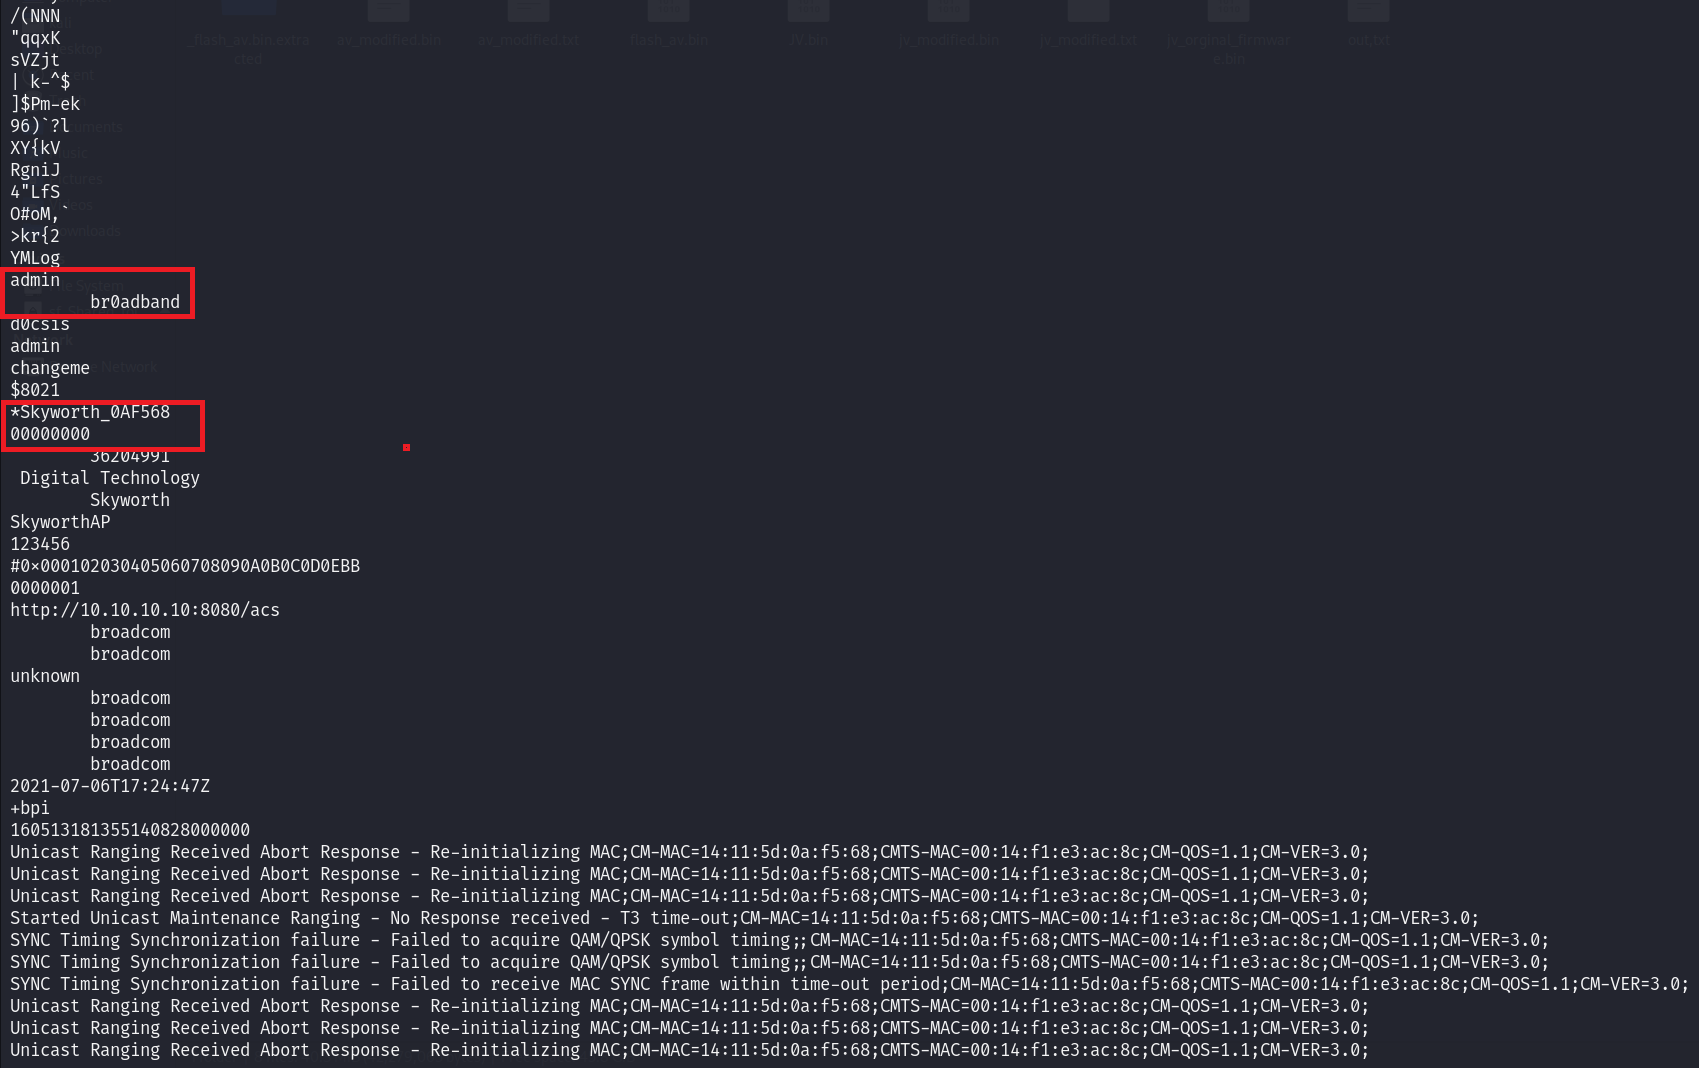
    credentials_through_string_command
  5. Откройте дамп прошивки в шестнадцатеричном представлении, чтобы определить точное расположение подозрительных учетных данных в памяти прошивки.

    image

    image

  6. Мы попытались войти на веб-портал и в точку доступа Wi-Fi, используя подозрительные учетные данные, найденные в прошивке, и вход выполнен успешно.

    image

  7. Даже если пользователь изменил учетные данные по умолчанию, злоумышленник может извлечь их из прошивки, зная адрес памяти; кроме того, учетные данные хранятся в открытом виде.

Авторы:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




