
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit

 barghest-ngo/mesh
Зашифрованная одноранговая mesh-сеть VPN для удаленной мобильной криминалистики, обеспечивающая беспроводное получение данных через ADB и…
 pentesteracademy/patoolkit
PA Toolkit — это набор плагинов для анализа трафика, ориентированных на безопасность.
 gdssecurity/wifitap
wifitap обновлён для BT5r3
 nccgroup/upnp-pentest-toolkit
UPnP Pentest Toolkit для Windows
 danmcinerney/creds.py
Сбор учётных данных FTP/POP/IMAP/HTTP/IRC
 danmcinerney/wifi-monitor
Выводит IP-адреса в вашей локальной сети, которые отправляют наибольшее количество пакетов.
 josh0xa/espionage
Набор для сниффинга пакетов в Linux для автоматизированных атак MiTM
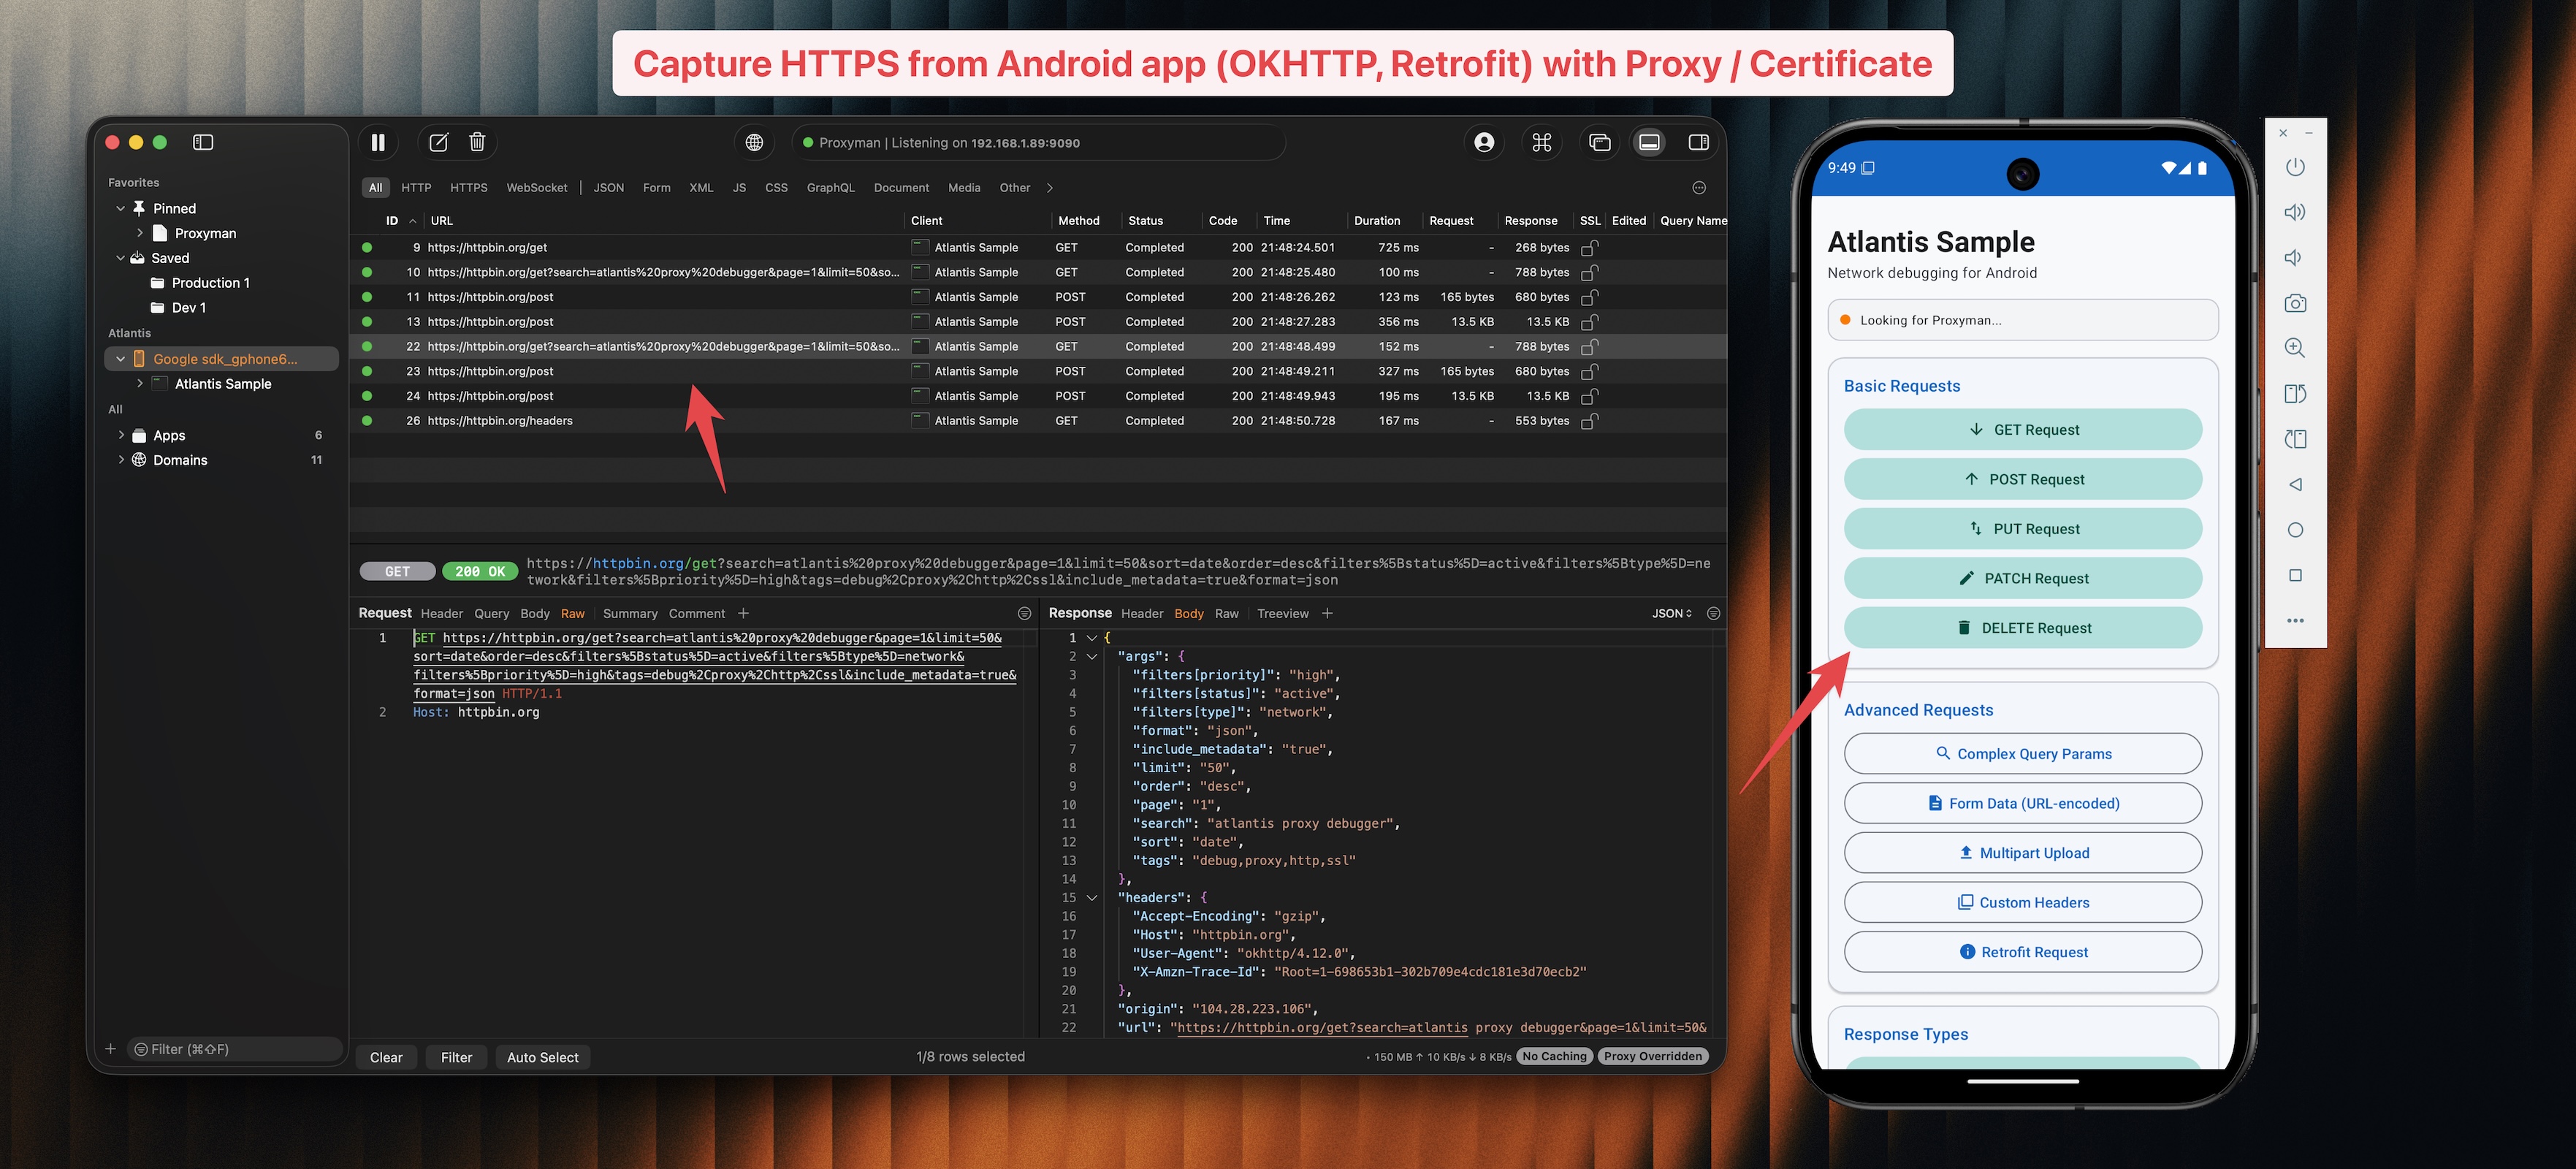 proxymanapp/atlantis-android
Захватывайте HTTP/HTTPS трафик из Android-приложений и отправляйте его в Proxyman для отладки.
 cybermaggedon/cyberprobe
Захват, анализ и реагирование на кибератаки
 benjeems/packetstrider
Инструмент форензики сетевых пакетов для SSH
 bifrost-proxy/bifrost
Высокопроизводительный MITM-прокси HTTP/HTTPS/SOCKS5 на Rust с перехватом TLS, перезаписью запросов на основе правил, захватом трафика, точками…
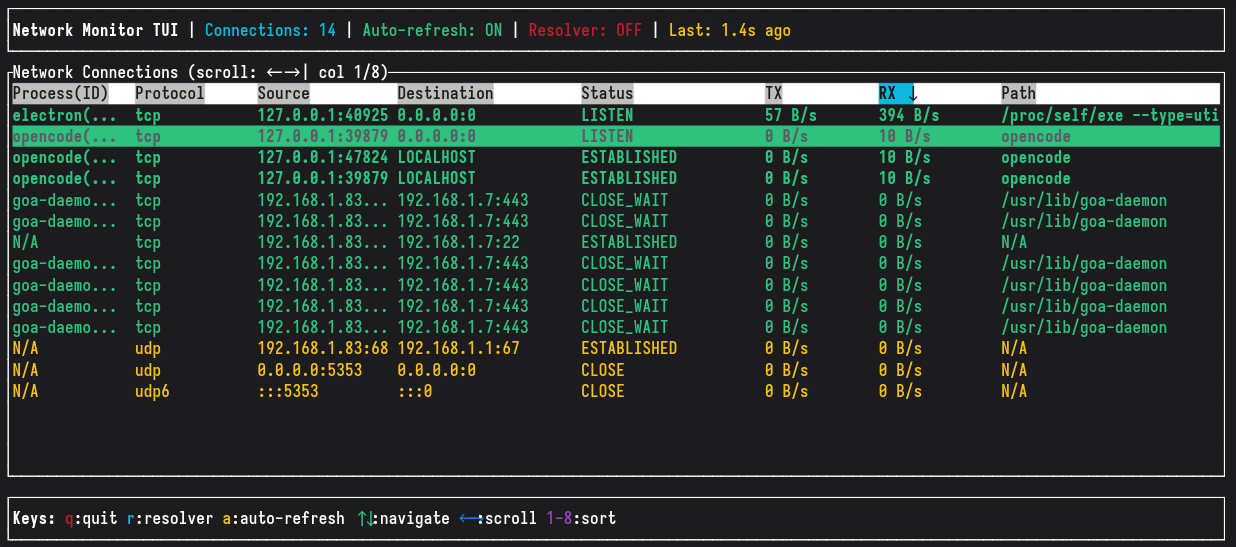 grigio/network-monitor
Инструмент мониторинга сетевых подключений в реальном времени, созданный на Rust и GTK4, отображающий активные подключения с живой статистикой…
 skyplabs/probequest
Инструментарий для работы с Wi-Fi probe-запросами
 nccgroup/blesuite
BLESuite — это пакет Python, который предоставляет более простой способ тестирования устройств Bluetooth Low Energy (BLE).
 ioactive/laf
Этот проект предназначен для предоставления набора инструментов для создания, разбора, отправки, анализа и взлома набора пакетов LoRaWAN с целью…
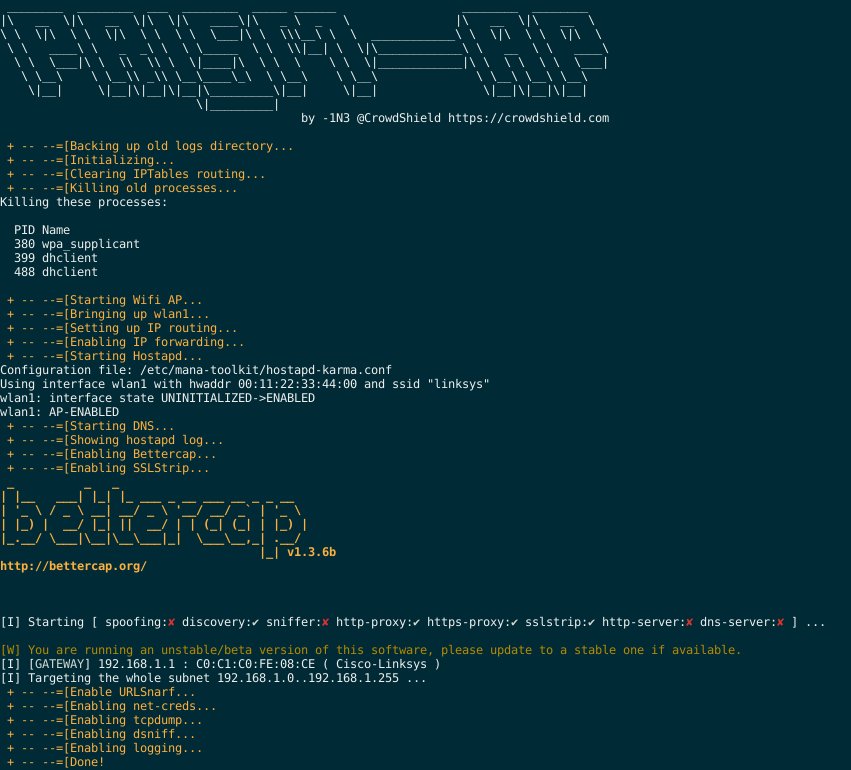 1n3/prism-ap
Автоматизированный фреймворк для атаки MITM с использованием поддельной беспроводной точки доступа (RogueAP).
 nccgroup/binproxy
BinProxy — это прокси для произвольных TCP-соединений. Вы можете определять пользовательские форматы сообщений с помощью гема BinData.
 greatscottgadgets/libbtbb
C-библиотека для декодирования пакетов базовой полосы Bluetooth и извлечения информации о пикосети из оборудования Ubertooth и USRP для анализа…








