

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
netgraph — Кроссплатформенный HTTP-сниффер с веб-интерфейсом | Kitploit

Инструменты/GitHubGitHub/ga0/netgraph
Сниффинг и анализ пакетовСетевая криминалистикаСбор информацииВеб-безопасностьУтилиты и фреймворки
GitHubga0/netgraph

netgraph

Кроссплатформенный HTTP-сниффер с веб-интерфейсом

Репозиторий
95692273 лет назадПроверено Kitploit
Поделиться

Go Report Card codecov GitHub license

Netgraph

Netgraph — это инструмент для перехвата пакетов, который захватывает все HTTP-запросы и ответы и отображает их на веб-странице.
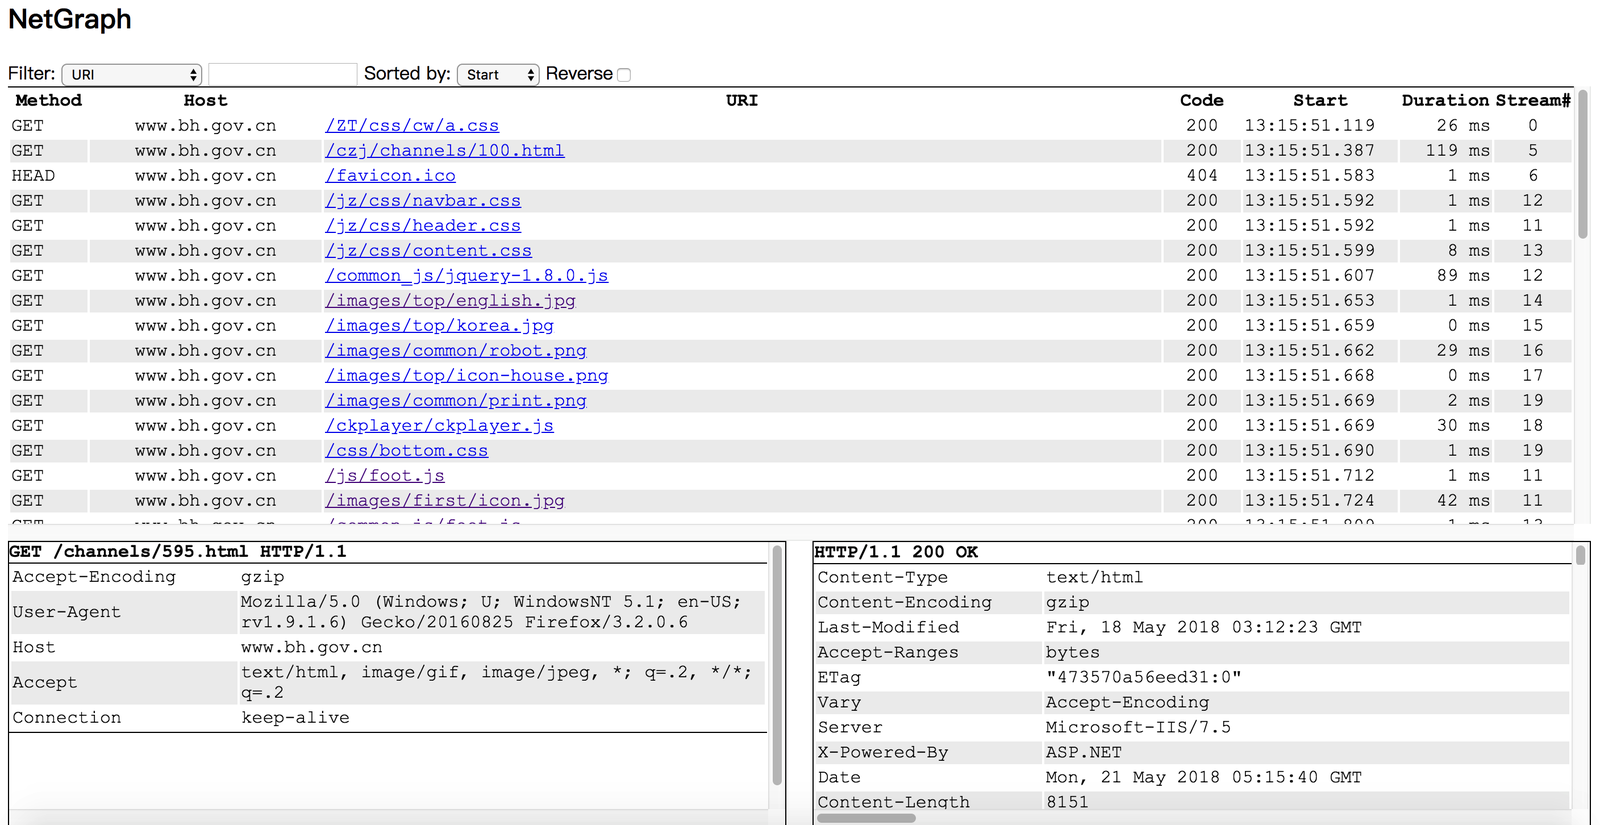
Screenshot

Вы можете запустить Netgraph на своём linux-сервере без установленного графического окружения и отслеживать HTTP-запросы и ответы в браузере на своём ноутбуке.

Компиляция, установка, запуск

  1. go get github.com/ga0/netgraph
  2. запустите $GOPATH/bin/netgraph -i INTERFACE -p PORT
  3. откройте веб-страницу netgraph в браузере (например: http://localhost:9000, 9000 — это PORT, заданный на шаге 2)

  Пользователям Windows сначала необходимо установить библиотеку winpcap.

Параметры

  -bpf string
        Задать фильтр пакетов Berkeley (по умолчанию "tcp port 80")
  -i string
        Прослушивать интерфейс; если интерфейс не указан, выбирается автоматически
  -input-pcap string
        Открыть файл pcap
  -o string
        Записывать HTTP-запросы и ответы в файл; задайте значение "stdout" для вывода в консоль
  -output-pcap string
        Записывать захваченные пакеты в файл pcap
  -output-request-only
	      Записывать в файл только HTTP-запросы, отбрасывая ответы. Используется только при наличии параметра "-o". (по умолчанию true)
  -p int
        Порт веб-сервера. Если порт равен '0', сервер не запускается.  (по умолчанию 9000)
  -s	Сохранять HTTP-события на сервере
  -v	Показывать подробные сообщения (по умолчанию true)

Пример: вывод захваченных запросов в stdout:

  $ ./netgraph -i en0 -o=stdout
  2018/07/26 10:33:24 open live on device "en0", bpf "tcp port 80"
  [2018-07-26 10:33:34.873] #0 Request 192.168.1.50:60448->93.184.216.34:80
  GET / HTTP/1.1
  Host: www.example.com
  Connection: keep-alive
  Pragma: no-cache
  Cache-Control: no-cache
  Upgrade-Insecure-Requests: 1
  User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_13_6) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/67.0.3396.99 Safari/537.36
  Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8
  Accept-Encoding: gzip, deflate
  Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,zh-TW;q=0.7

  content(0)


Лицензия

MIT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




