 buybitart/get-the-hacker
Тихо выявляйте угрозы WiFi. Ловите хакеров.

Ходи. Сканируй. Обнаруживай. Понимай.
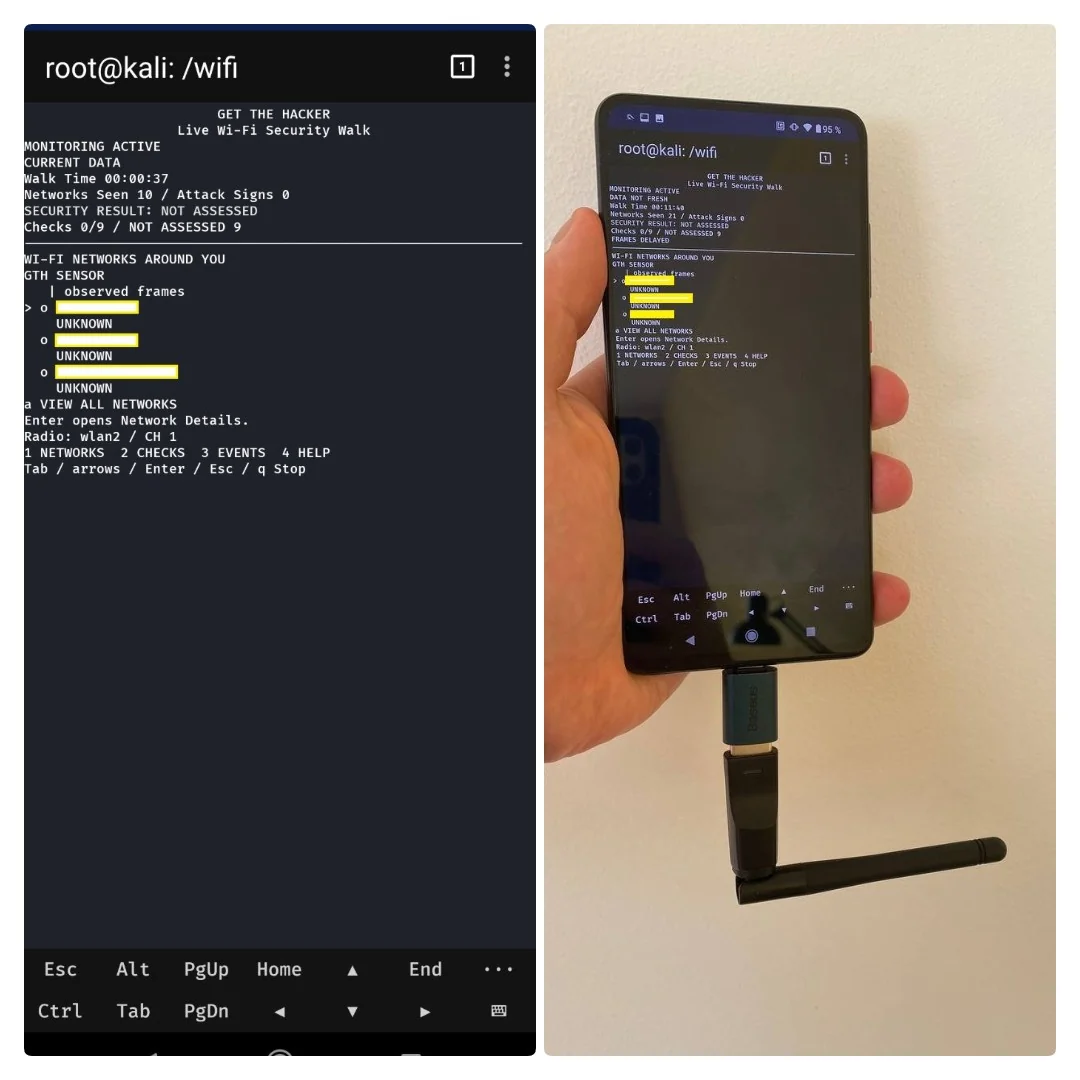
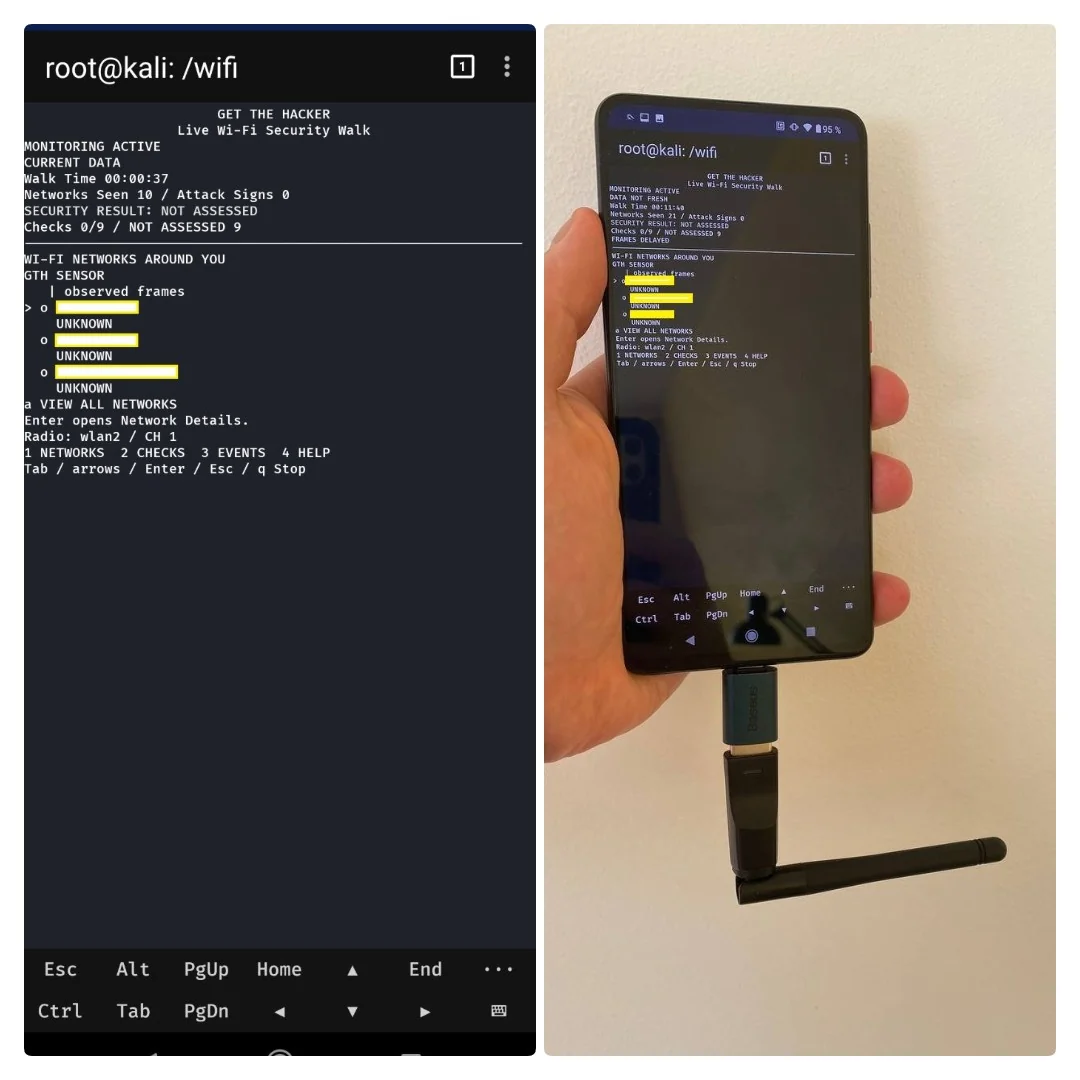
GTH — это пассивная Wi-Fi WIDS от Aliaksandr Zasinets. Она проверяет принятые кадры на признаки атак. Она сохраняет доказательства. Лицензия: GPL-2.0-only.
GTH проверяет всплески Deauth, изменения политики AP и признаки Evil Twin. Она также проверяет Recon, признаки KARMA, попытки EAPOL и повторяющиеся отказы. Обычные Probe Requests и неизвестные AP не являются атаками. MAC-адрес не идентифицирует человека.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Требуются Python 3.11+, поддержка SQLite и Bash.
Linux или Termux также требуют iw и ip.
Scapy 2.6.1 включён в комплект. Для базового использования pip install не нужен.
Для захвата необработанных кадров нужны root, поддерживаемый драйвер и режим монитора.
После копирования задайте режим скрипта:
chmod +x gth.sh install.sh
Запустите bash install.sh один раз, чтобы добавить команду gth.sh.
Он использует папку bin вашего пользователя. Он не устанавливает никаких пакетов.
./gth.sh
Флаги не нужны. Ctrl+C останавливает захват и сохраняет отчёты. Отключённый wlan2 может перейти в режим монитора, если драйвер это поддерживает. Изменённое состояние радио восстанавливается при выходе. Подключённый адаптер не переключается автоматически. Управляемый wlan0 даёт статус локального соединения. Он не даёт WIDS по пакетам. GTH проверяет текущий канал. Он не переключает каналы. GPS необязателен. Захват работает без GPS-фикса.
| Результат | Значение |
|---|---|
| DETECTED | Сохранённые доказательства соответствуют правилу индикатора атаки |
| NOT DETECTED | Ни один признак не соответствует проверенным правилам и кадрам |
| NOT ASSESSED | Проверка не имеет полного результата |
Используйте 1–4 для Networks, Checks, Events и Help. Используйте стрелки, Enter и Esc для подробностей. Откройте локальный URL Dashboard, показанный в Help. Диаграмма AP является схематичной. Это не карта местоположения.
Linux сохраняет новые сессии в reports/ в этом приложении.
Android сохраняет результаты в /sdcard/Download/GTH/.
Отчёты и журналы создаются во время выполнения. Они не являются исходными файлами.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo генерирует синтетические кадры в памяти. Он не отправляет радиокадры. Replay требует необработанный Wi-Fi PCAP, PCAPNG или нормализованный JSONL на входе. Храните журналы сессий и файлы Proof вместе для проверки.
Читайте Installation, Android, Architecture, Detection, Reports и Limits. См. Third-party code для лицензий включённого исходного кода.
