

 thehive-project/cortex
Cortex: мощный движок анализа наблюдаемых объектов и активного реагирования


Cortex пытается решить распространённую проблему, с которой часто сталкиваются SOC, CSIRT и исследователи безопасности в ходе разведки угроз, цифровой криминалистики и реагирования на инциденты: как анализировать собранные наблюдаемые объекты (observables) в больших масштабах, обращаясь к одному инструменту вместо нескольких?
Cortex — это бесплатное программное обеспечение с открытым исходным кодом, созданное TheHive Project именно для этой цели. Наблюдаемые объекты, такие как IP-адреса, адреса электронной почты, URL-адреса, доменные имена, файлы или хэши, можно анализировать по одному или в пакетном режиме с помощью веб-интерфейса. Аналитики также могут автоматизировать эти операции благодаря REST API Cortex.
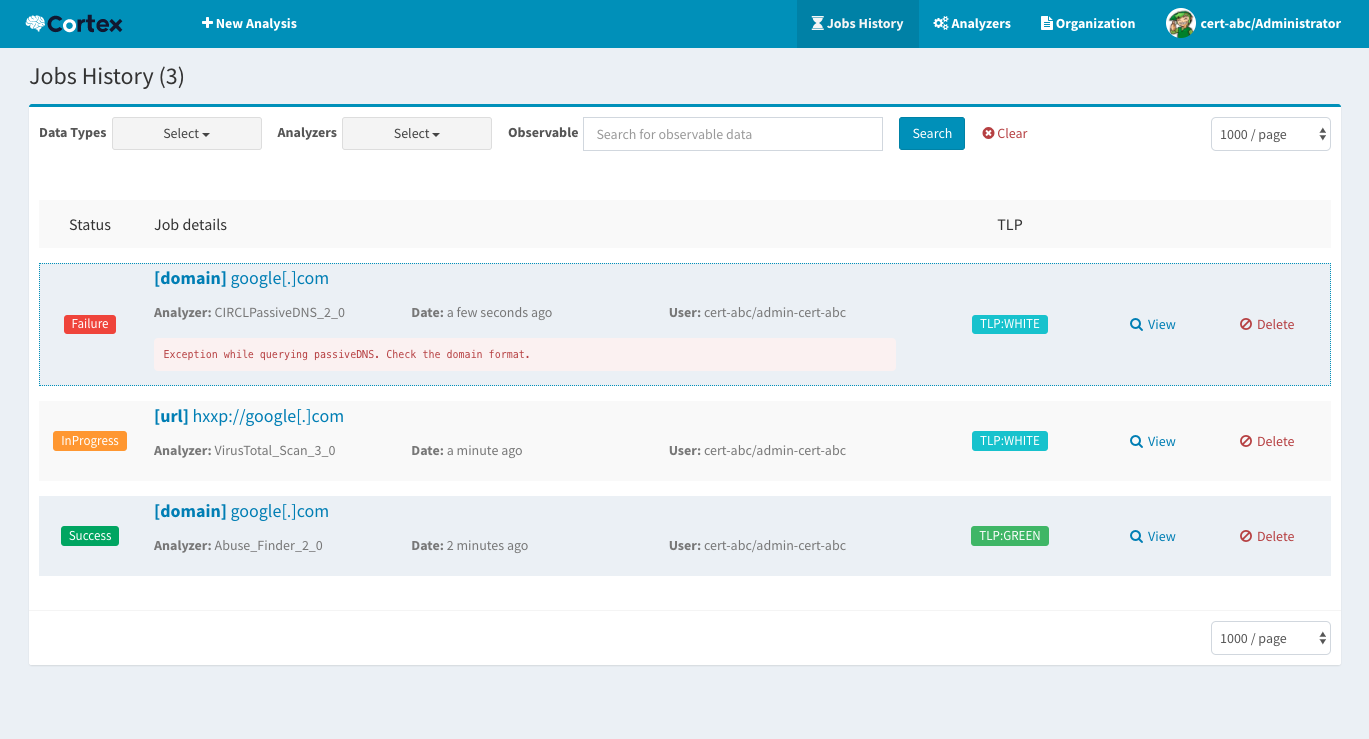
Используя Cortex, вам не придётся изобретать велосипед каждый раз, когда вы захотите воспользоваться сервисом или инструментом для анализа наблюдаемого объекта и расследования текущего дела. Воспользуйтесь одним из многочисленных анализаторов, входящих в его состав, а если вам не хватает какого-либо инструмента или сервиса, легко создайте подходящую программу и сделайте её доступной для всей команды (а лучше — для всего сообщества) благодаря Cortex.
Наряду с MISP, Cortex является идеальным дополнением для TheHive. TheHive позволяет анализировать десятки или сотни наблюдаемых объектов в несколько кликов, используя один или несколько экземпляров Cortex в зависимости от ваших потребностей в OPSEC и требований к производительности. Кроме того, TheHive поставляется с движком шаблонов отчётов, который позволяет настроить выходные данные анализаторов Cortex по своему вкусу, вместо того чтобы создавать собственные JSON-парсеры для вывода Cortex.
Cortex может быть интегрирован с MISP двумя способами:
Чтобы попробовать Cortex, вы можете использовать тренировочную виртуальную машину или установить его, прочитав Руководство по установке.
Cortex написан на Scala. Во фронтенде используются AngularJS и Bootstrap. Его REST API не хранит состояние (stateless), что позволяет горизонтально масштабировать систему. Входящие в комплект анализаторы написаны на Python. Дополнительные анализаторы могут быть написаны на том же языке или на любом другом языке, поддерживаемом Linux.
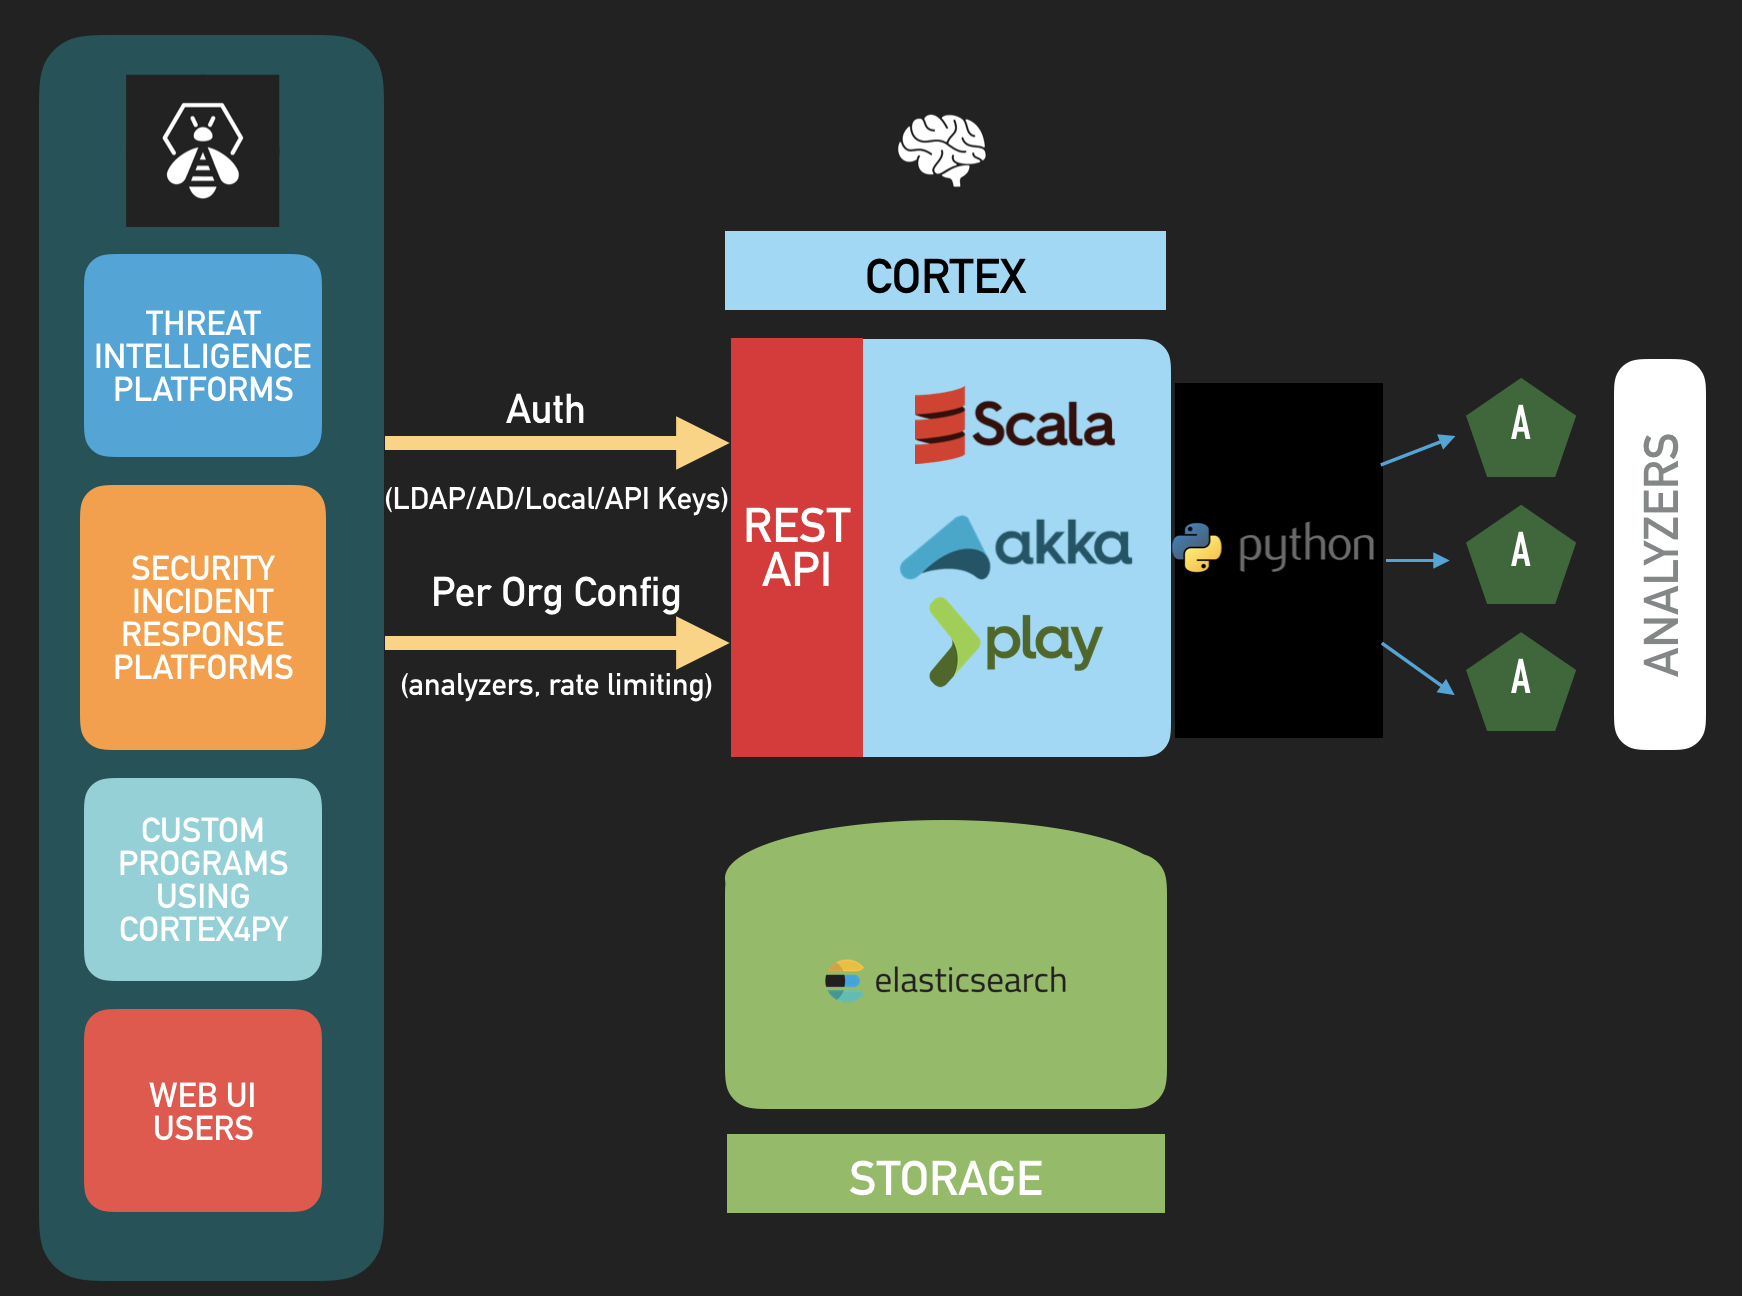
Благодаря Cortex вы можете анализировать различные типы наблюдаемых объектов с помощью десятков анализаторов. По состоянию на 14 апреля 2018 года доступно 39 публичных анализаторов. Большинство анализаторов доступны в разных вариантах. Например, с помощью анализатора VirusTotal вы можете отправить файл в VT или просто проверить последний доступный отчёт, связанный с файлом или хэшем. Полный список анализаторов, включая варианты и требования, ведётся в Руководстве по требованиям к анализаторам Cortex.
Мы подготовили несколько руководств в репозитории документации.
Cortex — это бесплатное программное обеспечение с открытым исходным кодом, выпущенное под лицензией AGPL (Affero General Public License). Мы, TheHive Project, обязуемся сделать так, чтобы Cortex и в долгосрочной перспективе оставался свободным проектом с открытым исходным кодом.
Информация, новости и обновления регулярно публикуются в Twitter-аккаунте TheHive Project и в блоге.
Мы приветствуем ваш вклад, особенно новые анализаторы, которые могут снять нагрузку с перегруженных работой коллег-аналитиков. Не стесняйтесь форкать код, экспериментировать с ним, вносить исправления и присылать нам пул-реквесты через issues.
У нас есть Кодекс поведения. Обязательно ознакомьтесь с ним перед тем, как вносить вклад.
Пожалуйста, создайте issue на GitHub, если вы хотите сообщить об ошибке или запросить функцию.
Важное примечание: если вы столкнулись с проблемой в работе анализатора или хотите запросить новый анализатор либо улучшение существующего, пожалуйста, создайте issue в отдельном GitHub-репозитории анализаторов. Если у вас возникли проблемы с TheHive или вы хотите запросить функцию, связанную с TheHive, пожалуйста, создайте issue в его отдельном GitHub-репозитории.
Кроме того, если вам нужно связаться с командой проекта, отправьте электронное письмо на [email protected].






