
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 wadesweaponshed/cve-2026-93616_checks
Скрипты Shell и SmartDashboard, проверяющие серверы управления Check Point на индикаторы компрометации, связанные с CVE-2026-93616, включая…
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…
 suominen/cve-2025-39682
Одностраничный трекер, фиксирующий статус патчей по каждому дистрибутиву для CVE-2025-39682 — use-after-free в пути приёма kTLS ядра Linux.
 suominen/cve-2026-53266
Одностраничный трекер, фиксирующий, какие дистрибутивы Linux выпустили исправления для уязвимости записи в page cache при SNAT ARP-перезаписи в…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 basitsajidsoc/soc-investigation-cve-2024-49138
Отчёт об исследовании и реагировании на инцидент для LetsDefend Alert SOC335 (эксплуатация CVE-2024-49138)
 capesandbox/capesolo
Автономная песочница для анализа вредоносного ПО в Windows VM, работающая на capemon, с графическим интерфейсом для триажа, сигнатурами YARA,…
 douglas-042/douglas-042-hq
Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 fevar54/cve-2026-76461-detection-kit-
Защитный набор для обнаружения CVE-2026-76461 — критической SQL-инъекции в Cisco Secure Email Gateway, включающий правила Sigma и YARA, индикаторы…
 karim852/kage-dfir-toolkit
Консоль DFIR-триажа для Windows-хостов, которая объединяет сбор артефактов, таймлайны с корреляцией по Sigma, сканирование YARA, проверку сокетов и…
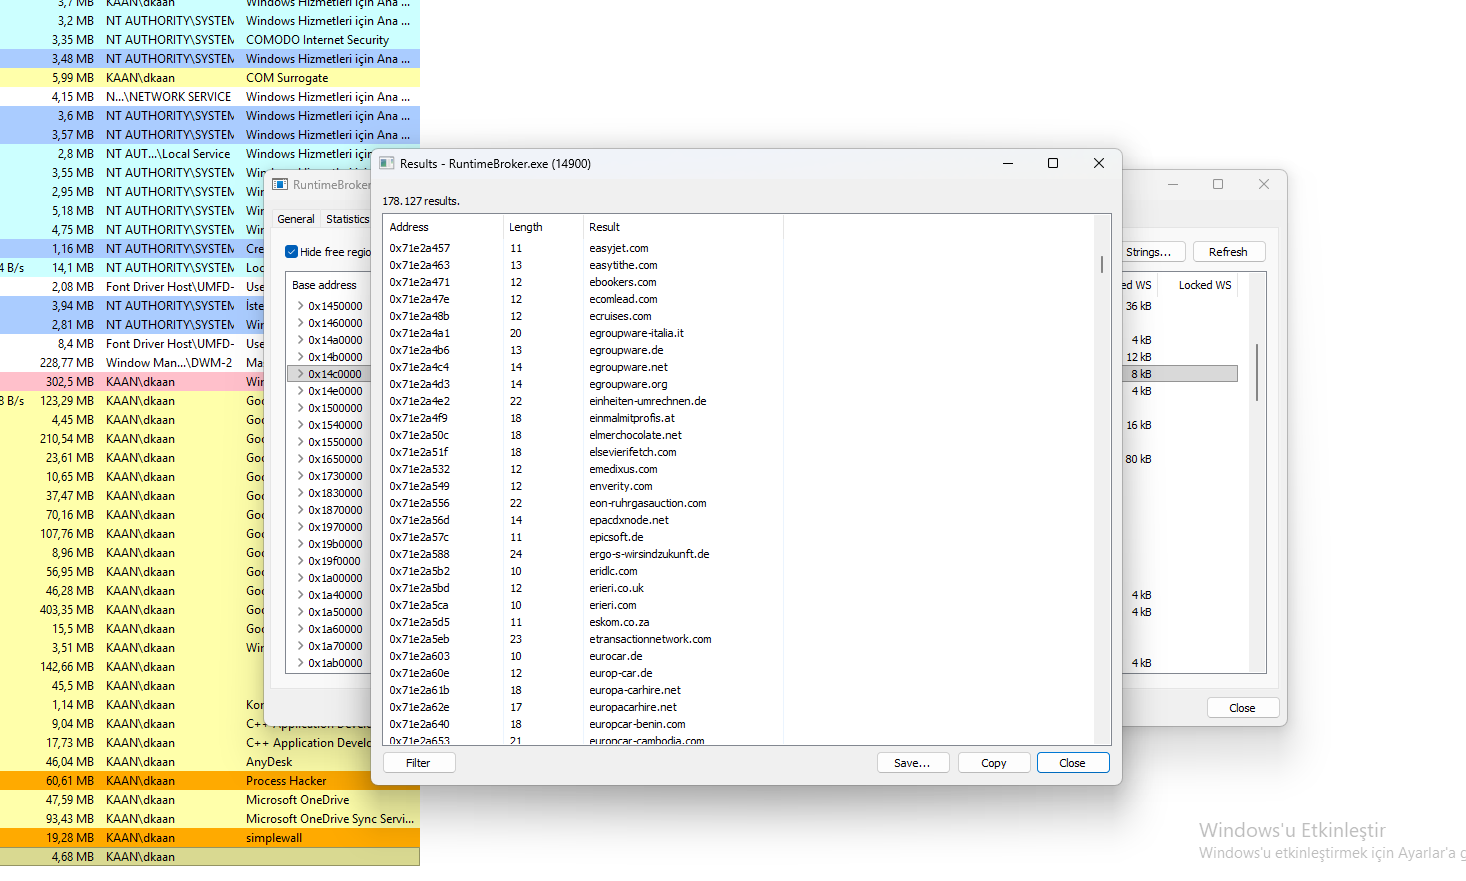 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Обратно-инженерный анализ StealC Stealer — инфостилера, использующего полую загрузку RuntimeBroker.exe, инфраструктуру C2 и извлечение полезной…
 v-pun215/tourmaline
Заметки по реверс-инжинирингу, деобфусцированный исходный код, IOC и правила YARA для Python-RAT Tourmaline ClickFix, охватывающие его DNS-туннель и…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — Сканер IOC и набор инструментов для обнаружения обхода пути в GitLab. Обнаружение и поиск эксплуатации критической уязвимости обхода…
 abdaullahag/threatlens
Python CLI-инструмент для быстрого анализа IOC (IP-адреса, домены, CVE) с использованием 6 бесплатных API Threat Intel. Вывод: цветной Excel, JSON,…
 zerodayvpn/cve-2026-41089-netlogon
🛡️ Official AI Security Tool diagnostic module for CVE-2026-41089 (Windows Netlogon Stack Buffer Overflow RCE). Features technical writeup, attack…
 svdwi/bluebox
Открытая платформа threat intelligence для анализа вредоносного ПО и наблюдаемых объектов. Обогащает IP-адреса, домены, URL и хэши данными из внешних…








