
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Обратно-инженерный анализ StealC Stealer — инфостилера, использующего полую загрузку RuntimeBroker.exe, инфраструктуру C2 и извлечение полезной нагрузки. Включает cookies.sqlite, ShellExecuteEx и несколько IP-адресов C2.

Анализ памяти в Process Hacker показывает, что StealC Stealer выполняет заполнение процесса RuntimeBroker.exe и устанавливает соединения с несколькими серверами C2.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/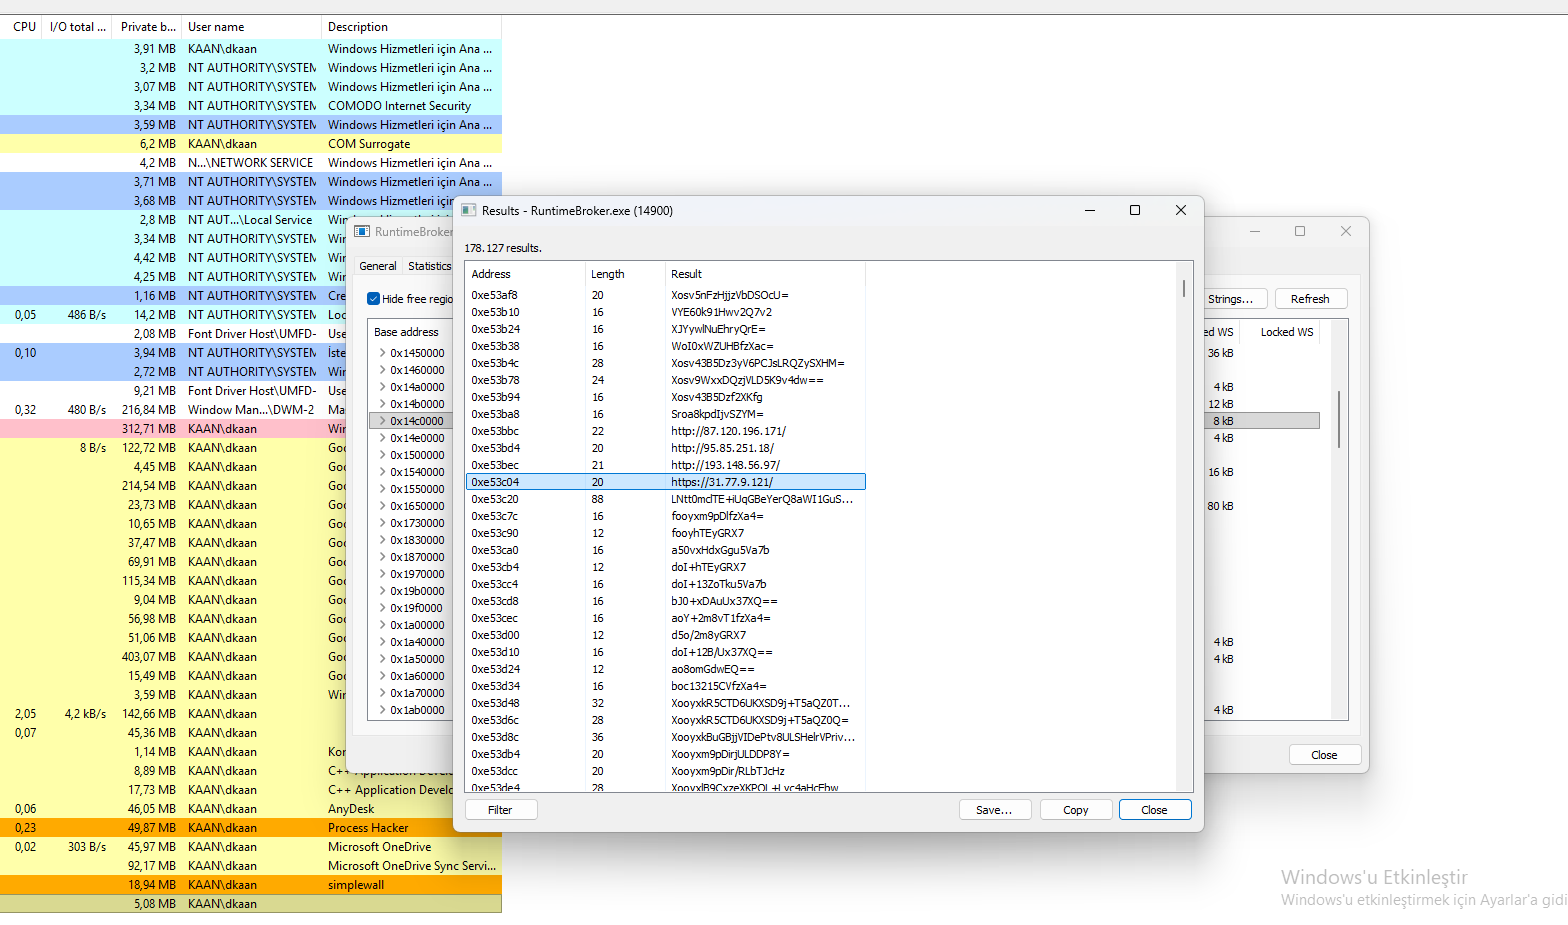 Вид в Process Hacker, показывающий строки RuntimeBroker.exe с IP-адресами C2.
Анализ памяти в Process Hacker выявляет обширный список доменов C2, используемых StealC Stealer для эксфильтрации данных и доставки команд.
easyjet.com – домен C2.easythe.com – домен C2.ebookers.com – домен C2.ecomlead.com – домен C2.ecruises.com – домен C2.egroupware-italia.it – домен C2.egroupware.de – домен C2.egroupware.net – домен C2.egroupware.org – домен C2.einheiten-umrechnen.de – домен C2.einmalmitprofits.at – домен C2.elmerchocolate.net – домен C2.elsevierfctch.com – домен C2.emedixus.com – домен C2.enverity.com – домен C2.easyjet.com), помогают избежать обнаружения.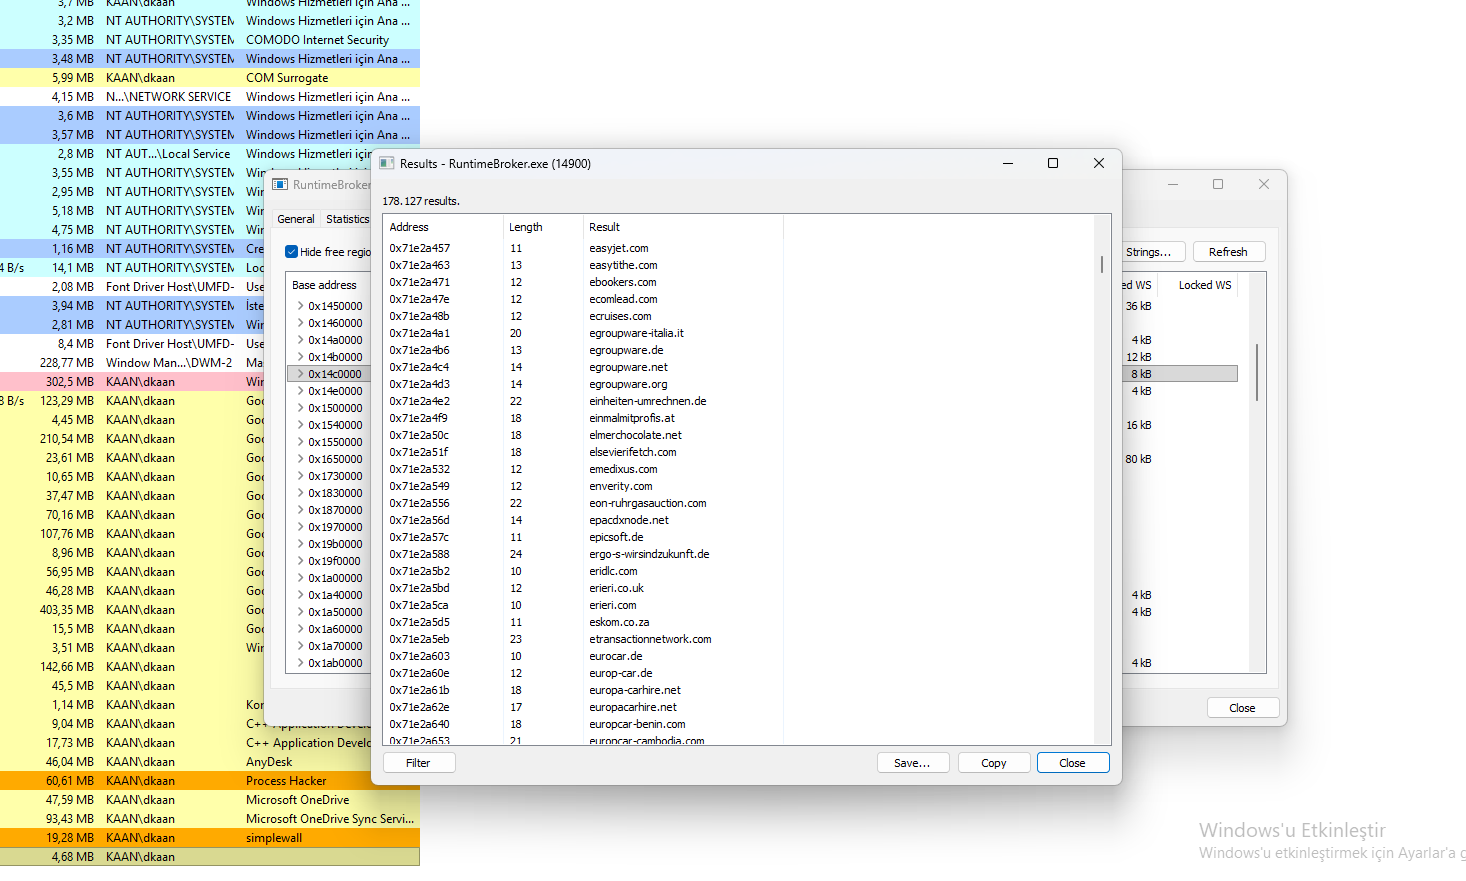 Вид в Process Hacker, показывающий домены C2, используемые StealC Stealer.
Анализ памяти RuntimeBroker.exe в Process Hacker показывает, что StealC Stealer нацелен на cookie браузеров и использует API манипуляции системой.
cookies.sqlite – Нацелен на базы данных cookie браузеров (Firefox).ShellExecuteExA – Запускает программы или открывает файлы.GetSystemTimes – Извлекает информацию о системном времени.wow64base.dll – Слой совместимости 32-битных приложений (обход защиты).agent_version – Идентификатор версии вредоносной программы.browser_type – Определяет целевой браузер.FindWindowA – Находит окна (взаимодействие с UI).CreatePipe – Создает каналы для межпроцессного взаимодействия.LoadLibraryA – Загружает дополнительные DLL.cookies.sqlite подтверждает кражу данных cookie.ShellExecuteExA и CreatePipe указывают на выполнение команд.wow64base.dll помогает обойти 64-битные средства контроля безопасности.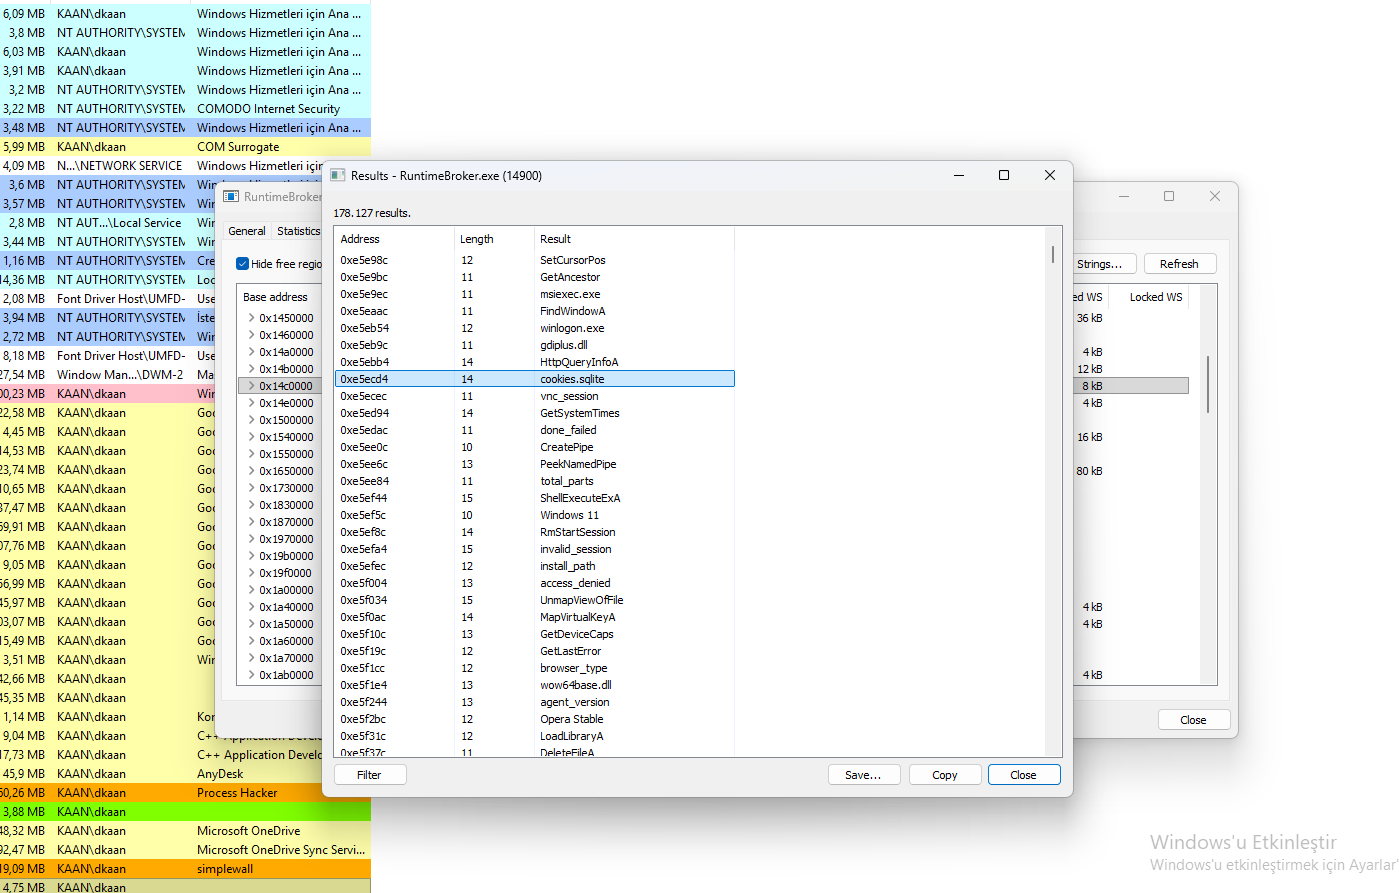 Вид в Process Hacker, показывающий
cookies.sqlite, ShellExecuteExA и другие системные API.
Анализ файла cookies.sqlite в Binary Ninja выявляет список вызовов API и системных функций, используемых StealC Stealer.
GetClassNameA – Извлекает имена классов окон (взаимодействие с UI).ShellExecuteExW – Запускает программы или открывает файлы.VirtualAlloc – Выделяет память (внедрение).VirtualFree – Освобождает память (очистка).GetMenuItemID – Извлекает идентификаторы пунктов меню (манипуляция UI).IsWow64Process – Обнаруживает 32-битный процесс в 64-битной ОС (обход защиты).upload_file – Загружает украденные данные на C2.update_cookies – Обновляет данные cookie (закрепление).ShellExecuteExW и VirtualAlloc обеспечивают выполнение кода.IsWow64Process помогает обходить 64-битную защиту.upload_file подтверждает кражу данных.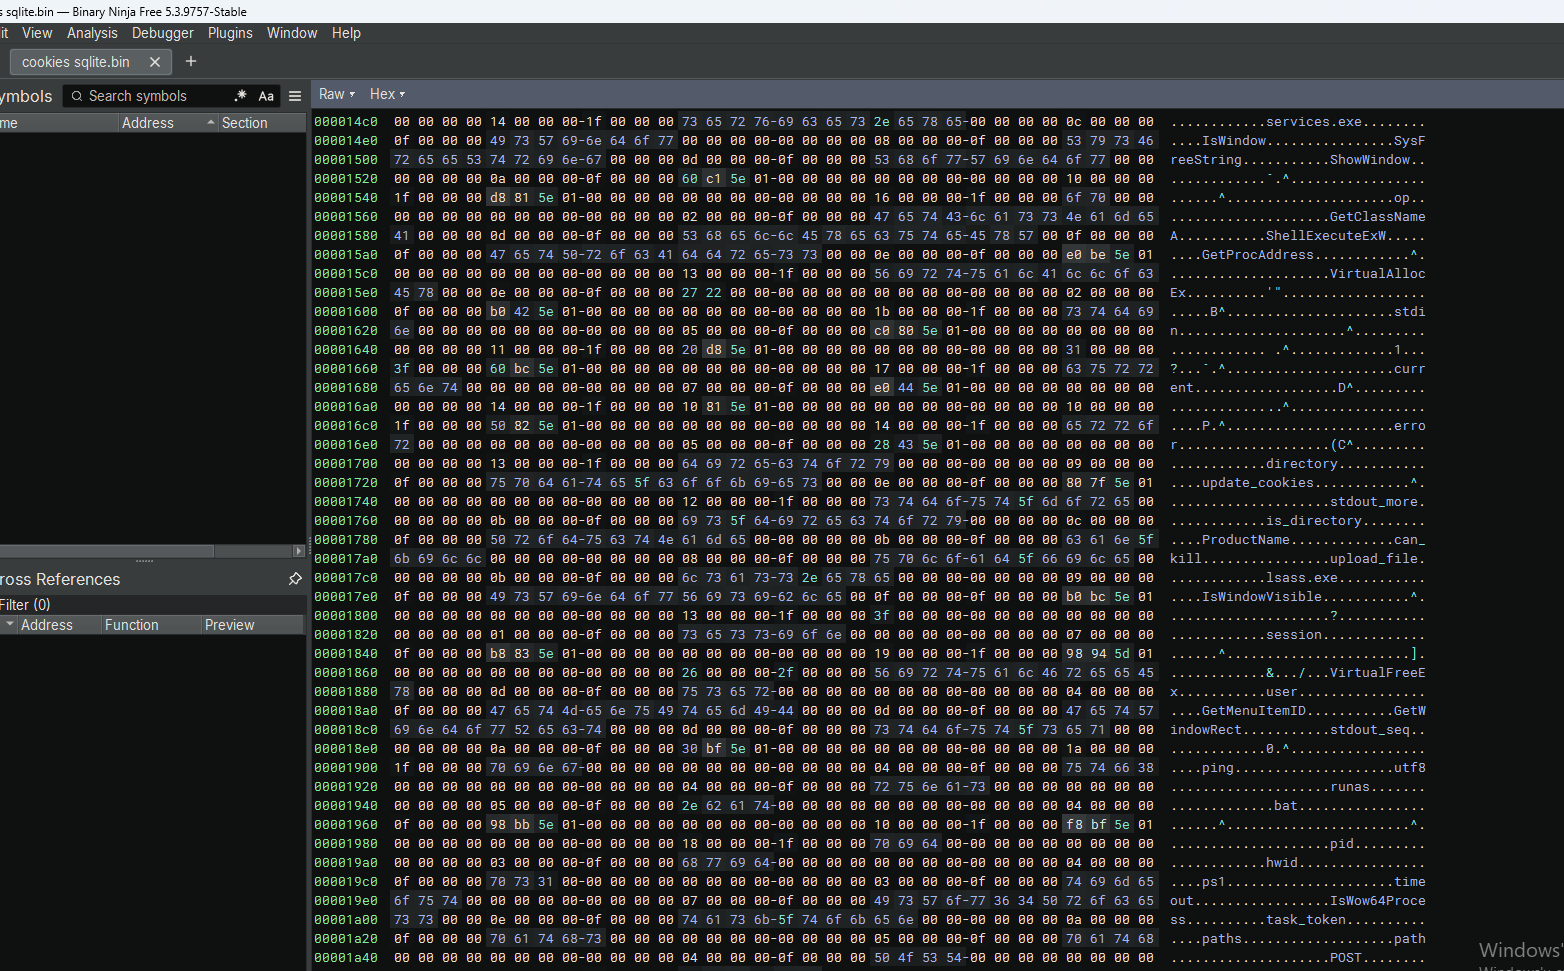 Представление в Binary Ninja, показывающее
ShellExecuteExW, VirtualAlloc и другие API в cookies.sqlite.
Анализ функции ShellExecuteEx в Binary Ninja выявляет список системных процессов, функции связи с C2 и API кражи данных, используемые StealC Stealer.
winlogon.exe – Нацелен на процесс входа в Windows (повышение привилегий).vdrsvc.exe – Нацелен на процесс службы (обход защиты).HttpQueryInfoA – Извлекает HTTP-заголовки (связь с C2).cookies.sqlite – Нацелен на cookies браузера (кража данных).vncdll – DLL, связанная с VNC (удалённый доступ).PeekNamedPipe – Читает данные из именованных каналов (IPC).VirtualFree – Освобождает память (очистка).UnmapViewOfFile – Отменяет отображение файлов (очистка).GetSystemTimes – Извлекает системное время (антиотладка).winlogon.exe — высокоценная цель.HttpQueryInfoA используется для HTTP-связи с C2.cookies.sqlite подтверждает кражу cookies.vdrsvc.exe и GetSystemTimes помогают избежать обнаружения.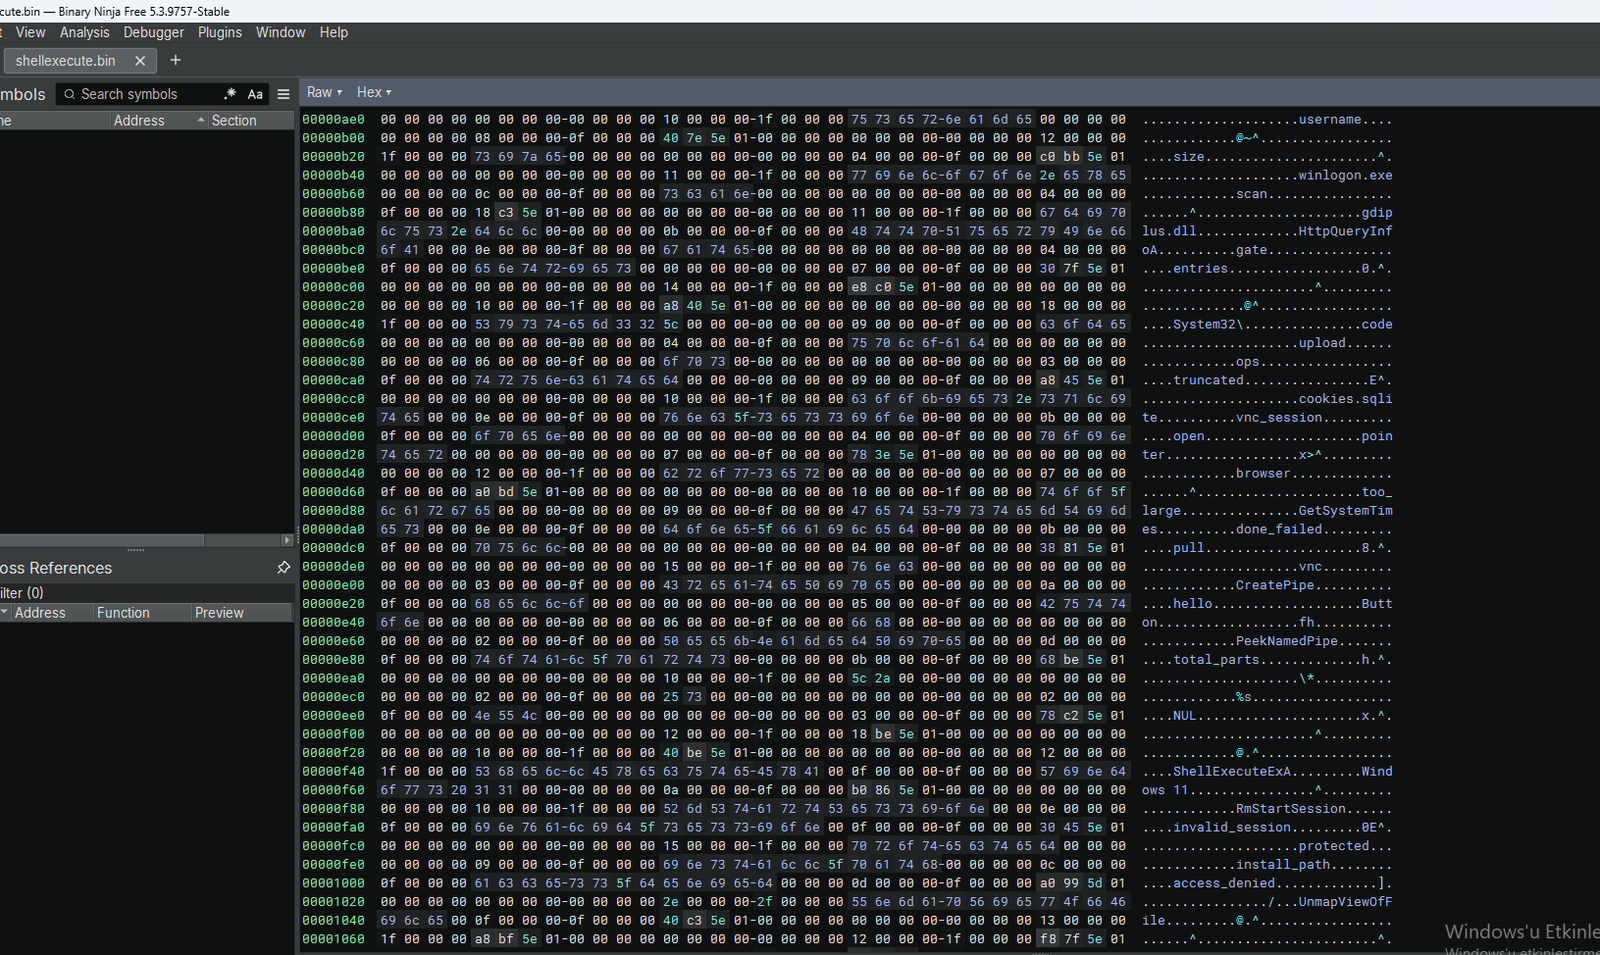 Представление в Binary Ninja, показывающее
winlogon.exe, HttpQueryInfoA, cookies.sqlite и другие API.
Этот анализ выявил StealC Stealer — изощрённый инфостилер, использующий подмену процесса (process hollowing) в RuntimeBroker.exe, несколько серверов C2 и обширные возможности кражи данных.
RuntimeBroker.exe (PID 14900).87.120.196.171, 95.85.251.18, 193.148.56.97, 31.77.9.121) и доменов (easyjet.com, ebookers.com, ecomlead.com и др.).cookies.sqlite для получения данных cookies браузера.ShellExecuteExA, VirtualAlloc, IsWow64Process и GetSystemTimes.upload_file и update_cookies для отправки украденных данных.