

 karim852/kage-dfir-toolkit
Консоль DFIR-триажа для Windows-хостов, которая объединяет сбор артефактов, таймлайны с корреляцией по Sigma, сканирование YARA, проверку сокетов и учётных записей, обогащение индикаторов и калиброванную оценку риска.


Наведите Kage на подозрительный Windows-хост — и он выполнит всю триаж-обработку одной цепочкой: CyLR собирает артефакты, Hayabusa сопоставляет журналы событий с Sigma, THOR Lite ищет совпадения по YARA, VirusTotal и AbuseIPDB квалифицируют индикаторы, а выбранный вами AI-провайдер составляет черновик отчёта. Каждый этап транслируется в реальном времени, запечатывает свои результаты и может быть воспроизведён отдельно.
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
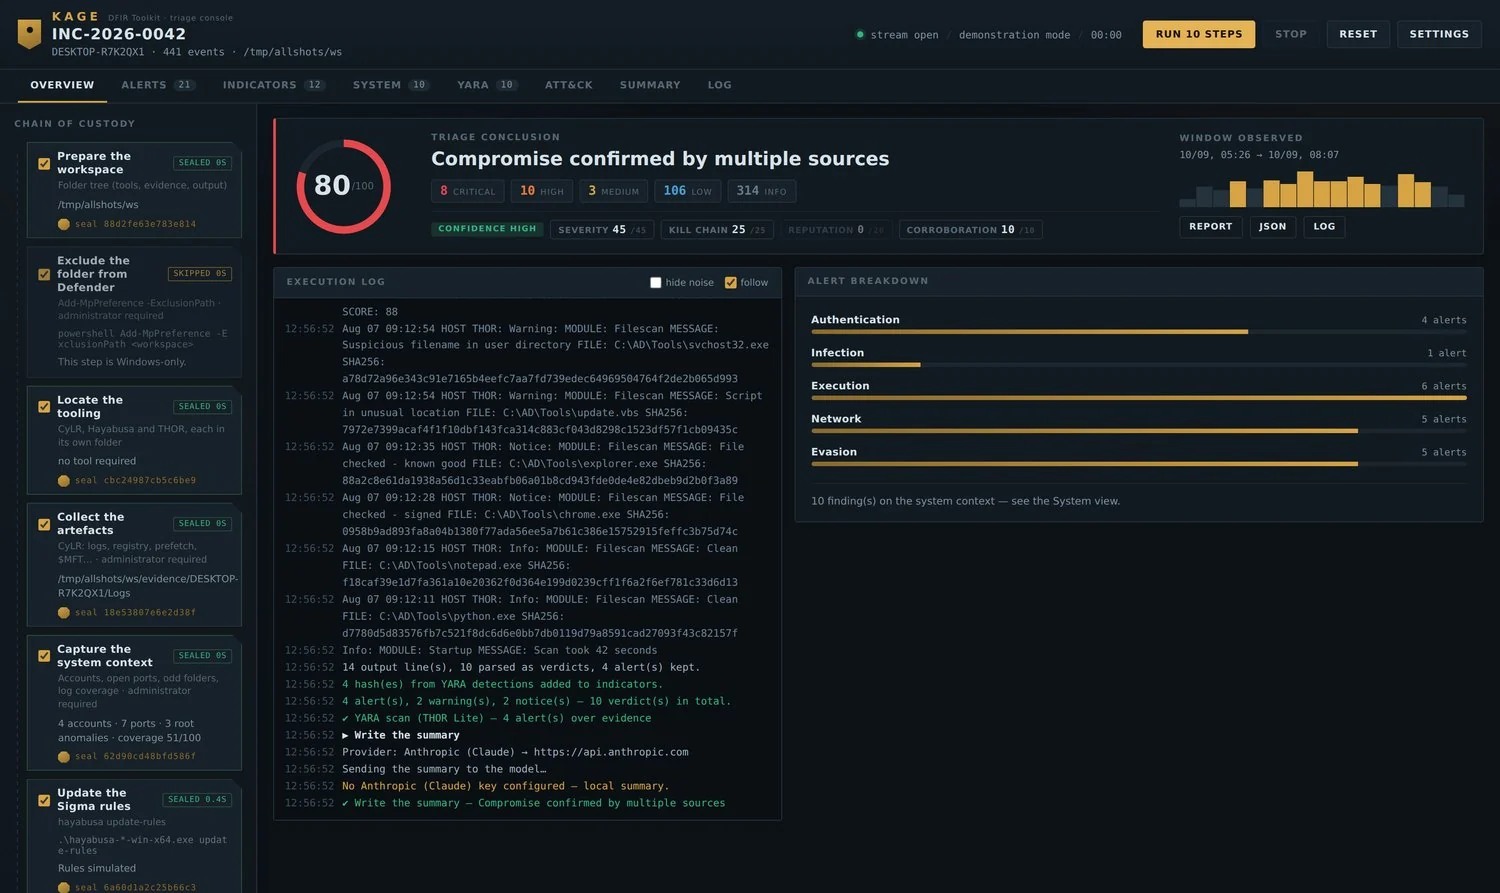
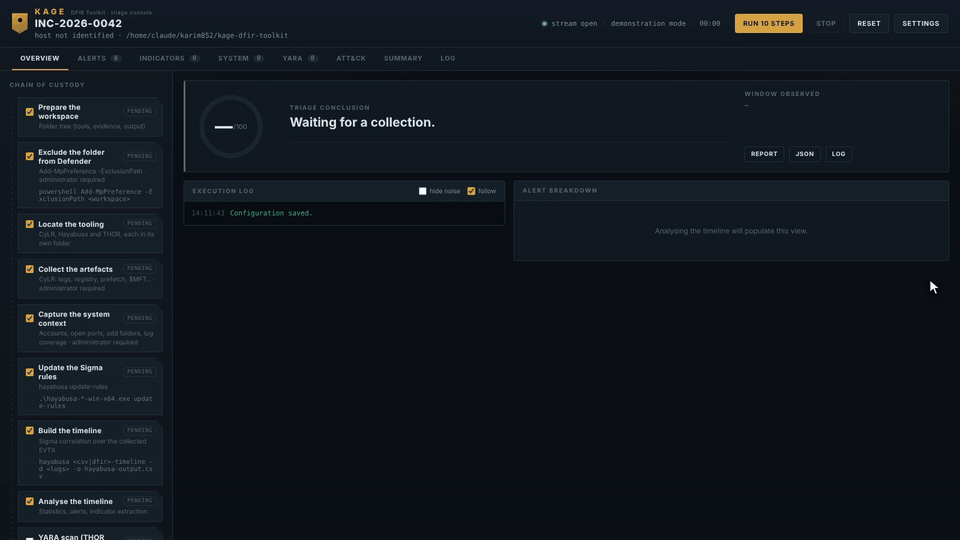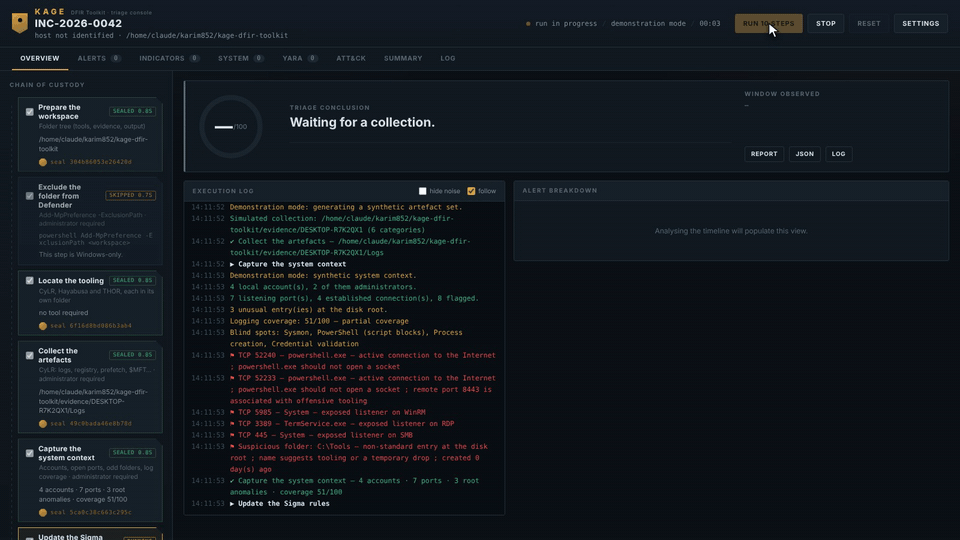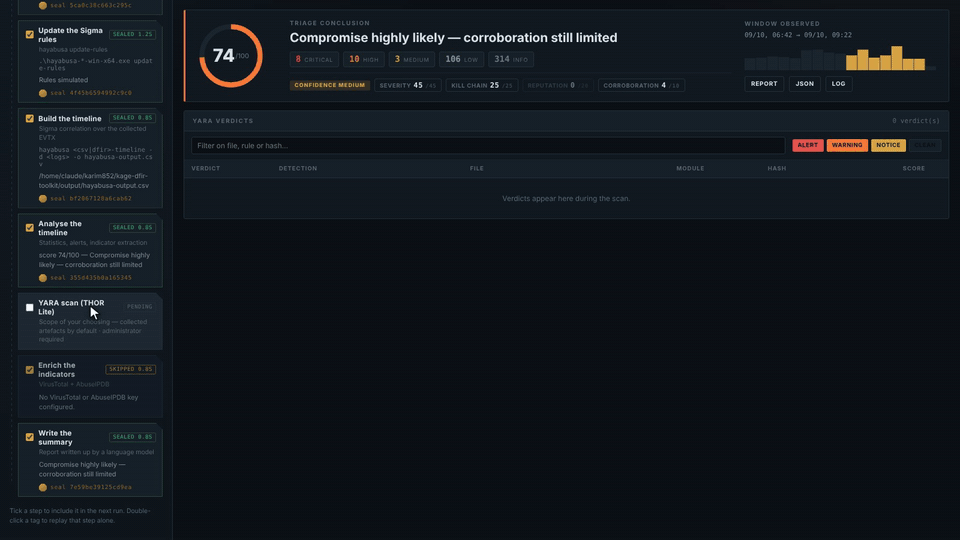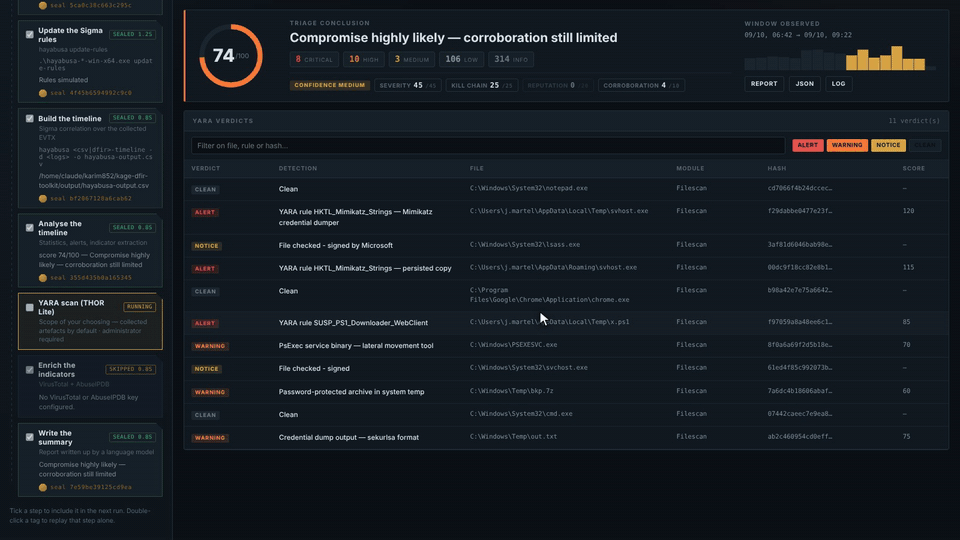
Обзор: одиннадцать закрытых шагов слева, поток журнала
выполнения и оценка, разбитая на четыре компонента.
| ОС | Windows 10 / 11 или Windows Server |
| Python | 3.10+ с python.org, установленный для всех пользователей |
| Права | Администратор |
| Диск | несколько ГБ свободного места для коллекции |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py сообщает, что готово, а что отсутствует.
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
Или щёлкните правой кнопкой мыши по launch.bat → Запуск от имени администратора, что автоматически настроит
virtualenv, выполнит установку и откроет браузер за вас.
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
Рабочая область — это то место, откуда вы запустились. Настраивать ничего не нужно. Инструменты, доказательства и результаты — всё оказывается рядом с консолью.
python -m dfirconsole --demo
Демонстрационный режим создаёт синтетическое вторжение — вредоносное вложение, закодированный PowerShell, отключённый Defender, кража учётных данных, закрепление, C2, удалённые теневые копии — и прогоняет всю цепочку на нём. Ничто на вашей машине не затрагивается. Лучший способ изучить интерфейс перед реальным инцидентом.
Запустите от имени администратора, откройте http://127.0.0.1:8787 и убедитесь, что в строке состояния
отображается live run · Windows, а не demonstration mode.
Нажмите Settings:
| Поле | Пример | Почему это важно |
|---|---|---|
| Case reference | INC-2026-0042 | задаёт имя отчёта, журнала и архива |
| Analyst | N. Delaunay | отображается в шапке отчёта |
Оставьте Workspace folder пустым — он сам отслеживает папку запуска. Нажмите Save.
Левый столбец — это цепочка сохранности доказательств. У каждого шага есть флажок; все отмечены по умолчанию, кроме сканирования YARA.
Для первого запуска снимите отметки со всего, кроме:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
Нажмите Run 4 steps. Примерно минута. Это загружает CyLR и Hayabusa и подтверждает, что ваше повышение прав действительно работает до того, как начнётся что-либо длительное.
Как только эти четыре будут запечатаны, отметьте остальные:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
Нажмите Run и наблюдайте за потоком журнала выполнения. Каждый завершённый шаг получает seal — SHA-256, который вы сможете проверить позже.
| Где | Что вы получаете |
|---|---|
| Overview | оценка риска с четырьмя компонентами, оповещения по семействам |
| Alerts | каждое оповещение с фильтрацией по серьёзности и семейству |
| System | учётные записи, сокеты, привязанные к процессам, подозрительные папки, покрытие журналов |
| Indicators | хеши, IP-адреса и домены, извлечённые из таймлайна |
Нажмите на любую строку таблицы, чтобы открыть панель чтения: каждое поле, полная командная
строка, все необработанные данные. ← → для перемещения между элементами, Esc для закрытия.
С настроенными API-ключами:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
Без ключей оба помечаются как пропущенные, и вместо этого создаётся локальный отчёт — та же структура, без сетевого вызова.
В правом верхнем углу панели управления:
💡 Повторный запуск отдельного шага: дважды щёлкните по его тегу в левой колонке. Полезно, когда Hayabusa завершается с ошибкой, а сбор данных в порядке — не нужно собирать дважды.
