
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit

 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
 tica506/siem-queries-for-cve-2021-44228
Коллекция SIEM-запросов для обнаружения попыток эксплуатации Log4Shell (CVE-2021-44228). Предоставляет готовые к использованию правила обнаружения…
 backbay-labs/thrunt-god
Система команд для поиска угроз для агентных IDE
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 capesandbox/capesolo
Автономная песочница для анализа вредоносного ПО в Windows VM, работающая на capemon, с графическим интерфейсом для триажа, сигнатурами YARA,…
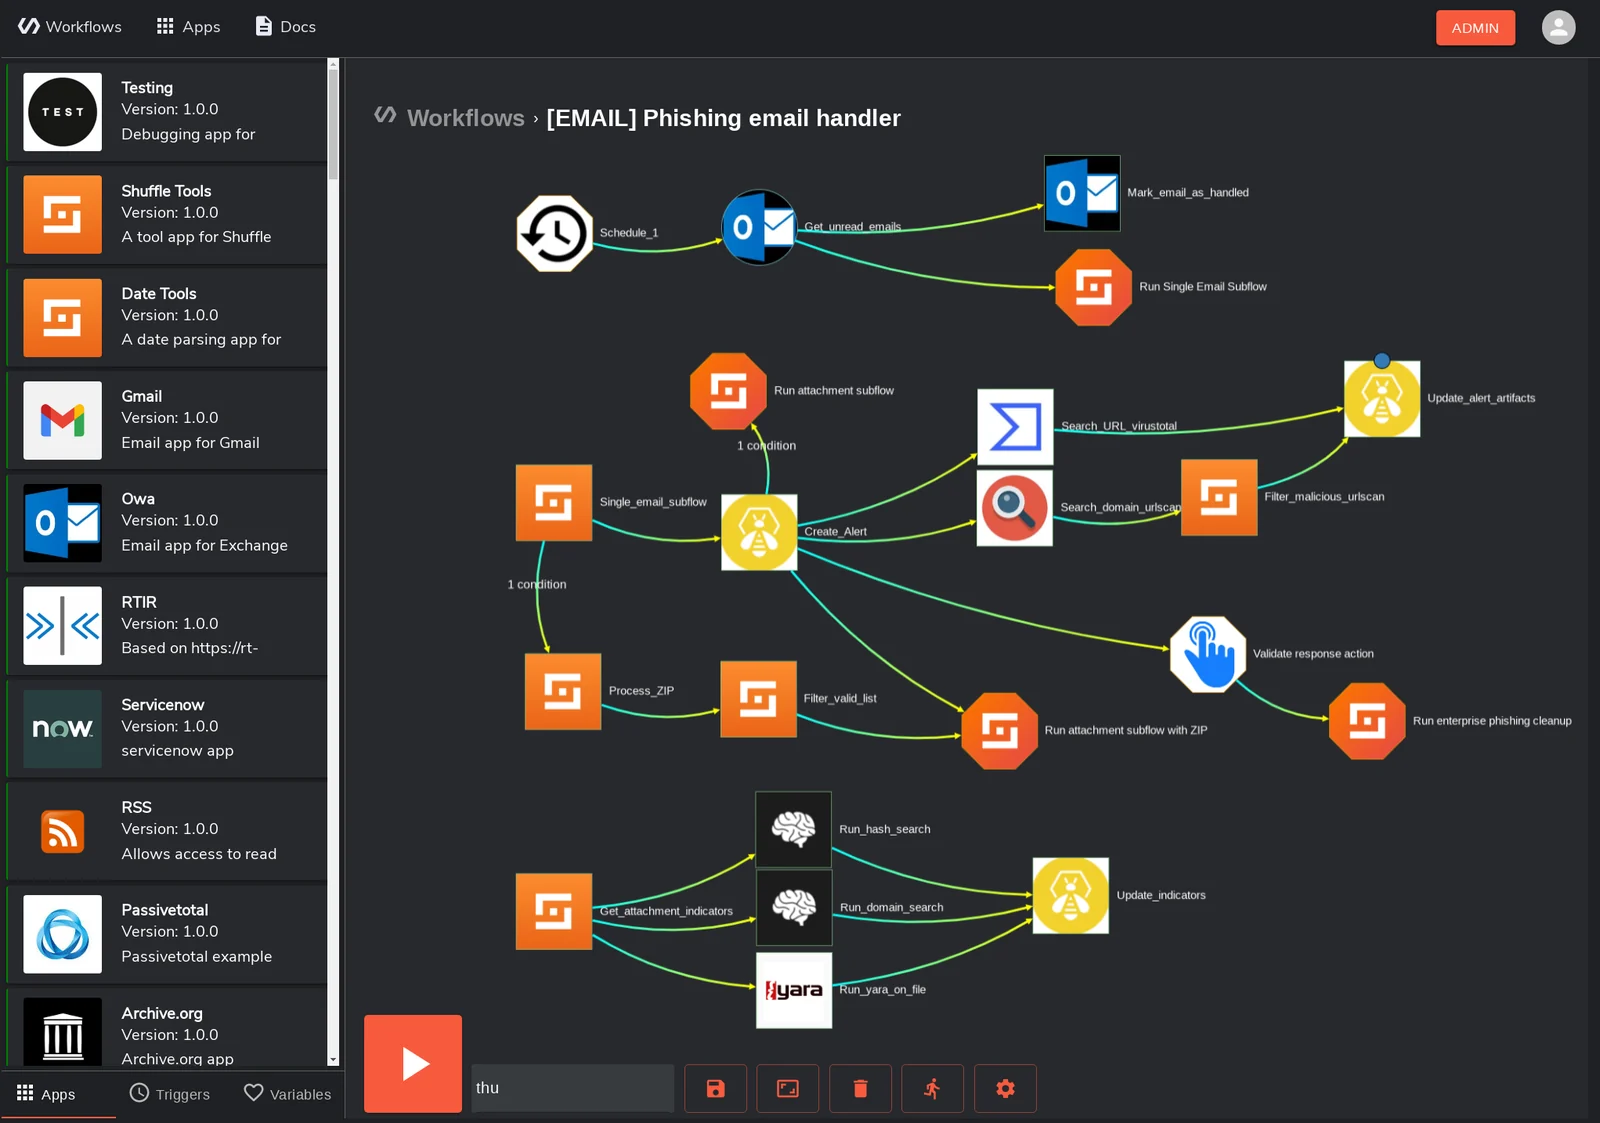 shuffle/shuffle
Платформа с открытым исходным кодом для оркестрации, автоматизации и реагирования на угрозы безопасности (SOAR) с визуальным редактором рабочих…
 fabriziosalmi/tanstack-compromise-checker
Скрипт оболочки для обнаружения индикаторов атаки на цепочку поставок TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 nomi-sec/nvd-database
📕NVD Database
 citrix/ioc-scanner-cve-2019-19781
Сканер индикаторов компрометации для CVE-2019-19781
 cecio/xenoboxx
Набор инструментов для аппаратной песочницы
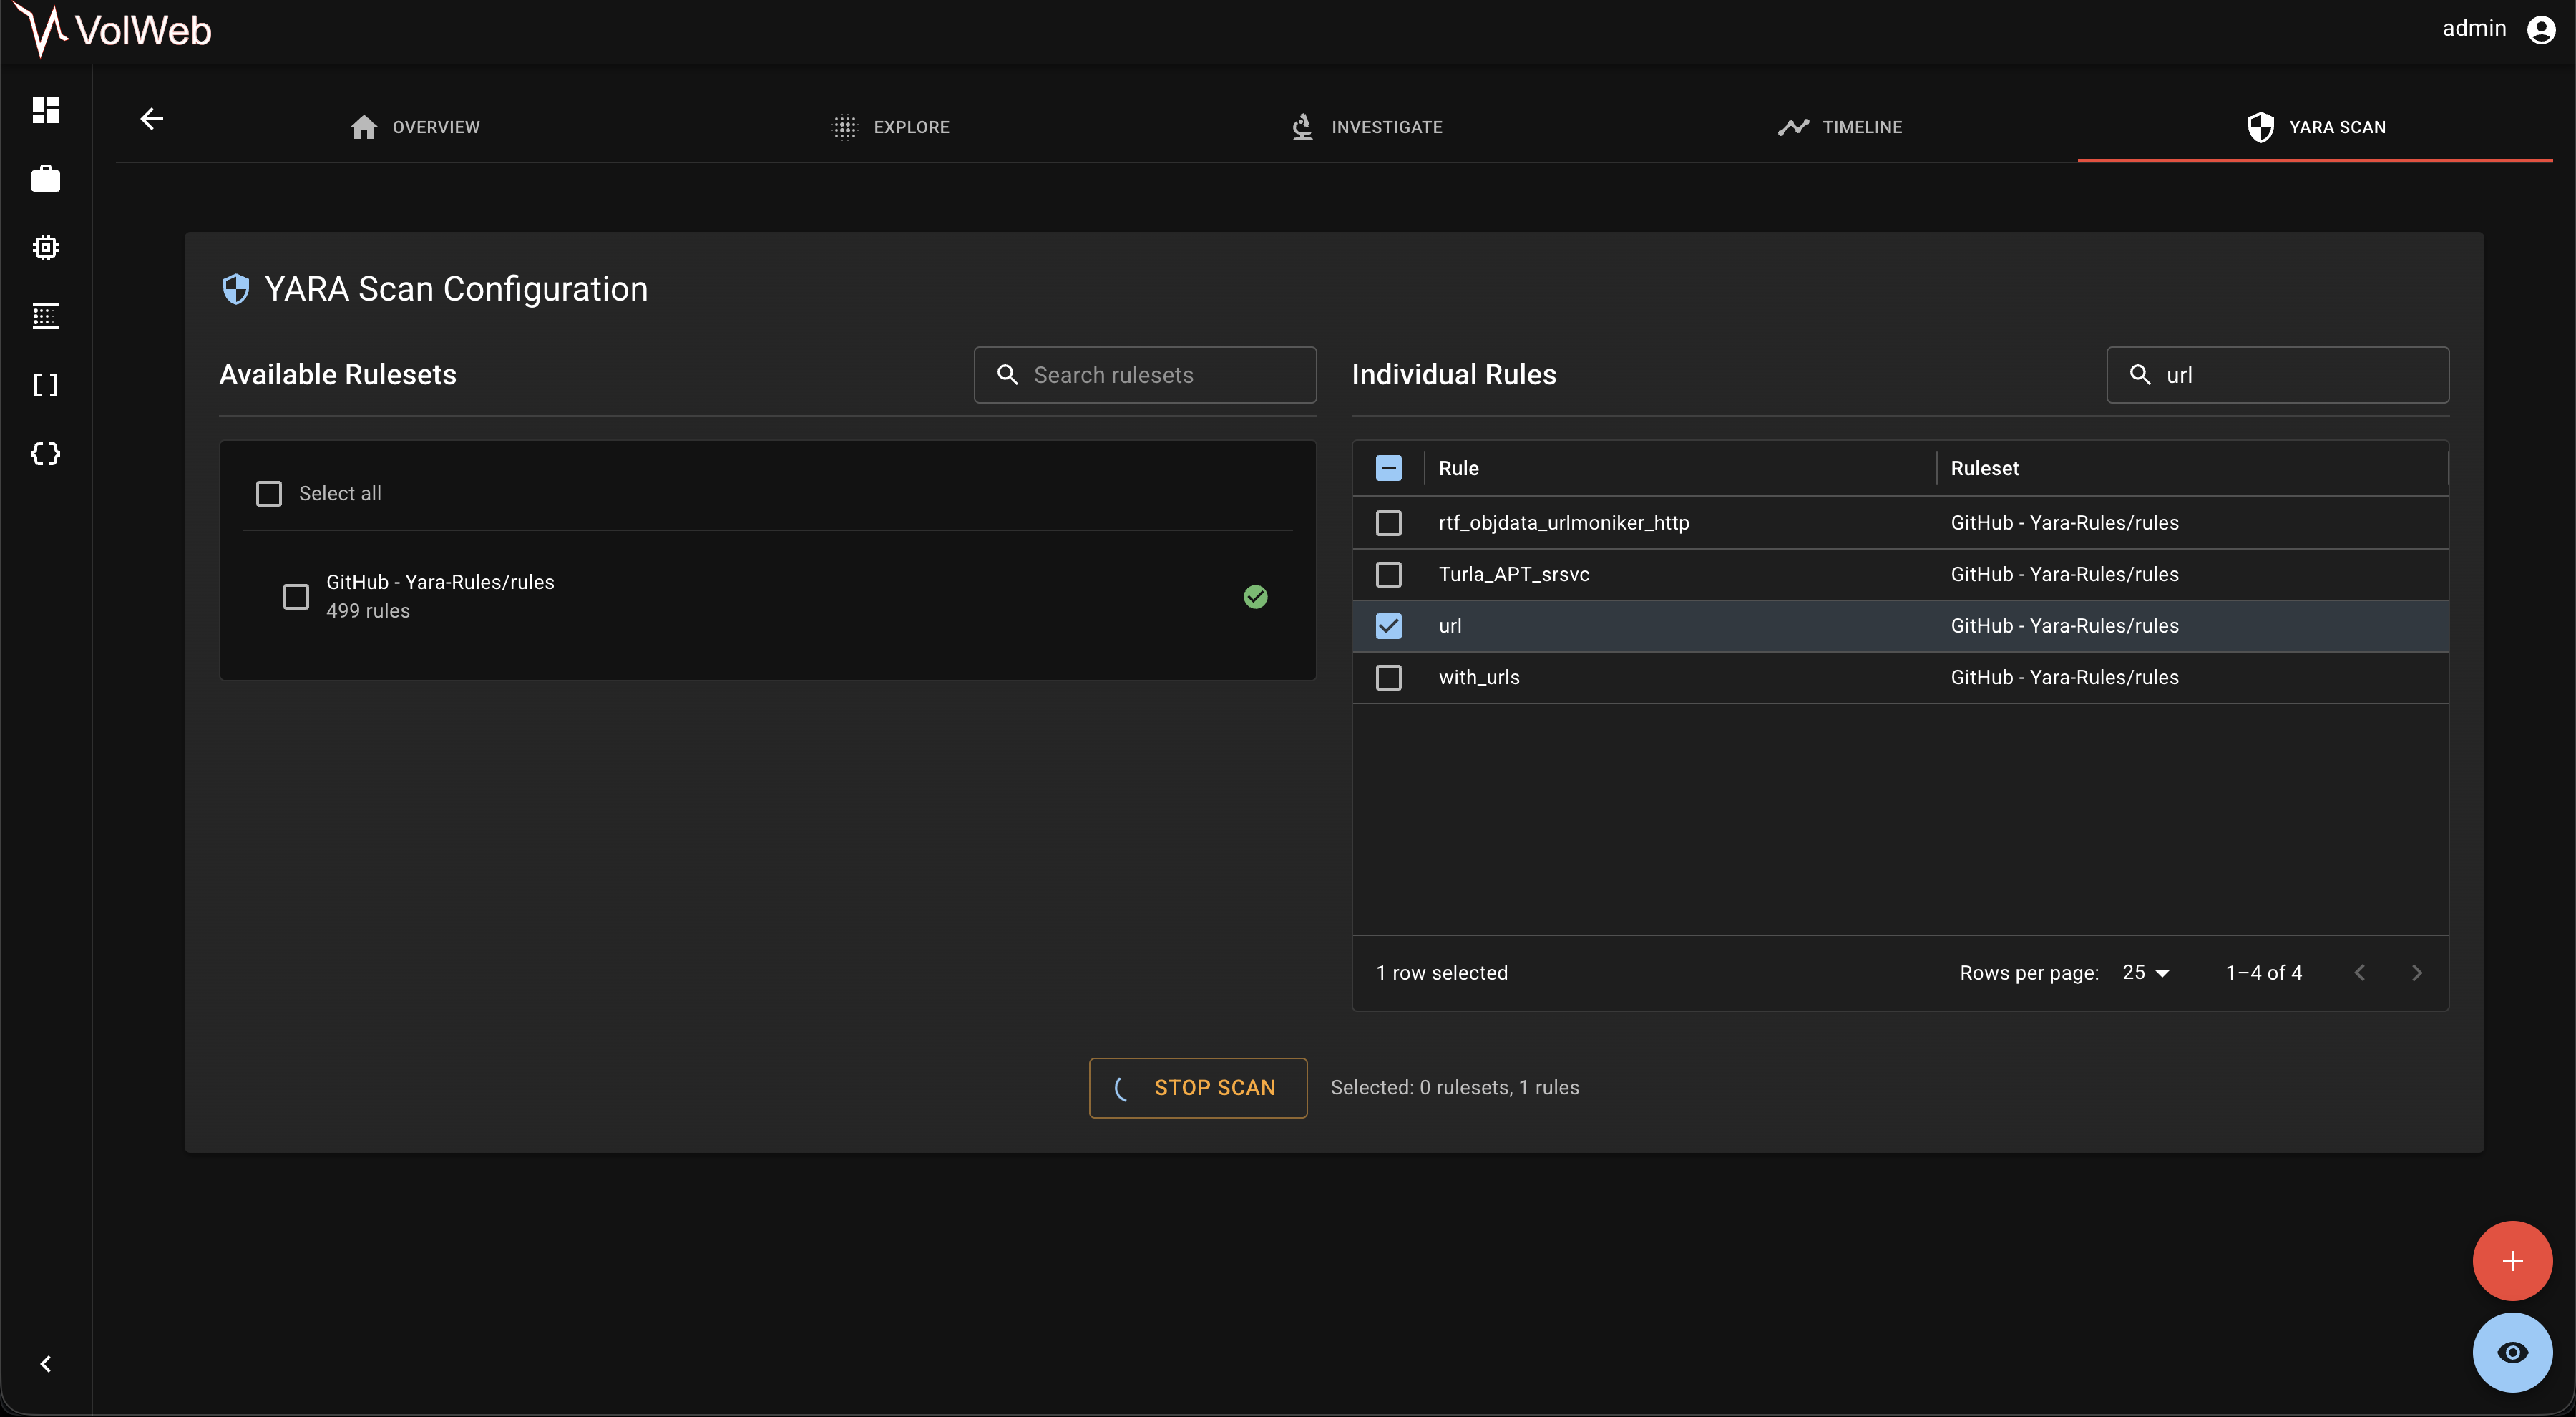 k1nd0ne/volweb
Централизованная и улучшенная платформа анализа памяти
 corelight/zeek-cve-enrichment
Скрипт Zeek и утилита Python для обогащения журналов мониторинга сетевой безопасности идентификаторами CVE с целью улучшения анализа угроз и…
 cado-security/dfir_resources_revil_kaseya
Ресурсы для специалистов DFIR, реагирующих на атаку на цепочку поставок Kaseya с использованием вымогателя REvil
 spectralzero/netscope
Автономная платформа для расследования сетевых инцидентов и реагирования на них для Windows. Превращает pcap или захват трафика в реальном времени в…
 nextronsystems/iocs
Индикаторы компрометации по результатам анализа и исследований команды Nextron Threat Research
 mitre-attack/attack-stix-data
Коллекции STIX 2.1 базы знаний MITRE ATT&CK, содержащие тактики и техники противников для анализа угроз в корпоративных, мобильных и ICS-средах.
 julioliraup/antiphishing
Расширенная защита от фишинга: открытые и бесплатные наборы правил Suricata








