
 backbay-labs/thrunt-god
Система команд для поиска угроз для агентных IDE



От сигнала — к рою.
Никаких богов. Только Thrunt.
Система команд для охоты за угрозами в агентных IDE.
Claude Code · OpenCode · Gemini · Codex · Copilot · Cursor · Windsurf
/thrunt:autonomous | одна команда, полная охота
Установка · Фазы · Команды · Сценарии · Артефакты
npx thrunt-god@latest --claude --local

Загрузите поверхность команд охоты в ваше локальное окружение IDE.
| IDE | Команда |
|---|---|
| Claude Code / Gemini | /hunt:help |
| OpenCode | /hunt-help |
| Codex | $hunt-help |
| Copilot | /hunt-help |
| Cursor / Windsurf | hunt-help |
Скачайте thrunt-god-0.3.0.vsix из релиза v0.3.0.
Затем установите одним из двух способов:
..., выберите Install from VSIX... и выберите скачанный файл.code --install-extension thrunt-god-0.3.0.vsix
После установки откройте папку, содержащую .planning/MISSION.md или .hunt/MISSION.md, и боковая панель THRUNT активируется автоматически.
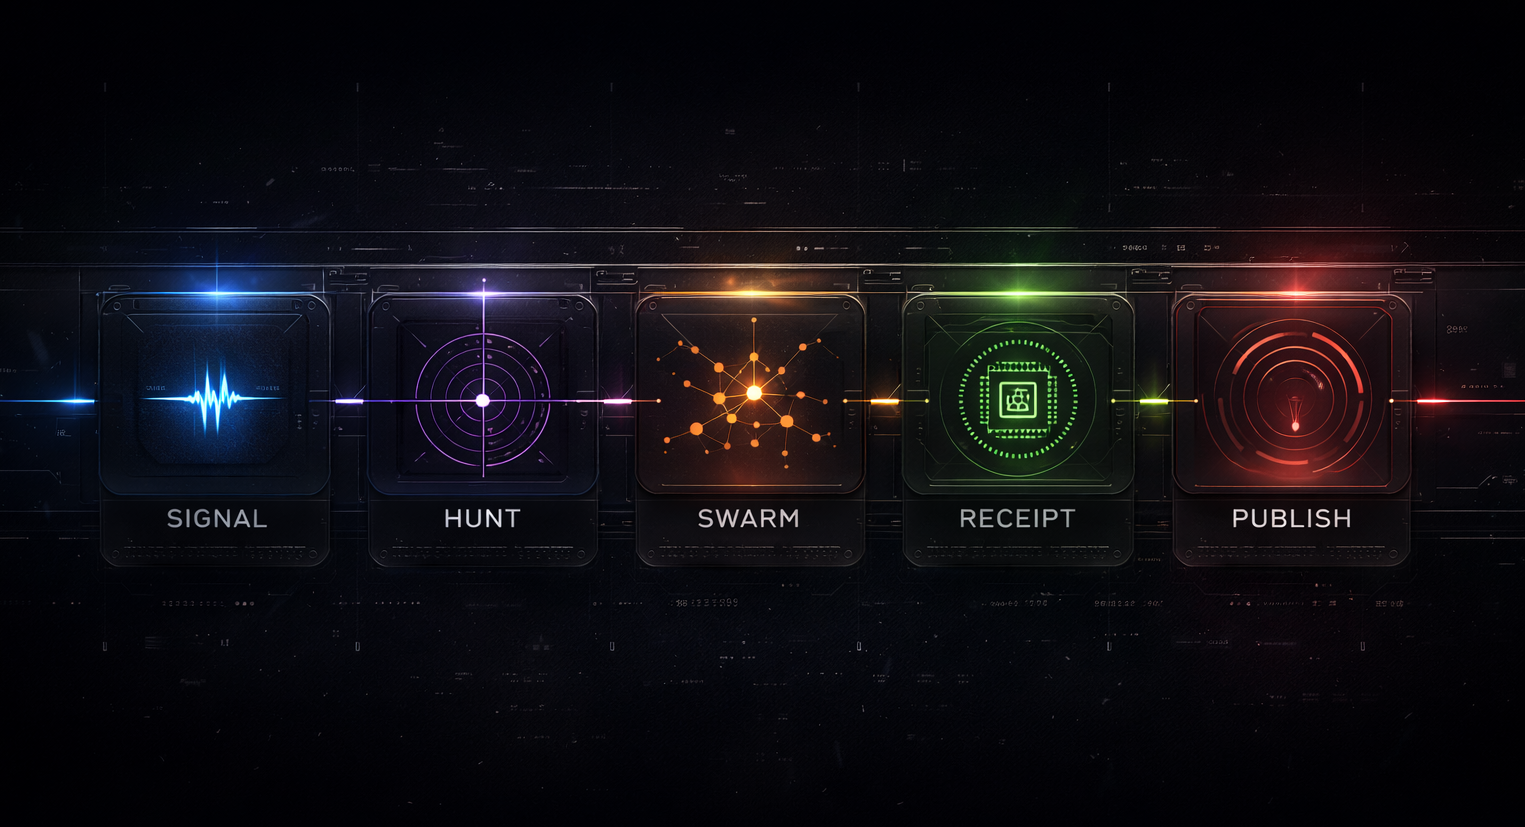
Каждая охота проходит через пять фаз. Каждый шаг явно определён.
| Фаза | |
|---|---|
| Сигнал | Обнаружение, аномалия, наводка или разведывательные данные открывают дело |
| Охота | Формируются гипотезы, определяется объём, делаются проверяемыми |
| Рой | Параллельные агенты выполняют структурированные исследования по доступным источникам |
| Подтверждение | Каждое утверждение привязывается к точным запросам, временным меткам и цепочке доказательств |
| Публикация | Только проверенные выводы упаковываются для нижестоящих потребителей |
| Команда | Назначение |
|---|---|
/hunt:new-program | Создать долгосрочную программу охоты |
/hunt:new-case | Открыть дело по сигналу |
/hunt:map-environment | Инвентаризировать источники данных, доступ и топологию |
/hunt:shape-hypothesis | Разработать и уточнить проверяемые гипотезы |
/hunt:plan <phase> | Спланировать фазу охоты |
/hunt:run <phase> | Выполнить фазу охоты |
/hunt:validate-findings [phase] | Проверить цепочку доказательств для выводов |
/hunt:publish [target] | Упаковать и отправить выводы |
/hunt:help | Показать все команды и использование |
Утилитарные команды и команды оркестрации (/thrunt:*) для управления рабочим пространством, диагностики, настроек и управления агентами.
Одиночный сигнал |
Долгосрочная программа |
Сигнал из пакета |
Автономный режимВыполняет все оставшиеся фазы от начала до конца: обсуждение, планирование, выполнение. Приостанавливается только для решений оператора. |
Всё состояние охоты хранится в каталоге планирования в корне проекта (по умолчанию .planning/). Каждый запрос, подтверждение и вывод — это файл, а не сводка.
.planning/
├── config.json             # Настройки проекта (режим, профиль, соединители, переключатели рабочих процессов)
├── MISSION.md              # Миссия и область программы охоты
├── HYPOTHESES.md           # Проверяемые гипотезы с отслеживанием статуса
├── SUCCESS_CRITERIA.md     # Критерии завершения программы
├── HUNTMAP.md              # Разбивка фаз и дорожная карта выполнения
├── STATE.md                # Текущая фаза, прогресс, блокировки
├── FINDINGS.md             # Только подтверждённые выводы
├── EVIDENCE_REVIEW.md      # Аудит цепочки доказательств
├── QUERIES/                # Выполненные точные запросы с временными метками
├── RECEIPTS/               # Подтверждения выполнения по задачам фазы
├── DETECTIONS/             # Правила обнаружения, созданные на основе выводов
├── environment/
│   └── ENVIRONMENT.md      # Инвентаризация источников данных и карта доступа
├── phases/                 # Планы, исследования и результаты по фазам
├── workstreams/            # Параллельные дела охоты (опционально)
├── milestones/             # Архив завершённых этапов
└── published/              # Финальные результаты
Настройки хранятся в .planning/config.json, создаются командой /hunt:new-program и редактируются через /thrunt:settings. Глобальные настройки по умолчанию в ~/.thrunt/defaults.json объединяются с конфигурацией каждого нового проекта.






