
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
NetScope — Автономная платформа для расследования сетевых инцидентов и реагирования на них для Windows. Превращает pcap или захват трафика в реальном времени в полное форензическое заключение — историю атаки, IOCs, извлечённые учётные данные и реагирование в один клик — полностью локально, без облака и без API-ключей. | Kitploit
Инструменты/GitHubGitHub/spectralzero/netscope
Управление индикаторами компрометации (IOC)Сниффинг и анализ пакетовСетевая криминалистикаЦифровая криминалистикаРазведка угрозОбнаружение ВторженийРеагирование на ИнцидентыОбнаружение Аномалий

Описание

GitHubspectralzero/netscope

NetScope

РепозиторийСайт
2903 месяцев назадЕщё не проверено

Автономная платформа для расследования сетевых инцидентов и реагирования на них для Windows. Превращает pcap или захват трафика в реальном времени в полное форензическое заключение — историю атаки, IOCs, извлечённые учётные данные и реагирование в один клик — полностью локально, без облака и без API-ключей.

Поделиться

NetScope

Офлайн-ориентированная платформа для расследования сетевых инцидентов и реагирования для Windows.

NetScope — это настольное приложение для аналитиков безопасности, специалистов по реагированию на инциденты и участников CTF-соревнований. Оно принимает файл захвата пакетов (.pcap / .pcapng) или живой интерфейс и превращает его в полное расследование с доказательной базой — вердикт, историю атаки, индикаторы компрометации, извлечённые трофеи и действия по реагированию в один клик — полностью на вашей машине, без облачных сервисов и платных API.

Platform Electron React TypeScript License Latest release Stars


Зачем нужен NetScope

Большую часть этого можно сделать вручную с помощью Wireshark, Suricata и пары скриптов — задача NetScope — выполнять эту корреляцию автоматически, за один проход, ничего не отправляя за пределы вашей машины:

  • Один вердикт, а не пятнадцать вкладок. NetScope сводит анализ протоколов, сопоставление с IOC и обнаружение аномалий в единую историю атаки, вместо того чтобы вам приходилось вручную сверять вывод tshark, алерты Suricata и фиды IOC.
  • Ноль облака, ноль API-ключей. Никакого ключа VirusTotal, никакой загрузки в облако — ничего не покидает вашу машину; это важно, когда вы работаете с живым инцидентом или захватом клиента.
  • Бесплатно, а не «бесплатный тариф». Никакого платного бэкенда, никаких лимитов использования, никаких лицензий.
  • Реагирование, а не только анализ. Правила файрвола, завершение процессов и захват памяти встроены — большинство бесплатных анализаторов останавливаются на «вот что произошло», NetScope также помогает вам реагировать на это.

Скриншоты

Пересборка потока с живым баннером вердикта — FTP-сессия, восстановленная из захвата, раскрытые учётные данные в открытом виде, а обогащение tshark + Suricata автоматически наложено сверху:
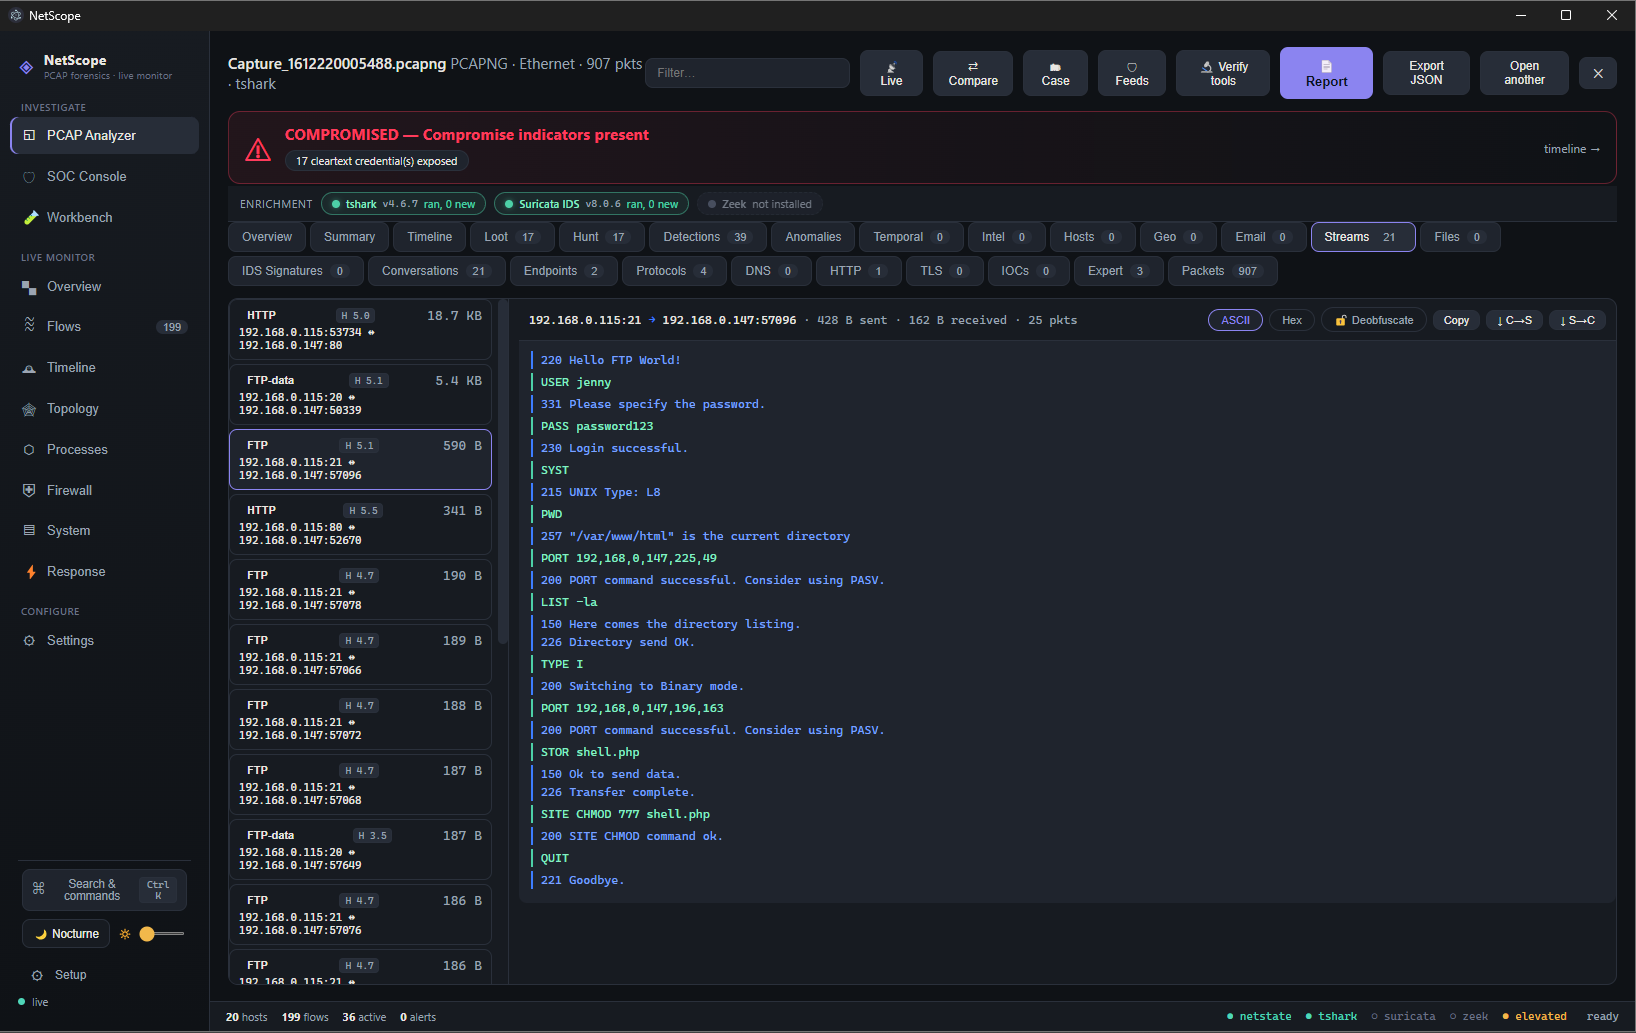
NetScope analyzer — follow-stream view with compromise verdict

Вкладка Loot — учётные данные, хэши, ключи и токены, извлечённые из захвата, каждый с копированием в один клик:
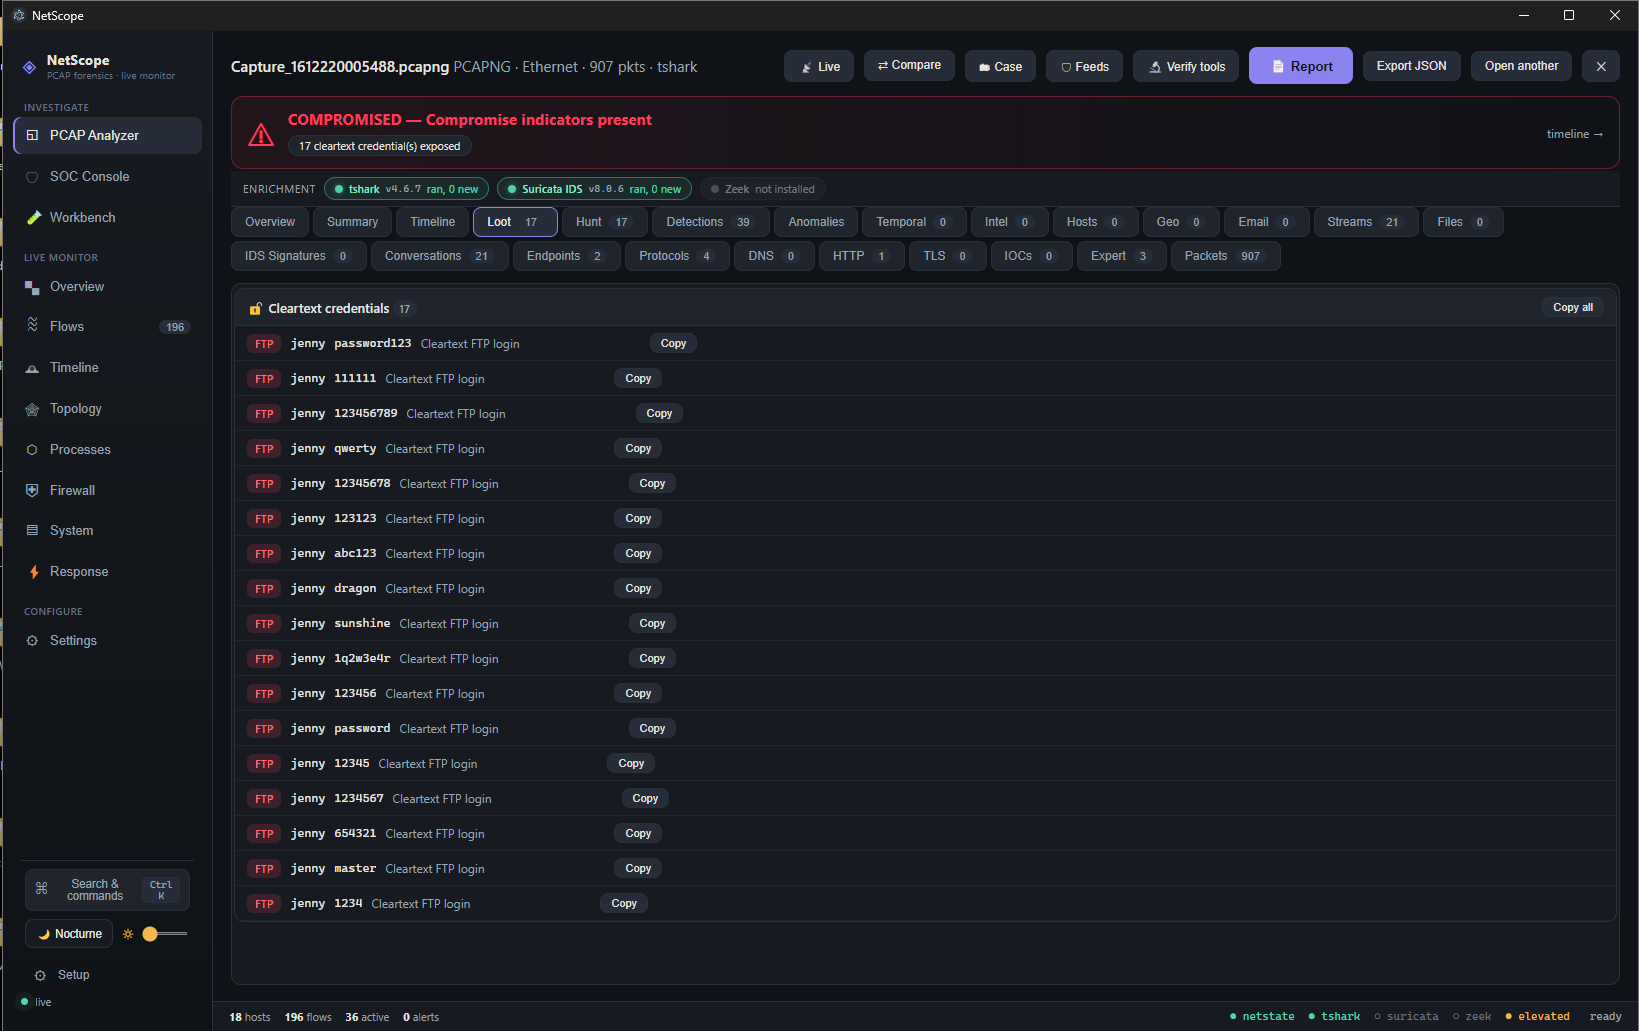
NetScope Loot tab — extracted cleartext credentials


Загрузка

Готовые двоичные файлы для Windows прикреплены к каждому релизу:

→ Скачать последний релиз

ФайлЧто это
NetScope-Setup-<version>.exeУстановщик. Создаёт ярлыки в меню «Пуск» и на рабочем столе. Рекомендуется.
NetScope-Portable-<version>.exeОдин портативный исполняемый файл. Без установки — просто запустите.
NetScope-<version>-win.zipЗаархивированная папка приложения. Распакуйте и запустите NetScope.exe.

Полные инструкции по установке и запуску — включая запуск из исходников — в INSTALL.md.

NetScope запрашивает права администратора при запуске. Повышение прав требуется для его действий по реагированию (правила файрвола хоста, завершение процессов, захват памяти). При запуске вы увидите одно окно UAC Windows.


Что он делает

У NetScope есть две точки входа, которые питают один и тот же аналитический движок:

  • Офлайн-анализ PCAP — откройте захват и получите полный криминалистический разбор.
  • Живой мониторинг — захват с локального интерфейса (через dumpcap) и анализ тем же способом, с живым ARP-мониторингом и DNS-защитой.

Всё работает локально. Парсер и анализатор написаны на чистом TypeScript и не требуют внешних инструментов; когда установлены бесплатные инструменты, такие как tshark, Suricata, Zeek или yara, NetScope автоматически накладывает поверх их детектирования.

Поверхность расследования

  • Обзор — вердикт, ключевые метрики, восстановленная история атаки, главные улики и рекомендуемые следующие шаги.
  • Угрозы и детектирования — скоррелированные находки с уровнем severity, сопоставлением с техниками MITRE ATT&CK и движком сигнатур цепочек атак (эксплойты CVE, реверс-шеллы, офensive-инструменты).
  • Криминалистика протоколов — HTTP (user-agent, Log4j), DNS (анализ транзакций, реконструкция туннелирования и эксфильтрации с автодекодированием), TLS (JA3/JA4 фингерпринтинг против офлайн-базы семейств вредоносного ПО), SMB, FTP, SMTP/MIME, DHCP, NBNS, Kerberos, ICMP, ARP.
  • Хосты — инвентаризация, построенная на основе DHCP / NBNS / Kerberos, с фингерпринтингом ОС.
  • Трофеи — извлечённые учётные данные, хэши NTLM / NetNTLMv2 (готовые для hashcat), флаги, API-ключи и JWT, с подсказками по взлому.
  • Аномалии — биконинг, каналы с высокой энтропией, асимметрия трафика, редкие user-agent и слабая криптография, ранжированные.
  • Временной анализ — фингерпринтинг ритма, сшивание сессий между протоколами, перекос часов TCP-timestamp (обнаружение NAT / нескольких хостов) и дрейф фингерпринтов ОС.
  • Intel — известные плохие индикаторы из бесплатных офлайн-фидов (abuse.ch, FireHOL, Tor).
  • Geo / Exfil — офлайн-разбивка по странам GeoIP и карта мира с конечными точками.
  • Pivot по протоколам — иерархическое дерево протоколов с разбивкой по портам и сервисам.
  • Workbench — стенд трансформации / декодирования / скриптинга для произвольных артефактов, включая деобфускатор и PE-парсер.
  • Пересборка потоков — follow-stream по TCP/UDP, карвинг и извлечение файлов, ZIP и пересборка многочастных данных.
  • Сравнение — дифф захвата против сохранённого базового слепка.

Реагирование

  • Создание правил файрвола хоста, завершение процессов и захват памяти (с повышенными правами).
  • Экспорт индикаторов в STIX 2.1 / CSV / Sigma.
  • Генерация отчётов об инцидентах в Markdown и HTML.
  • Локальное управление кейсами: заметки, теги, закладки и статус, сохраняемые на диске.

Установка и запуск

Полное руководство — в INSTALL.md. Краткая версия:

Использование приложения: скачайте установщик или портативную сборку со страницы релизов и запустите.

Запуск из исходников:

npm install
npm run dev

Сборка собственных двоичных файлов для Windows:

npm run build:win

Артефакты записываются в release/.


Быстрый старт

  1. Откройте NetScope и перетащите файл .pcap / .pcapng, или выберите живой интерфейс для захвата.
  2. NetScope парсит захват и показывает вердикт на вкладке Обзор — severity, восстановленную историю атаки и главные улики.
  3. Углубитесь во вкладки Угрозы, Криминалистика протоколов или Трофеи для подтверждающих деталей, стоящих за этим вердиктом.

(Короткая видеозапись экрана этого процесса появится здесь.)


Архитектура

NetScope — это Electron-приложение со строгой границей процессов.

src/
  main/       основной процесс Electron — аналитический движок, сервисы, IPC-обработчики
    services/pcap/   чистый TS-парсер PCAP, декодеры, анализаторы, рабочий поток
  preload/    контекстно-изолированный мост (window.netscope) — никакого Node в рендерере
  renderer/   React 19 UI (Vite)
  shared/     IPC-контракт и модель данных, общие для main и renderer

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







