
 #1
Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.
Рекомендация Kitploit

 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
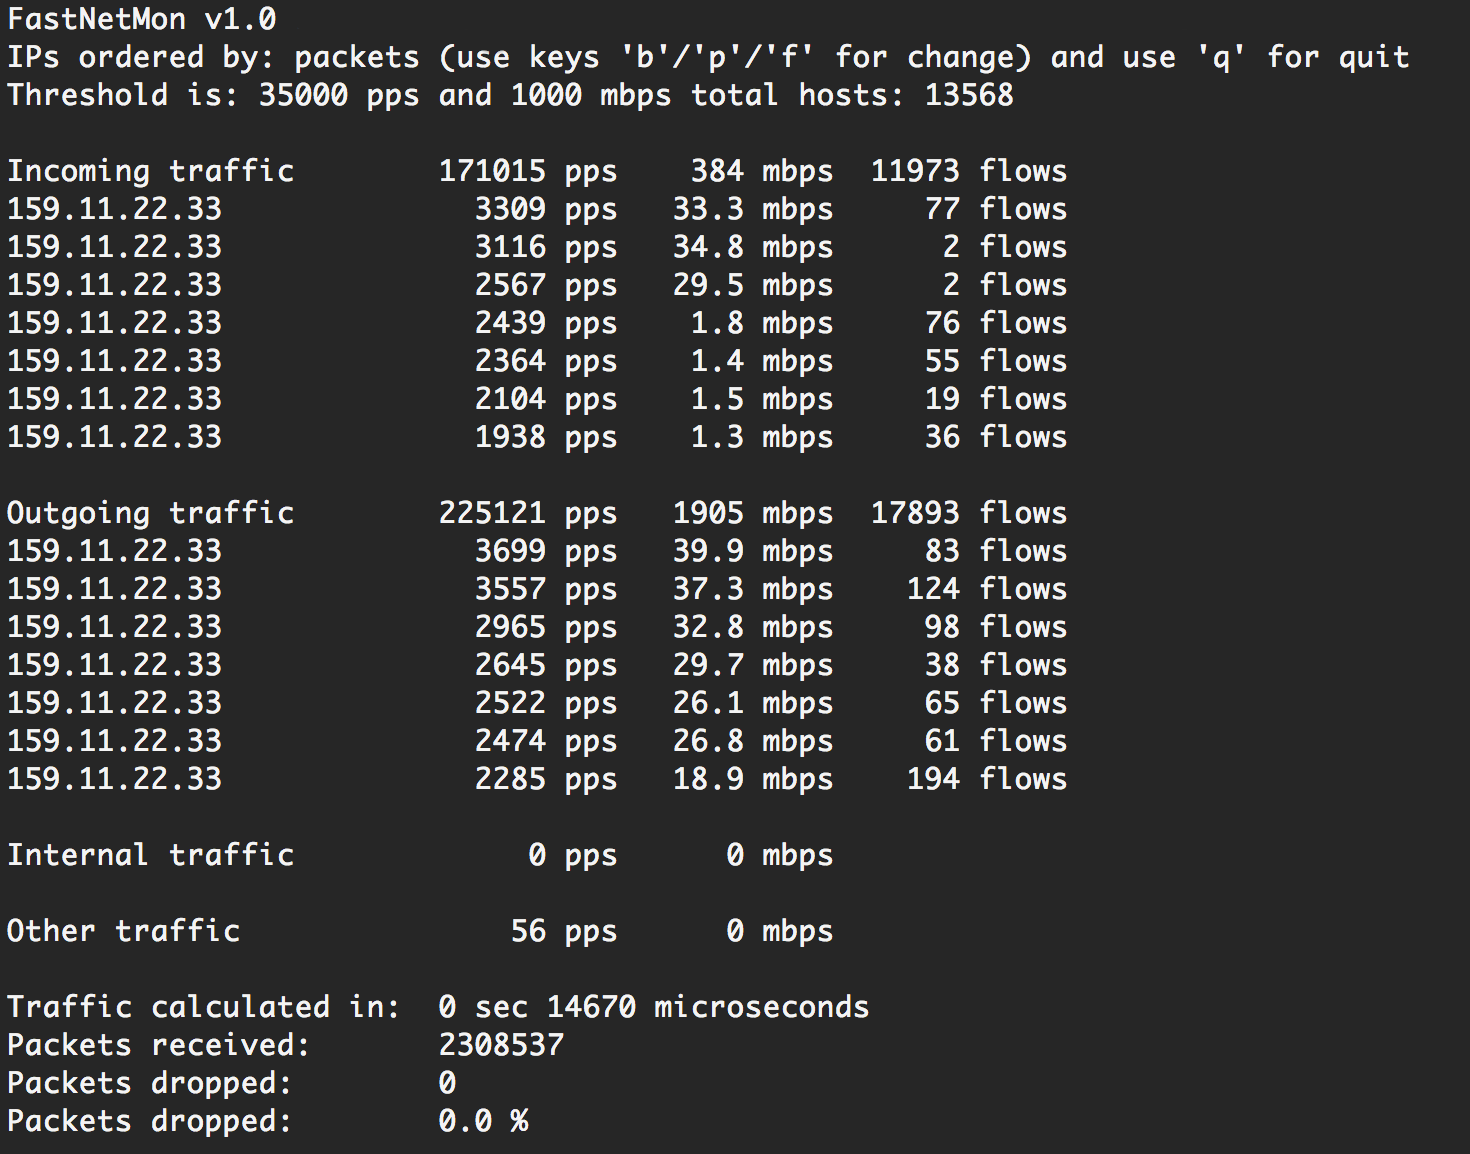 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
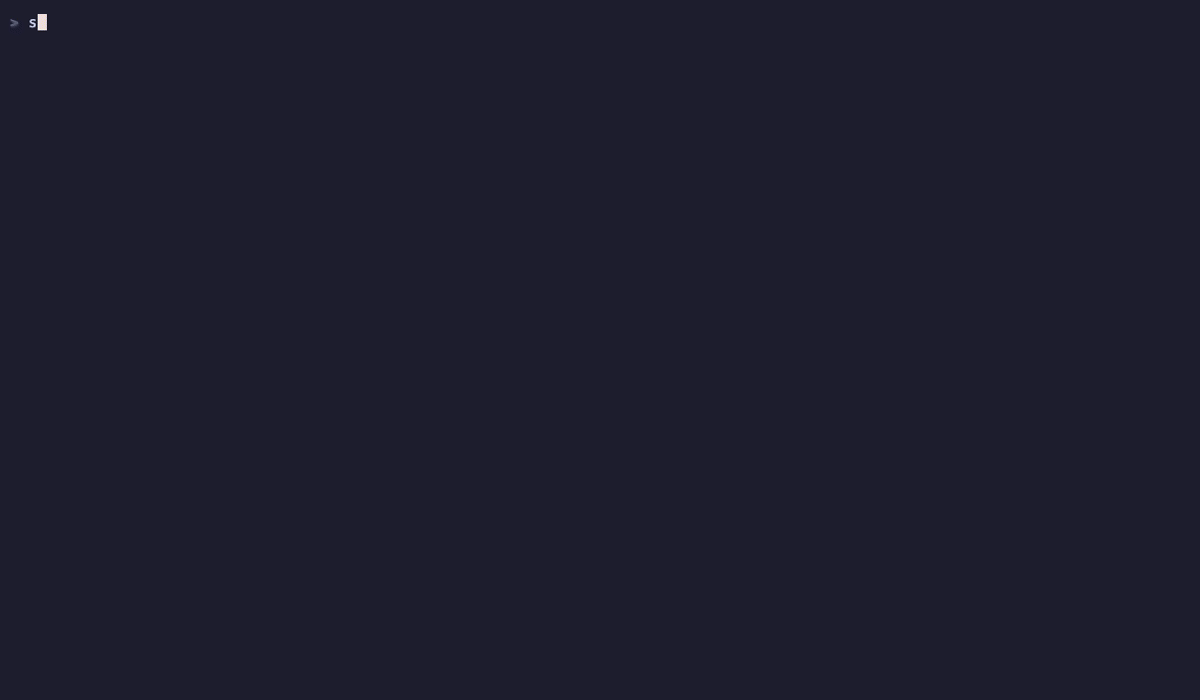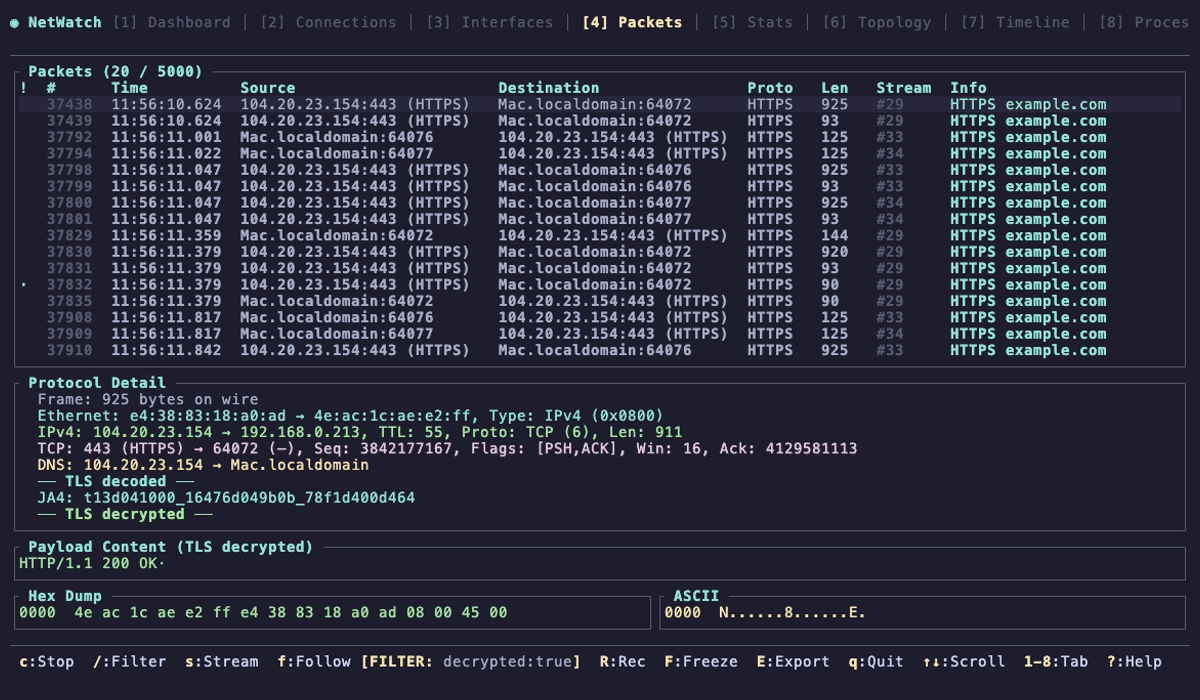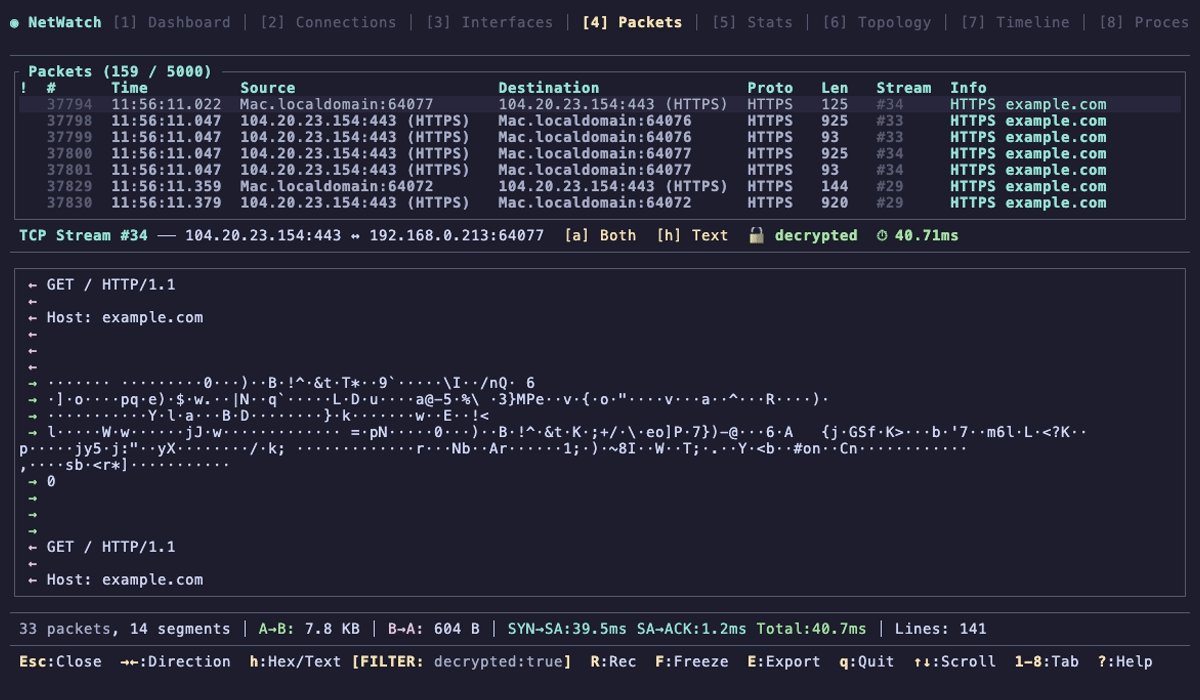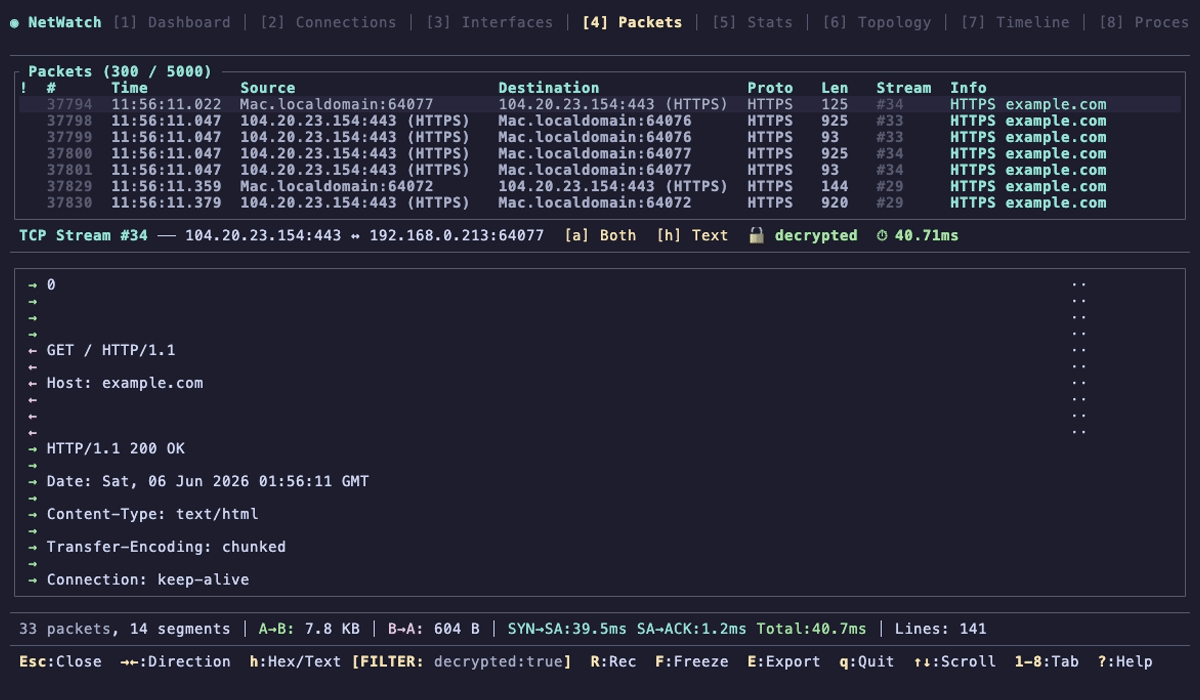 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 johnng007/live-forensicator
Cross-platform incident response and live forensic artifact collector with built-in detection, structured analysis, and report generation — designed…
 santhreal/keyhog
Сканер секретов с открытым исходным кодом на Rust
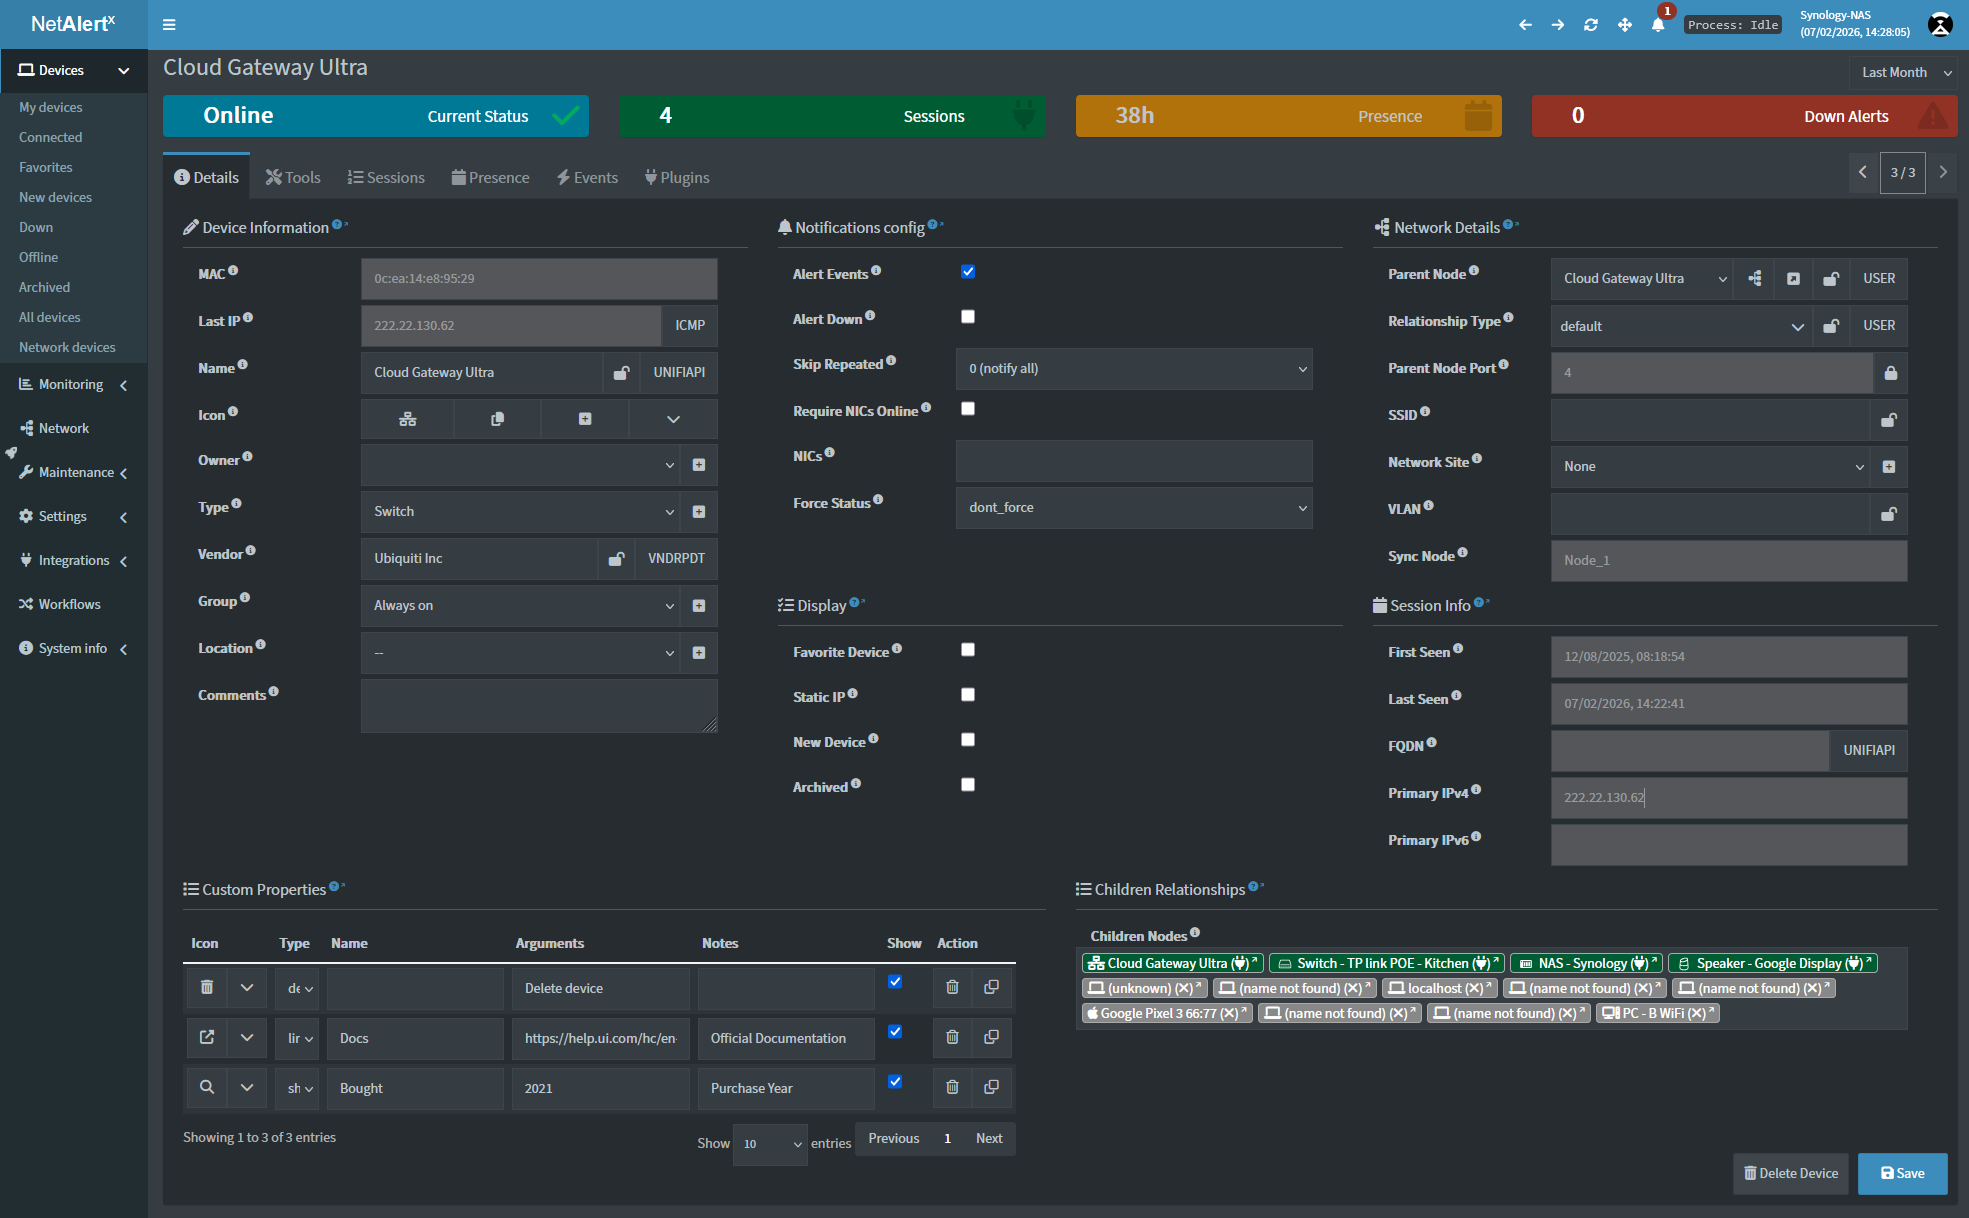 netalertx/netalertx
Централизованная видимость сети и непрерывное обнаружение активов. Отслеживайте устройства, обнаруживайте изменения и оставайтесь в курсе событий в…
 mvt-project/mvt
Набор инструментов для форензического сбора и анализа данных с устройств Android и iOS для выявления возможной компрометации известными шпионскими…
 cowrie/cowrie
Cowrie SSH/Telnet ловушка https://docs.cowrie.org/
 clausing/scripts
Коллекция скриптов на Python и Perl для цифровой криминалистики, реагирования на инциденты и анализа сетей, включая инструменты хеш-сигнатур и…
 drb-ra/c2intelfeeds
Автоматически формируемые фиды киберразведки C2 с IP-адресами, доменами, URL-путями и метаданными конфигурации имплантов, полученные путём…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
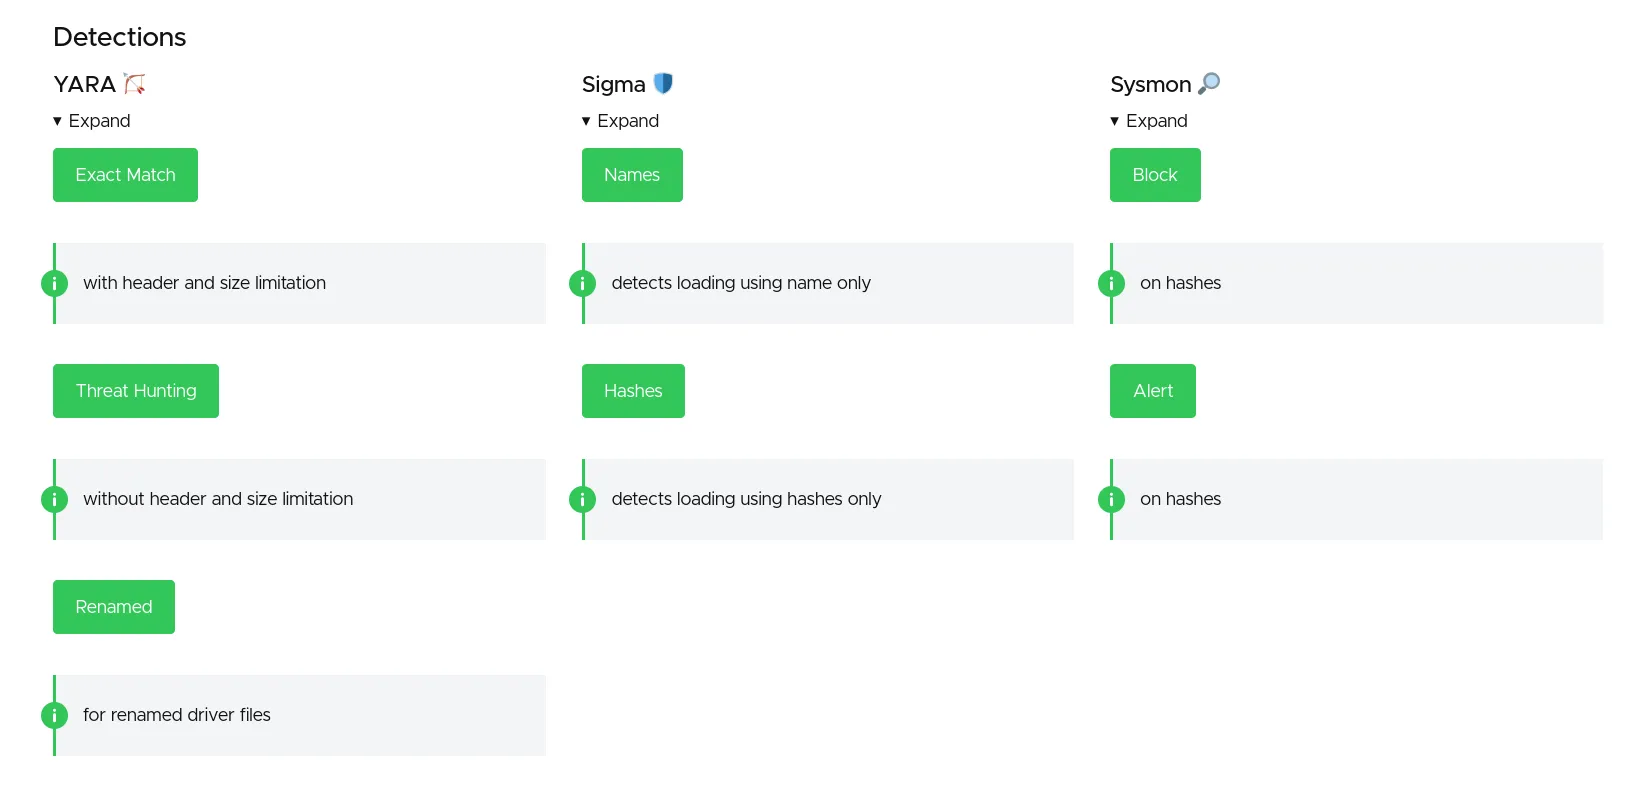 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 thelightscope/thelightscope
TheLightScope
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…






