
ThreatHound
ThreatHound — это продвинутый инструмент кибербезопасности, предназначенный для эффективного обнаружения угроз и анализа журналов событий Windows. Он предлагает удобный интерфейс для управления и анализа данных безопасности. Ключевые возможности включают анализ журналов, интеграцию с правилами Sigma и обнаружение угроз в реальном времени.
Ключевые возможности:
- Автоматизация для охоты за угрозами, оценки компрометации и реагирования на инциденты для журналов событий Windows
- Ежедневная загрузка и обновление правил Sigma из источника
- Более 50 встроенных правил обнаружения
- Поддержка более 2300 правил обнаружения для Sigma
- Динамическая поддержка новых правил Sigma с добавлением их в набор правил обнаружения
- Лёгкое добавление любых предпочитаемых вами правил обнаружения
- Вы можете легко добавить новый тип источника журнала событий в mapping.py
- Управление правилами Sigma: беспроблемное управление и обработка правил Sigma.
Возможности V2:
- Быстрее!.
- Сохранение всех результатов в формате CSV с полными деталями.
- Функция поиска.
- Анализ журналов: анализ журналов с использованием пользовательских сопоставлений и фильтров.
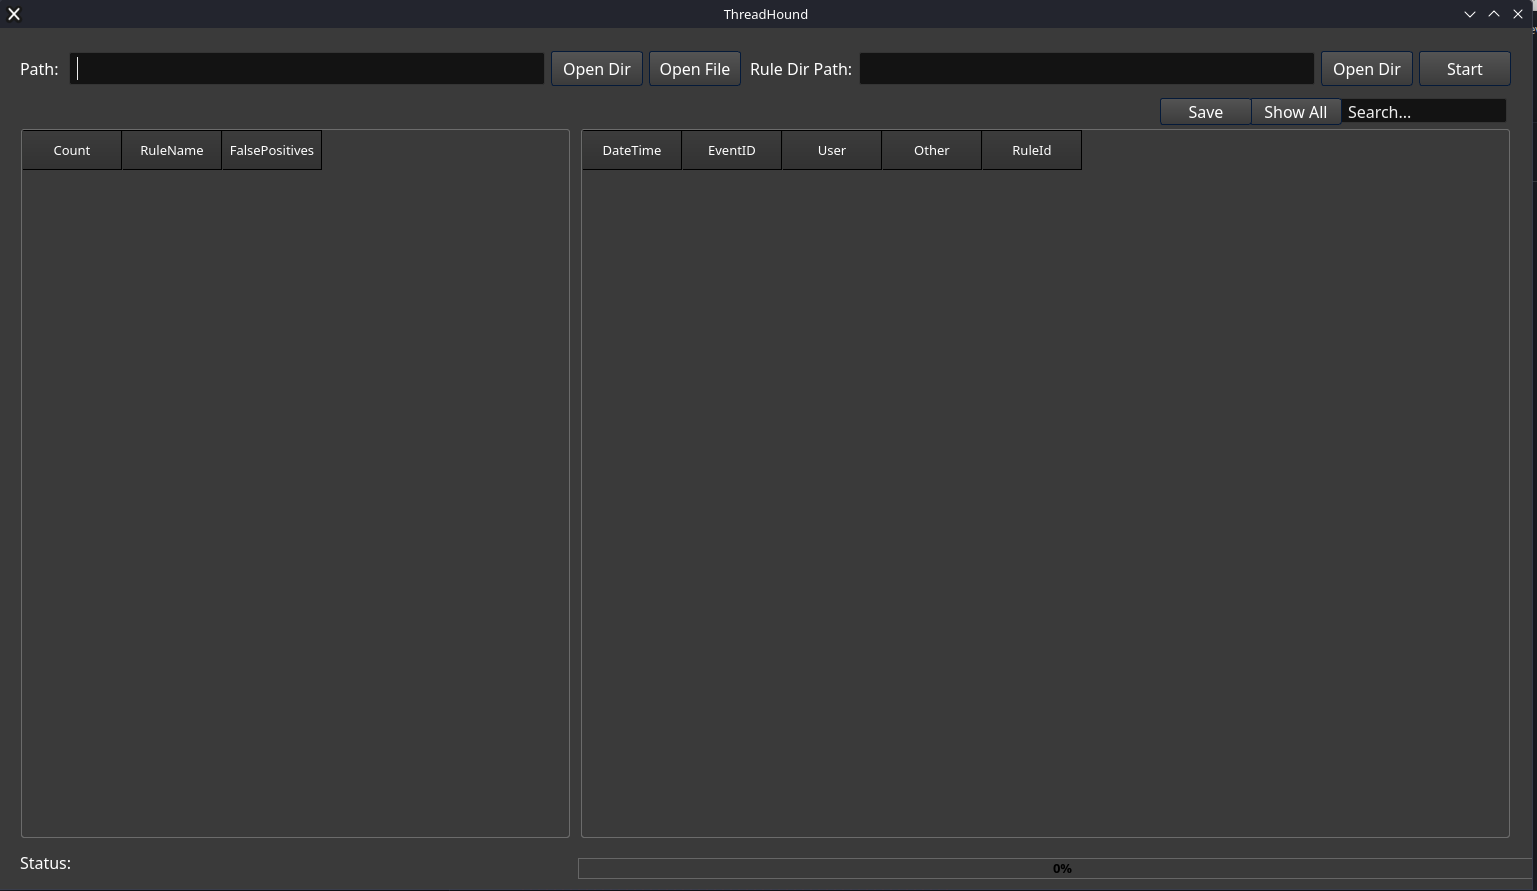
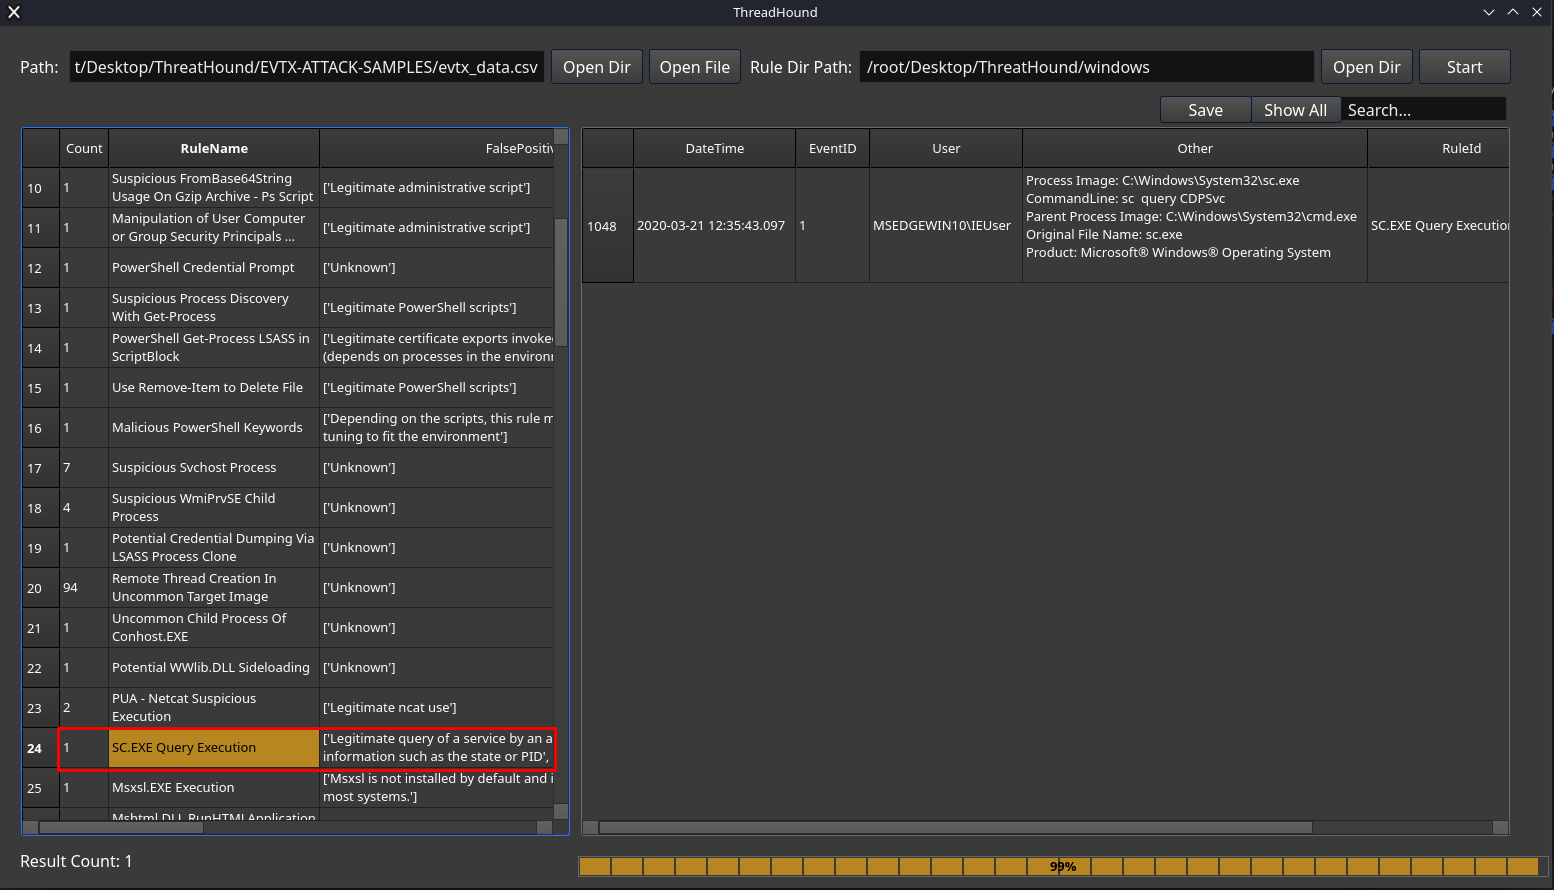
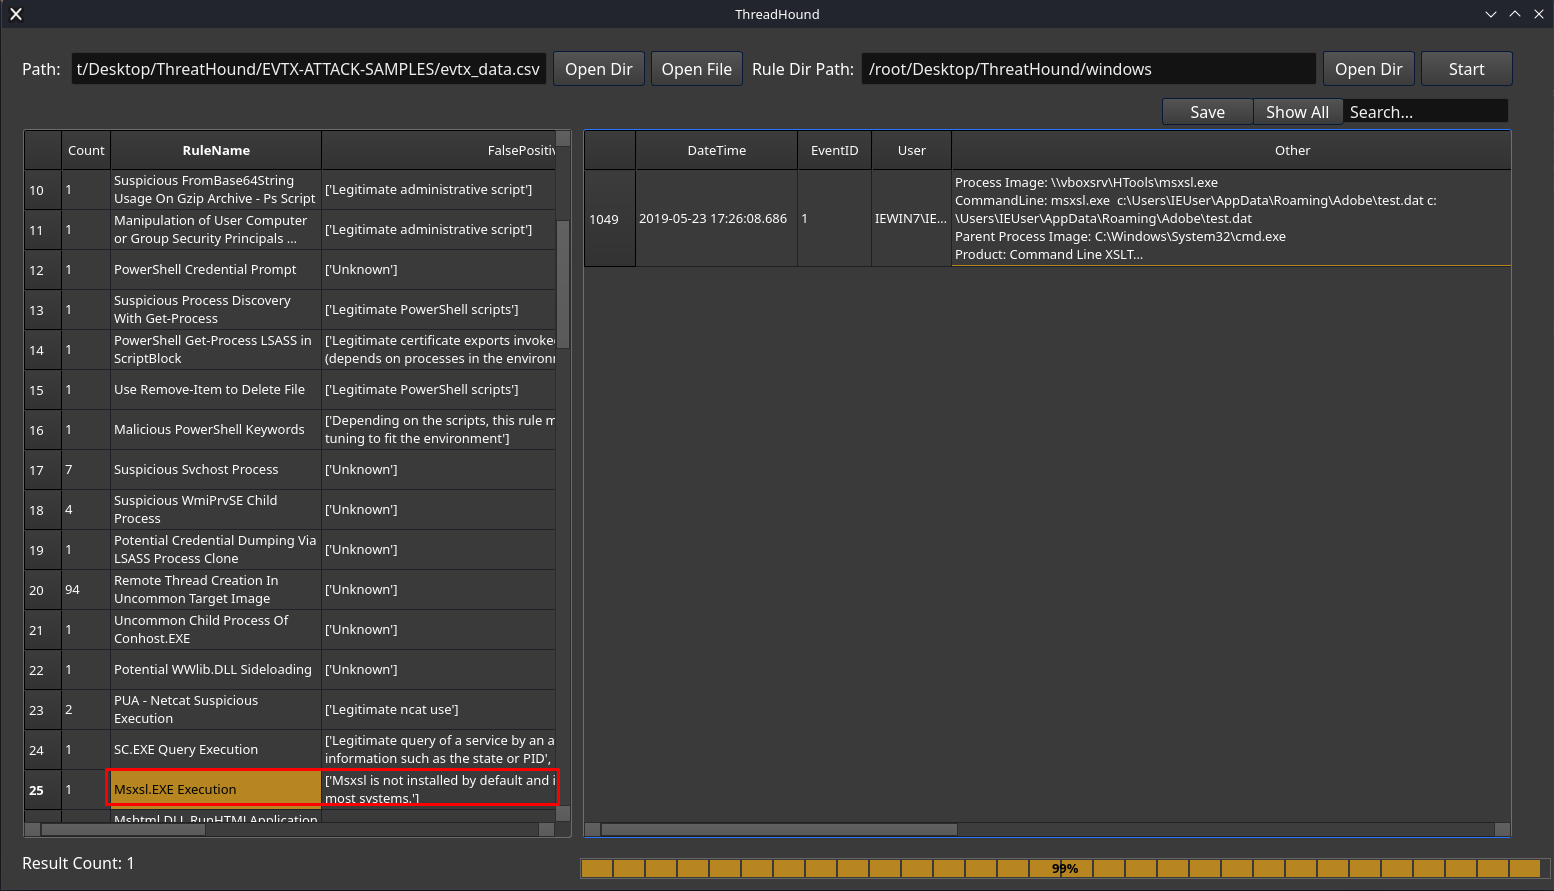
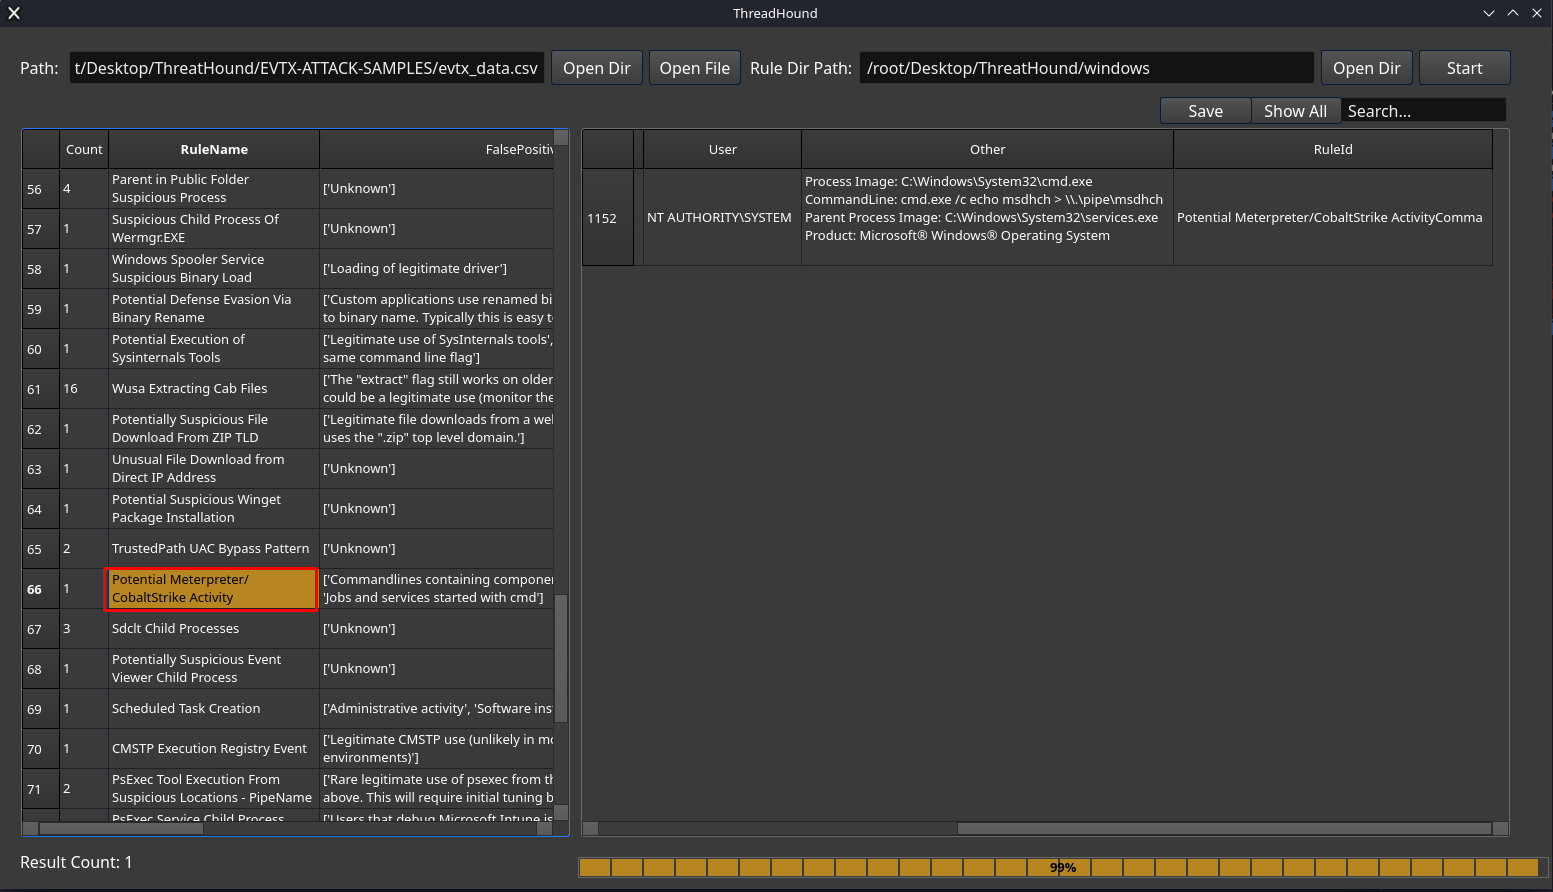
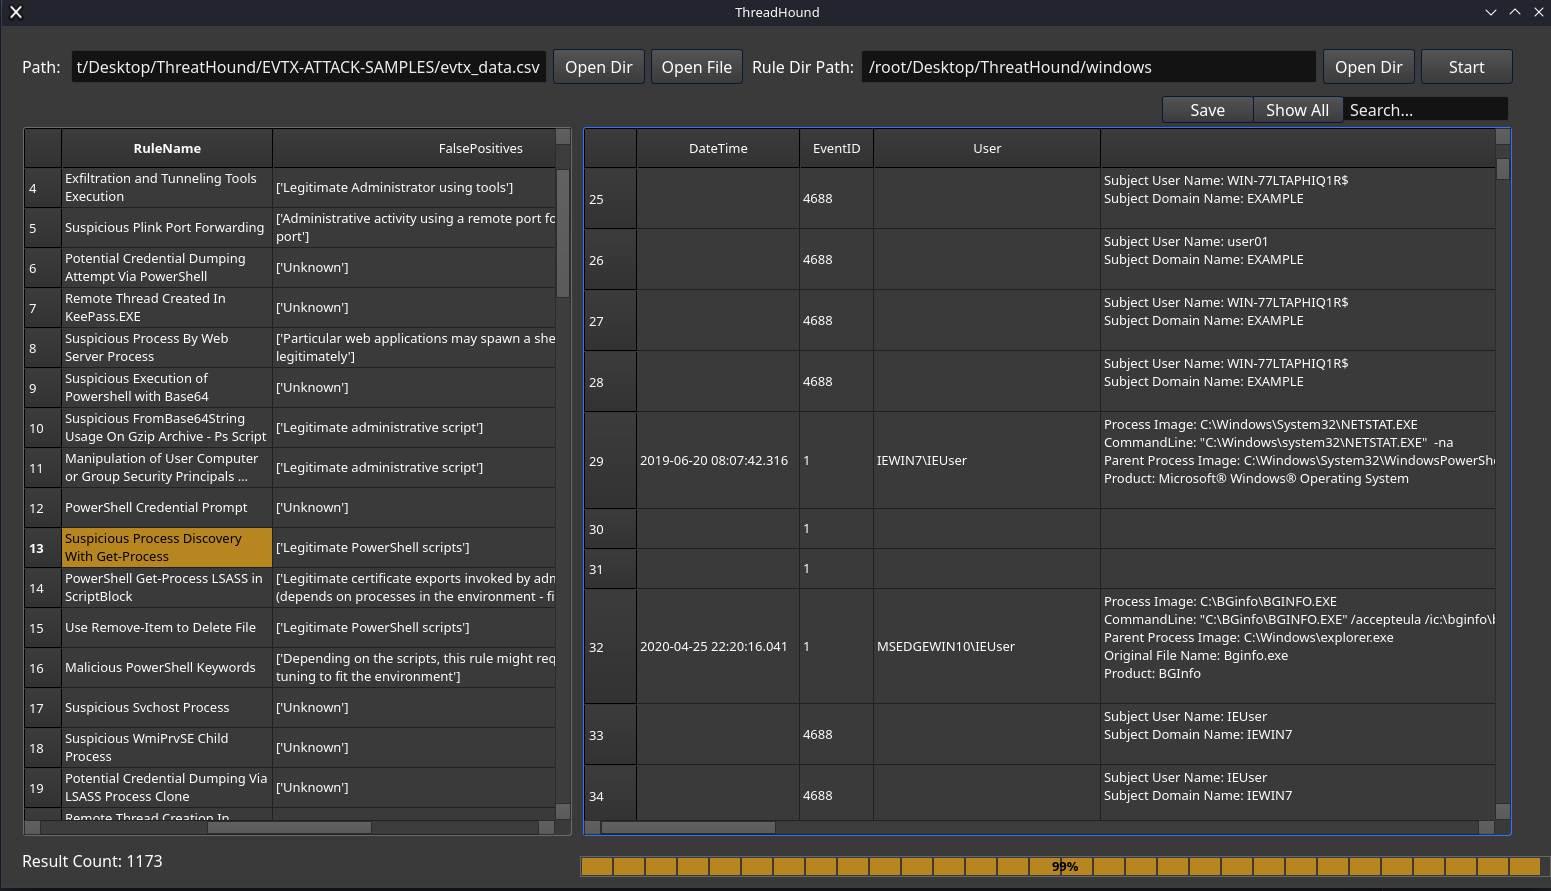
- Пользовательский интерфейс: интуитивно понятный графический интерфейс для удобного взаимодействия и визуализации.
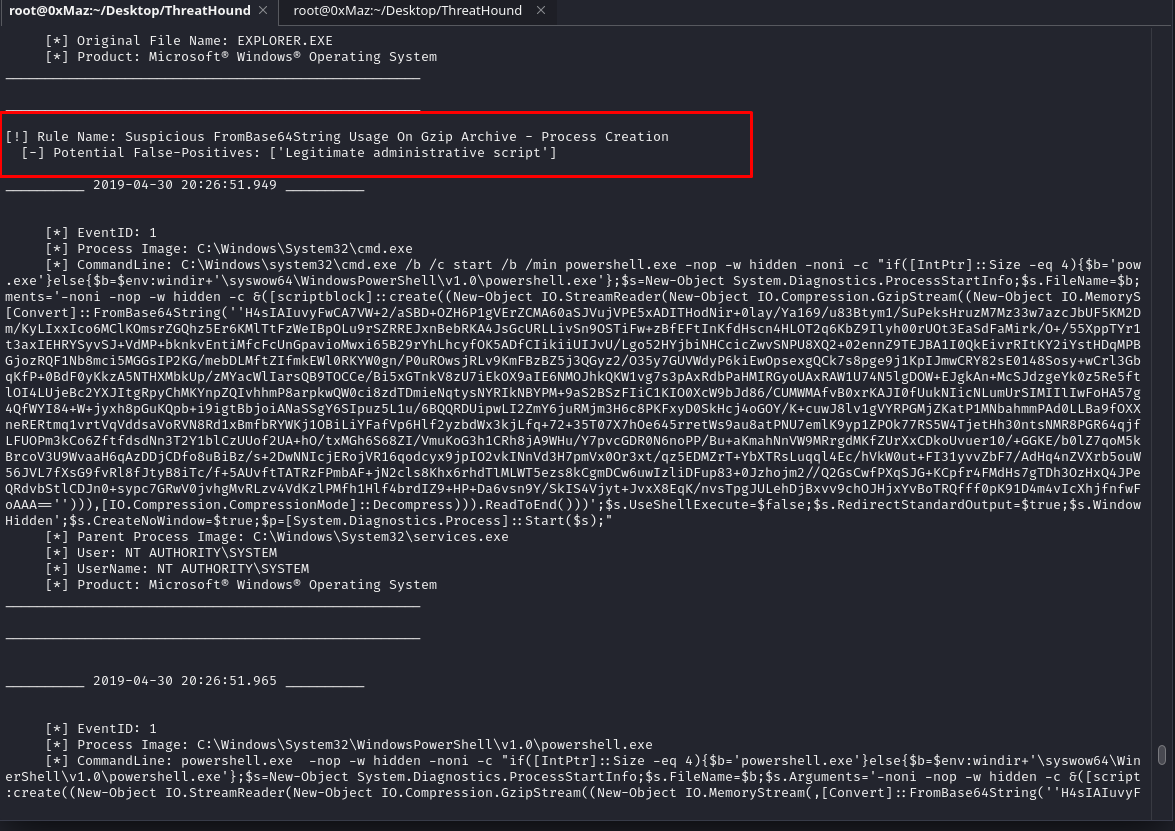
- Командный интерфейс: можно использовать только команды.
- Визуализация данных: графическое представление данных для лучшего понимания.
- Анализ в реальном времени: обработка и анализ данных в реальном времени.
- Настройка: лёгкая настройка под различные потребности кибербезопасности.
- Совместимость: кроссплатформенная совместимость с поддержкой различных форматов данных.
Специализированные возможности для профессионалов DFIR:
- Анализ криминалистических данных: оснащён возможностями для анализа криминалистических артефактов, что помогает в цифровых расследованиях.
- Инструментарий реагирования на инциденты: предоставляет основные инструменты для быстрого реагирования на инциденты безопасности, помогая командам DFIR оперативно оценивать и реагировать на угрозы.
- Анализ временных шкал: поддерживает построение и анализ временных шкал событий, что важно для понимания последовательности действий во время инцидента.
- Корреляция артефактов: облегчает корреляцию различных цифровых артефактов, помогая выявлять вредоносные действия и точки взлома.
- Консолидация и анализ журналов: агрегирует и анализирует журналы из различных источников, предоставляя комплексное представление о событиях, связанных с безопасностью.
- Интеграция с криминалистическими инструментами: предлагает возможности интеграции с популярными криминалистическими инструментами, расширяя её полезность в контексте DFIR.
Идеальные варианты использования:
- Мониторинг безопасности: для организаций, стремящихся усилить свои возможности мониторинга безопасности, ThreatHound предоставляет анализ и оповещения в реальном времени.
- Расследование инцидентов: в случае инцидента безопасности функции глубокого анализа инструмента позволяют быстро понять ситуацию и отреагировать.
- Соответствие требованиям и отчётность: благодаря всесторонней обработке данных ThreatHound помогает соблюдать стандарты соответствия и создавать подробные отчёты для аудита.
- Образовательные и учебные цели: благодаря удобному интерфейсу и обширному набору функций ThreatHound является отличным инструментом для образовательных сред, ориентированных на обучение кибербезопасности.
Я создал следующее:
- Выделенный бэкенд для поддержки правил Sigma на Python
- Выделенный бэкенд для разбора evtx на Python
- Выделенный бэкенд для сопоставления между CSV и правилами Sigma
- Выделенный бэкенд для сопоставления между evtx и правилами Sigma
To-do:
Установка:
$ git clone https://github.com/MazX0p/ThreatHound.git
$ cd ThreatHound
$ pip3 install - r requirements.txt
$ pyhton3 ThreatHound.py
- Примечание: глоб (glob) не поддерживает путь к каталогу, если в именах папок есть пробелы, убедитесь, что путь к инструменту не содержит пробелов (имена папок).
Демонстрация:

Скриншоты:
GUI:
КОМАНДНАЯ СТРОКА:


 mazx0p/threathound







