
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit

 libyal/libfsntfs
Библиотека и инструменты для доступа к файловой системе Windows New Technology File System (NTFS)
 justicerage/freedomfighting
Коллекция скриптов, которая может пригодиться в вашей борьбе за свободу.
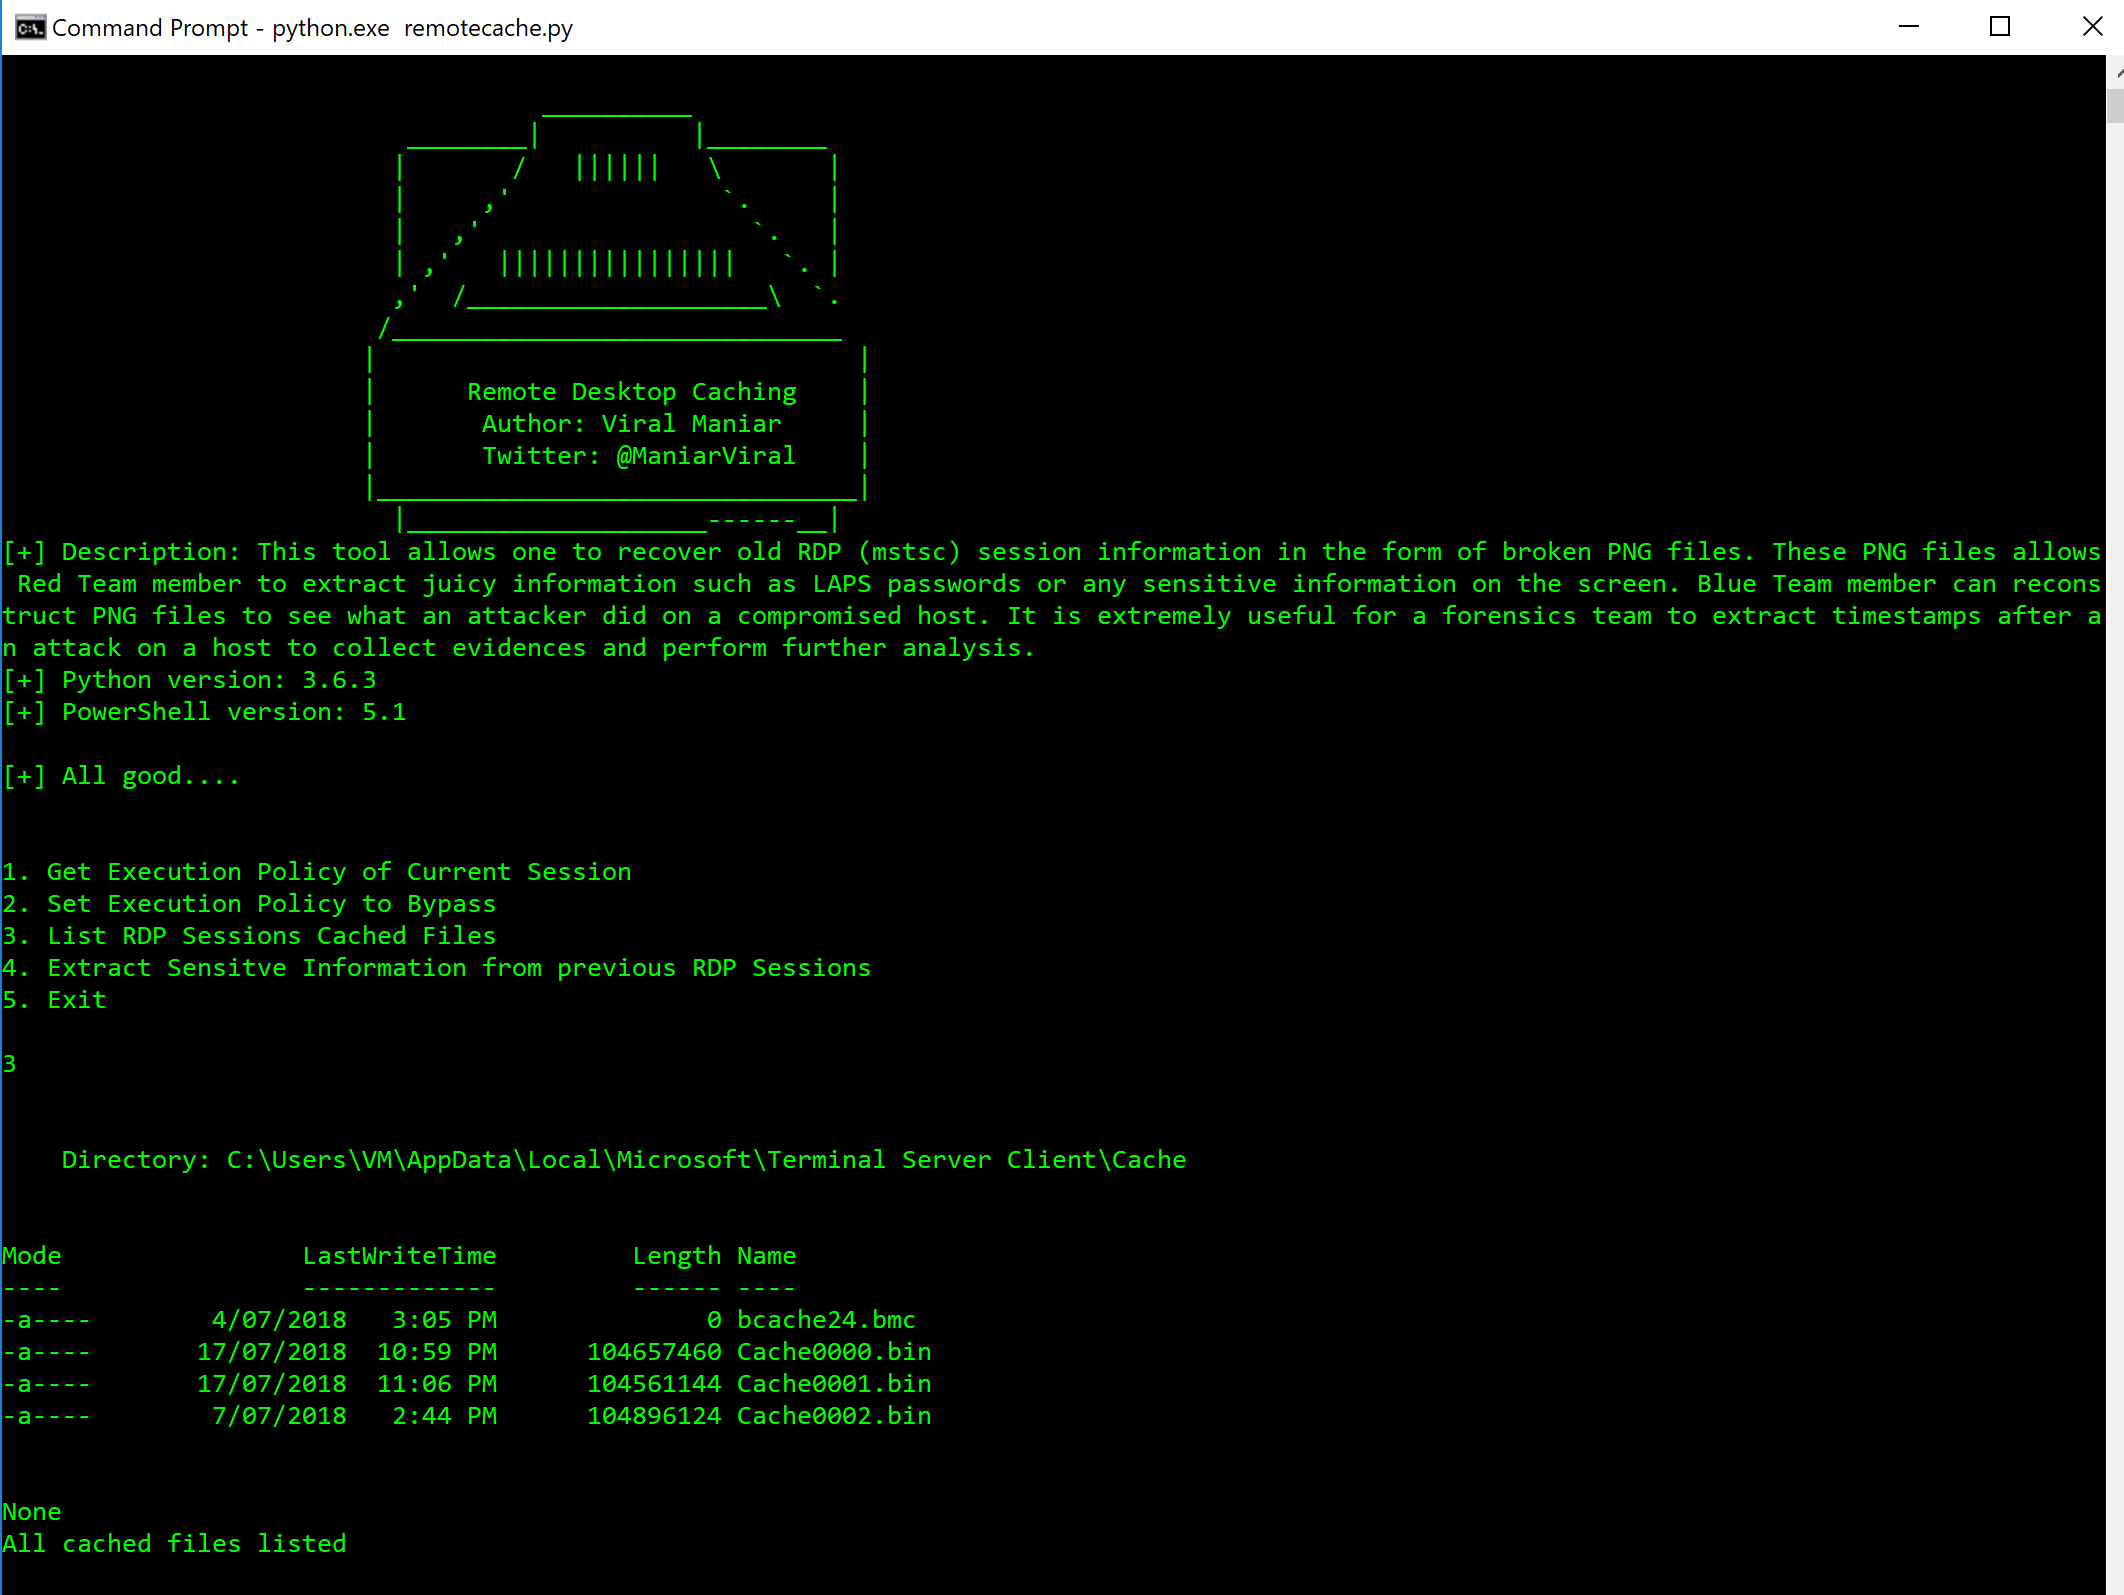 viralmaniar/remote-desktop-caching-
Этот инструмент позволяет восстанавливать информацию о старых сеансах RDP (mstsc) в виде повреждённых PNG-файлов. Эти PNG-файлы позволяют члену Red…
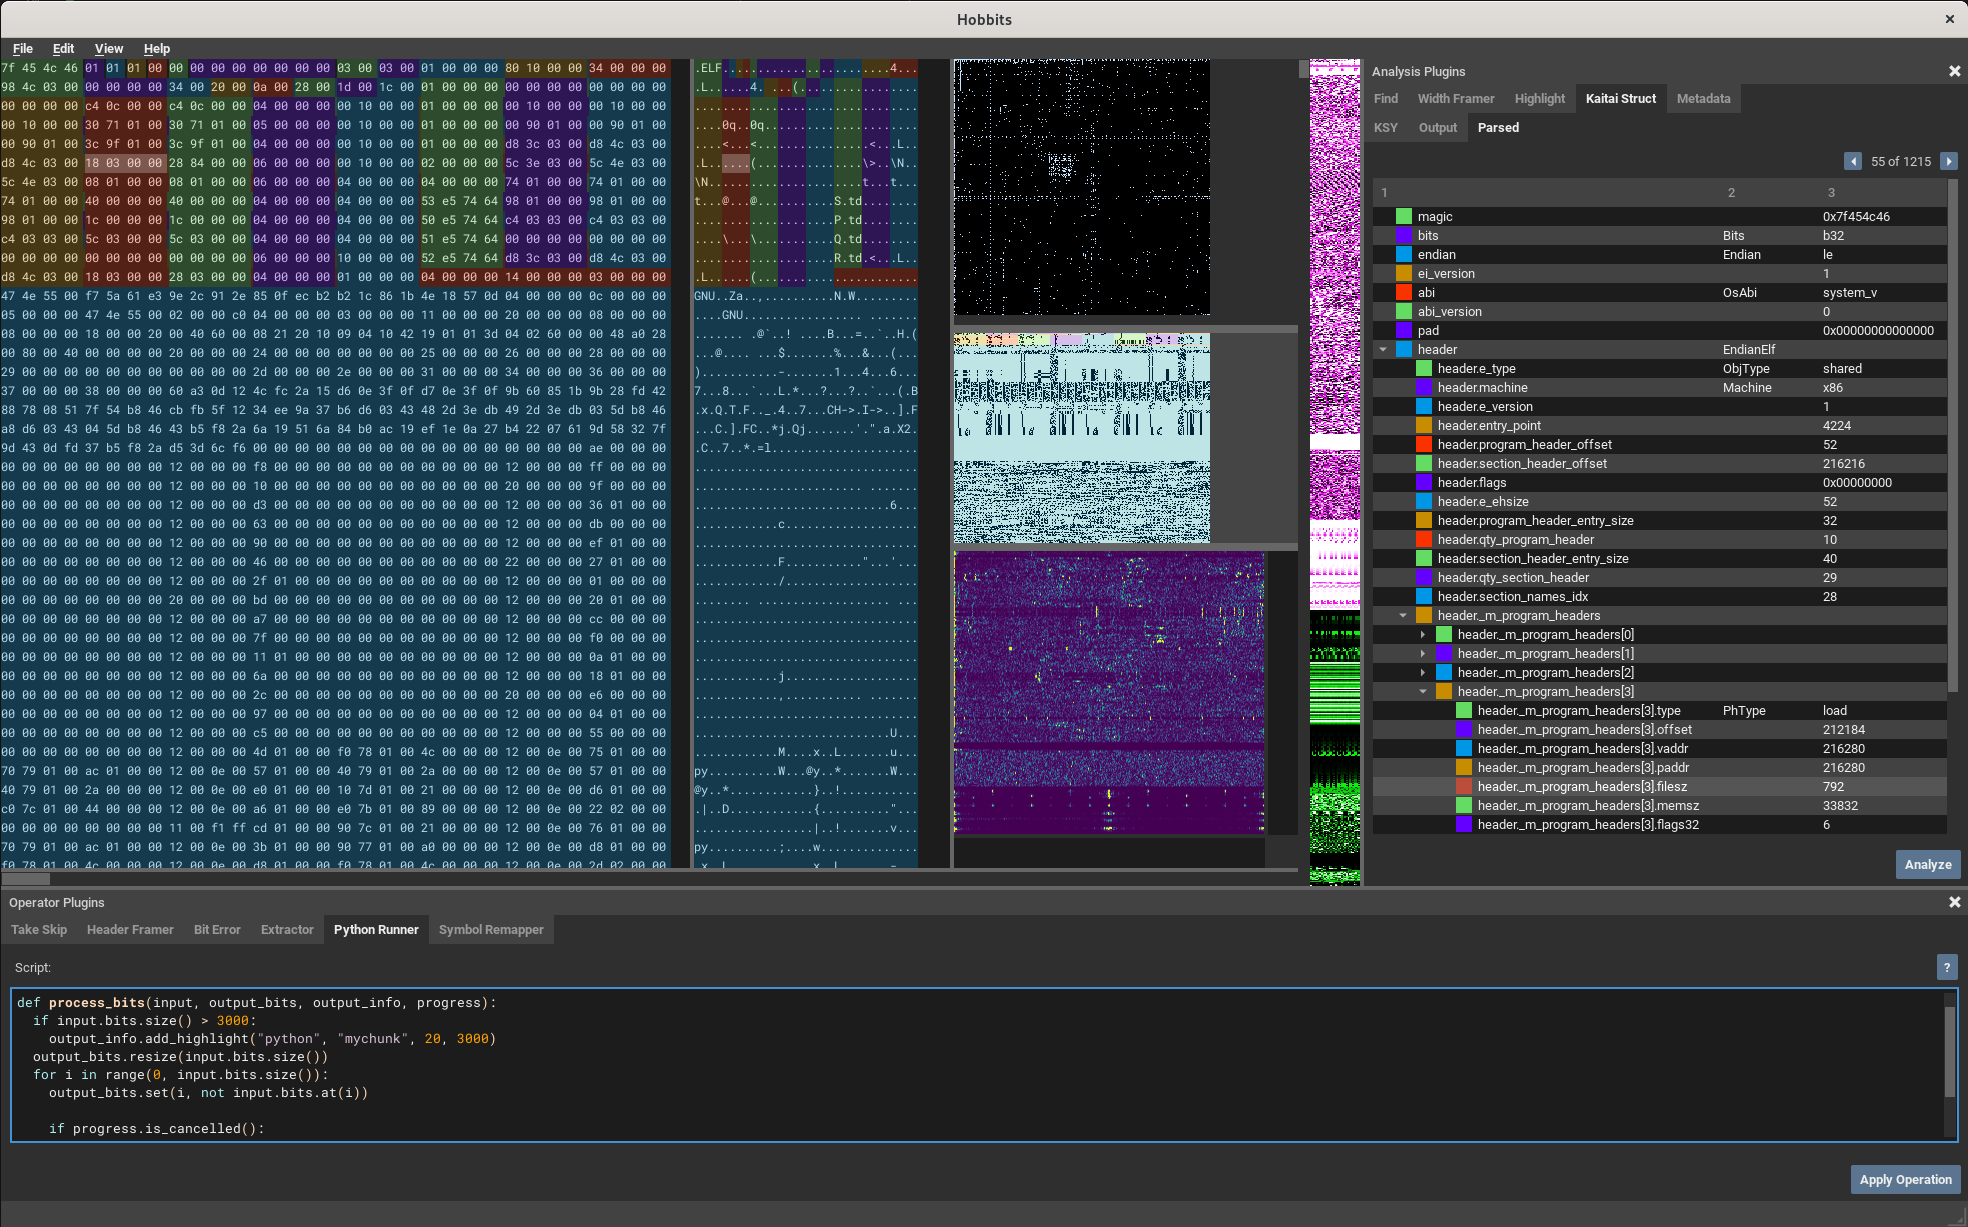 mahlet-inc/hobbits
Многоплатформенный графический интерфейс для побитового анализа, обработки и визуализации
 r3nzsec/irflow-timeline
DFIR Timeline Analysis for macOS — просмотрщик на основе SQLite для файлов CSV, TSV, XLSX, EVTX, Plaso, $MFT и $J с AI Artifacts, AI Secret Hunt,…
 nour833/stegoforge
Полный набор инструментов для стеганографии и цифровой криминалистики. Скрывайте и извлекайте данные из изображений, аудио, видео, документов и…
 eciavatta/caronte
Инструмент для анализа сетевого потока во время соревнований Capture the Flag в формате «атака/защита».
 thalium/icebox
Интроспекция, трассировка и отладка виртуальных машин
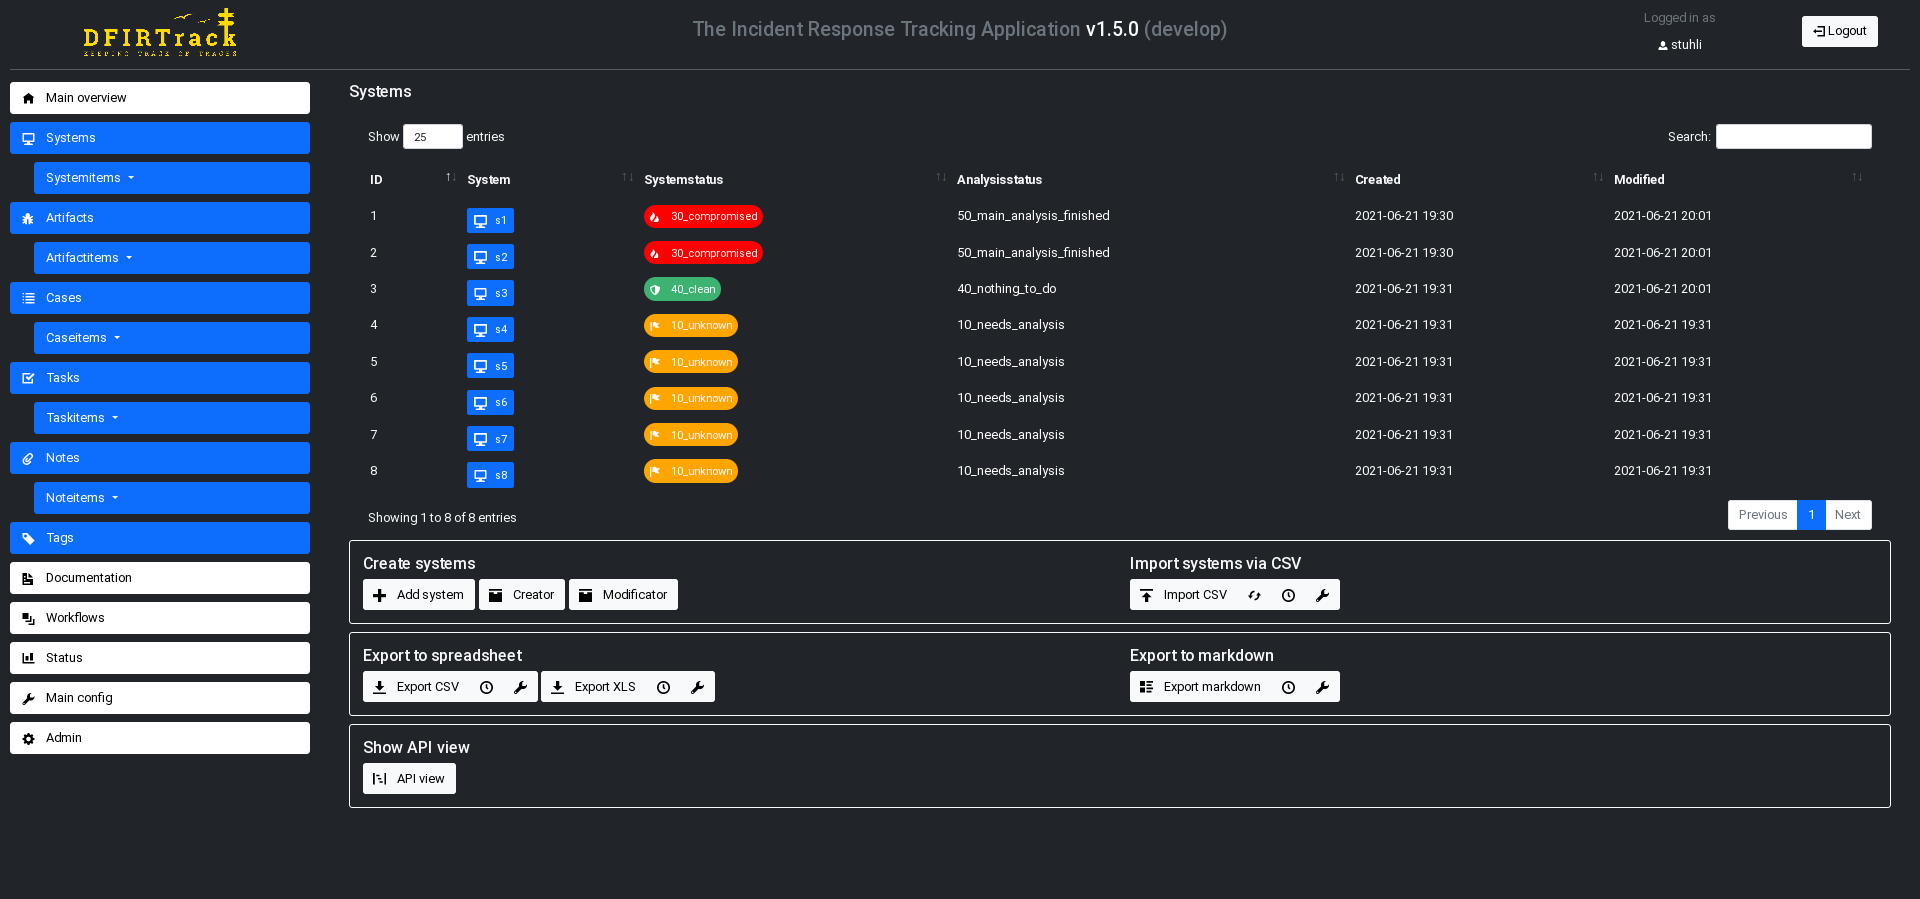 dfirtrack/dfirtrack
Системное приложение для отслеживания реагирования на инциденты, предназначенное для управления крупномасштабными делами DFIR, с импортом/экспортом,…
 securityclaw/securityclaw
Модульный, основанный на навыках автономный агент Центра операций безопасности (SOC), который мониторит данные OpenSearch/Elasticsearch, создает…
 mandiant/macos-unifiedlogs
Кроссплатформенный парсер для Apple UnifiedLogs!
 pedramamini/iocextract
Экстрактор дефангированных индикаторов компрометации (IOC).
 noraj/rawsec-cybersecurity-inventory
Перечень инструментов и ресурсов по кибербезопасности, призванный помочь людям найти всё, что связано с кибербезопасностью.
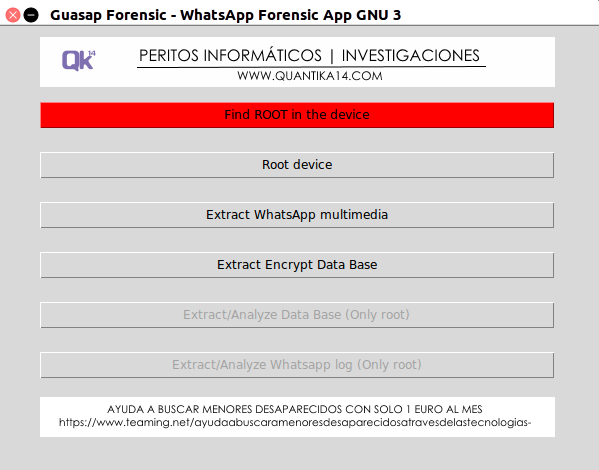 quantika14/guasap-whatsapp-foresincs-tool
Инструмент форензики WhatsApp
 orlikoski/skadi
Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py — это скрипт на Python3, предназначенный для анализа файлов захвата сетевых пакетов и извлечения хэшей NTLMv2 в формате, пригодном…
 qeeqbox/analyzer
Анализируйте, извлекайте и визуализируйте функции, артефакты и индикаторы компрометации (IoCs) файлов и дампов памяти (бинарные файлы Windows, Linux,…
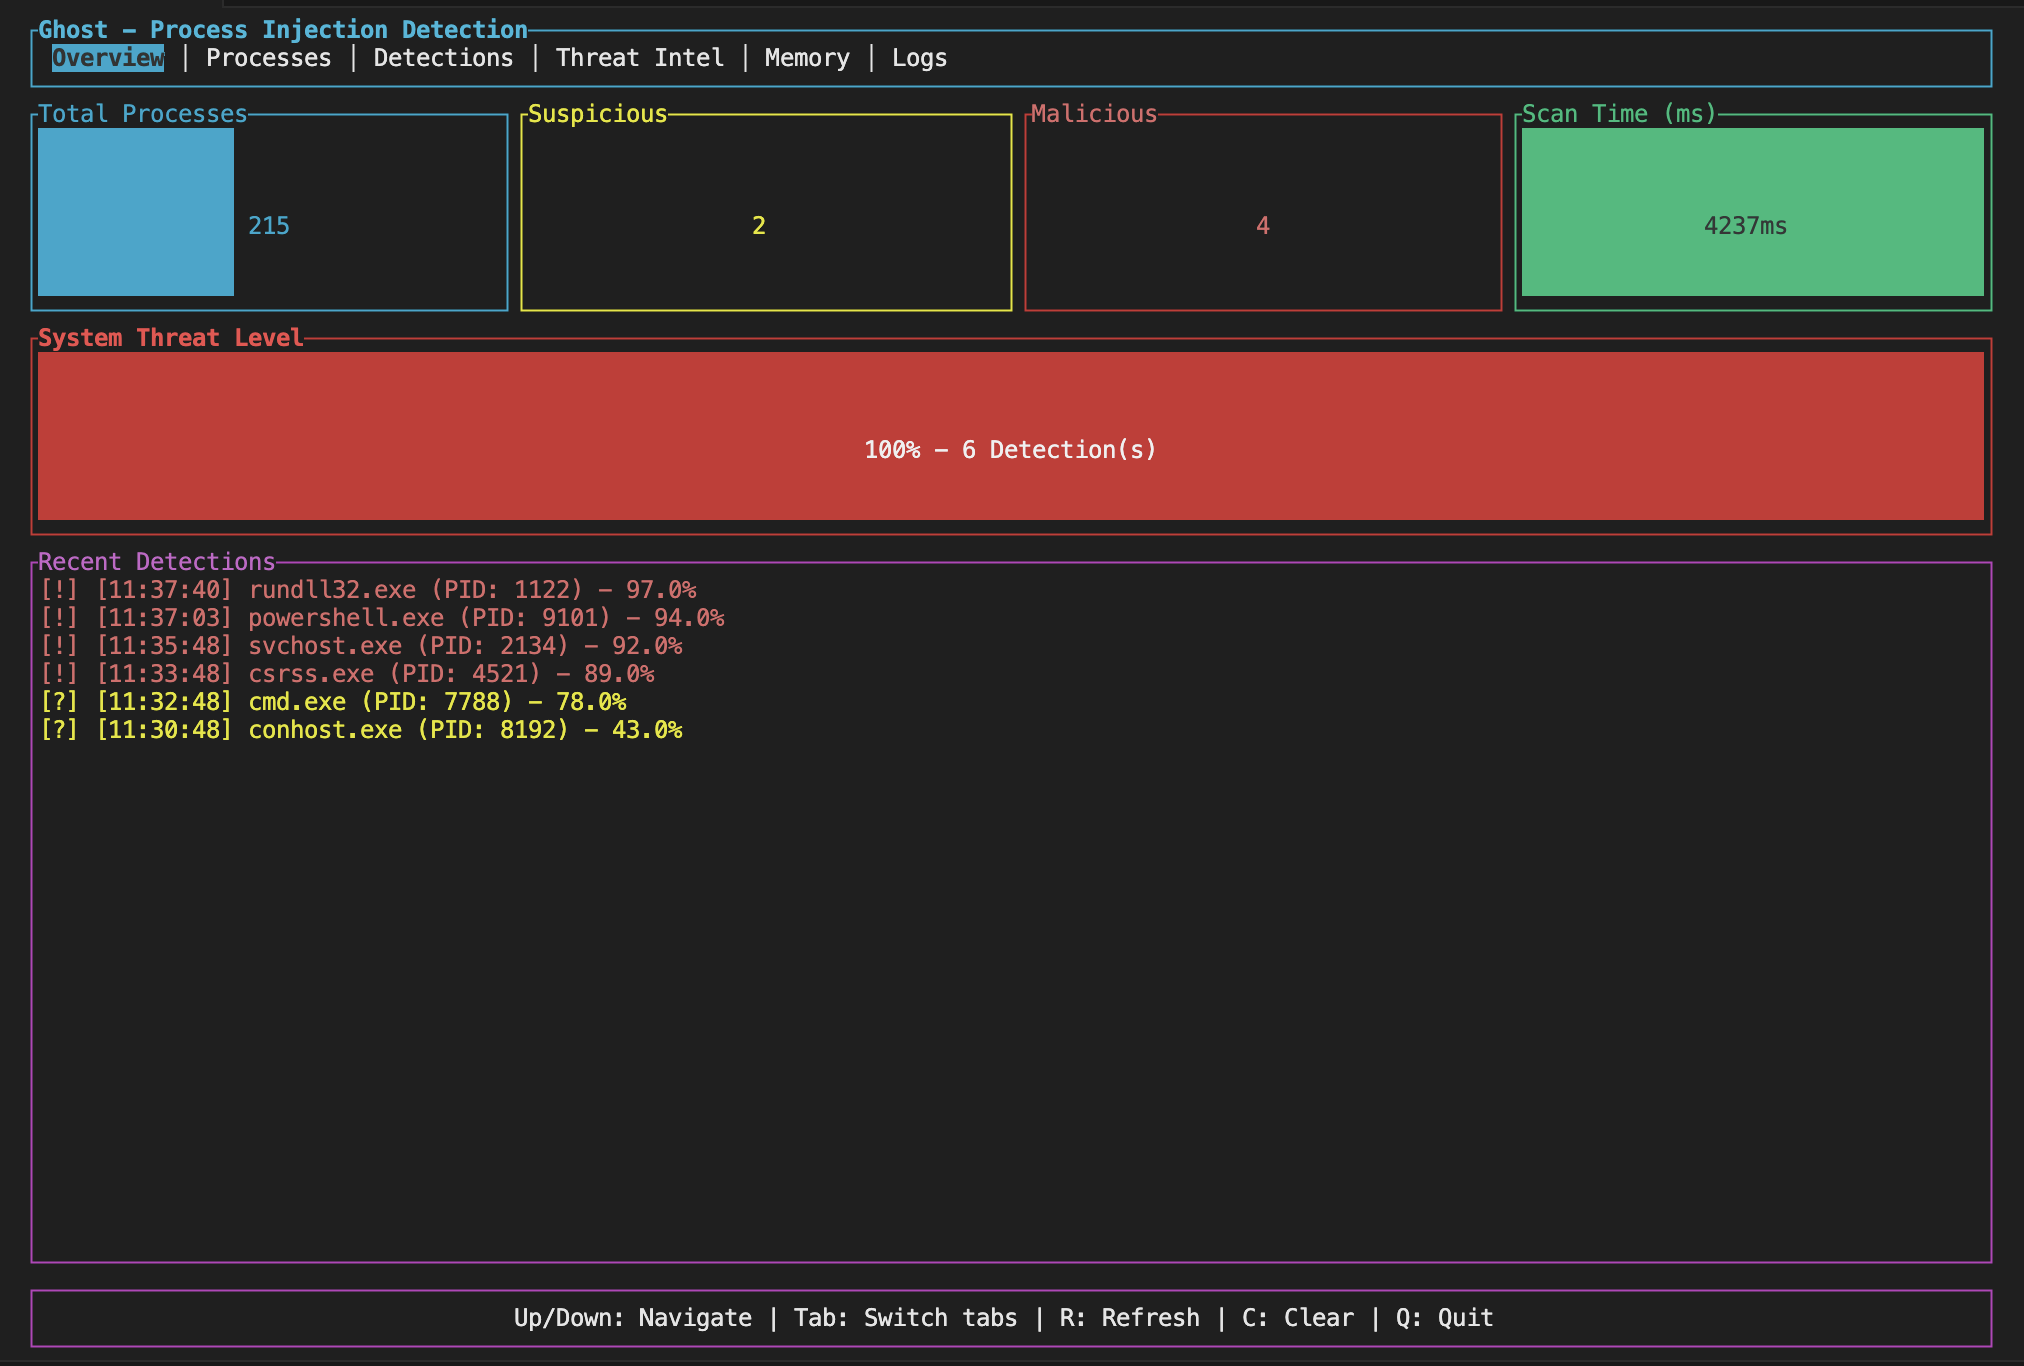 pandaadir05/ghost
Обнаруживает внедрение процессов и манипуляции с памятью, используемые вредоносным ПО. Находит RWX-области, паттерны шеллкода, API-хуки, перехват…








