Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Remote-Desktop-Caching- — Этот инструмент позволяет восстанавливать информацию о старых сеансах RDP (mstsc) в виде повреждённых PNG-файлов. Эти PNG-файлы позволяют члену Red Team извлекать ценную информацию, такую как пароли LAPS или любую конфиденциальную информацию на экране. Член Blue Team может восстановить PNG-файлы, чтобы увидеть, что сделал атакующий на скомпрометированном хосте. Этот инструмент чрезвычайно полезен для команды криминалистов: он позволяет извлекать временные метки после атаки на хост для сбора доказательств и проведения дальнейшего анализа. | Kitploit
Инструменты/GitHubGitHub/viralmaniar/remote-desktop-caching-
РазведкаКриминалистика памятиФорензикаСбор информацииЦифровая криминалистикаRed TeamingРеагирование на Инциденты
GitHub

Описание

Этот инструмент позволяет восстанавливать информацию о старых сеансах RDP (mstsc) в виде повреждённых PNG-файлов. Эти PNG-файлы позволяют члену Red Team извлекать ценную информацию, такую как пароли LAPS или любую конфиденциальную информацию на экране. Член Blue Team может восстановить PNG-файлы, чтобы увидеть, что сделал атакующий на скомпрометированном хосте. Этот инструмент чрезвычайно полезен для команды криминалистов: он позволяет извлекать временные метки после атаки на хост для сбора доказательств и проведения дальнейшего анализа.

viralmaniar/remote-desktop-caching-

Remote-Desktop-Caching-

Репозиторий
21858738 лет назадПроверено Kitploit
Поделиться

Remote-Desktop-Caching-

Этот инструмент позволяет восстановить информацию о старых сессиях RDP (mstsc) в виде поврежденных PNG-файлов. Эти PNG-файлы позволяют члену Red Team извлекать ценную информацию, такую как пароли LAPS или любую другую конфиденциальную информацию на экране. Член Blue Team может восстановить PNG-файлы, чтобы увидеть, что сделал атакующий на скомпрометированном хосте. Это чрезвычайно полезно для команды криминалистики для извлечения временных меток после атаки на хост, чтобы собрать доказательства и провести дальнейший анализ.

Любые предложения или идеи для этого инструмента приветствуются - просто напишите мне в Twitter на @ManiarViral

Скриншоты

При первом запуске Remote-Desktop-Caching с помощью python.exe remotecache.py пользователь получит следующие опции: image
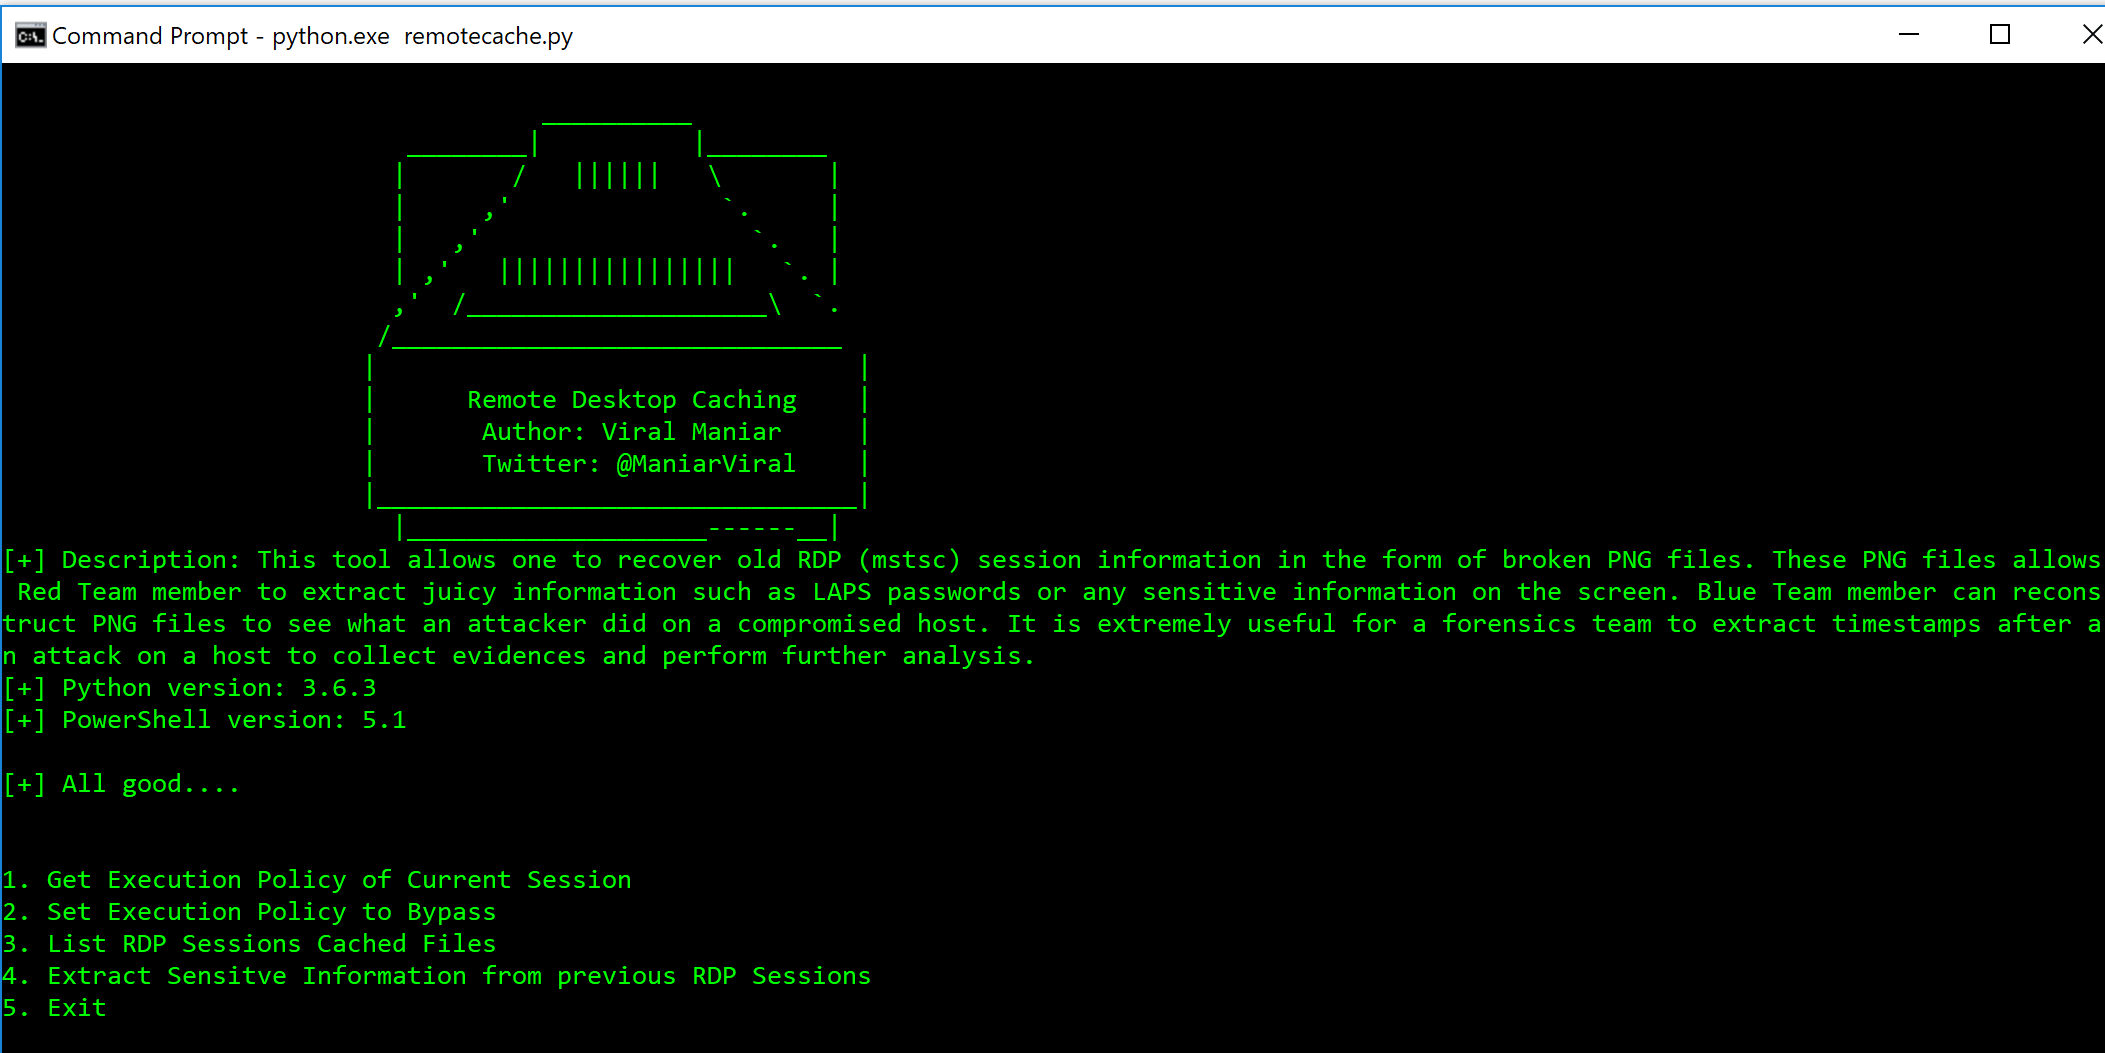
С помощью Option 1 и Option 2 пользователь может узнать текущую политику выполнения сессии и установить её на Bypass, что запускает PowerShell-скрипт rdpcache.ps1. С помощью Option 3 пользователь может вывести список кэшированных бинарных файлов, которые будут использоваться для восстановления PNG-файлов.
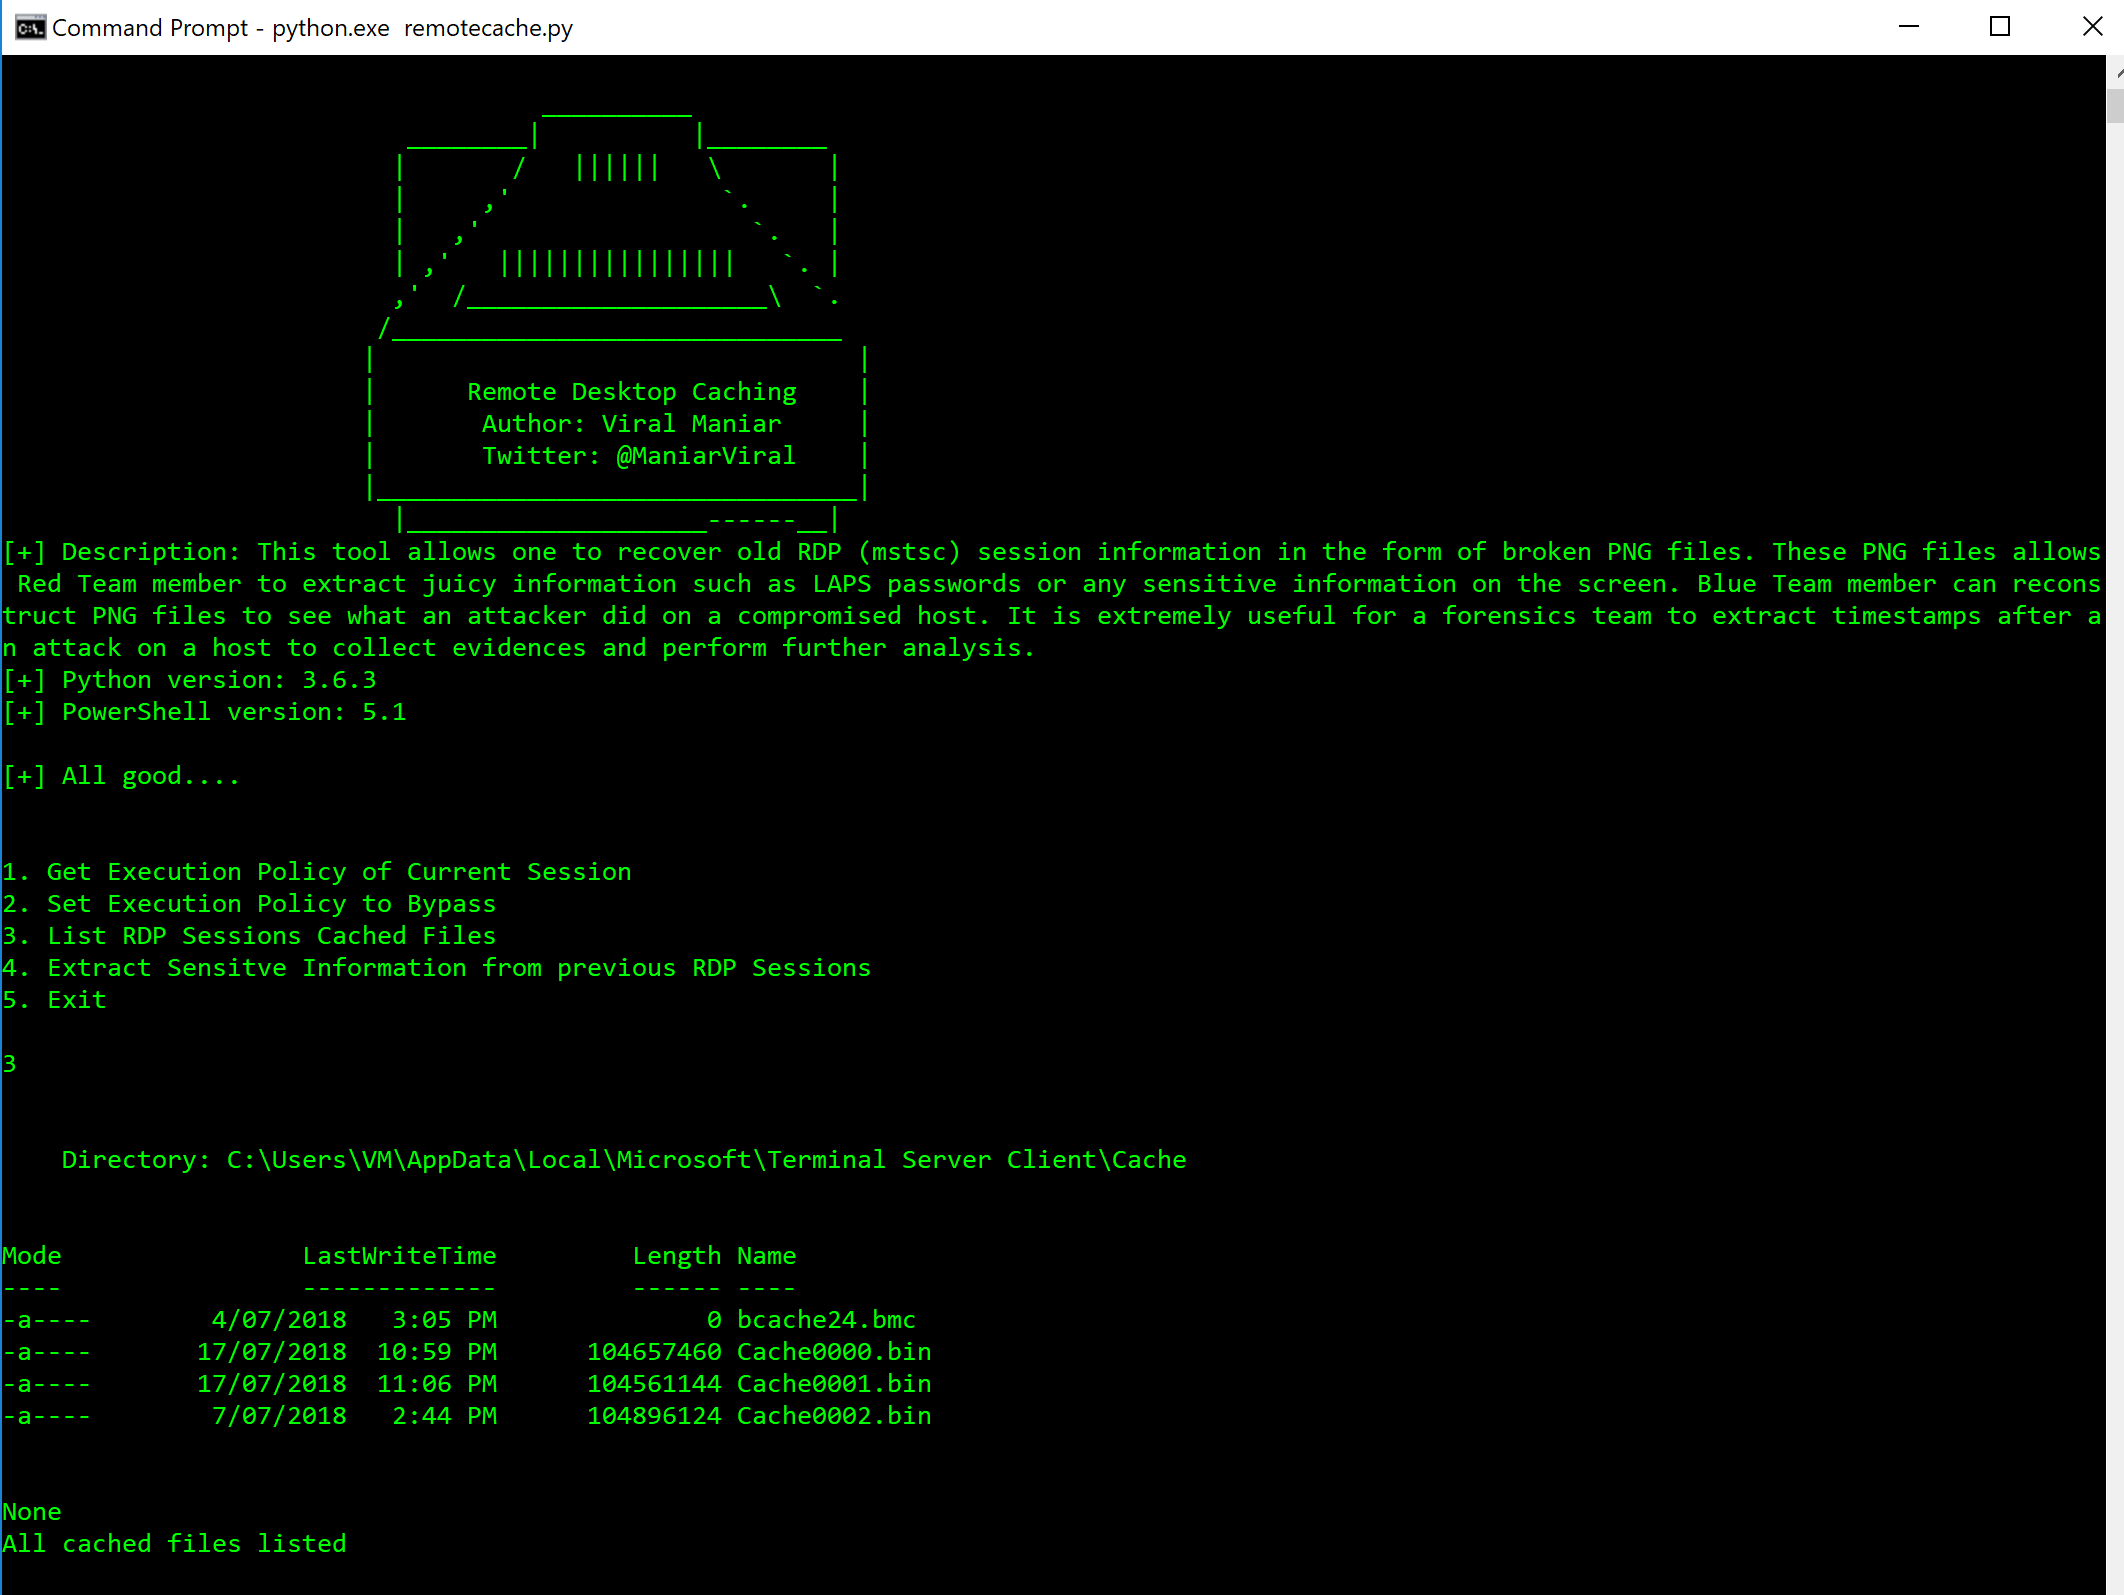
image

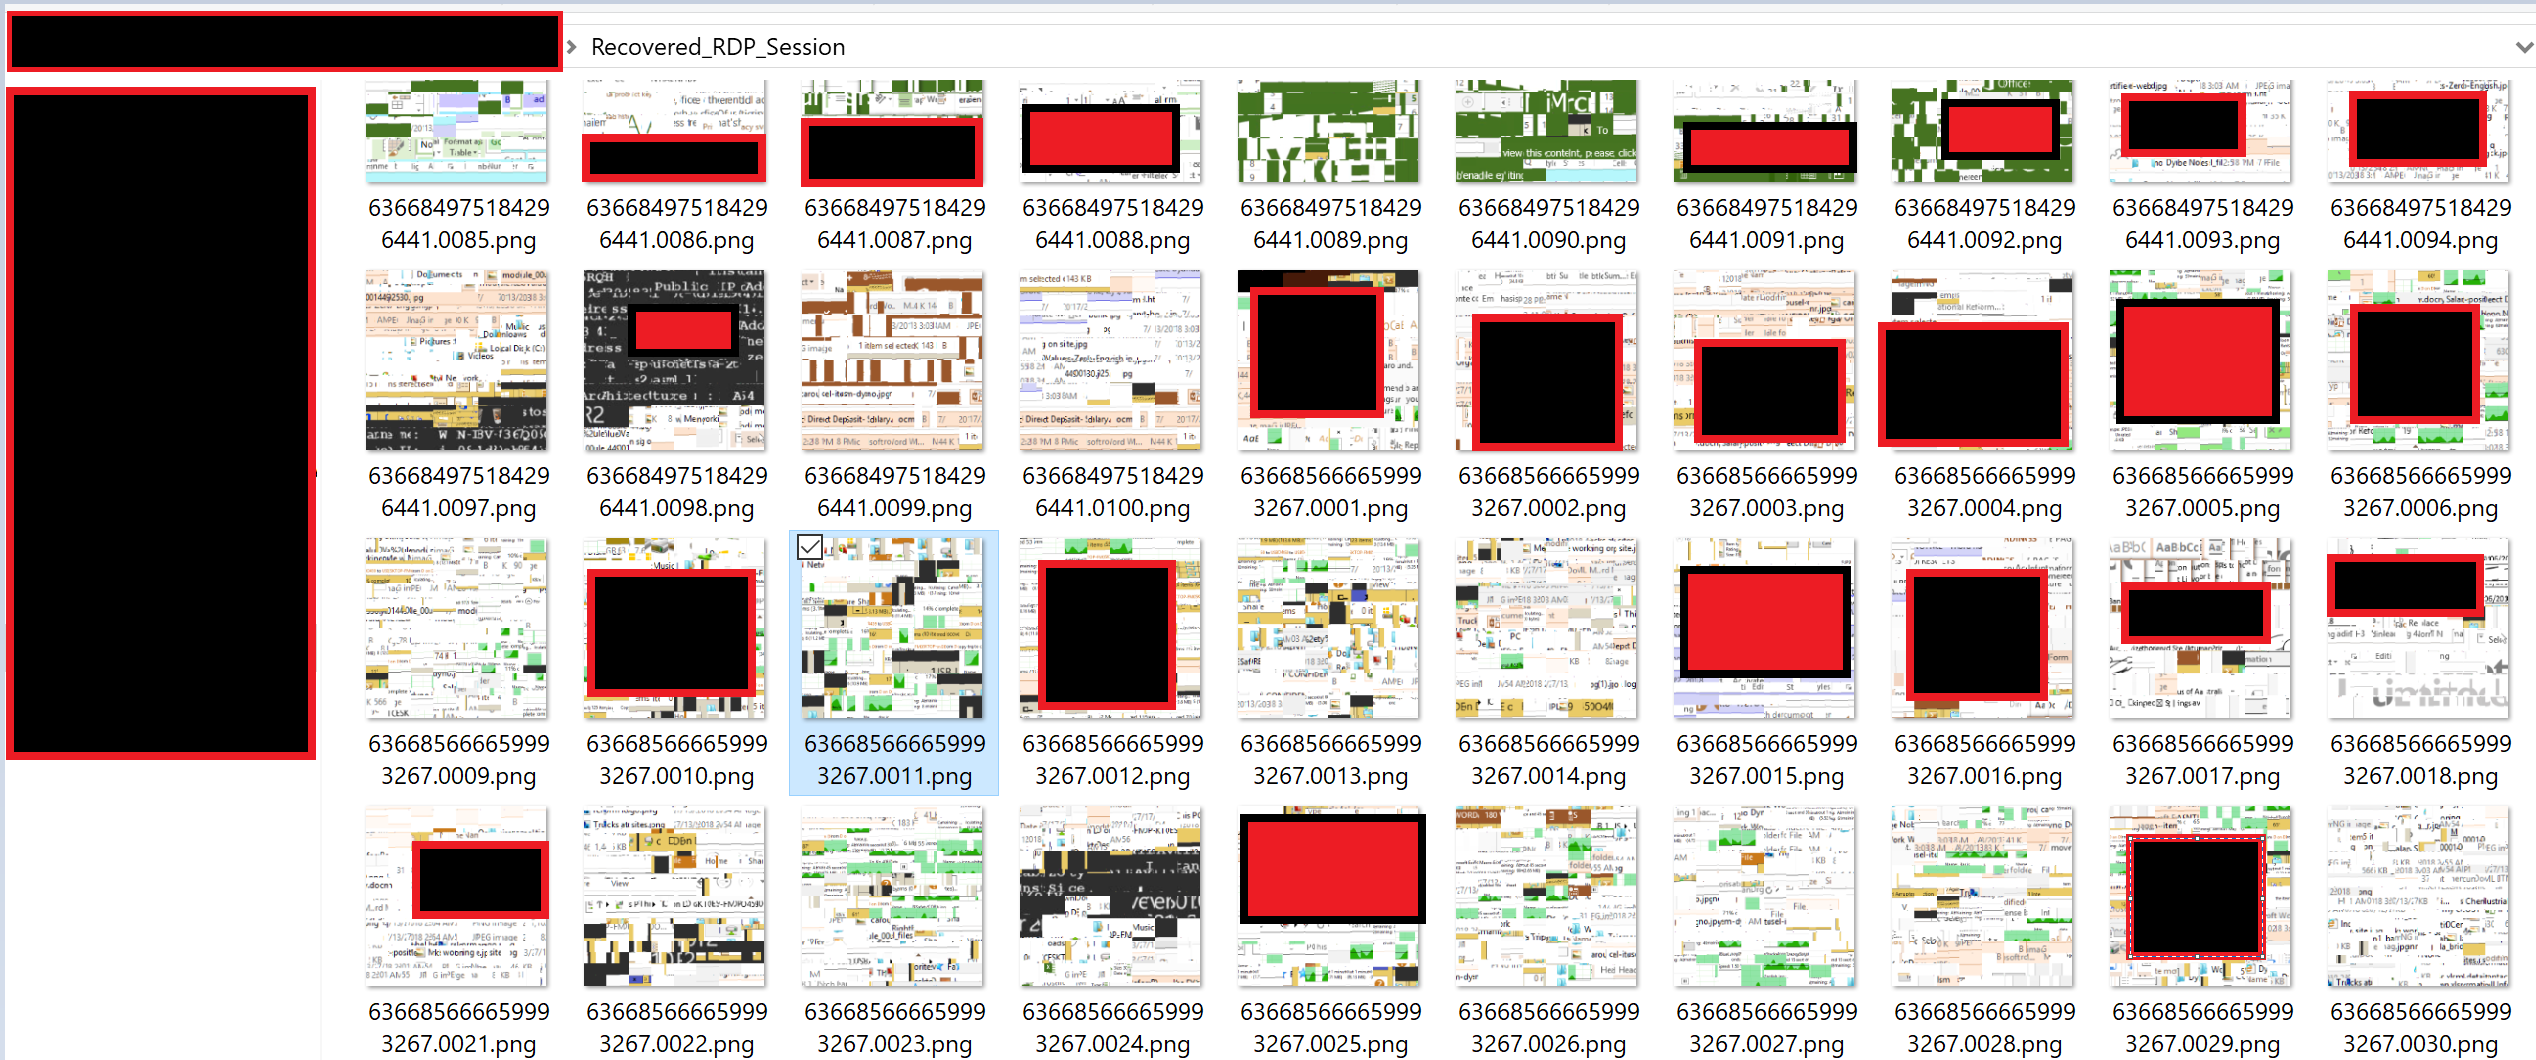
Выбор Option 4: начинает анализ кэш-файлов и процесс восстановления. Эта опция создает папку на диске C пользователя с именем Recovered_RDP_Sessions

image

Конфиденциальная информация извлекается из этих бинарных файлов в виде поврежденных PNG-изображений. Удается восстановить LAPS password, Attacker IP address и malicious file names. Это также раскрывает некоторую ключевую информацию о действиях атакующего на скомпрометированном хосте. Для команды криминалистики в большинстве этих восстановленных изображений отображается timestamp.
image

Как использовать?

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

Вопросы?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Вклад и лицензия

Creative Commons License
Эта работа лицензирована в соответствии с Creative Commons Attribution 4.0 International License.
Хотите внести вклад? Пожалуйста, сделайте форк и отправьте запрос на слияние (pull request).

Любые предложения или идеи для этого инструмента приветствуются - просто напишите мне в Twitter на @ManiarViral


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





