Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
caronte — Инструмент для анализа сетевого потока во время соревнований Capture the Flag в формате «атака/защита». | Kitploit
Инструменты/GitHubGitHub/eciavatta/caronte
Сниффинг и анализ пакетовСетевая криминалистикаФорензикаCTF
GitHubeciavatta/caronte

caronte

Инструмент для анализа сетевого потока во время соревнований Capture the Flag в формате «атака/защита».

Репозиторий
65188604 лет назадПроверено Kitploit
Поделиться

caronte$

Test Status Deploy Status codecov Codacy Badge GitHub release (latest by date) Language License

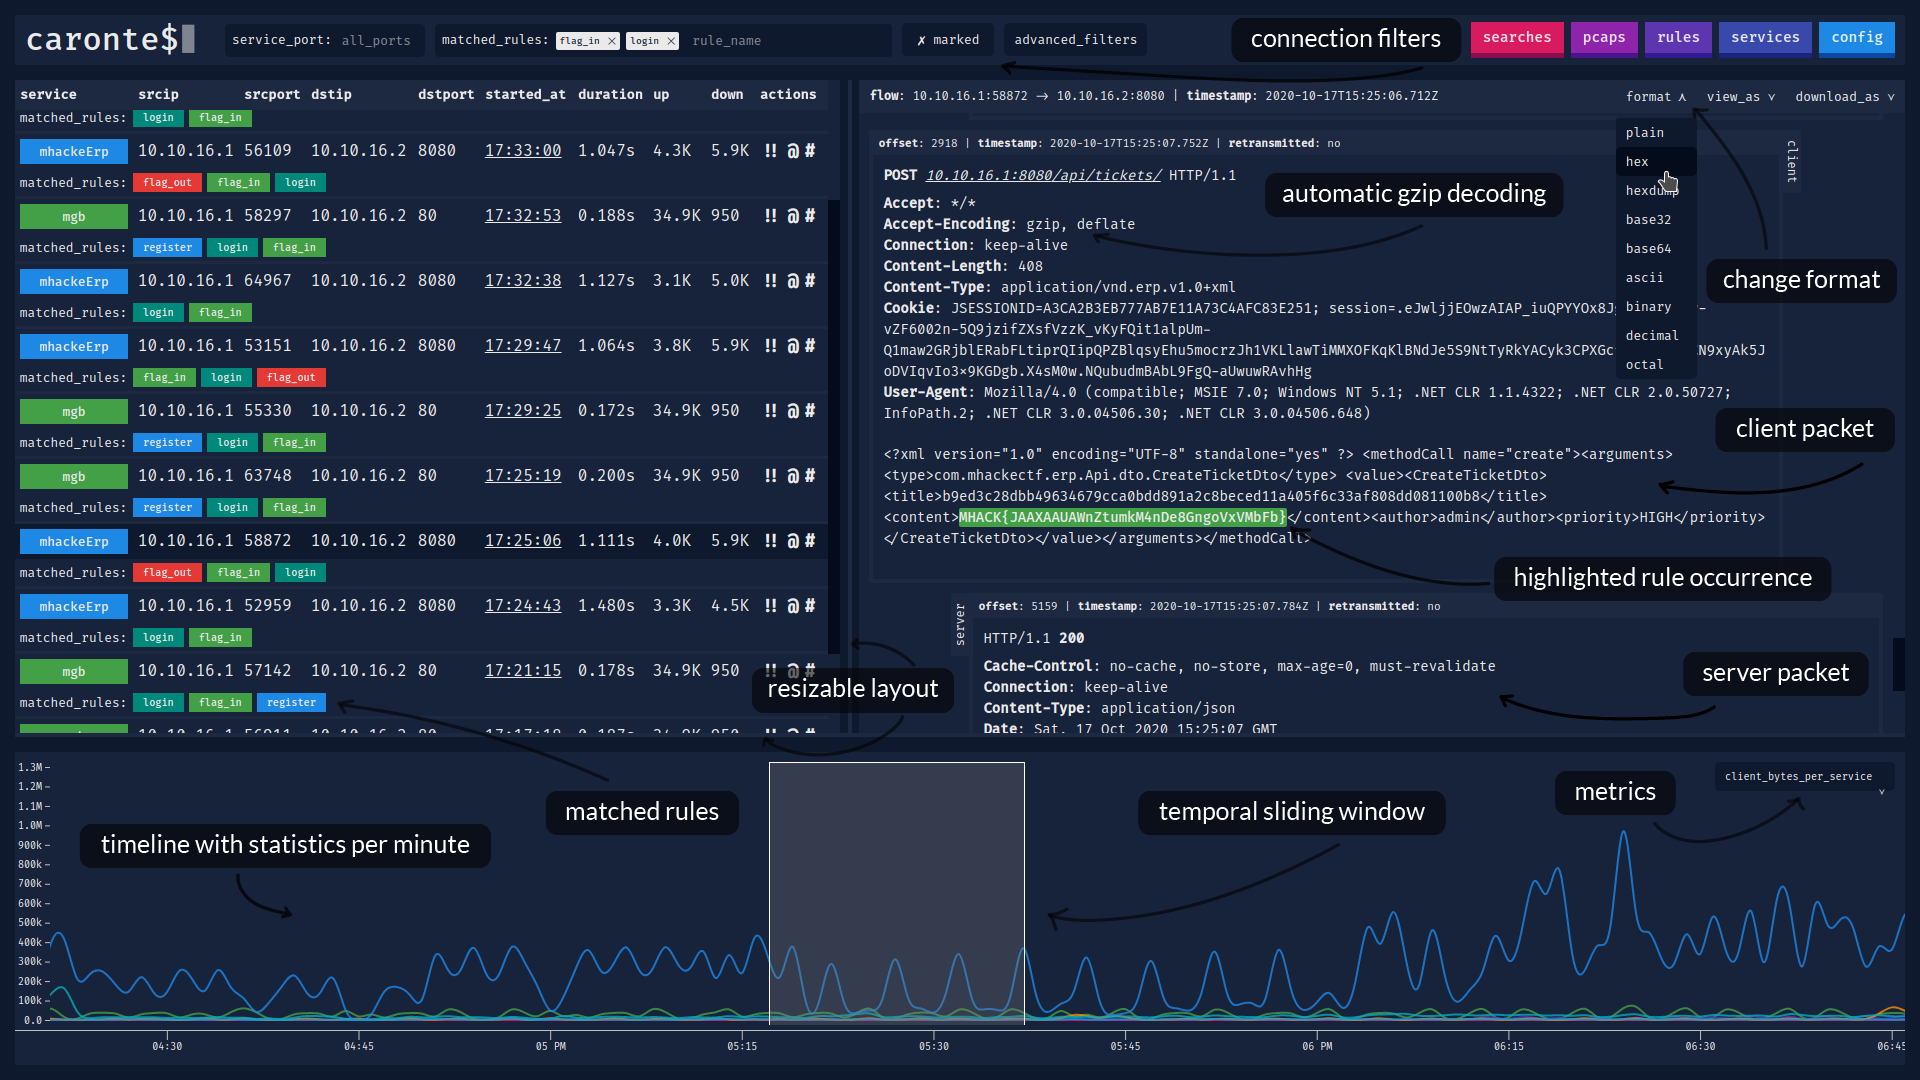
Caronte — это инструмент для анализа сетевого трафика в соревнованиях Capture the Flag типа атака/защита. Он собирает TCP-пакеты из pcap-файлов, восстанавливает TCP-соединения и анализирует каждое соединение на наличие заданных пользователем шаблонов. Шаблоны могут быть определены с помощью регулярных выражений или правил, специфичных для протокола. Потоки соединений сохраняются в базу данных и могут быть визуализированы с помощью веб-приложения. Также предоставляется REST API.

Возможности

  • Мгновенная установка с помощью docker-compose
  • Отсутствие конфигурационного файла — настройки изменяются через GUI или API
  • Pcap-файлы для анализа можно загружать через curl (локально или удалённо) или через GUI
    • Также можно скачивать pcap-файлы из GUI и просматривать всю статистику анализа для каждого файла
  • Можно создавать правила для выявления соединений, содержащих определённые строки
    • Поиск по шаблону выполняется с помощью регулярных выражений (regex)
    • Поддерживаются регулярные выражения в формате UTF-8 и Unicode
  • Соединения можно маркировать по типу службы, определяемой номером порта
    • Каждой службе можно назначить свой цвет
  • Возможность фильтрации соединений по адресам, портам, размерам, времени, длительности, совпавшим правилам
  • Временная шкала показывает статистику с различными метриками, выбираемыми поминутно
    • Некоторые из этих метрик: connections_per_service, client_bytes_per_service, server_bytes_per_service, duration_per_service, matched_rules
      • С помощью метрики matched_rules можно увидеть связь между flag_in и flag_out
    • Временная шкала содержит скользящее окно, которое можно использовать для поиска соединений в определённом временном интервале
  • Расширенный поиск по термину, отрицательному термину, точной фразе, regex, отрицательному regex
    • Выполненные поиски сохраняются для мгновенного повторения в дальнейшем
  • Обнаруженные HTTP-соединения автоматически восстанавливаются
    • HTTP-запросы можно воспроизводить с помощью curl, fetch и python requests
    • Сжатые HTTP-ответы (gzip/deflate) автоматически распаковываются
  • Возможность экспорта и просмотра содержимого соединений в различных форматах, включая hex и base64
  • JSON-содержимое отображается в виде дерева JSON, HTML-код может быть отображён в отдельном окне
  • Совпадения с правилами подсвечиваются в окне просмотра содержимого соединения
  • Поддерживаются адреса IPv4 и IPv6
    • Если у защищаемой уязвимой машины несколько адресов, можно использовать адрес CIDR

Установка

Существует два способа установки Caronte:

  • с помощью Docker и docker-compose (самый быстрый и простой)
  • ручная установка зависимостей и компиляция проекта

Запуск с Docker

Единственное, что нужно сделать:

  • клонировать репозиторий: git clone https://github.com/eciavatta/caronte.git
  • внутри папки caronte выполнить docker-compose up -d
  • дождаться сборки образа и открыть браузер по адресу http://localhost:3333

Ручная установка

Первым делом необходимо установить зависимости:

  • go >= 1.14 https://golang.org/doc/install
  • node >= v12 https://nodejs.org/it/download/
  • yarnpkg https://classic.yarnpkg.com/en/docs/install/
  • hyperscan >= v5 https://www.hyperscan.io/downloads/

Далее нужно скомпилировать проект, который состоит из двух частей:

  • бэкенд — компилируется с помощью go mod download && go build
  • фронтенд — компилируется с помощью cd frontend && yarn install && yarn build

Перед запуском Caronte необходимо запустить экземпляр MongoDB https://docs.mongodb.com/manual/administration/install-community/ без аутентификации. Будьте осторожны, не открывайте порт MongoDB на публичном интерфейсе.

Запустите бинарный файл с помощью ./caronte. Доступные параметры конфигурации:

-bind-address    адрес, на котором работает сервер (по умолчанию "0.0.0.0")
-bind-port       порт, на котором работает сервер (по умолчанию 3333)
-db-name         имя используемой базы данных (по умолчанию "caronte")
-mongo-host      адрес MongoDB (по умолчанию "localhost")
-mongo-port      порт MongoDB (по умолчанию 27017)

Конфигурация

Конфигурация выполняется во время выполнения при первом запуске через графический интерфейс или через API. Необходимо настроить:

  • server_address: IP-адрес уязвимой машины. Должен быть адресом назначения для всех соединений в pcap-файлах. Если каждая уязвимая служба имеет свой IP, этот параметр также принимает адрес CIDR. Адрес может быть как IPv4, так и IPv6.
  • flag_regex: регулярное выражение, соответствующее флагу. Обычно задаётся на странице правил соревнования.
  • auth_required: если true, включается базовая аутентификация для защиты анализатора.
  • необязательный массив accounts, содержащий учётные данные авторизованных пользователей.

Документация

Бэкенд, написанный на языке Go, реализован в виде сервиса. Он предоставляет REST API, используемые фронтендом, написанным с помощью React. Список доступных API с их описанием доступен здесь: https://app.swaggerhub.com/apis-docs/eciavatta/caronte/WIP

Скриншоты

Ниже приведены несколько скриншотов, демонстрирующих основные возможности инструмента.

Главное окно со списком соединений и содержимым потока

Содержимое соединения

Главное окно с развернутой временной шкалой

Содержимое соединения

Представление правил и служб

Содержимое соединения

Представление поисков и pcap-файлов

Содержимое соединения

Лицензия

caronte был создан Emiliano Ciavatta и распространяется под лицензией GPL-3.0.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →