
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Форензика — Страница 15 | Kitploit
Категории

Форензика

Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 дней назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k11 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k4 ч 10 мин назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k12 ч 9 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k2 ч 18 мин назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k3 дней назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2303 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
932 результатов
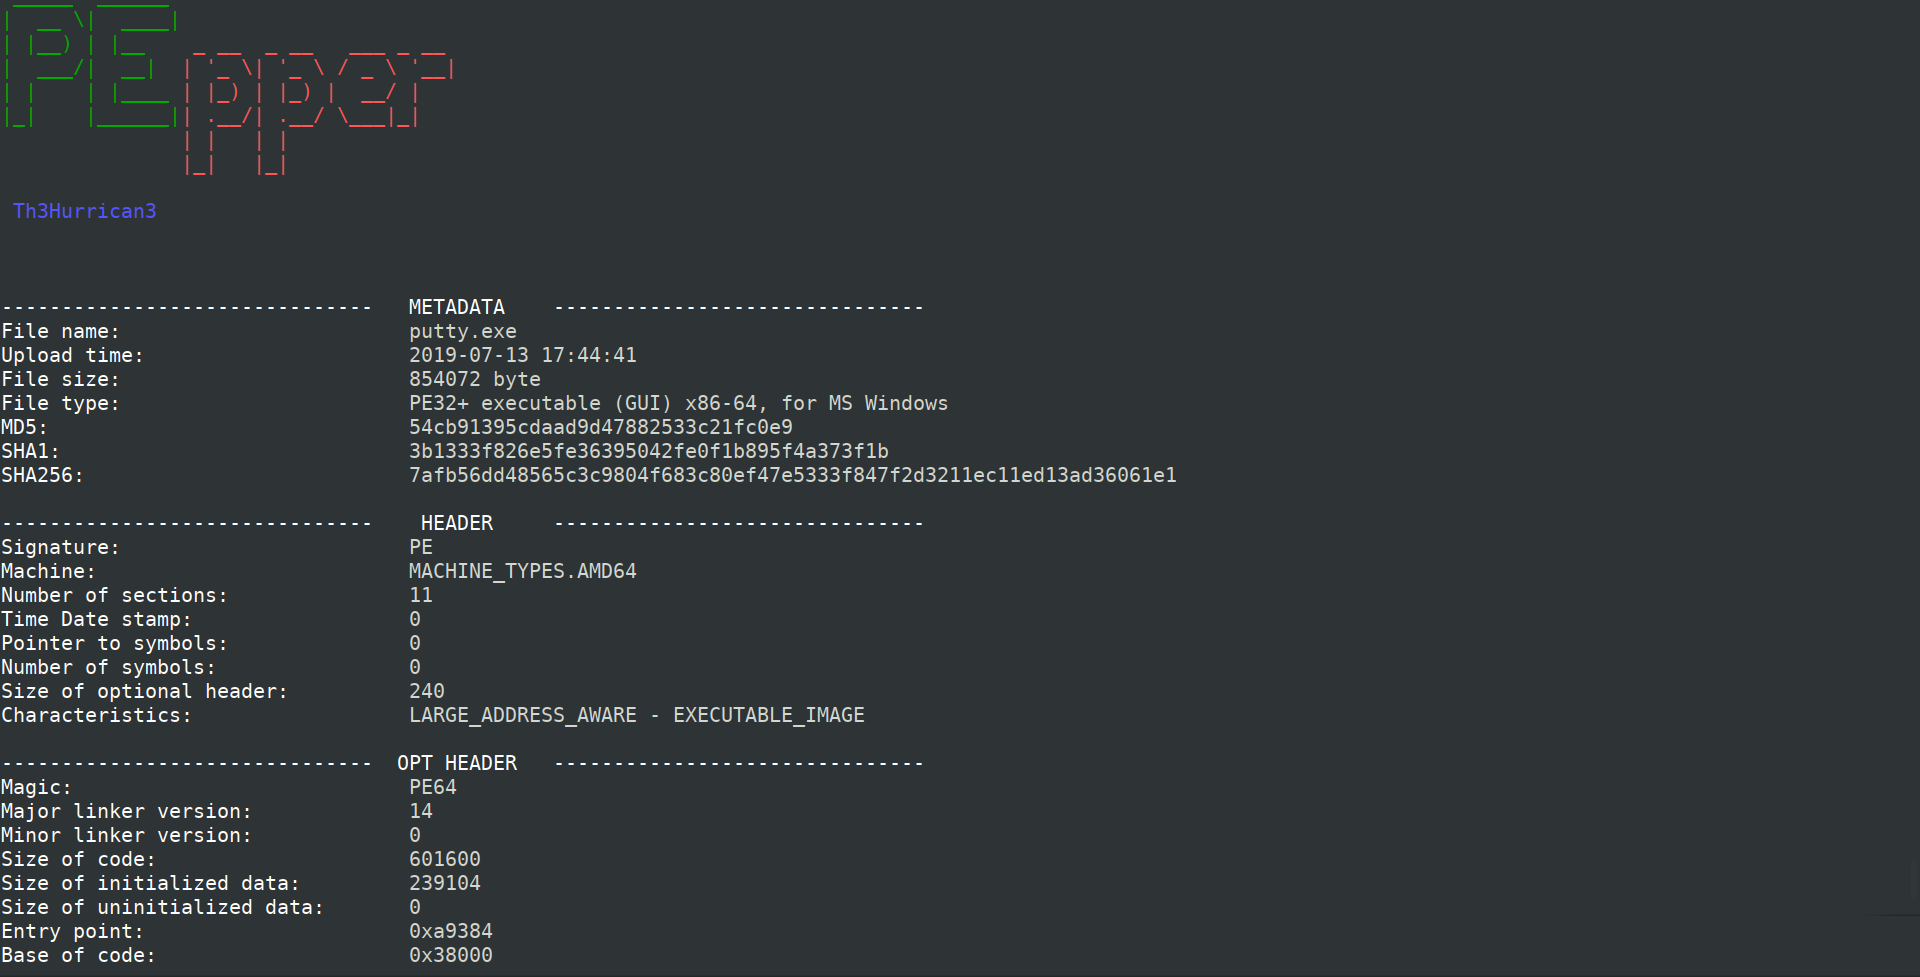
PEpper preview

PEpper

GitHub0x0be/pepper

Скрипт с открытым исходным кодом для выполнения статического анализа вредоносного ПО на Portable Executable

static-analysisforensicsmalware-analysis+1
3334 лет назад
aftermath preview

aftermath

GitHubjamf/aftermath

Фреймворк реагирования на инциденты для macOS на основе Swift для сбора и анализа артефактов хоста, включая временные метки файловой системы, данные…
memory-forensicsforensicsdigital-forensics+3
5941 год назад
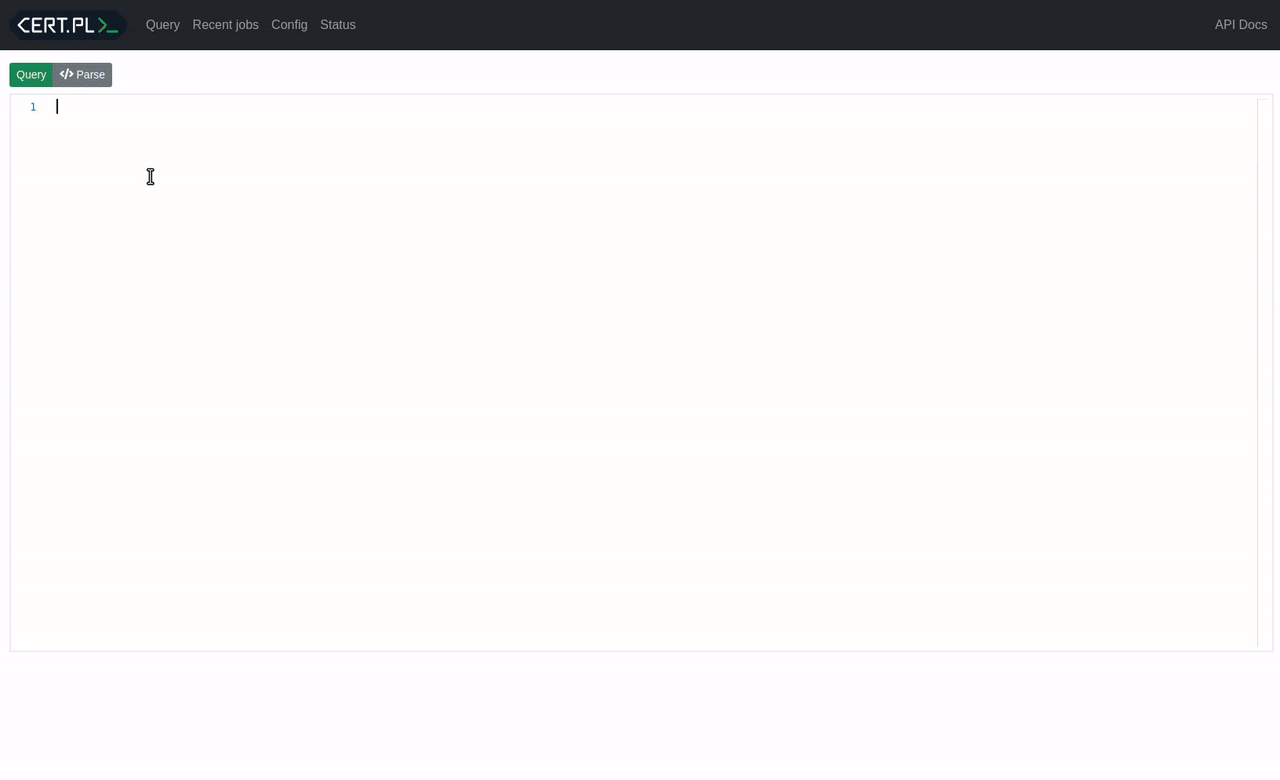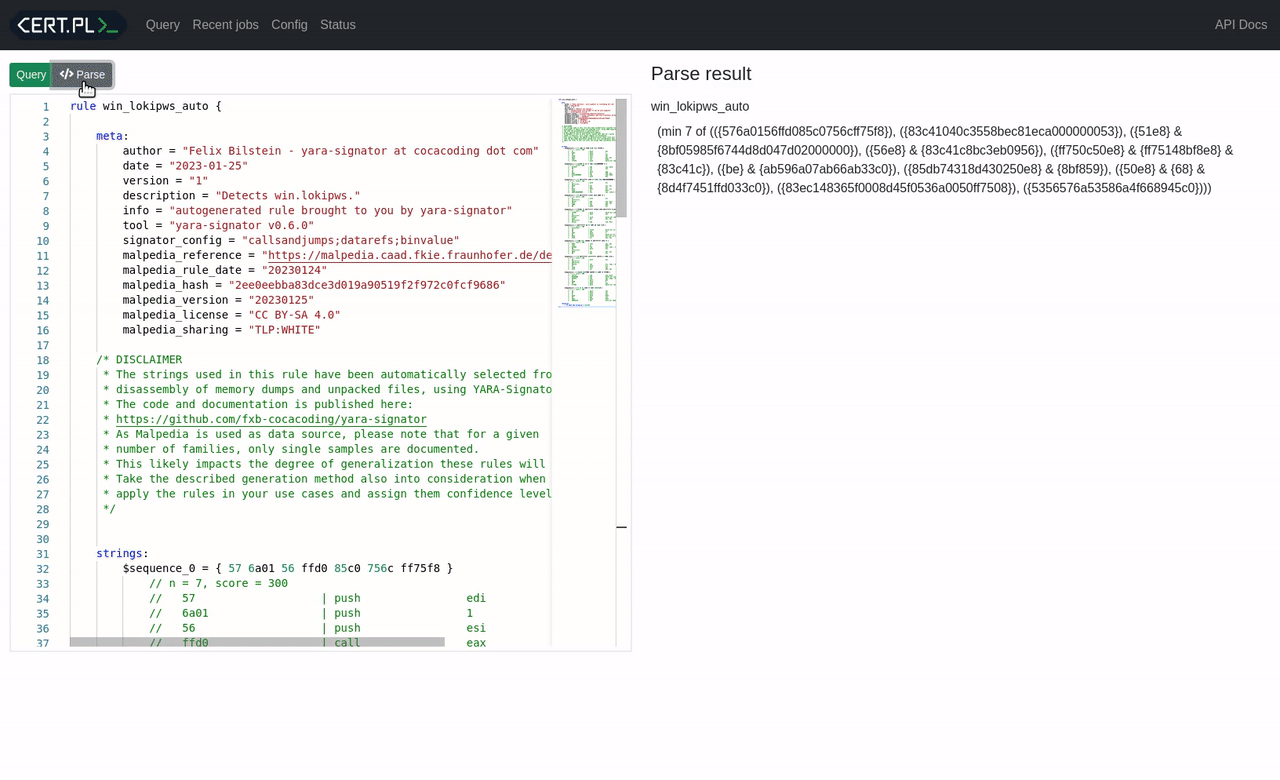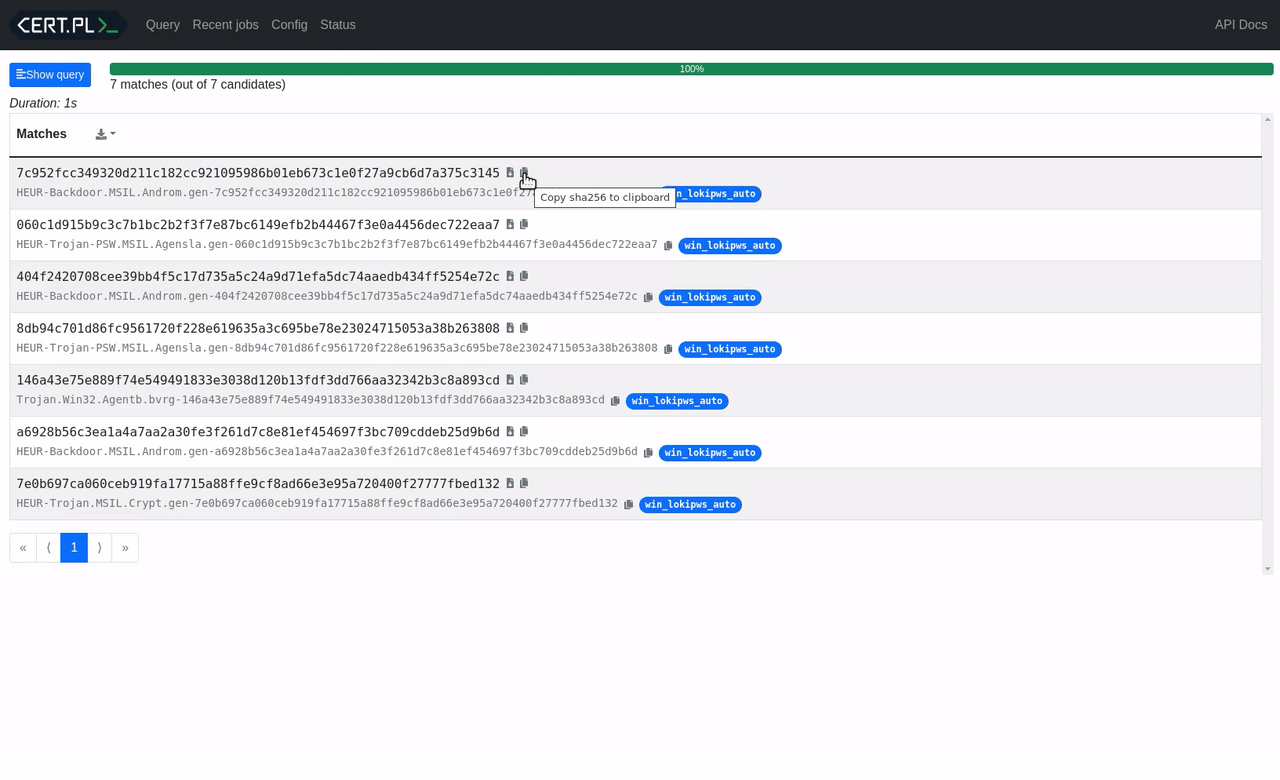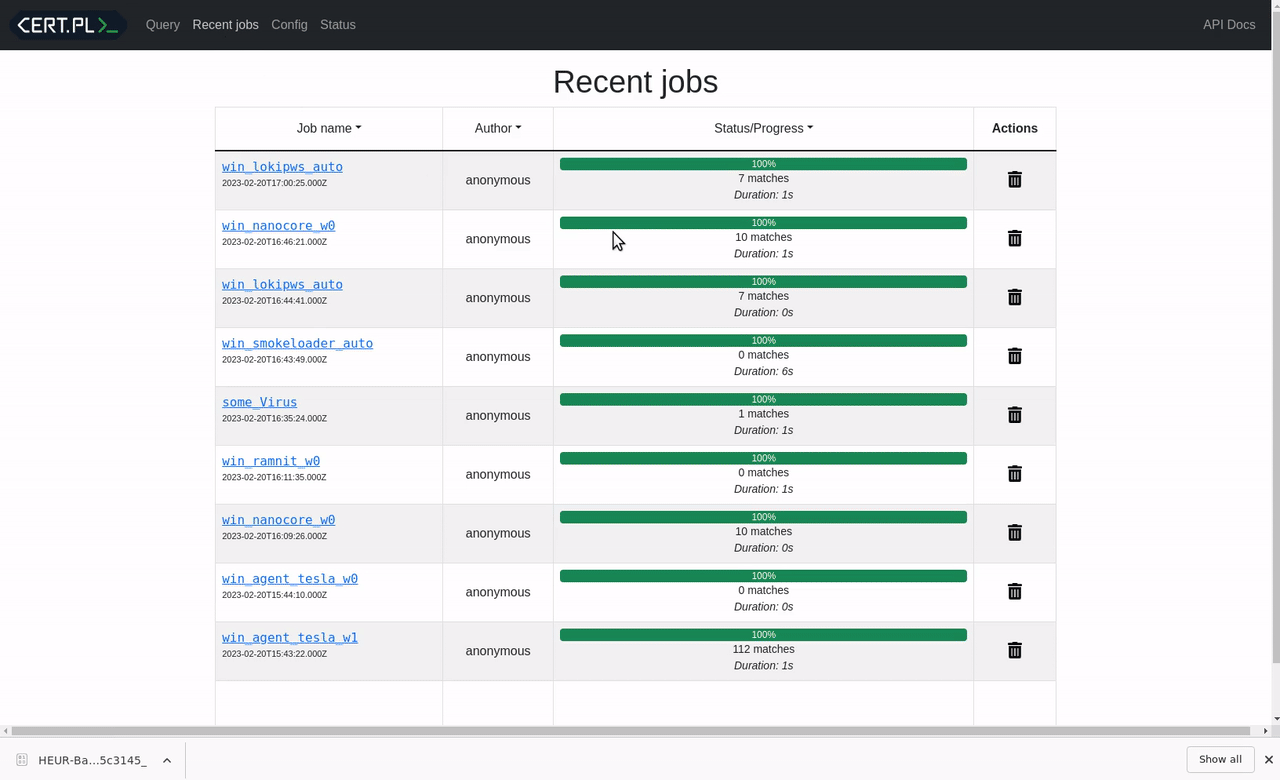
mquery preview

mquery

GitHubcert-polska/mquery

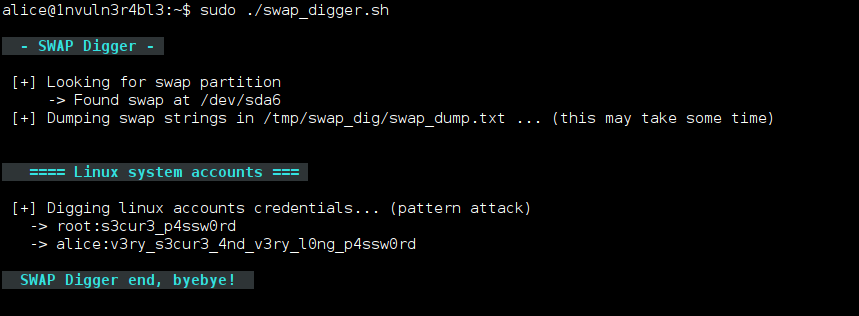
YARA ускоритель запросов вредоносного ПО (веб-интерфейс)
forensicsmalware-analysisthreat-intelligence+1
4408 месяцев назад
swap_digger preview

swap_digger

GitHubsevagas/swap_digger

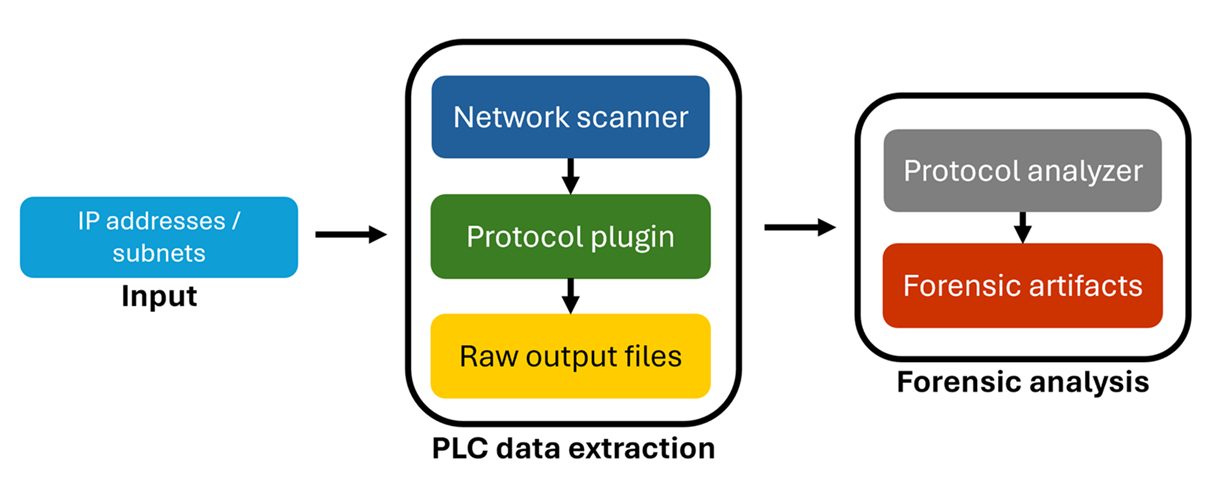
Автоматизирует анализ своп-раздела Linux для извлечения учётных данных пользователей, данных веб-форм, ключей Wi-Fi и HTTP-аутентификации в ходе…
password-crackingforensicsinformation-gathering+2
5375 лет назад
ics-forensics-tools preview

ics-forensics-tools

GitHubmicrosoft/ics-forensics-tools

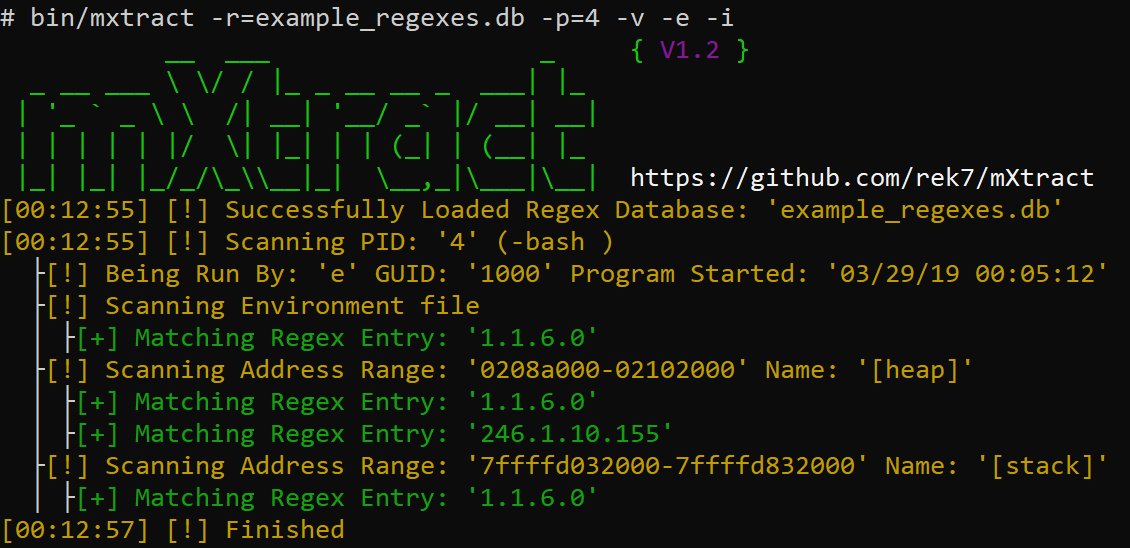
Фреймворк криминалистики с открытым исходным кодом для анализа метаданных и проектных файлов промышленных ПЛК. Сканирует подозрительные артефакты в…
vulnerability-analysisscada-ics-securityforensics+2
3711 год назад
mXtract preview

mXtract

GitHubrek7/mxtract

mXtract - Извлекатель и анализатор памяти
password-crackingmemory-forensicsforensics+2
5874 лет назад
rikune preview

rikune

GitHublast-emo-boy/rikune

MCP сервер для обратной разработки Windows исполняемых файлов и бинарных форматов. Объединяет статическую триаж, восстановление функций с помощью…

static-analysisdynamic-analysis-sandboxingexploit-frameworks+8
23729 дней назад
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Курируемая подборка навыков и рабочих процессов DFIR для специалистов по InfoSec.
ioc-managementmemory-forensicsnetwork-forensics+7
3215 месяцев назад
Winshark preview

Winshark

GitHubairbus-cert/winshark

Плагин Wireshark для инструментирования ETW
packet-sniffing-analysisforensicsnetwork-security+1
5934 лет назад
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Набор инструментов для цифровой криминалистики дронов DJI, который анализирует телеметрические файлы, извлекает скрытые данные с помощью…

forensicssteganographydata-recovery+3
3633 лет назад
psad preview

psad

GitHubmrash/psad

psad: Обнаружение вторжений и анализ логов с помощью iptables
vulnerability-analysisids-ips-evasionforensics+4
4277 лет назад
kraken preview

kraken

GitHubbotherder/kraken

Кроссплатформенный сканер Yara, написанный на Go
vulnerability-scannersforensicsmalware-analysis+1
3273 лет назад
MalConfScan preview

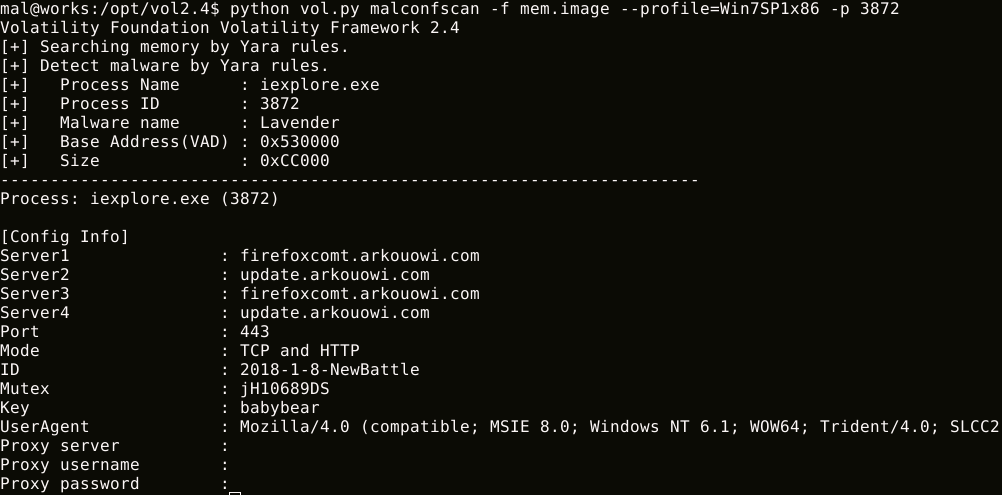
MalConfScan

GitHubjpcertcc/malconfscan

Плагин Volatility для извлечения конфигурационных данных известных вредоносных программ

memory-forensicsvulnerability-analysisforensics+3
4992 лет назад
S1EM preview

S1EM

GitHubv1d1an/s1em

Этот проект представляет собой SIEM с SIRP и Threat Intel, всё в одном.

vulnerability-scannersforensicsnetwork-security+6
4621 год назад
chlonium preview

chlonium

GitHubrxwx/chlonium

Клонирование и импорт файлов cookies и паролей Chromium между браузерами с офлайн-дешифрованием ключей состояния DPAPI, поддержка баз данных,…
password-crackingphishing-toolsencryption-decryption-tools+6
3163 лет назад
htb-writeups preview

htb-writeups

GitHubmomenbasel/htb-writeups

Структурированная коллекция из 500+ разборов машин Hack The Box, 400+ решений задач и интерактивных учебных инструментов, включая графы знаний,…
osintprivilege-escalationexploitation+7
2013 месяцев назад
inhale preview

inhale

GitHubnetspooky/inhale

Инструмент для анализа и классификации вредоносного ПО.
static-analysishash-analysisforensics+3
1915 лет назад
detux preview

detux

GitHubdetuxsandbox/detux

Кроссплатформенная Linux-песочница

dynamic-analysis-sandboxingnetwork-forensicsforensics+1
2668 лет назад
Назад1…141516…52Вперёд








