
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit
 utkusen/wholeaked
инструмент для обмена файлами, который позволяет найти ответственного лица в случае утечки
 s0md3v/orbit
Инструмент для исследования блокчейн-транзакций
 eua/wxhexeditor
wxHexEditor официальный Git репозиторий
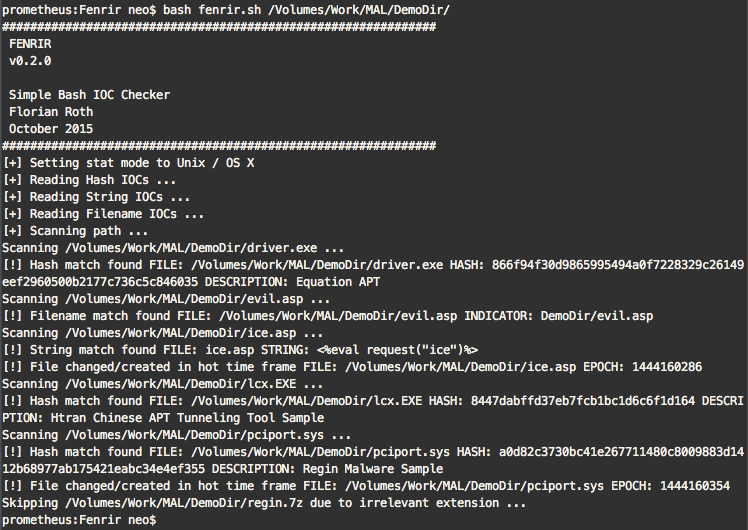
 neo23x0/loki-rs
🐍 Высокопроизводительный, многопоточный сканер YARA и IOC.
 aburgh/disk-arbitrator
Криминалистическая утилита для Mac OS X, которая управляет монтированием файловых систем для поддержки процедур криминалистической экспертизы.
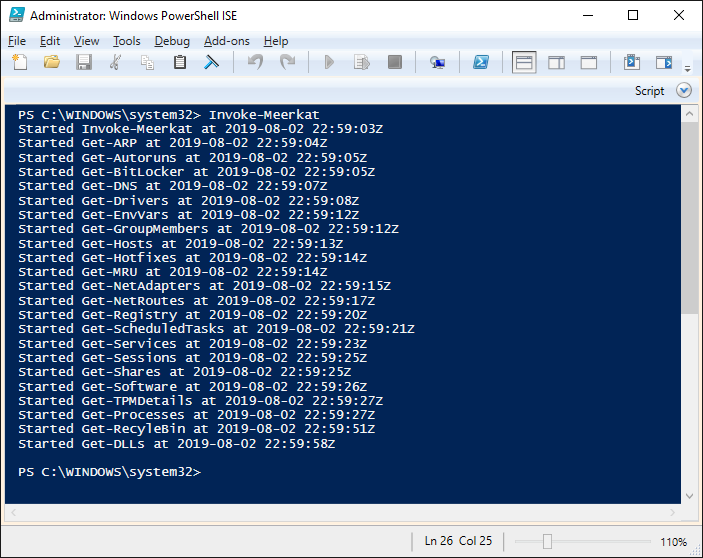 tonyphipps/meerkat
Набор модулей PowerShell, предназначенных для сбора артефактов и разведки на конечных точках Windows.
 secrary/ssma
SSMA - Простой статический анализатор вредоносного ПО [Этот проект больше не поддерживается мной]
 qg5casz/walletool
Извлекает приватные ключи и адреса криптовалют из файлов wallet.dat для Bitcoin и Litecoin, обеспечивая восстановление кошельков и криминалистический…
 forrest-orr/moneta
Moneta — это инструмент живого анализа памяти в пользовательском режиме для Windows с возможностью обнаружения IOCs вредоносного ПО.
 backbay-labs/clawdstrike
Движок политик и EDR для флотов AI-агентов и рабочих станций разработчиков. Отслеживает вызовы инструментов, доступ к файлам, сетевые потоки и…
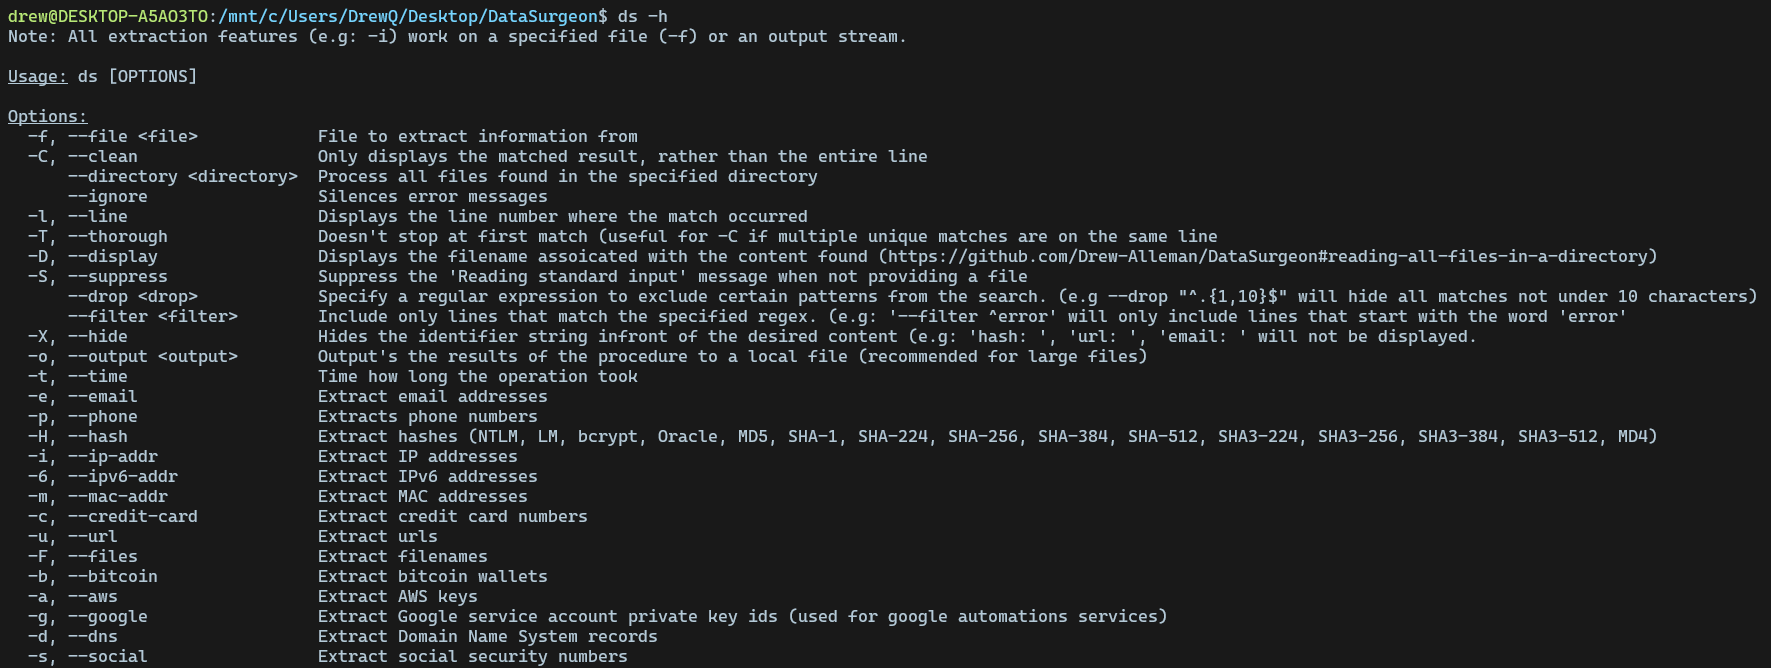 drew-alleman/datasurgeon
Быстро извлекает IP-адреса, адреса электронной почты, хэши, файлы, номера кредитных карт, номера социального страхования и многое другое из текста
 mkorman90/regipy
Regipy — это кроссплатформенная библиотека Python для разбора офлайн-кустов реестра.
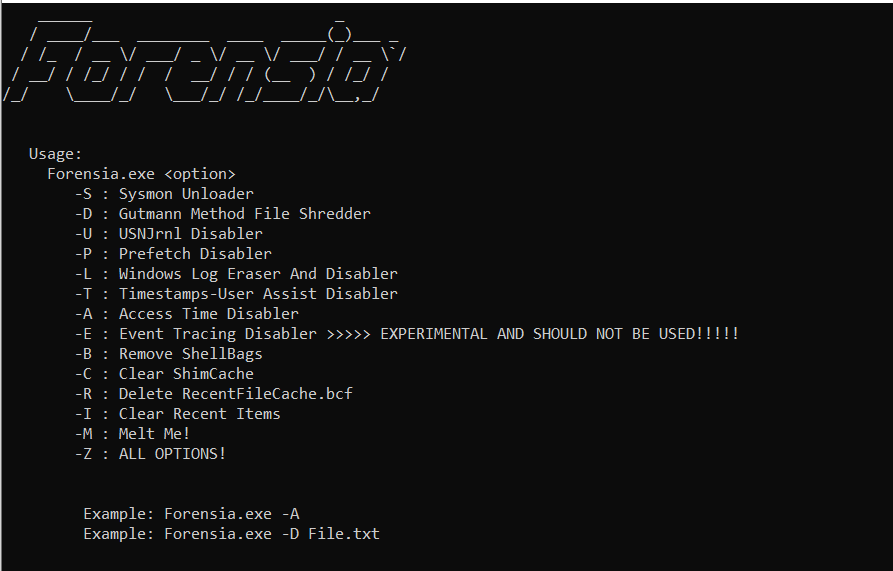 paulnorman01/forensia
Инструмент анти-форензики для Red Team, используемый для стирания следов на этапе пост-эксплуатации.
 securityjoes/masterparser
MasterParser — это мощный инструмент DFIR, предназначенный для анализа и разбора журналов Linux.
 sekoialab/fastir_collector
Инструмент для живого криминалистического сбора данных с Windows, который собирает системные артефакты (реестр, память, диск, файлы) в форматы…
 rowingdude/analyzemft
analyzeMFT.py предназначен для полного разбора файла MFT из файловой системы NTFS и максимально точного представления результатов в нескольких…








