Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
StegoForge — Полный набор инструментов для стеганографии и цифровой криминалистики. Скрывайте и извлекайте данные из изображений, аудио, видео, документов и сетевых пакетов, или запускайте 11 современных движков обнаружения для выявления скрытых полезных нагрузок. | Kitploit
Инструменты/GitHubGitHub/nour833/stegoforge
Инструменты шифрования/дешифрованияКриминалистика памятиСетевая криминалистикаЭксфильтрация данныхФорензикаСтеганографияЦифровая криминалистикаКриптографияCTFМашинное ОбучениеОбучение и Образование
575806627 дней назадПроверено Kitploit
Поделиться
GitHub
nour833/stegoforge

StegoForge

Полный набор инструментов для стеганографии и цифровой криминалистики. Скрывайте и извлекайте данные из изображений, аудио, видео, документов и сетевых пакетов, или запускайте 11 современных движков обнаружения для выявления скрытых полезных нагрузок.

Репозиторий

StegoForge

Скрывайте зашифрованные данные в изображениях, аудио, видео, документах и исполняемых файлах.
Находите их снова — или находите то, что скрыл кто-то другой.


PyPI Python CI License: MIT Downloads

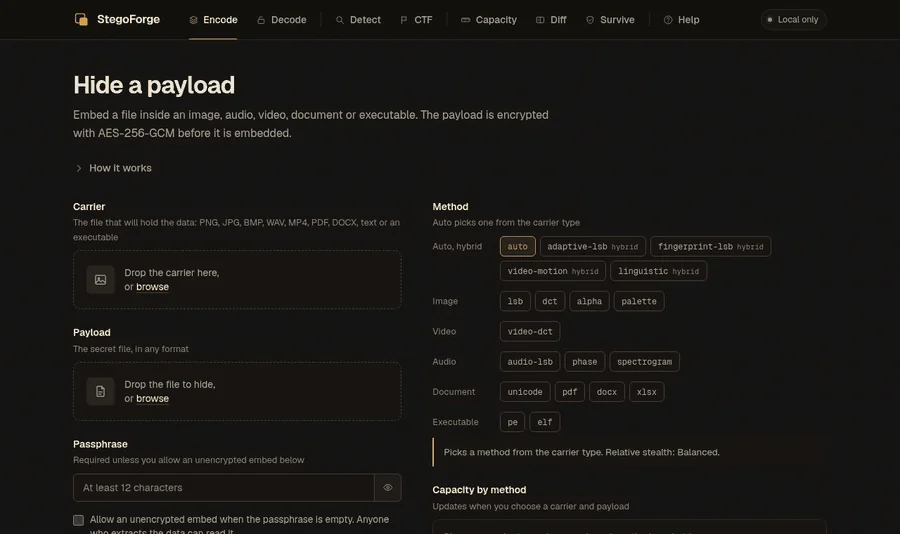
Запись экрана веб-интерфейса StegoForge: выбор фотографии и секретного файла, ввод парольной фразы, встраивание, повторное извлечение полезной нагрузки и запуск детекторов

Реальная запись работы локального веб-интерфейса (stegoforge web): скрыть файл, извлечь его, запустить детекторы.


Зачем нужен StegoForge

  • Обе стороны задачи. Встраивайте полезную нагрузку и анализируйте подозрительный файл одним инструментом: 20 методов встраивания, 11 детекторов, режим CTF одной командой.
  • Шифрование до сокрытия. Каждая полезная нагрузка запечатана алгоритмом AES-256-GCM с ключом Argon2id. Даже обнаруженную полезную нагрузку нельзя прочитать без парольной фразы.
  • Честность о пределах возможностей. Стеганография статистична, а не волшебна. Детекторы сообщают неубедительно, когда не могут определить, документация перечисляет, что каждый метод не переживает, а измеренные значения публикуются с погрешностями (docs/DETECTOR-EVAL.md).
  • Локальность по умолчанию. Веб-интерфейс слушает только loopback и не делает запросов к третьим сторонам; --offline полностью отключает сеть; StegoForge никогда не загружает исполняемые файлы или модели.
  • Скриптуемость. У каждой команды есть --json; ошибки выводятся в stderr со стабильными кодами, поэтому stdout остаётся чистым для конвейеров.

Установка

Вы используетеСделайте это
Любая ОС, Python 3.10+pipx install stegoforge (добавьте браузерный интерфейс: pipx install "stegoforge[web]")
Debian, Ubuntu, KaliСкачайте .deb из Releases, затем sudo apt install ./stegoforge_*_all.deb (использует системные библиотеки Python и устанавливает man-страницу)
Без Python, только бинарникСкачайте stegoforge-linux-x86_64, stegoforge-macos-arm64 или stegoforge-windows-x86_64.exe из Releases
Dockerdocker build -t stegoforge ., затем docker run -p 5000:5000 stegoforge (интерфейс защищён токеном; токен находится в docker logs)
Из исходниковgit clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]"

Затем проверьте установку:

$ stegoforge doctor
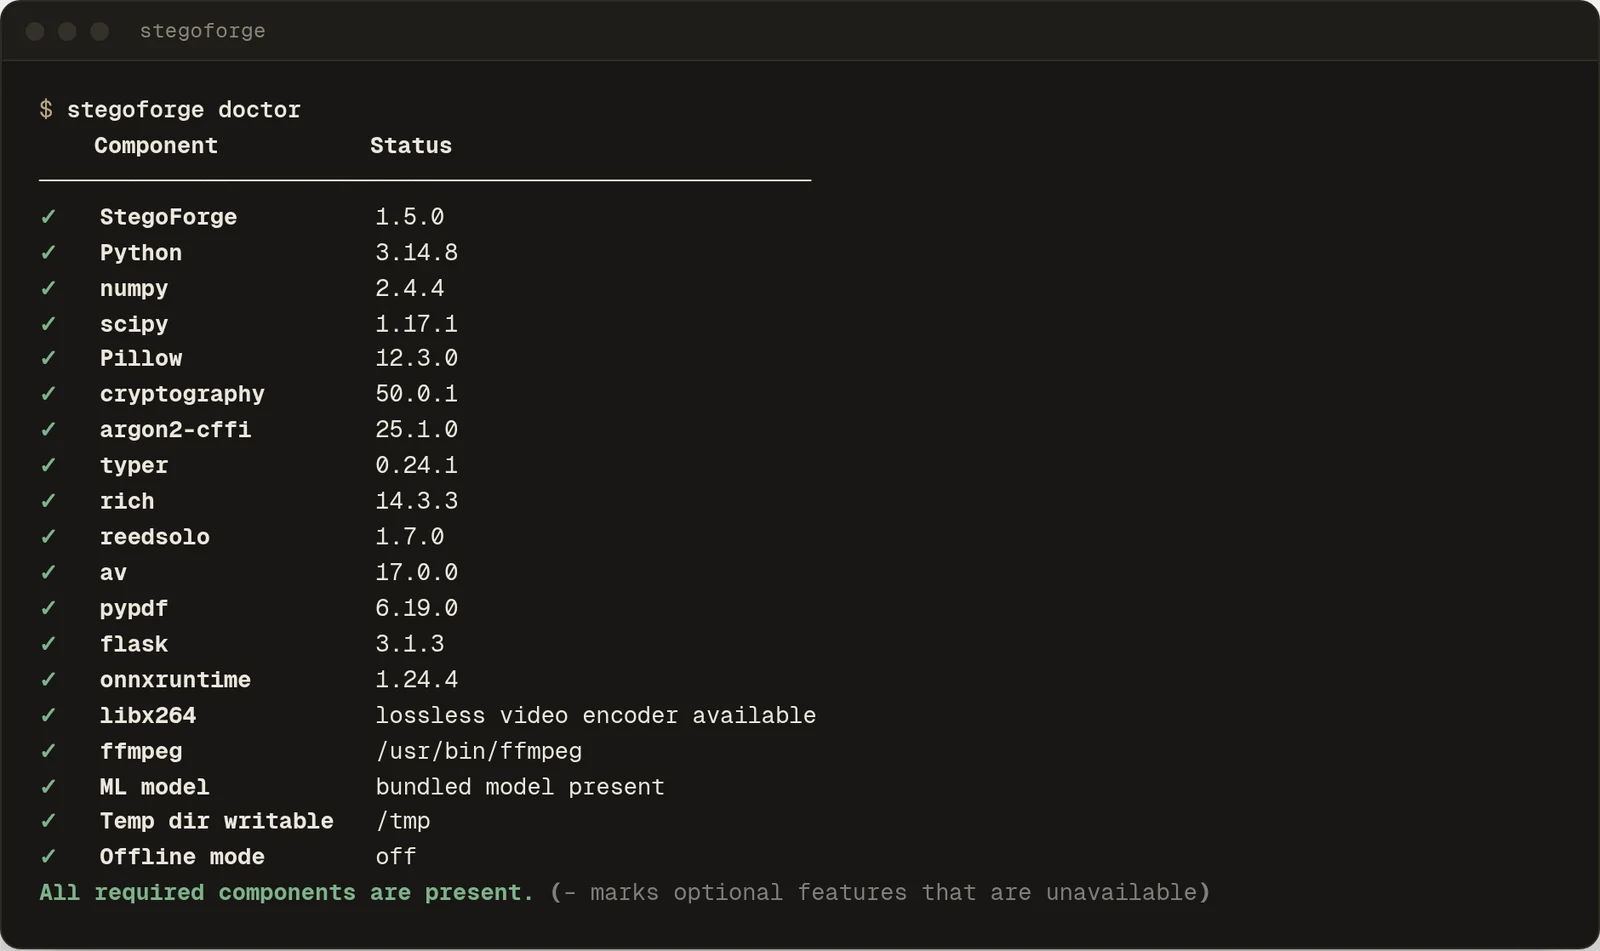
Вывод stegoforge doctor: все необходимые компоненты присутствуют, видеокодер и ffmpeg найдены, ML-модель включена в комплект

doctor перечисляет, что эта машина может и чего не может (поддержка видео, FFmpeg для MP3/FLAC/OGG, встроенная ML-модель), и никогда не обращается к сети.

Python 3.10: работает, но исправления декодера изображений Pillow (24 рекомендации в 12.3.0, исправлены в 13.0.0) требуют Python 3.11 или новее. Используйте Python 3.11+ при анализе файлов, которым вы не доверяете.
Экскурсия за одну минуту

Запись терминала: кодирование секрета в фотографию, его декодирование, затем запуск режима CTF на файле, содержащем незашифрованную полезную нагрузку, и её обнаружение
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000

Незашифрованная полезная нагрузка (--allow-plaintext) отклоняется, если вы её явно не запросите. Это сделано намеренно: без ключа встроенные байты может прочитать любой, кто их извлечёт, и сцена CTF в записи выше показывает, насколько легко это происходит.

Интерактивное меню

Запустите stegoforge без аргументов, чтобы открыть управляемое меню (оно начинается с загрузочного экрана выше). STEGOFORGE_FAST_UI=1 пропускает анимацию для мгновенного запуска, а STEGOFORGE_UI_STAGE_DELAY=0.4 настраивает её темп.


Что и куда можно спрятать

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →