
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit

 owasp/devsecopsguideline
Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.
 nilsteampassnet/teampass
Совместный менеджер паролей
 yelp/detect-secrets
Корпоративный способ обнаружения и предотвращения секретов в коде.
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 m14r41/pentestingeverything
Полное решение для VAPT/AppSec и руководство по пентестингу: Веб | Мобильные | API | Толстый клиент | Анализ исходного кода | DevSecOps |…
 bearer/bearer
Инструмент сканирования безопасности кода (SAST) для обнаружения, фильтрации и приоритизации рисков безопасности и конфиденциальности.
 owasp/threat-dragon
An open source threat modeling tool from OWASP
 gitguardian/ggshield
Обнаруживайте и проверяйте более 500 типов жёстко заданных секретов с помощью расширенных проверок. Используйте его как pre-commit hook, GitHub…
 rustsec/rustsec
RustSec API и инструментарий
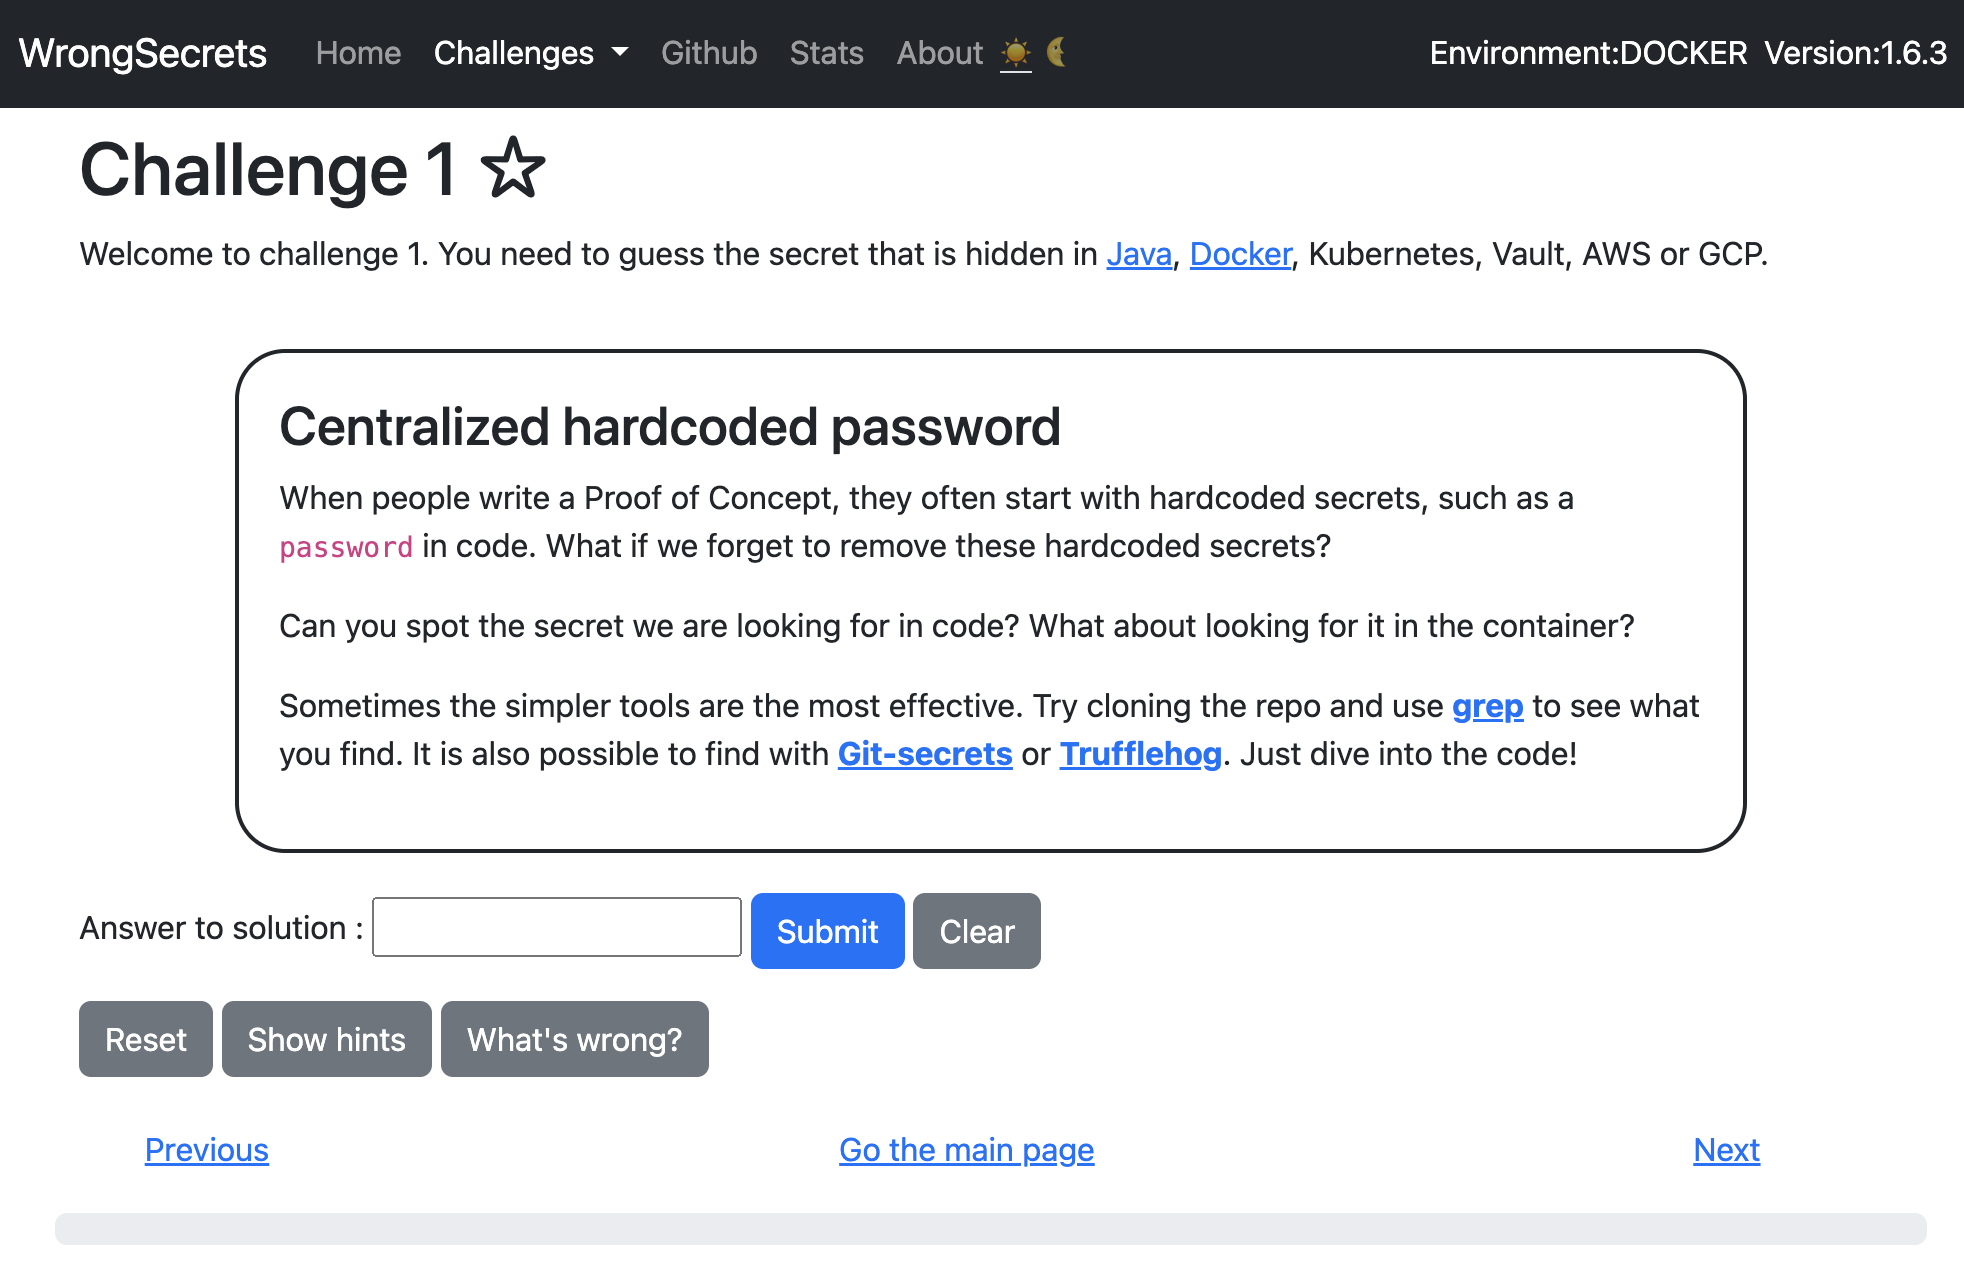 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 nabla-c0d3/sslyze
Быстрая и мощная библиотека для сканирования SSL/TLS.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Инструмент автоматизации развертывания среды для красной/синей команды
 akto-api-security/akto
Платформа безопасности API с открытым исходным кодом для непрерывного обнаружения API, тестирования уязвимостей и обнаружения угроз во время…
 sheeki03/tirith
Терминальная безопасность для разработчиков и агентов ИИ. Перехватывает гомографные URL, конвейер к оболочке, ANSI-инъекции, обфусцированные полезные…
 tom0li/collection-document
Подборка качественных статей по безопасности. Отличные статьи.
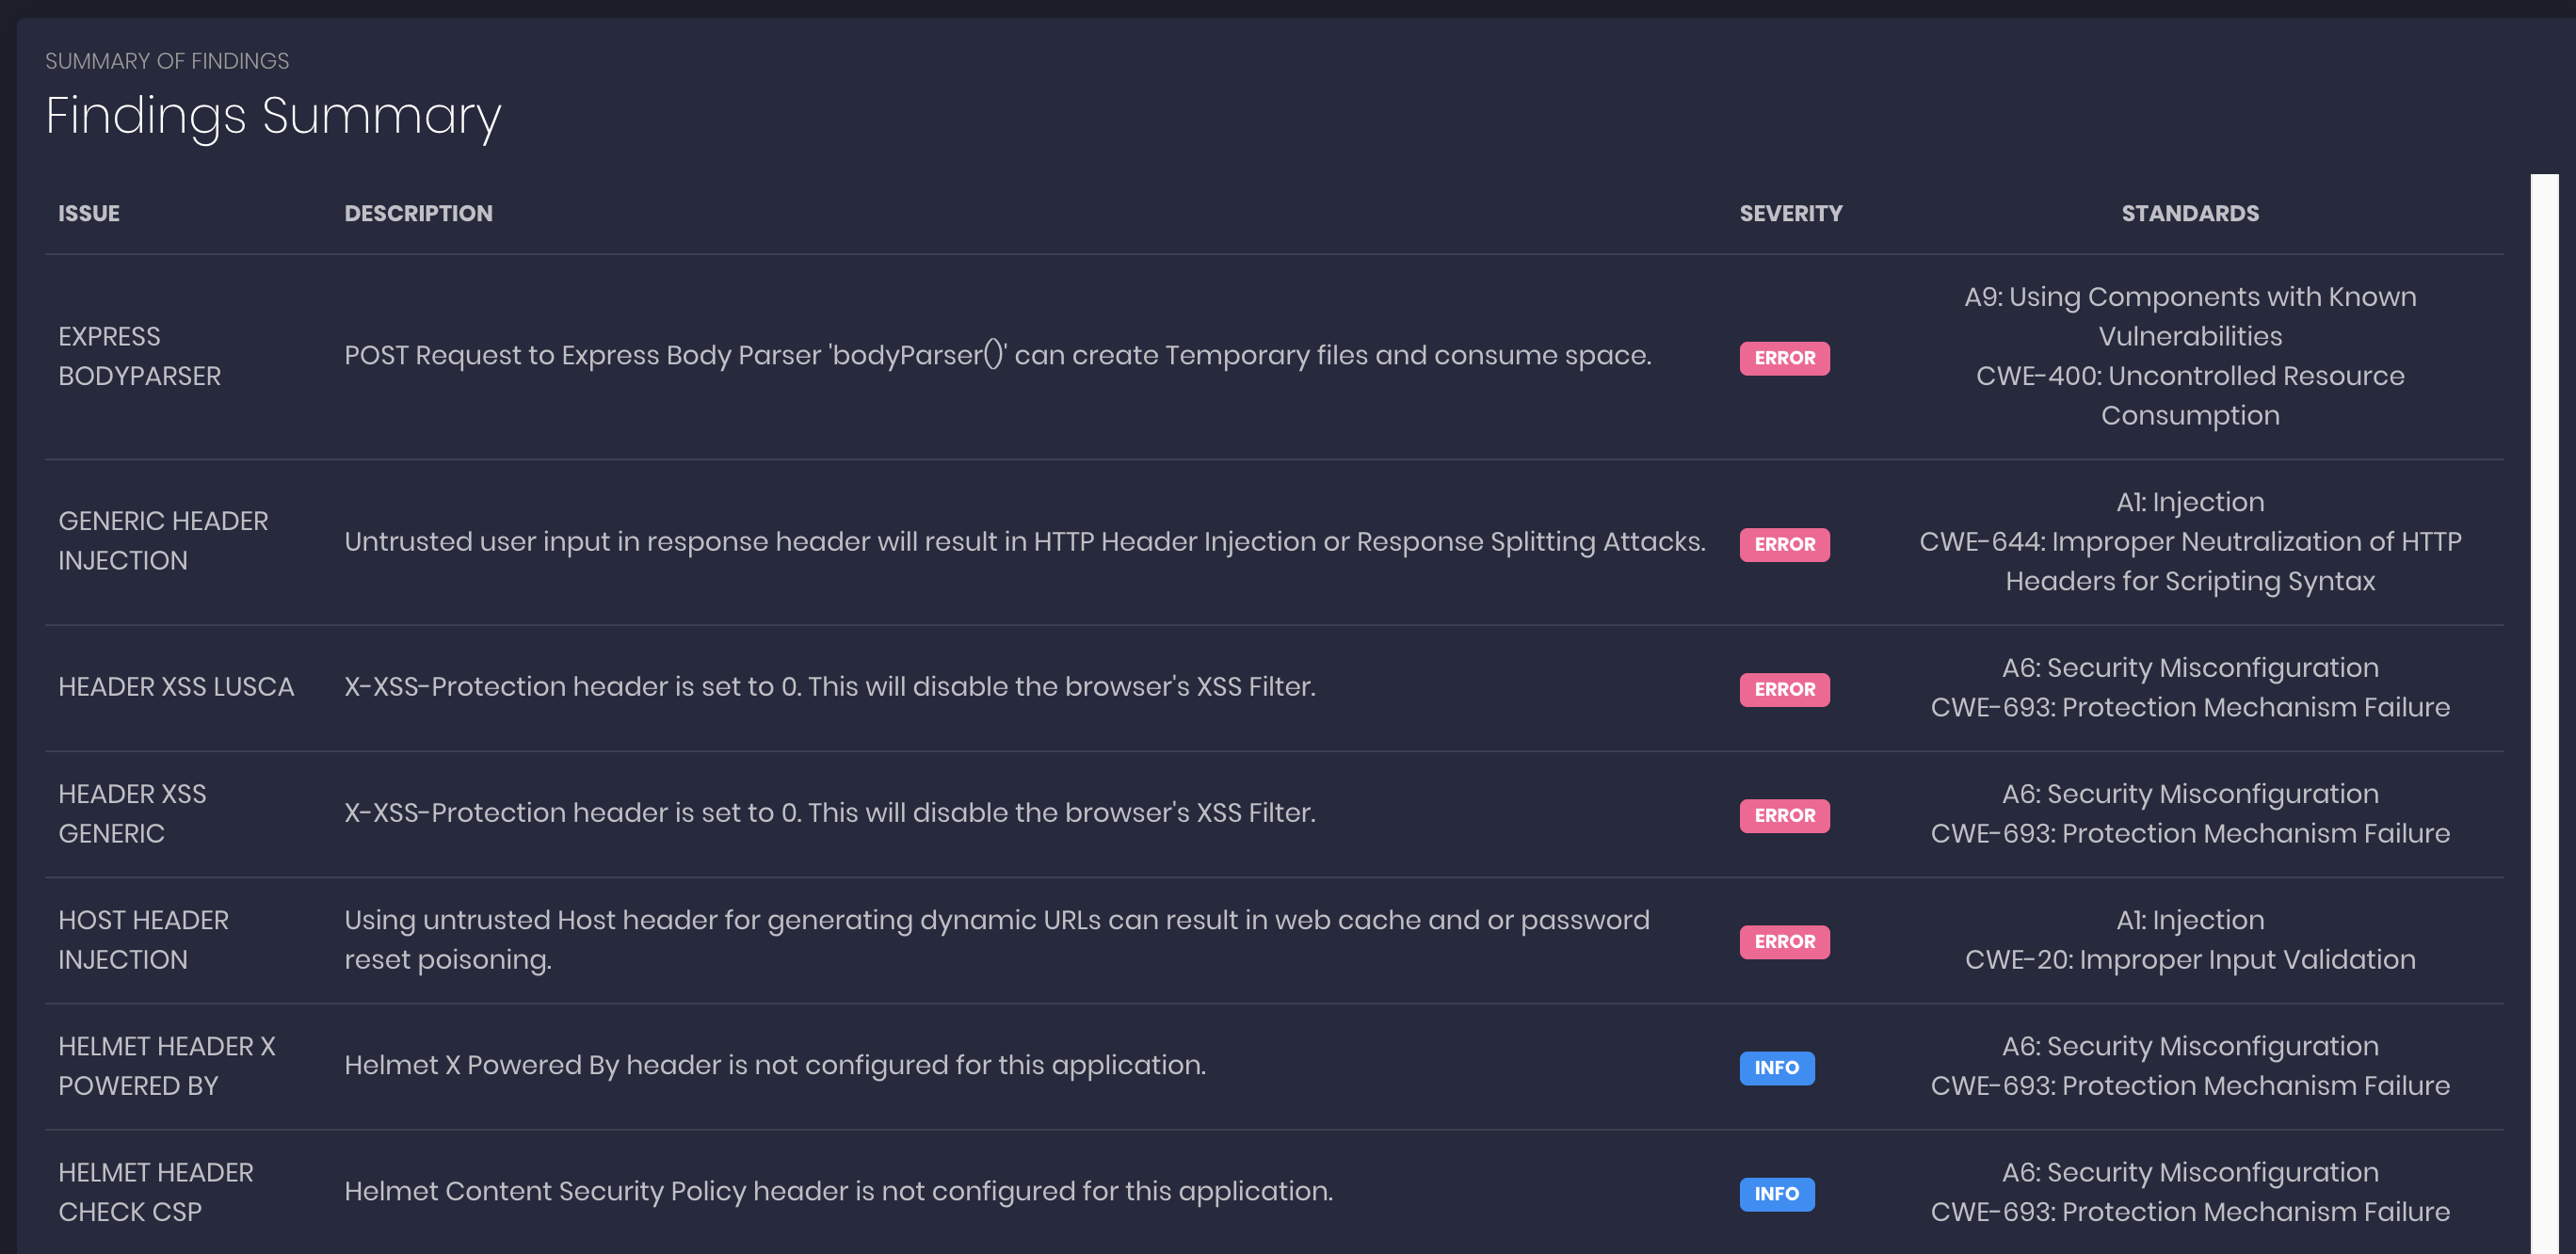 ajinabraham/nodejsscan
nodejsscan — это статический анализатор безопасности кода для приложений Node.js.
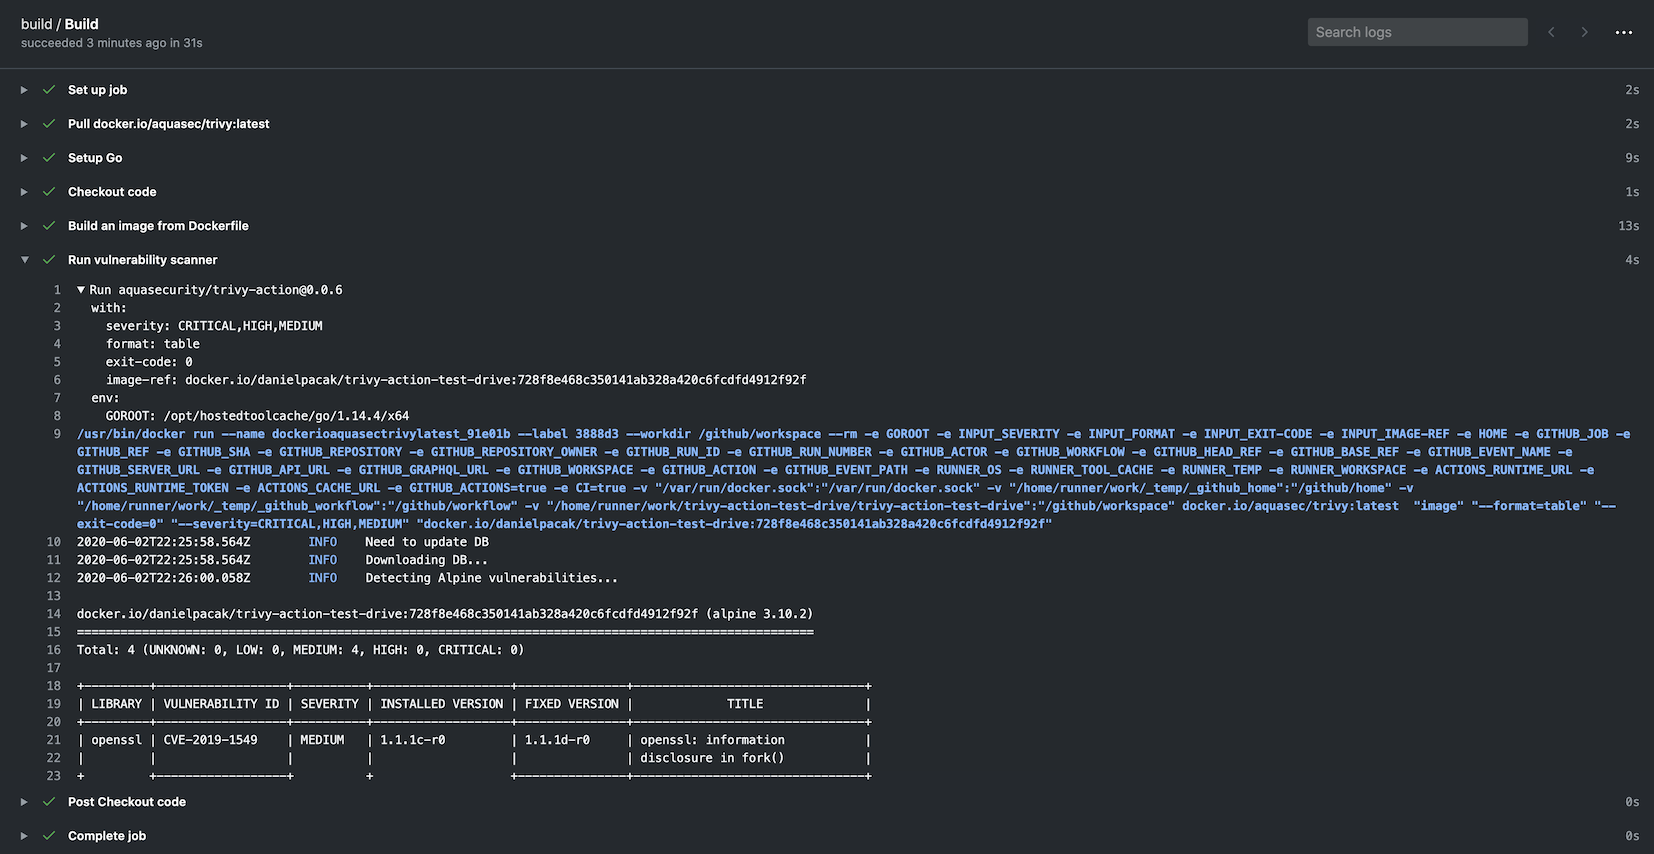 aquasecurity/trivy-action
Запускает Trivy как действие GitHub для сканирования вашего образа Docker контейнера на уязвимости
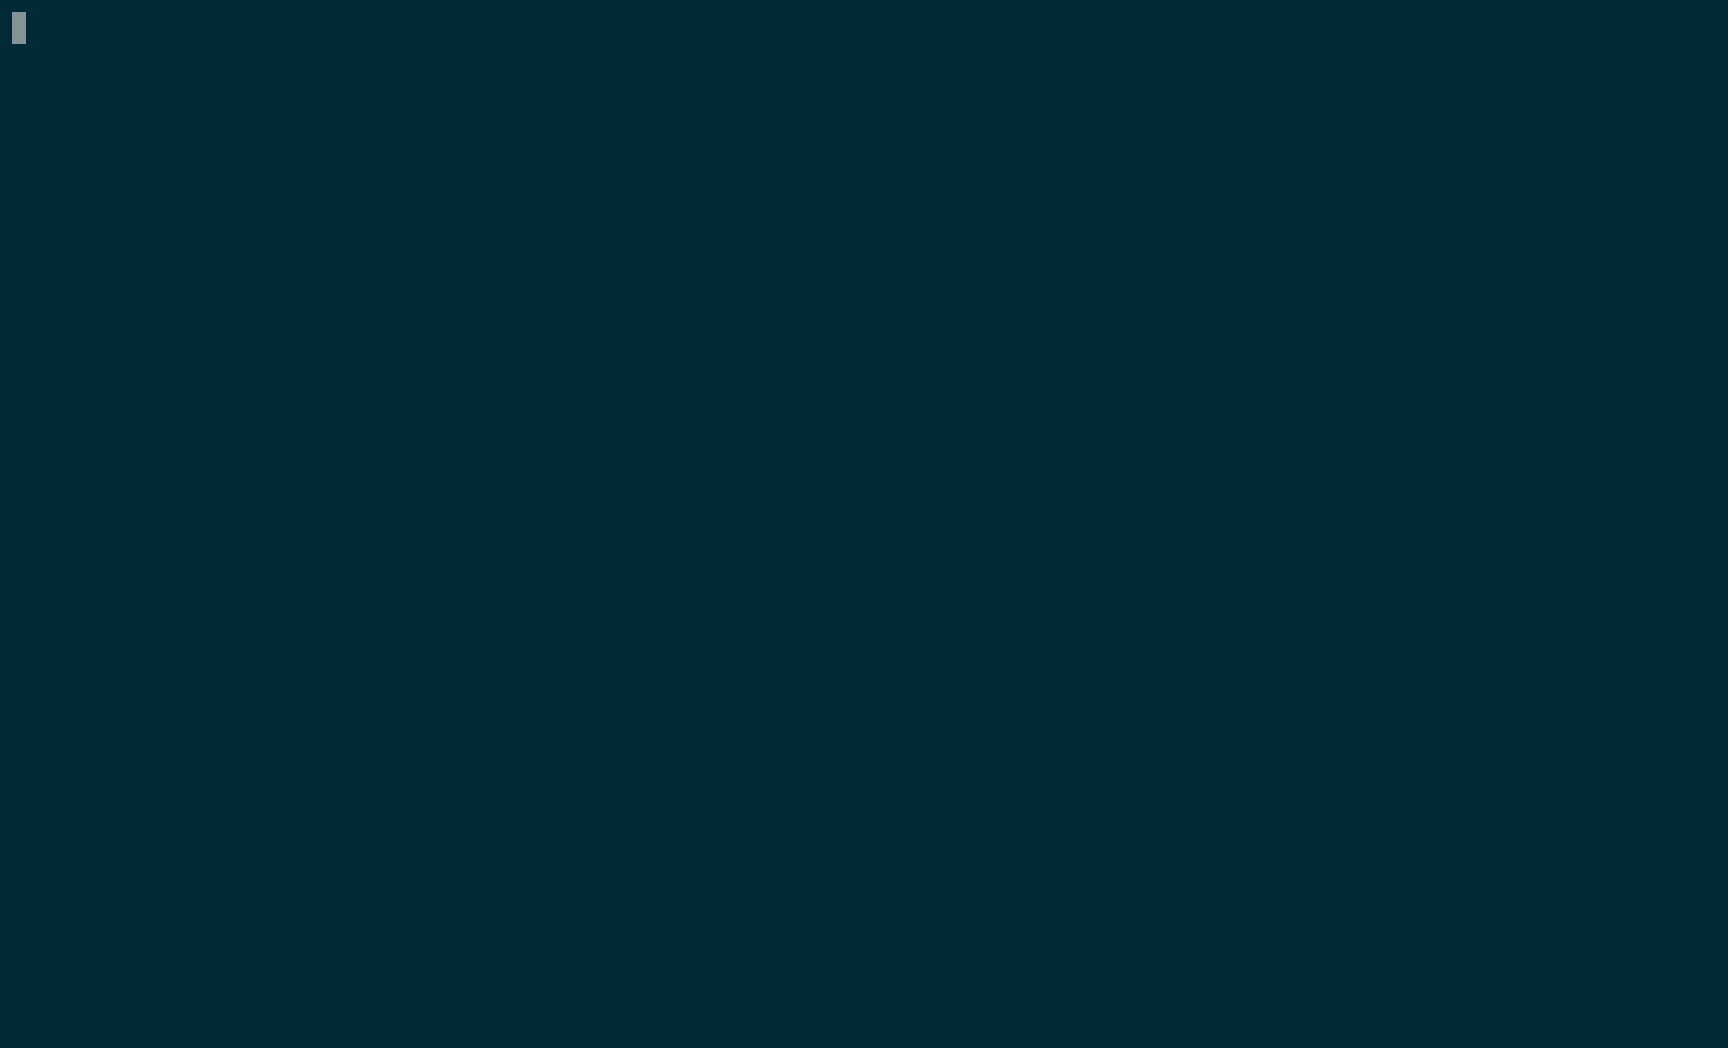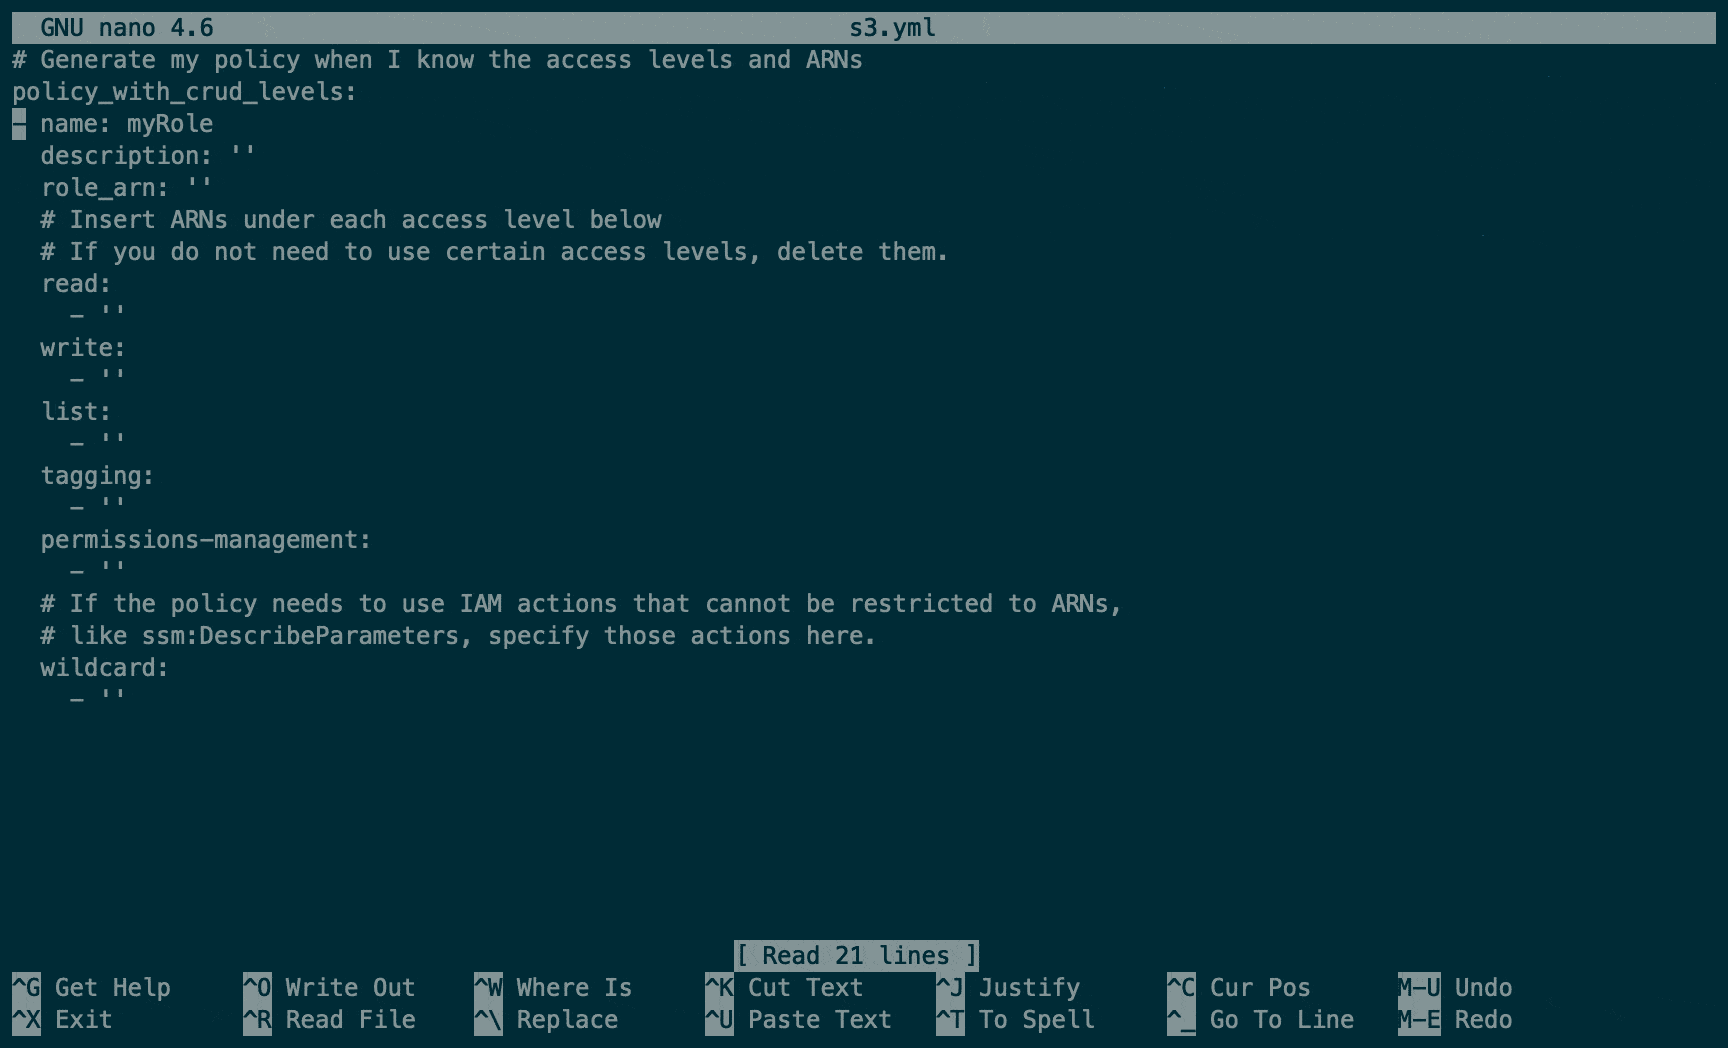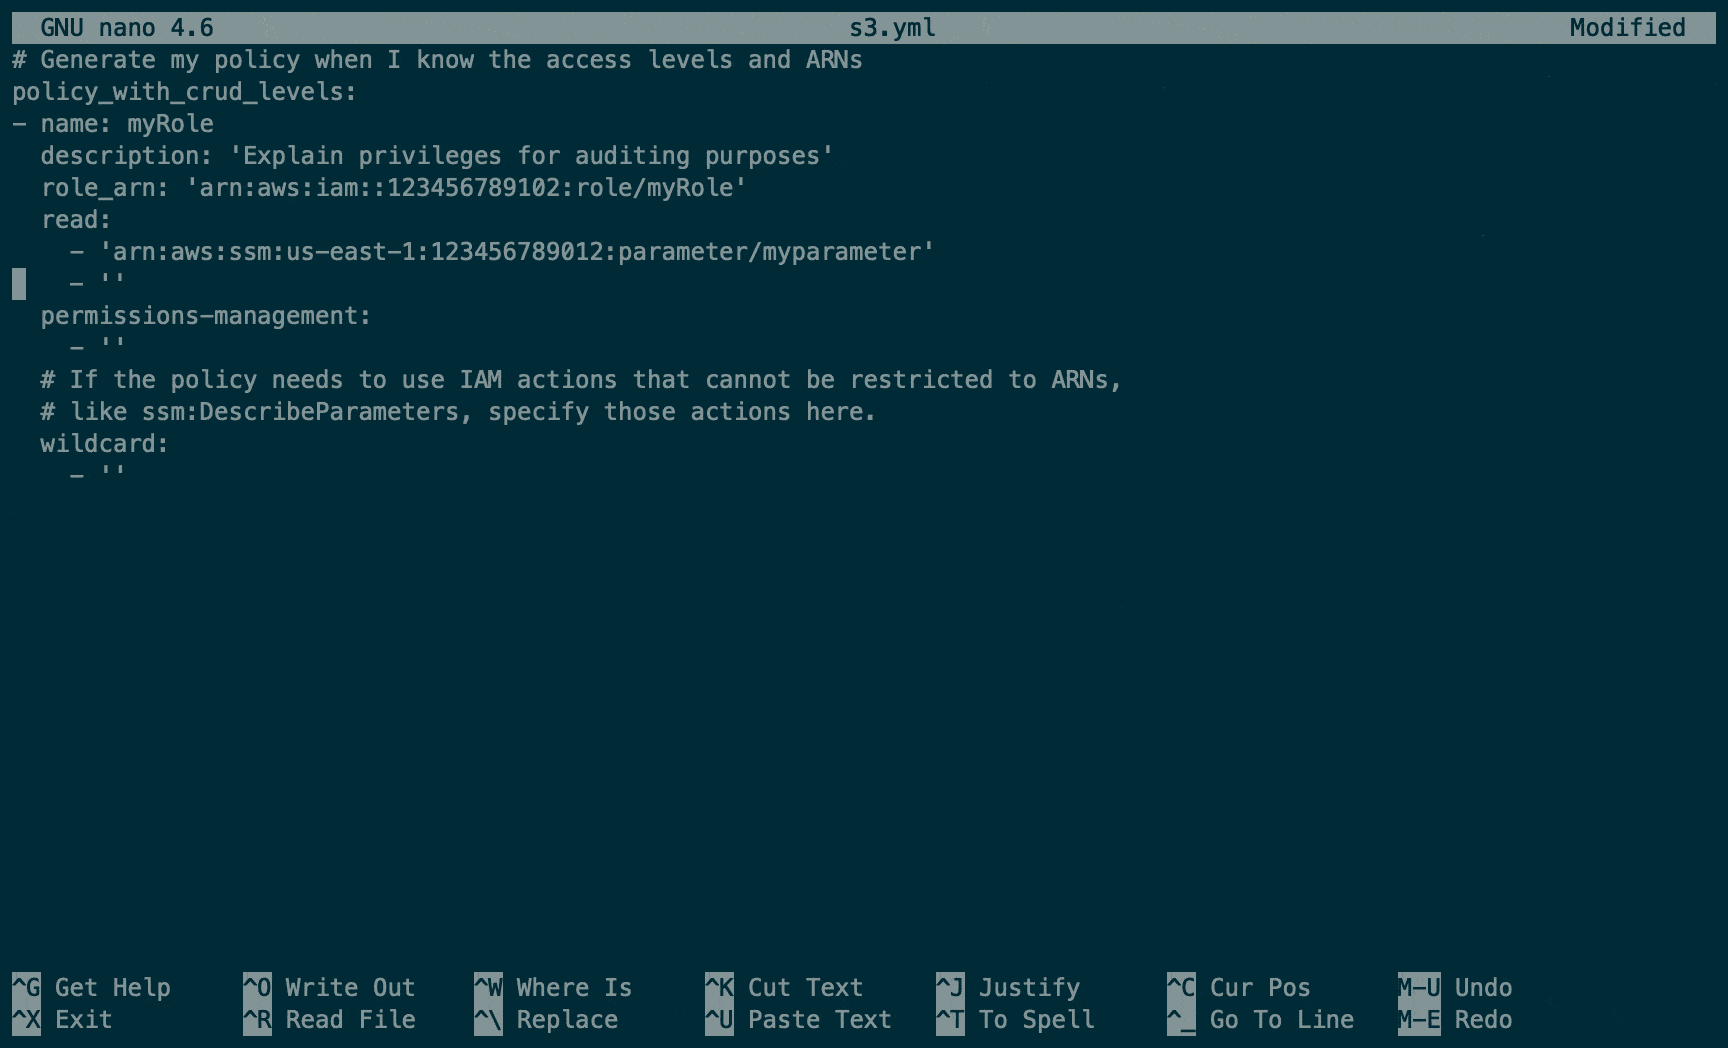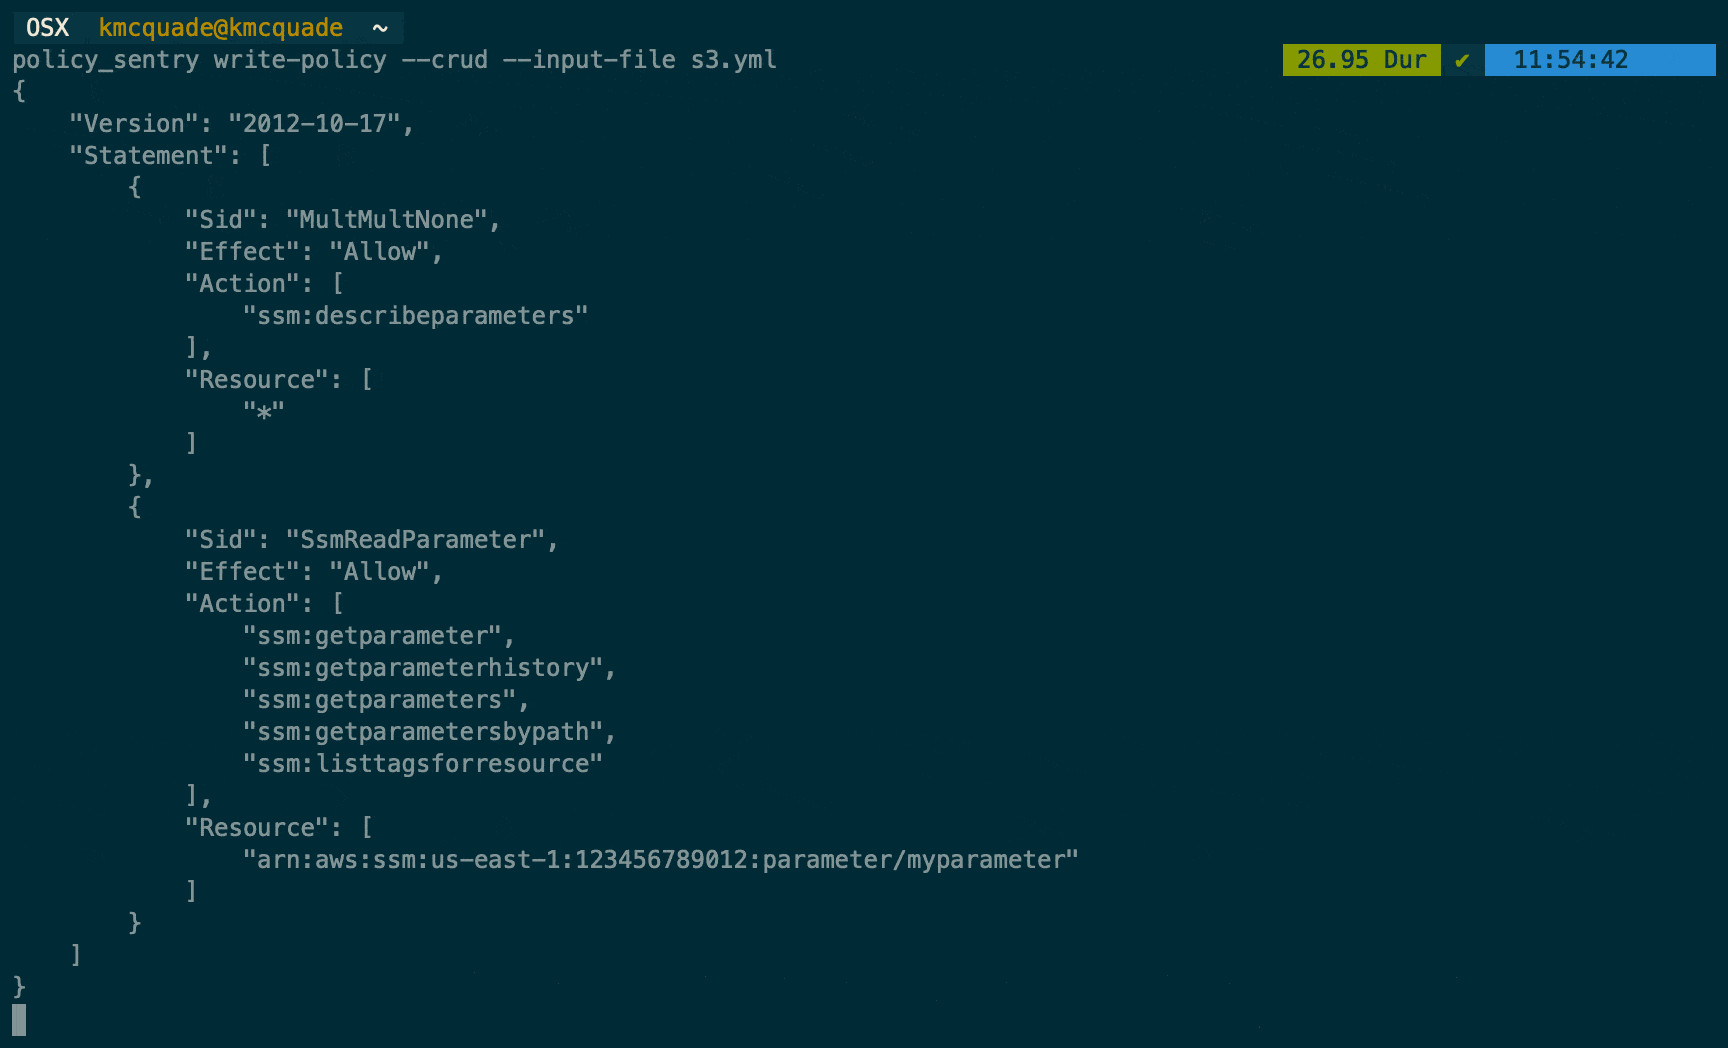 salesforce/policy_sentry
Генерирует политики AWS IAM с минимальными привилегиями на основе ARN ресурсов и уровней доступа, автоматизируя создание безопасных политик для…








