
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 semgrep/semgrep-rules
Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…
 cerbos/cerbos
Движок авторизации для контекстно-зависимого контроля доступа с YAML-политиками, поддержкой RBAC/ABAC, API check/plan и GitOps-совместимым…
 google/osv.dev
База данных уязвимостей с открытым исходным кодом и сервис триажа.
 99designs/aws-vault
Хранилище для безопасного хранения и доступа к учётным данным AWS в средах разработки
 nestybox/sysbox
«runc» следующего поколения с открытым исходным кодом, который позволяет rootless-контейнерам запускать рабочие нагрузки, такие как Systemd, Docker,…
 deepfence/threatmapper
Платформа защиты облачных нативных приложений с открытым исходным кодом (CNAPP)
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 yandex/gixy
Статический анализатор конфигурации Nginx
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
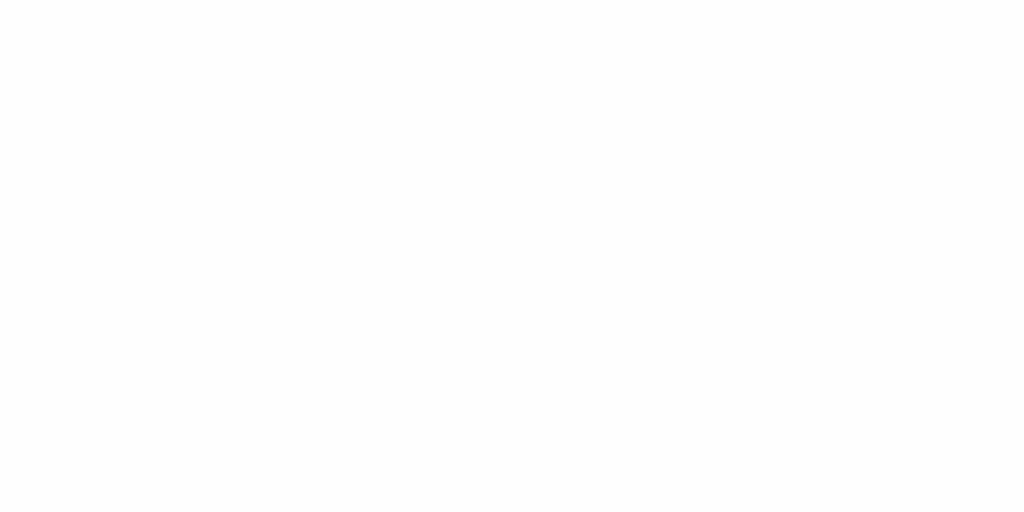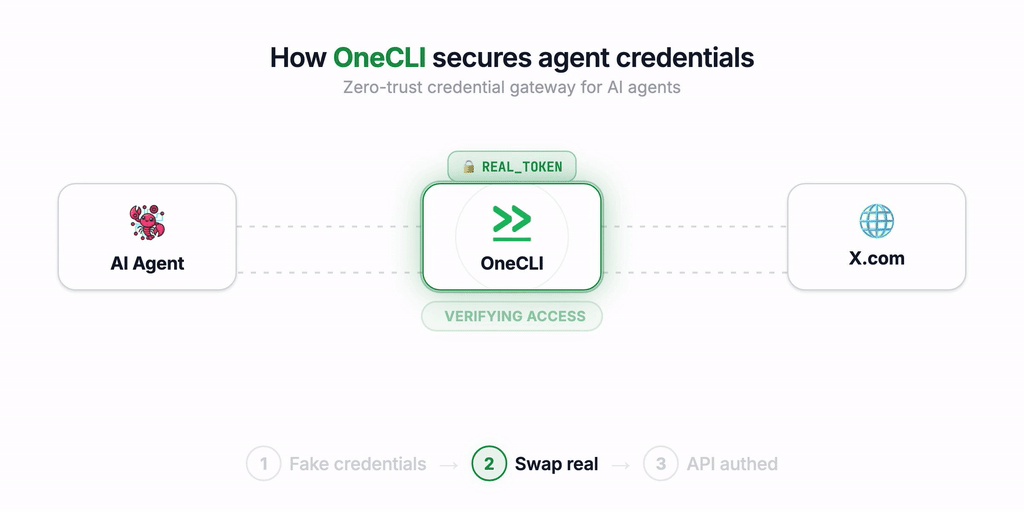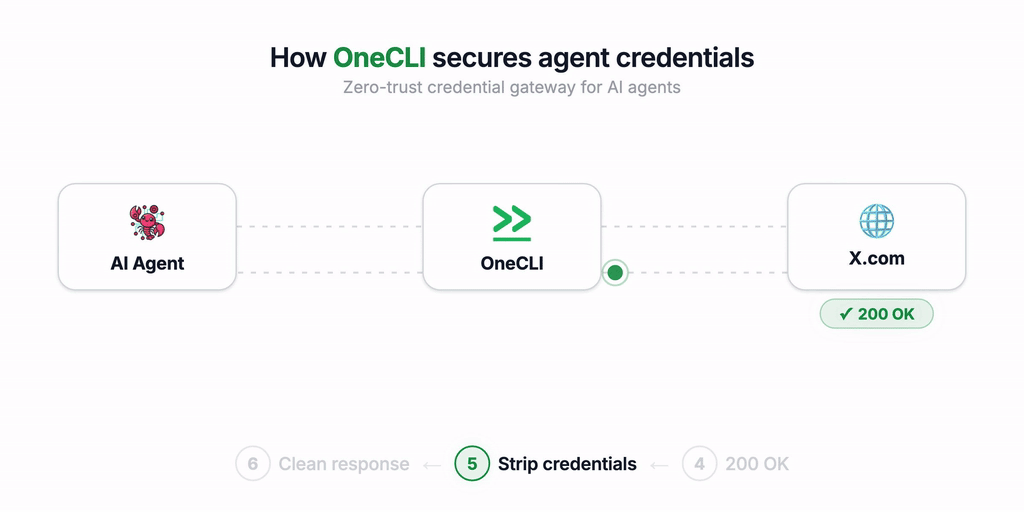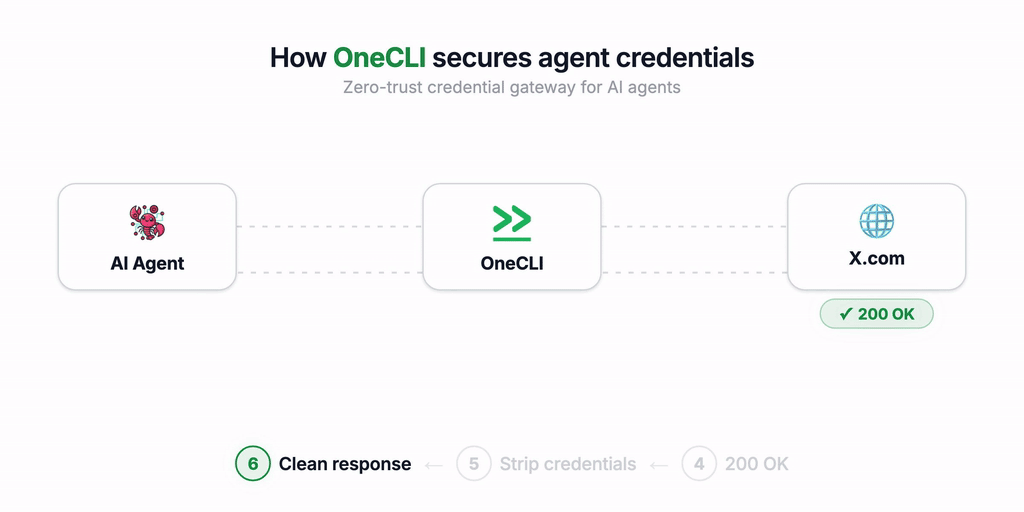 onecli/onecli
Открытый исходный код песочницы для агентов для команд. Предоставление каждому сотруднику защищённого личного агента.
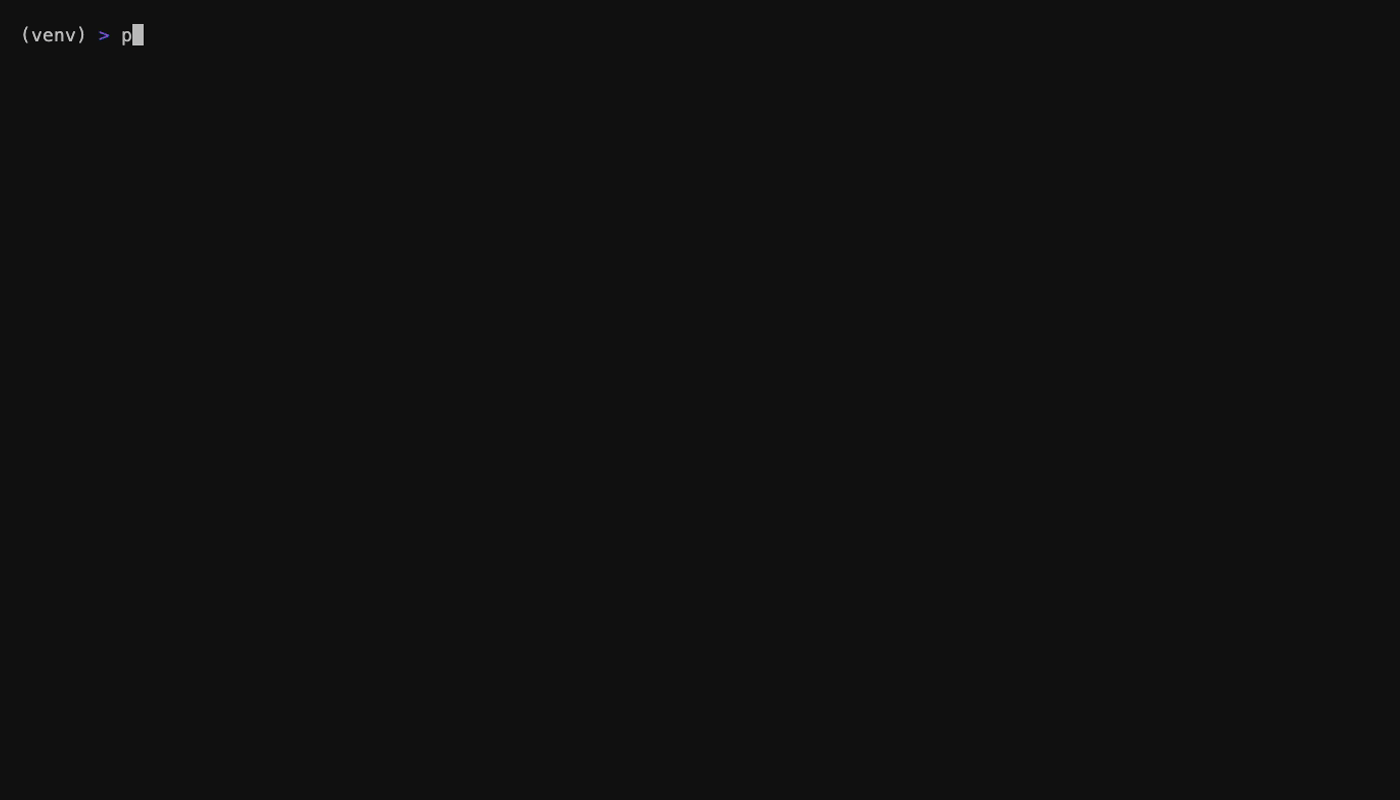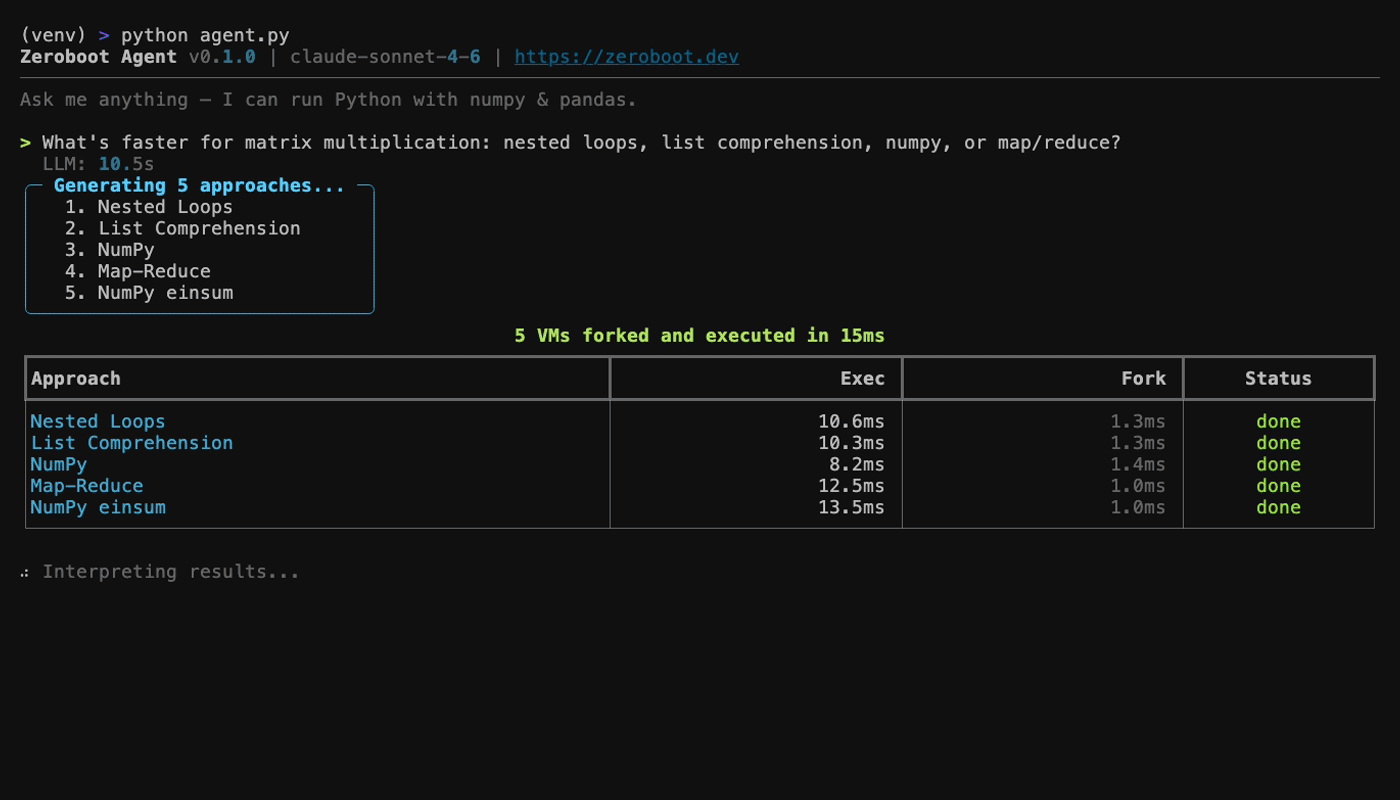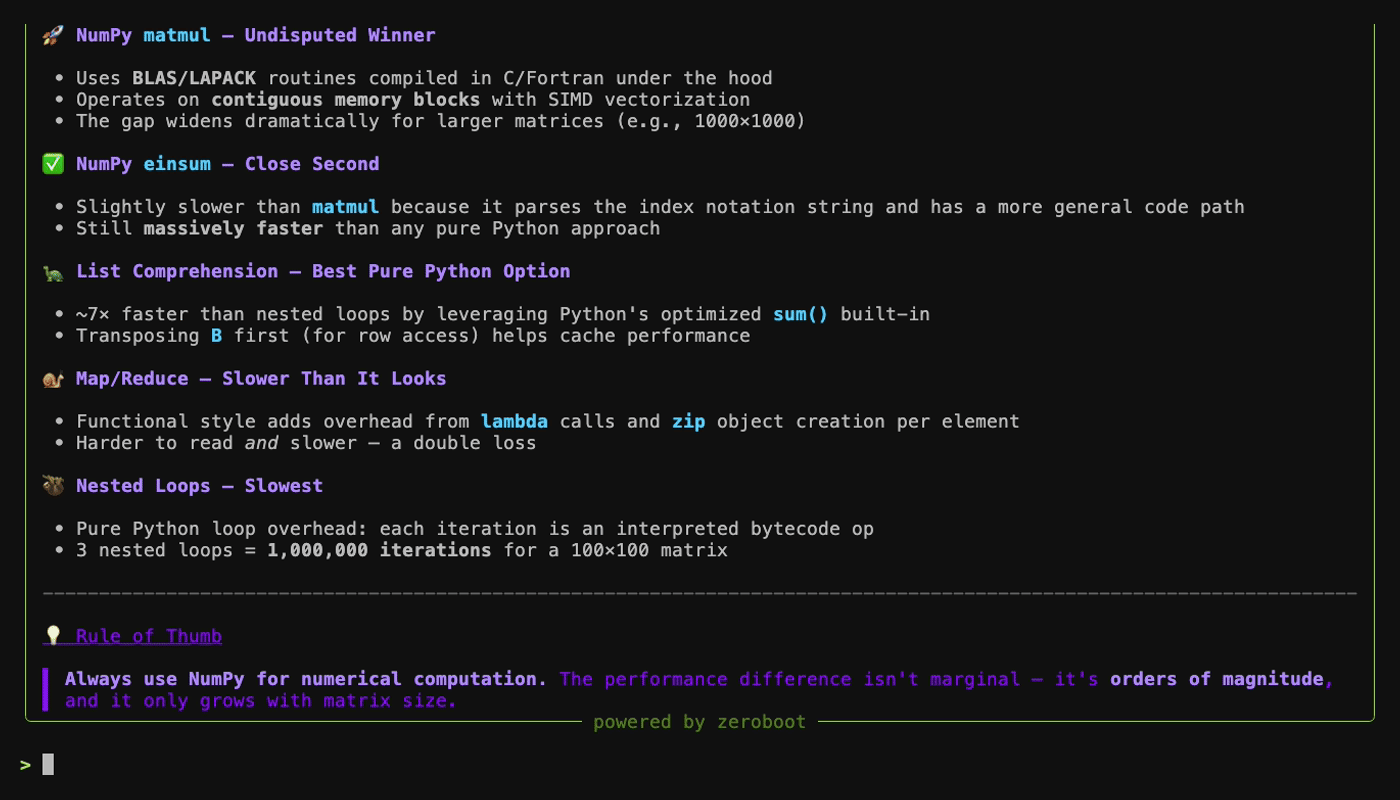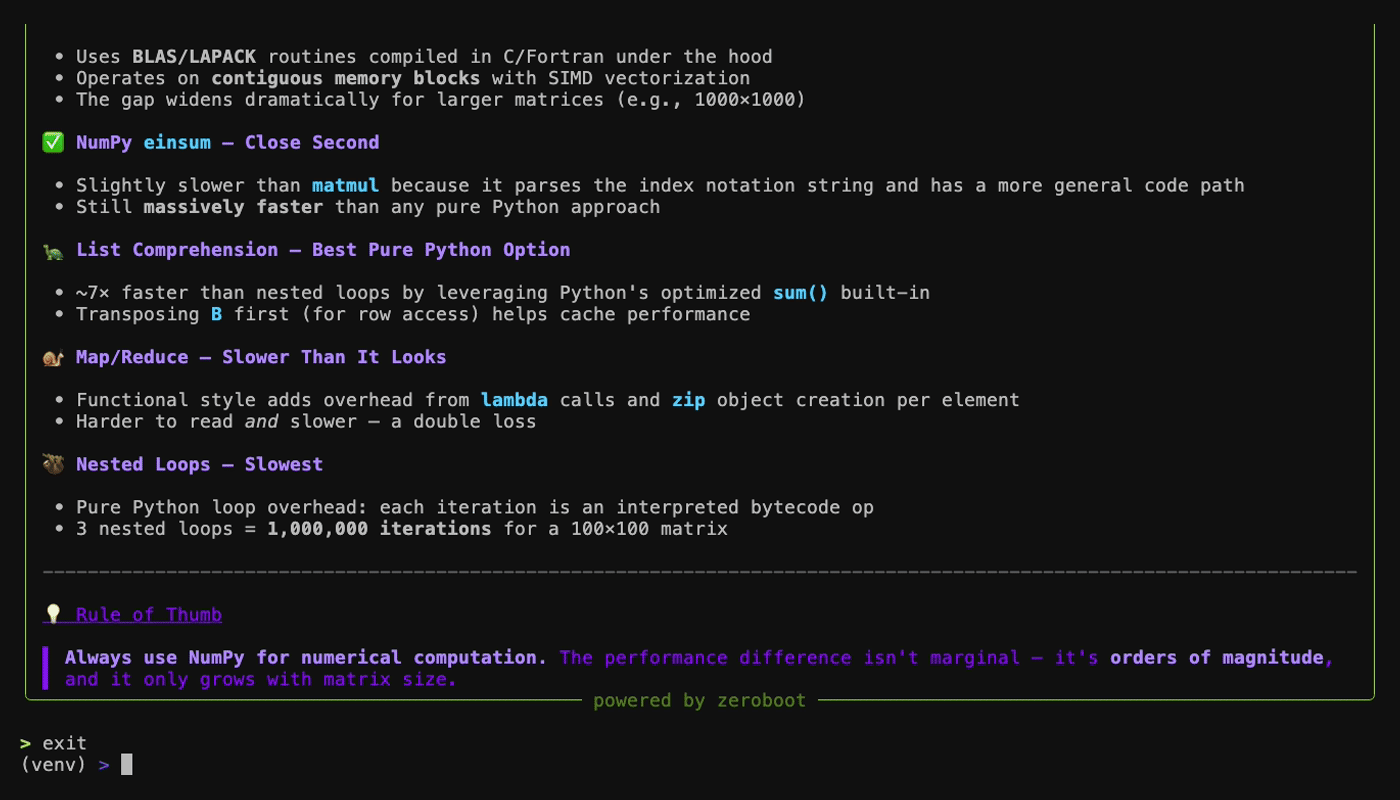 zerobootdev/zeroboot
Субмиллисекундные VM-песочницы для AI-агентов с помощью copy-on-write форкинга
 microsoft/applicationinspector
Инструмент анализа исходного кода, предназначенный для выявления интересующих функций и других характеристик, чтобы быстро ответить на вопрос «Что в…
 fairwindsops/polaris
Проверка лучших практик в ваших кластерах Kubernetes
 open-policy-agent/conftest
Пишите тесты для проверки структурированных конфигурационных данных с помощью языка запросов Open Policy Agent Rego
 microsoft/whatthehack
Коллекция хакатонов, основанных на задачах, включающая руководство для студента, руководство для тренера, лекционные презентации,…
 aquasecurity/tfsec
Tfsec теперь является частью Trivy
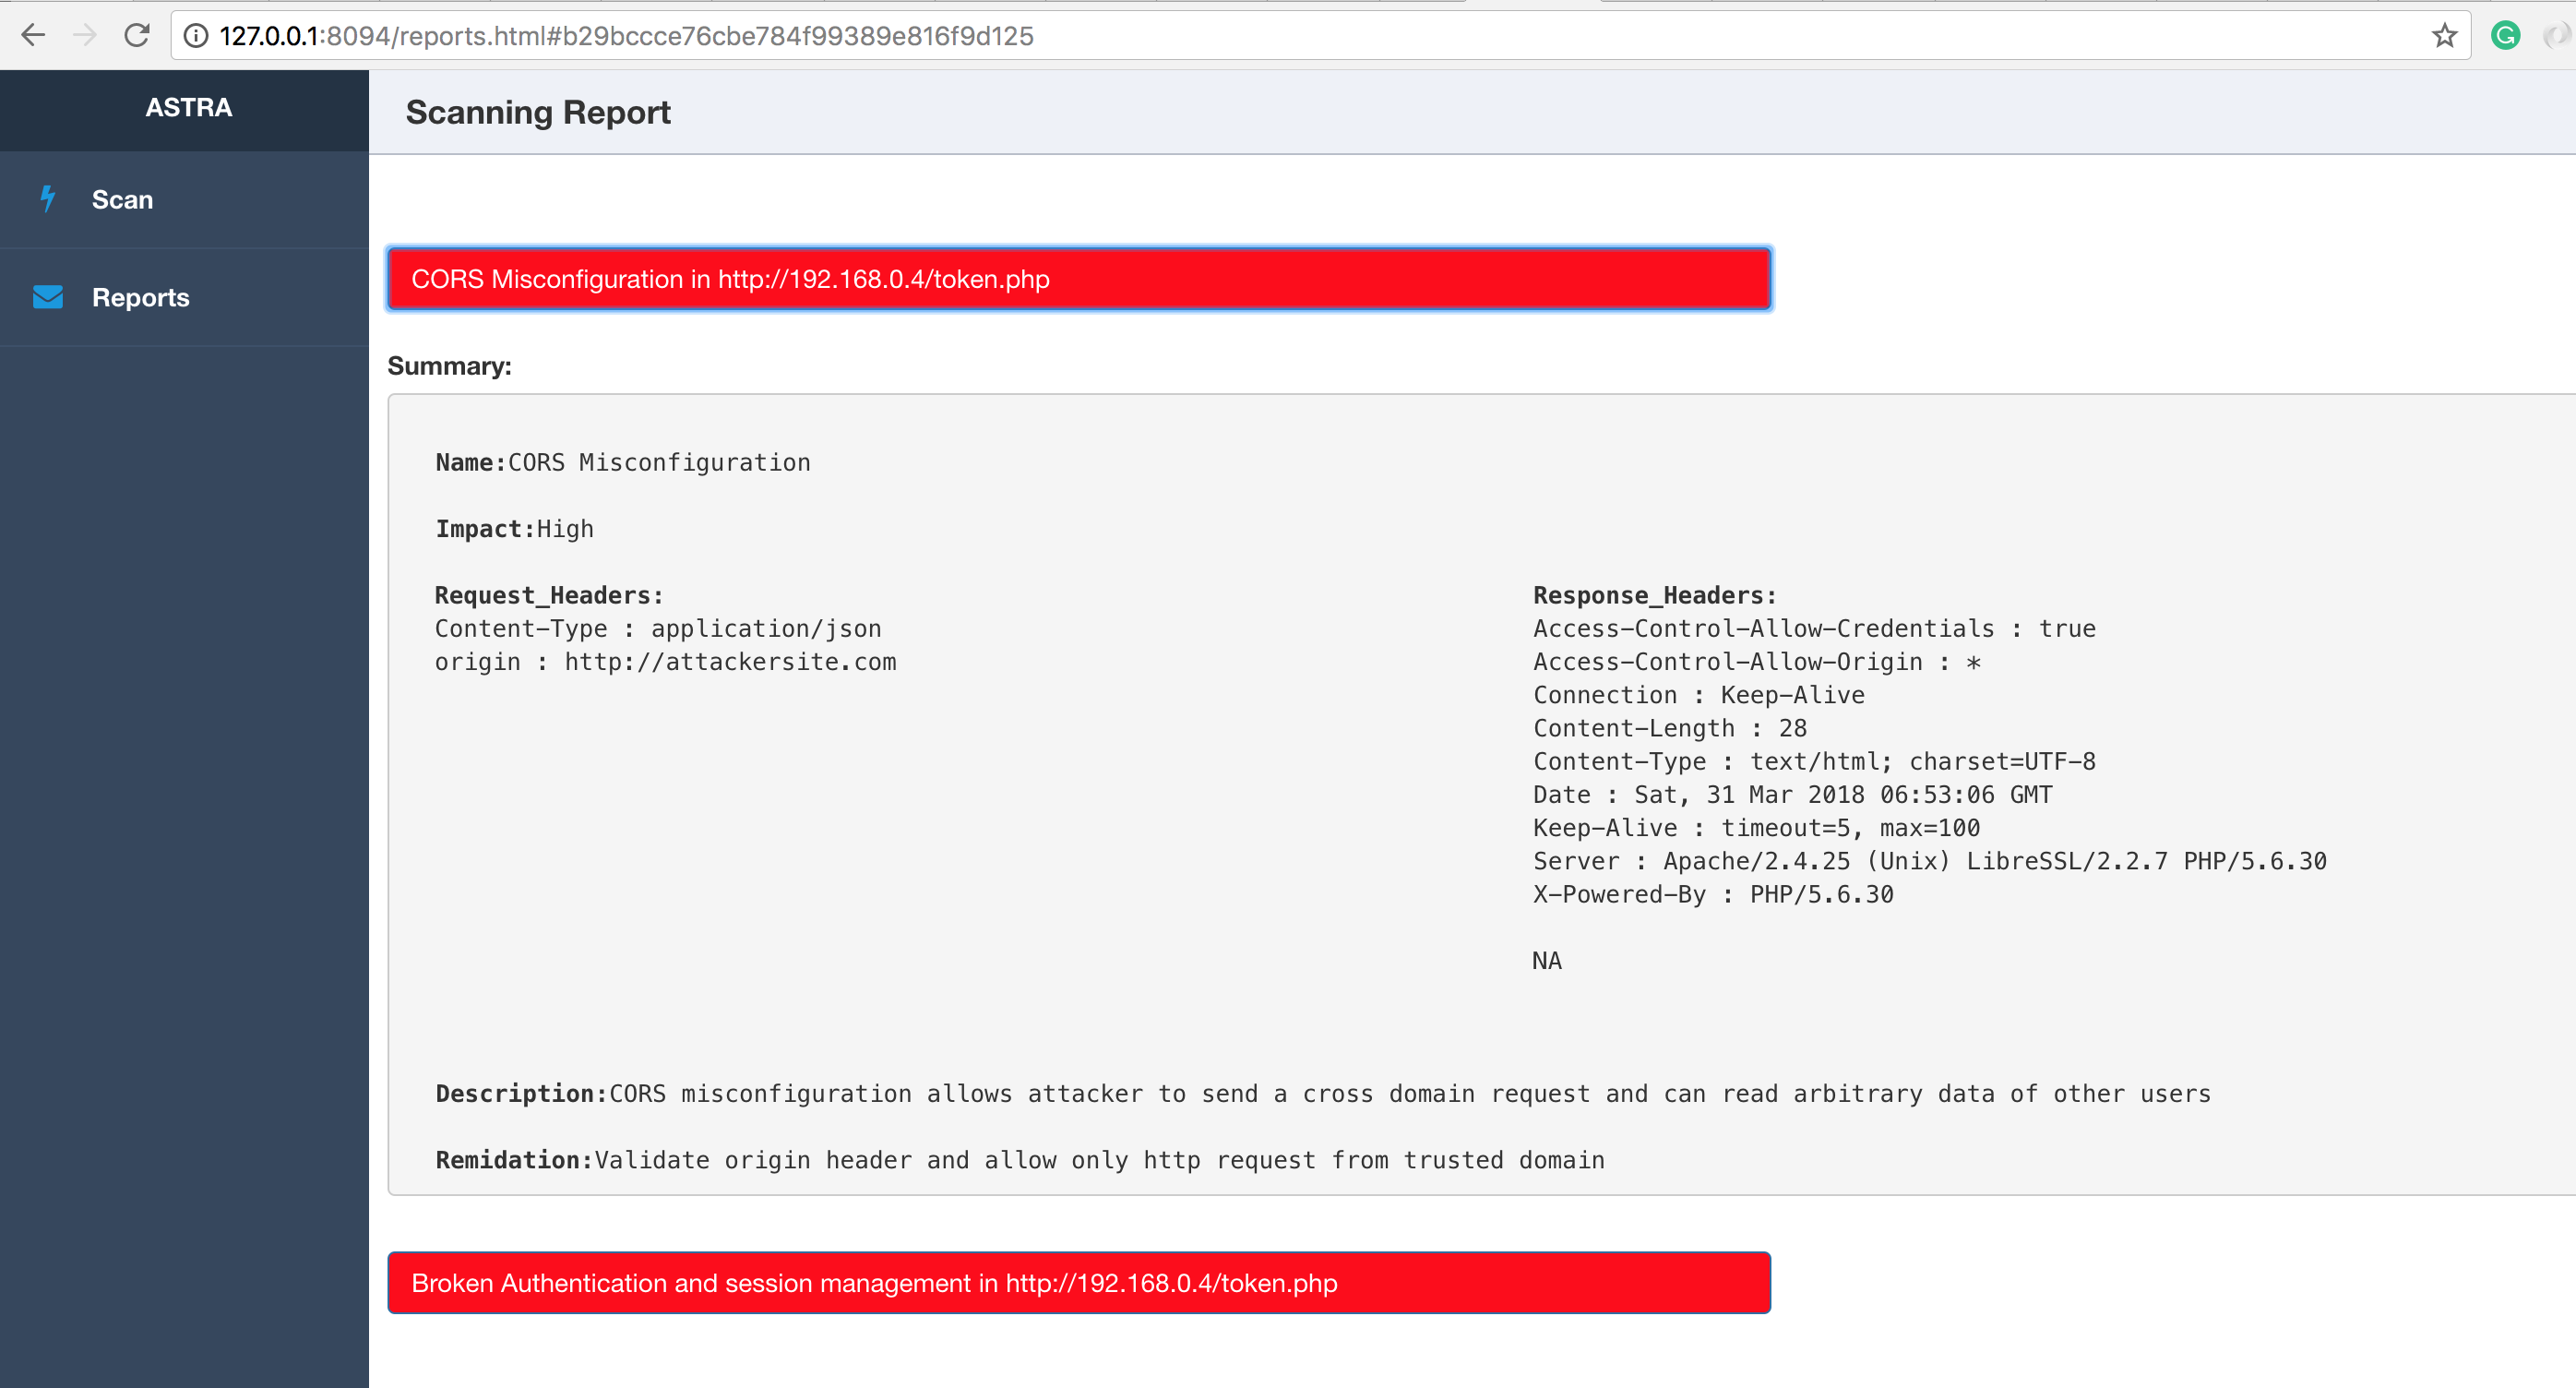 flipkart-incubator/astra
Автоматизированное тестирование безопасности для REST API








