Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
checkov — Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform, Kubernetes, CloudFormation и образах контейнеров во время сборки. | Kitploit
Инструменты/GitHubGitHub/bridgecrewio/checkov
Безопасность облачной инфраструктурыСтатический анализСканеры уязвимостейБезопасность контейнеровСтатический анализ кода (SAST)Анализ уязвимостейАнализ КодаБессерверная безопасностьАудит конфигурацииБезопасность облачных средDevSecOps
8.9k1.4k15512 часов назадПроверено Kitploit
Обнаружение Секретов
Безопасность Цепочки Поставок
Неправильная Конфигурация
Безопасность Баз Данных
Топ в Безопасность облачной инфраструктуры №4
Топ в Безопасность облачных сред №4
Топ в Анализ Кода №18
Топ в Аудит конфигурации №5
Топ в Безопасность Баз Данных №13
Топ в DevSecOps №5
Топ в Неправильная Конфигурация №5
Топ в Обнаружение Секретов №16
Топ в Бессерверная безопасность №6
Топ в Статический анализ кода (SAST) №15
Топ в Анализ уязвимостей №17
Топ в Сканеры уязвимостей №17
GitHubbridgecrewio/checkov

checkov

Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform, Kubernetes, CloudFormation и образах контейнеров во время сборки.
РепозиторийСайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

checkov

Maintained by Prisma Cloud build status security status code_coverage docs PyPI Python Version Terraform Version Downloads Docker Pulls slack-community

Checkov — это инструмент статического анализа кода для инфраструктуры как кода (IaC), а также инструмент анализа состава программного обеспечения (SCA) для образов и пакетов с открытым исходным кодом.

Он сканирует облачную инфраструктуру, развёрнутую с помощью Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates или OpenTofu, и выявляет ошибки конфигурации, связанные с безопасностью и соответствием требованиям, с помощью сканирования на основе графов.

Он выполняет сканирование состава программного обеспечения (SCA), которое представляет собой проверку пакетов с открытым исходным кодом и образов на наличие известных уязвимостей и экспозиций (CVE).

Checkov также лежит в основе Prisma Cloud Application Security — платформы, ориентированной в первую очередь на разработчиков, которая кодифицирует и упрощает облачную безопасность на протяжении всего жизненного цикла разработки. Prisma Cloud выявляет, исправляет и предотвращает ошибки конфигурации в облачных ресурсах и файлах инфраструктуры как кода.
Содержание

  • Возможности
  • Скриншоты
  • Начало работы
  • Отказ от ответственности
  • Поддержка
  • Миграция — с v2 на v3

Возможности

  • Более 1000 встроенных политик охватывают лучшие практики безопасности и соответствия требованиям для AWS, Azure и Google Cloud.
  • Сканирует файлы шаблонов Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM и OpenTofu.
  • Сканирует файлы рабочих процессов Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions и GitLab CI.
  • Поддерживает политики с учётом контекста на основе сканирования графа в памяти.
  • Поддерживает формат Python для атрибутных политик и формат YAML как для атрибутных, так и для составных политик.
  • Обнаруживает учётные данные AWS в EC2 Userdata, переменных окружения Lambda и провайдерах Terraform.
  • Выявляет секреты с помощью регулярных выражений, ключевых слов и обнаружения на основе энтропии.
  • Оценивает настройки провайдеров Terraform для регулирования создания, управления и обновления IaaS, PaaS или SaaS, управляемых через Terraform.
  • Политики поддерживают вычисление переменных с их необязательным значением по умолчанию.
  • Поддерживает встроенное подавление принятых рисков или ложноположительных срабатываний для сокращения повторяющихся сбоев сканирования. Также поддерживает глобальный пропуск с помощью CLI.
  • Вывод в настоящее время доступен в форматах CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF и github markdown, а также ссылки на руководства по устранению.

Скриншоты

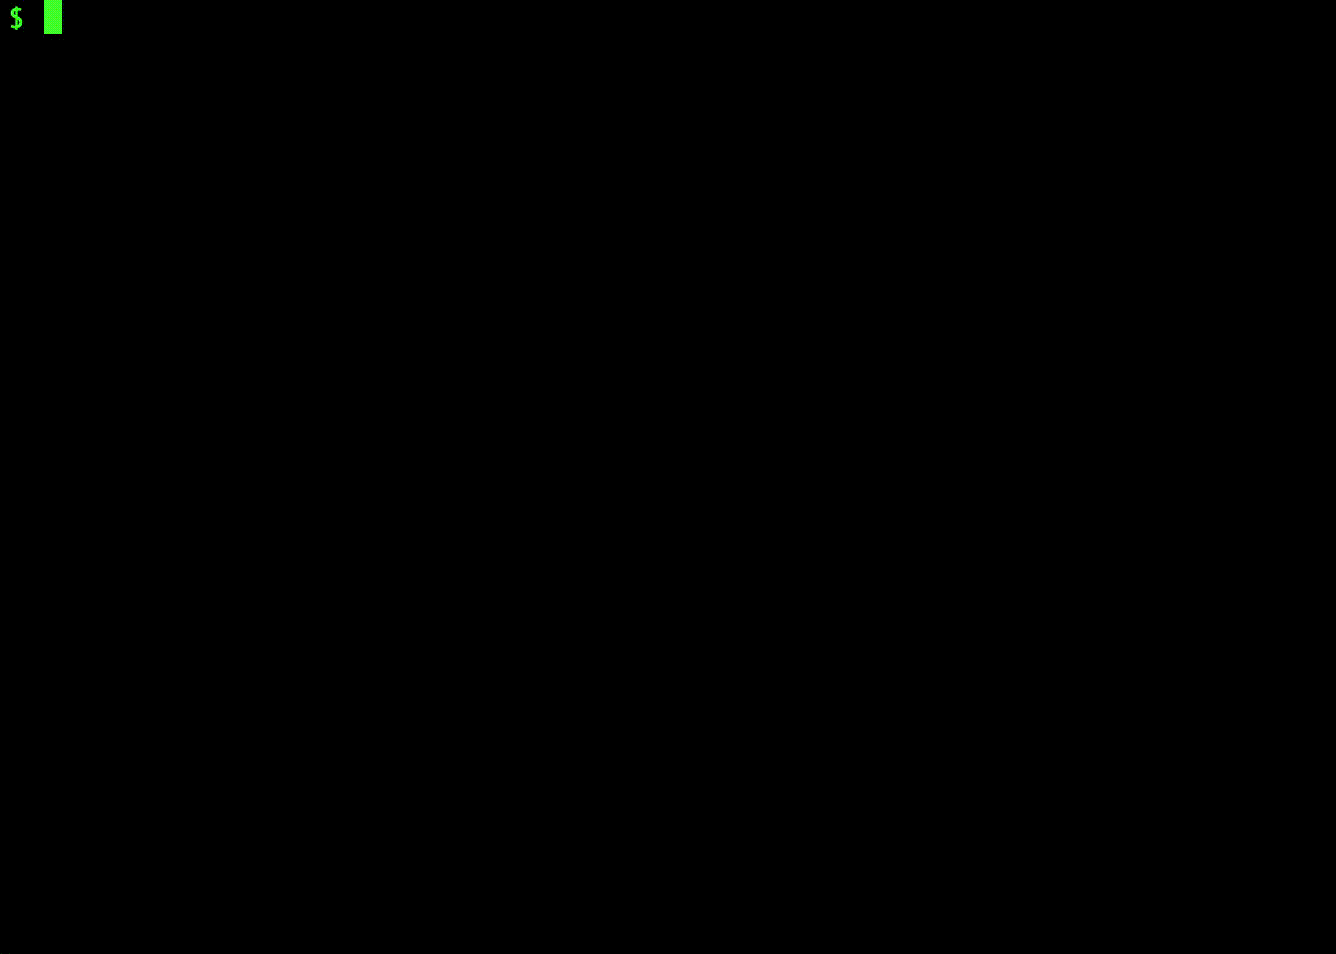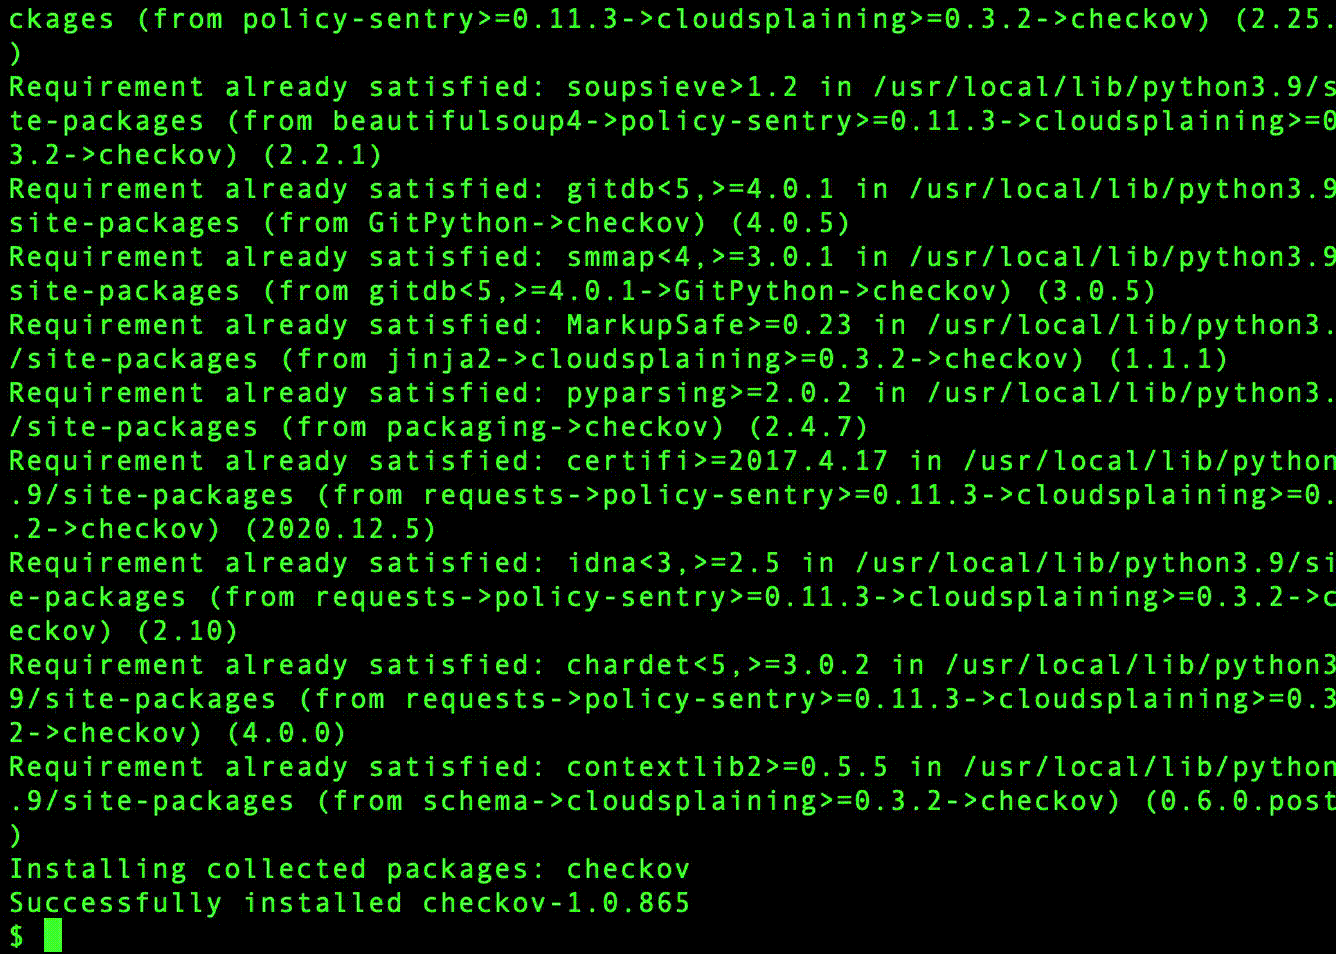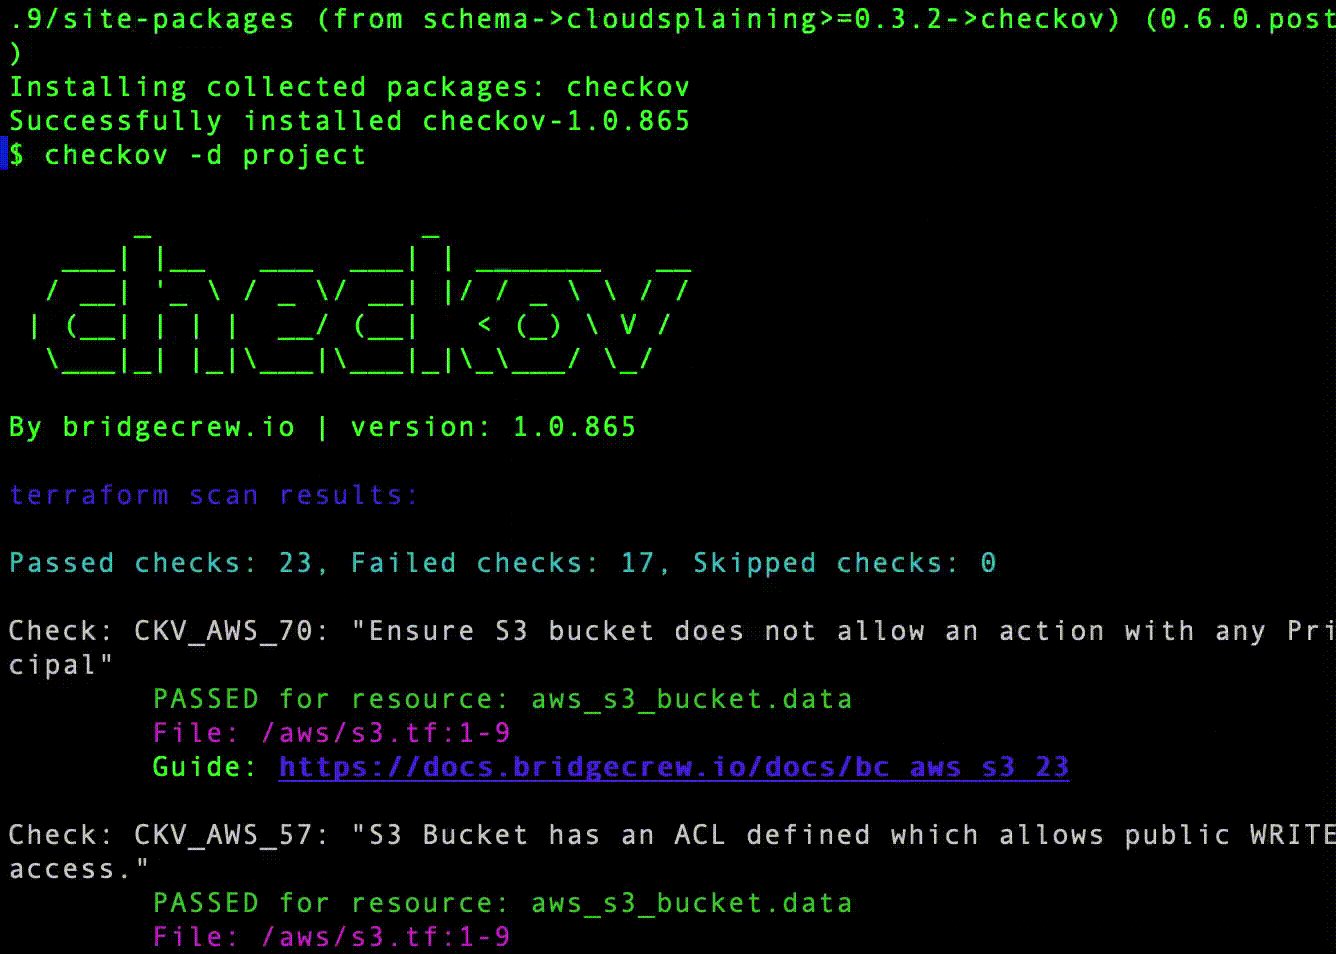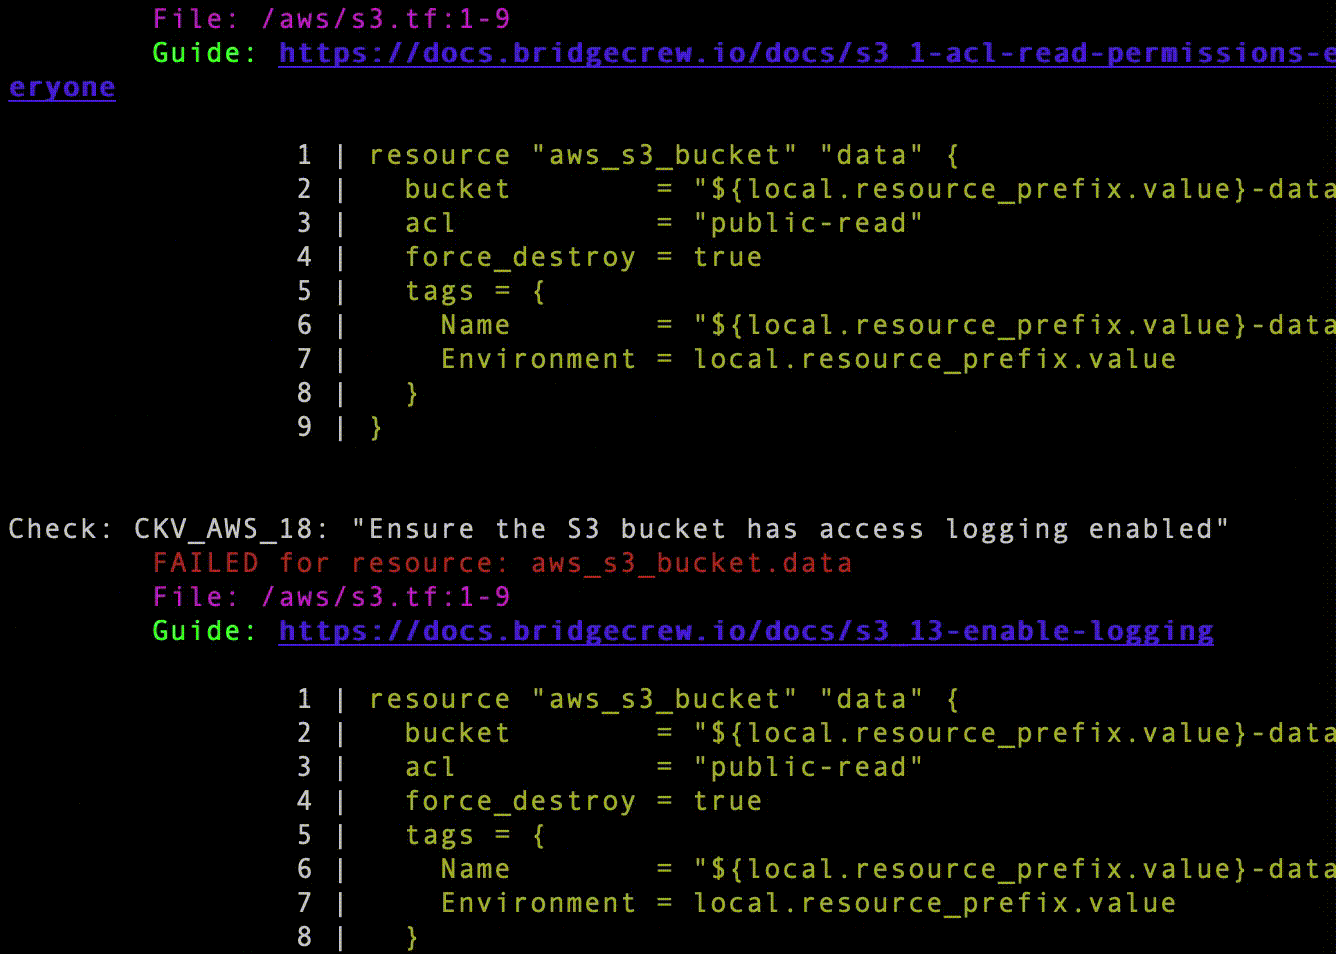
Результаты сканирования в CLI

scan-screenshot

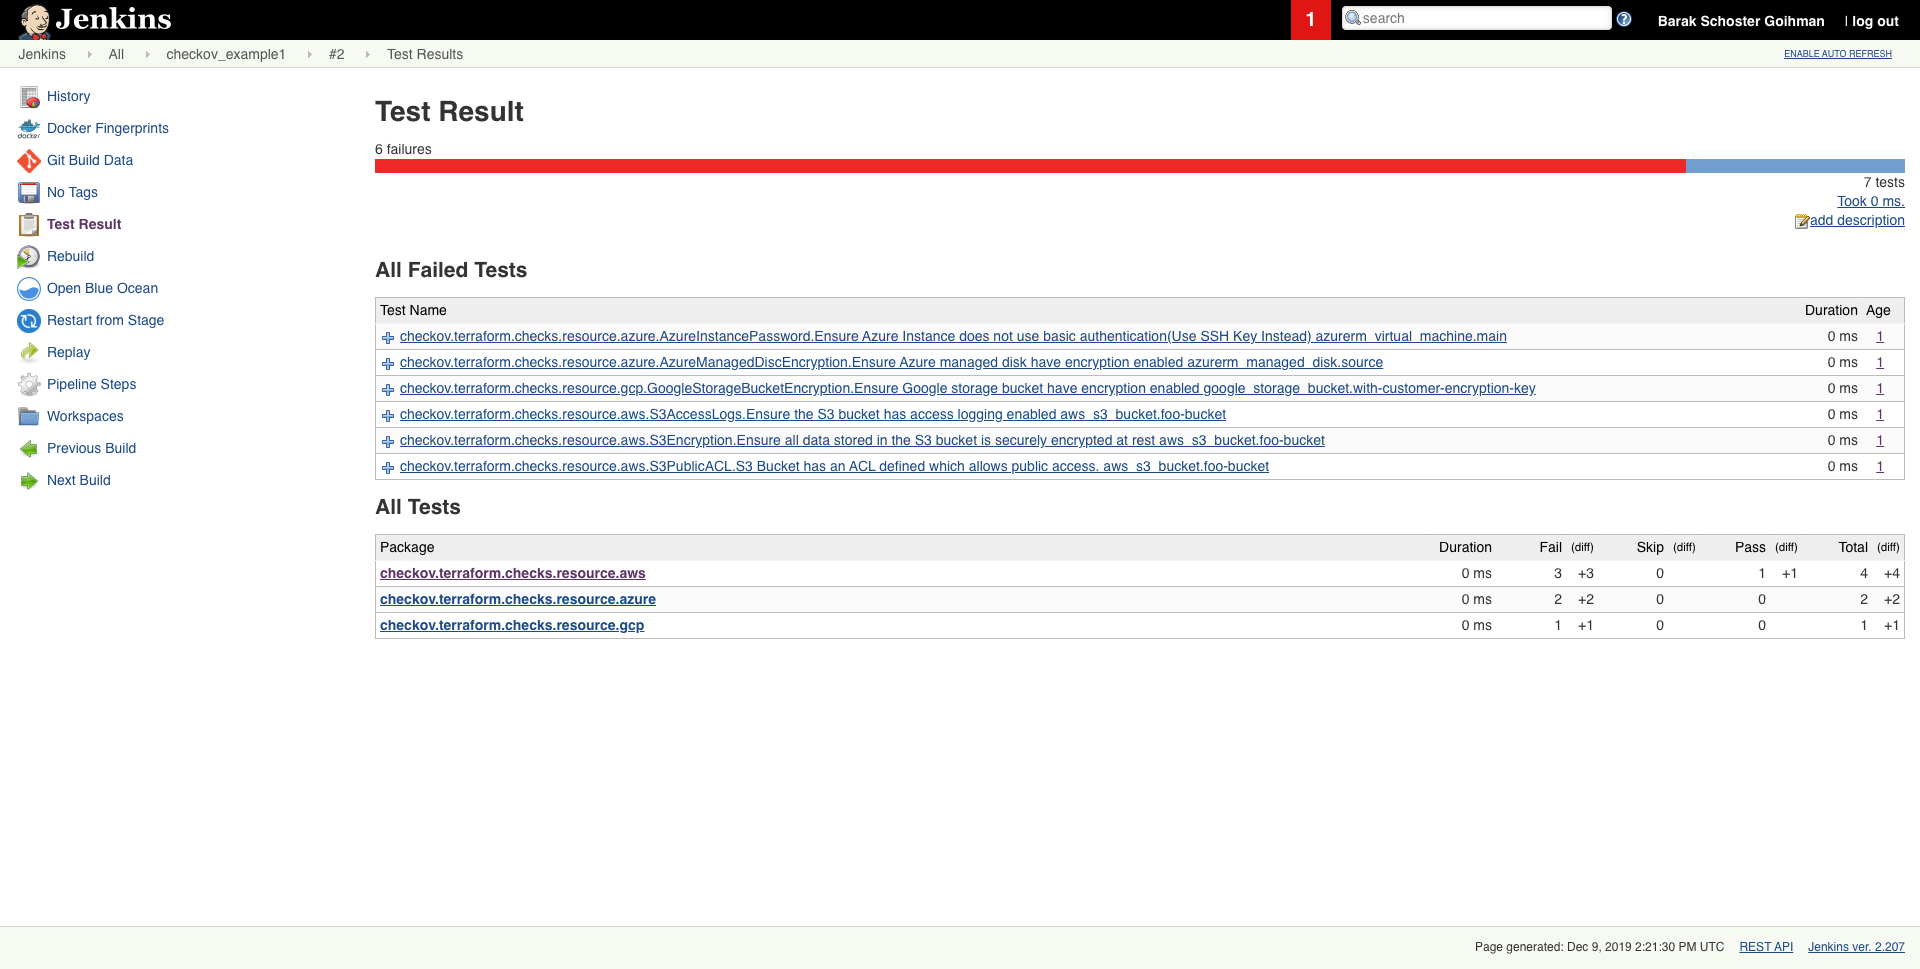
Результат запланированного сканирования в Jenkins
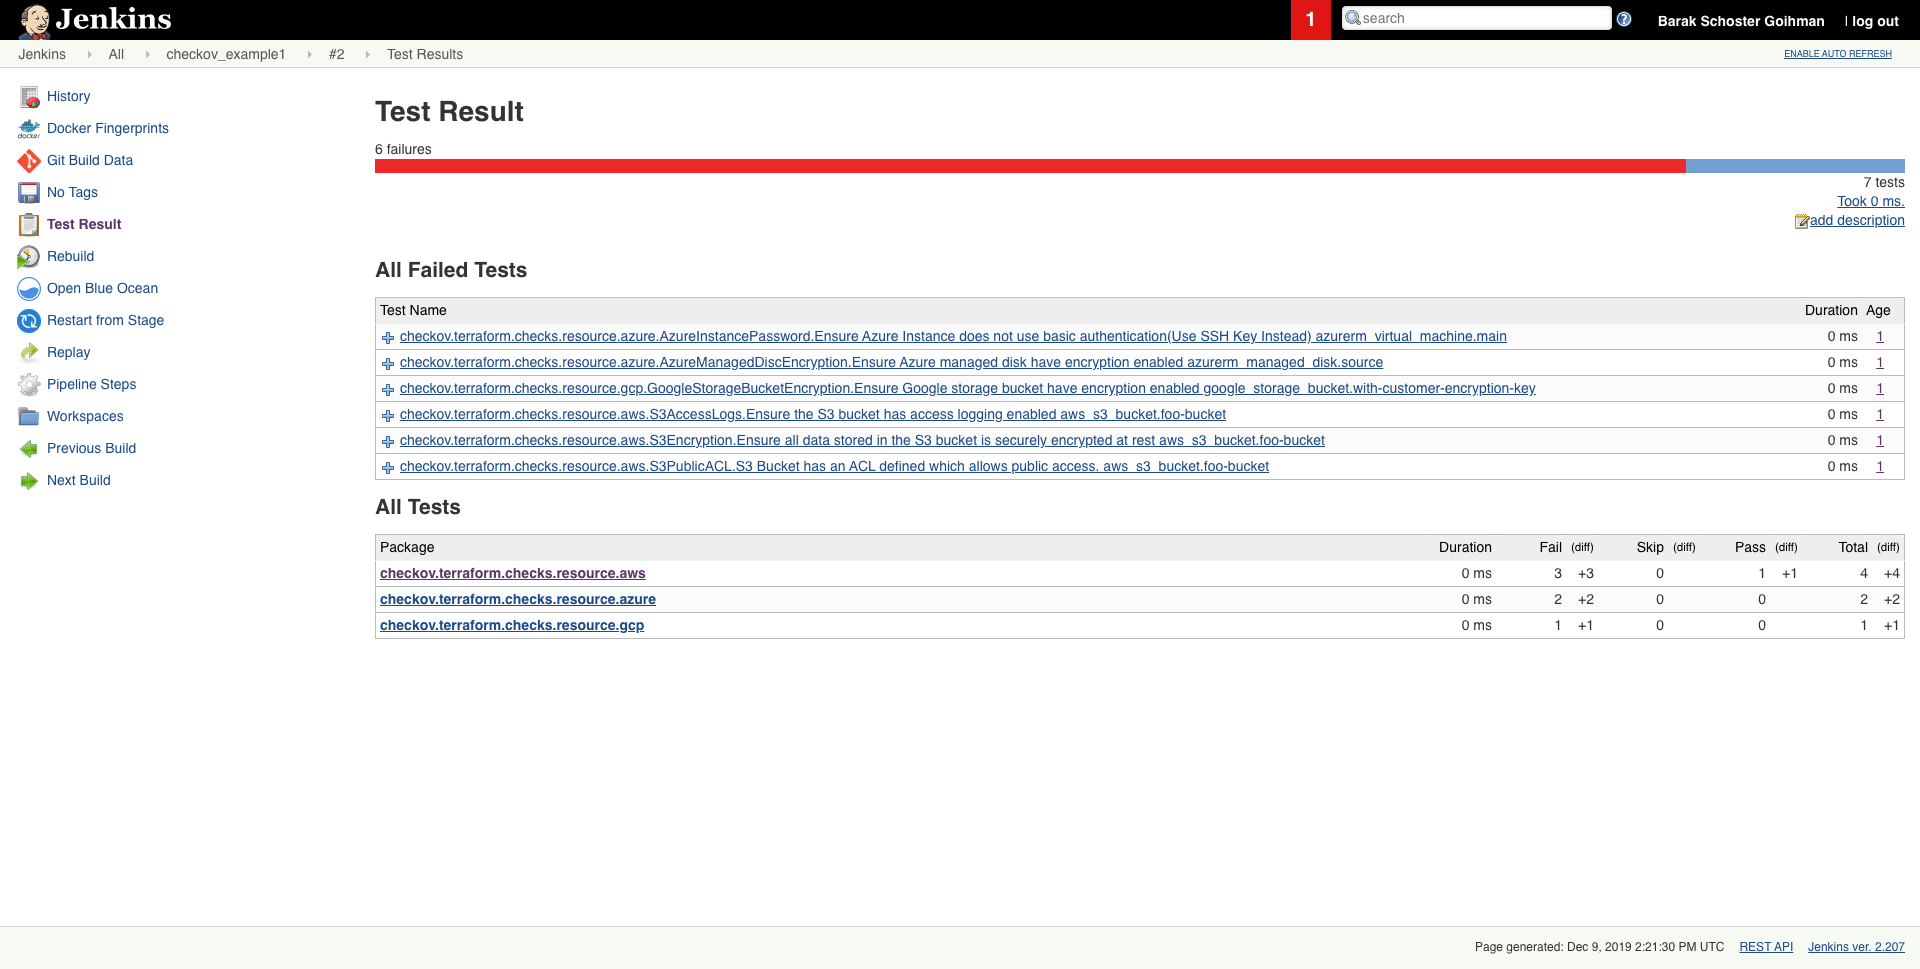
jenikins-screenshot

Начало работы

Требования

  • Python >= 3.10, <=3.13
  • Terraform >= 0.12

Установка

Чтобы установить pip, следуйте официальной документации

pip3 install checkov

В некоторых окружениях (например, Debian 12) может потребоваться установка Checkov в виртуальном окружении

# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate
Скачать инструмент