
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
Разверните собственную лабораторию для тестирования на проникновение веб-приложений с помощью docker и docker-compose, webgoat, dvwap, bwapp и Juice…
 himazawa/bento
Bento Toolkit — это минимальный контейнер на основе Fedora для тестов на проникновение и CTF с удобным дополнением в виде GUI-приложений.
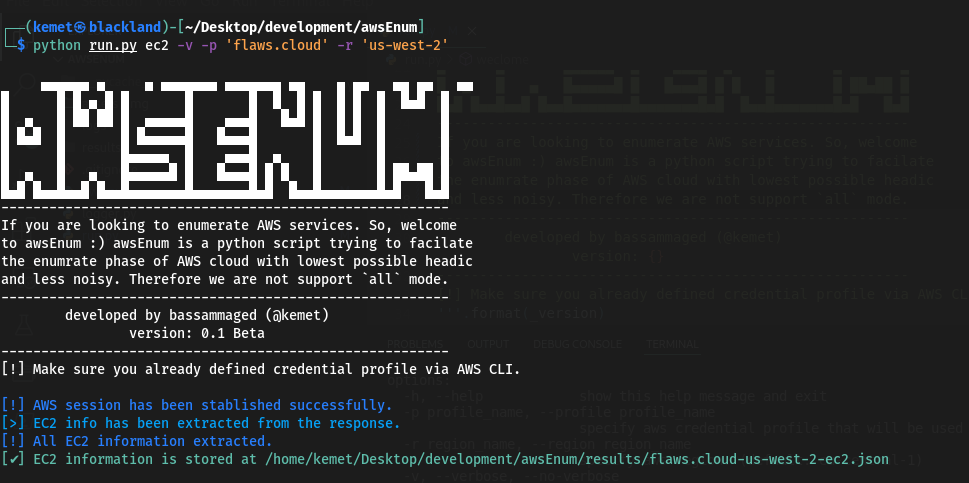 bassammaged/awsenum
Перечисление ресурсов облака AWS на основе предоставленных учетных данных
 fksvs/siper
Легковесный и быстрый межсетевой экран на основе XDP
 xenoncyber/envy
Инструмент на основе терминала для управления секретами с поддержкой как tui, так и cli
 ph33rr/cirrusgo
Быстрый инструмент для сканирования SAAS,PAAS приложений, написанный на Go
 wh04m1001/cve-2023-36723
Доказательство концепции эксплуатации для CVE-2023-36723 — уязвимости произвольного создания каталогов в Windows Container Manager, позволяющей…
 synacktiv/ipspinner
IPSpinner работает как локальный прокси-сервер, который перенаправляет запросы через внешние сервисы.
 0xdea/advisories
Коллекция моих публичных уведомлений о безопасности.
 sda-se/cluster-image-scanner
Обнаруживайте уязвимости и неправильные конфигурации образов контейнеров в производственных средах.
 capsulerun/vpod
Лёгкие и безопасные Linux-песочницы для недоверенных процессов. Работают в браузере и на сервере.
 horizon3ai/h3-cli
CLI-инструмент для Horizon3.ai API
 mathaix/openclawmachines
Управляйте OpenClaw в вашей команде (Enterprise), предоставляя ему вычислительную инфраструктуру, интеграцию инструментов, аутентификацию и примитивы…
 stafordtituss/hazprone
Облачный фреймворк для пентеста, развёртывающий уязвимые по запросу ресурсы AWS со сценариями на основе заданий для обучения практическим навыкам…
 angelorc/vmsan
Firecracker упрощён. Запускайте безопасные микроВМ за миллисекунды — от установки до интерактивной оболочки одной командой.
 sap8899/reportly
AzureAD/EntraID репортер активности пользователей для синих команд. Введите подозрительного пользователя и временной промежуток, чтобы получить…
 nccgroup/kubetcd
Постэксплуатация скомпрометированного etcd: закрепление (persistence) и удалённая оболочка на узлах.








