 bishopfox/cloudfox
Автоматизация ситуационной осведомленности для тестов на проникновение в облако.
CloudFox помогает оценить ситуационную осведомлённость в незнакомых облачных средах. Это инструмент командной строки с открытым исходным кодом, созданный для помощи пентестерам и другим специалистам в области наступательной безопасности в поиске эксплуатируемых путей атак в облачной инфраструктуре.
ТРЕБУЕТСЯ ОБНОВЛЕНИЕ CLOUDFOX: (12/2025): Если вы используете
cloudfox, вам нужна версия v1.17.0 или новее. Все более ранние версии перестали работать после изменения формата в файле публичных сервисов AWS.
Обзор
Присоединяйтесь к нам на сервере RedSec в Discord
CloudFox модульный (можно запускать одну команду за раз), но есть команда aws all-checks, которая запускает остальные aws-команды с разумными настройками по умолчанию:
cloudfox aws --profile [имя-профиля] all-checks
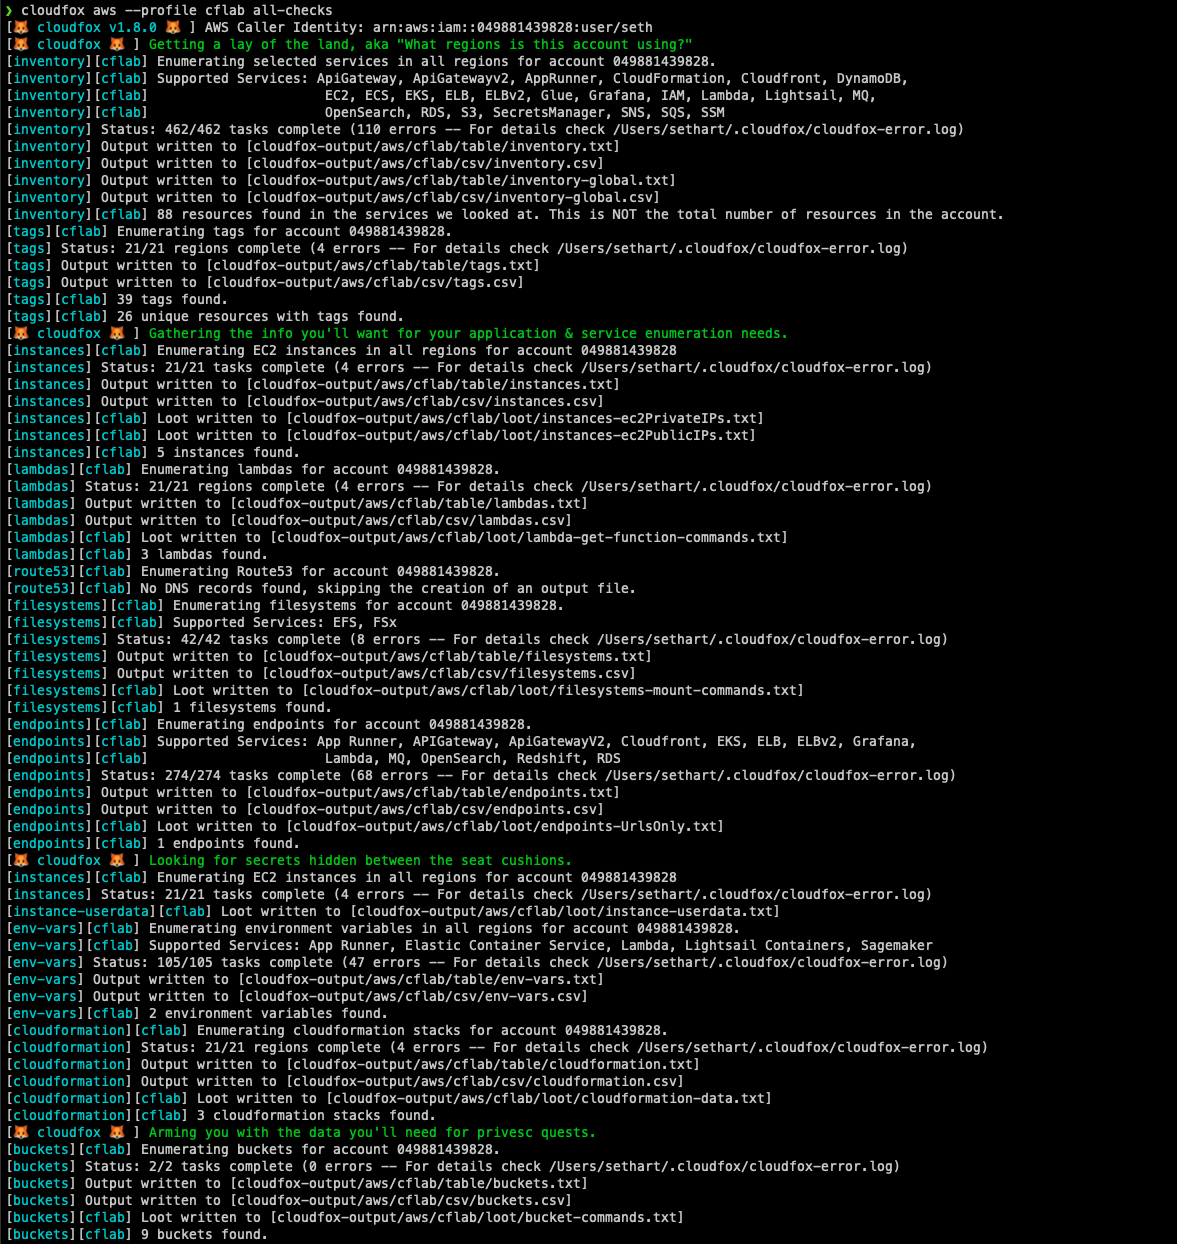
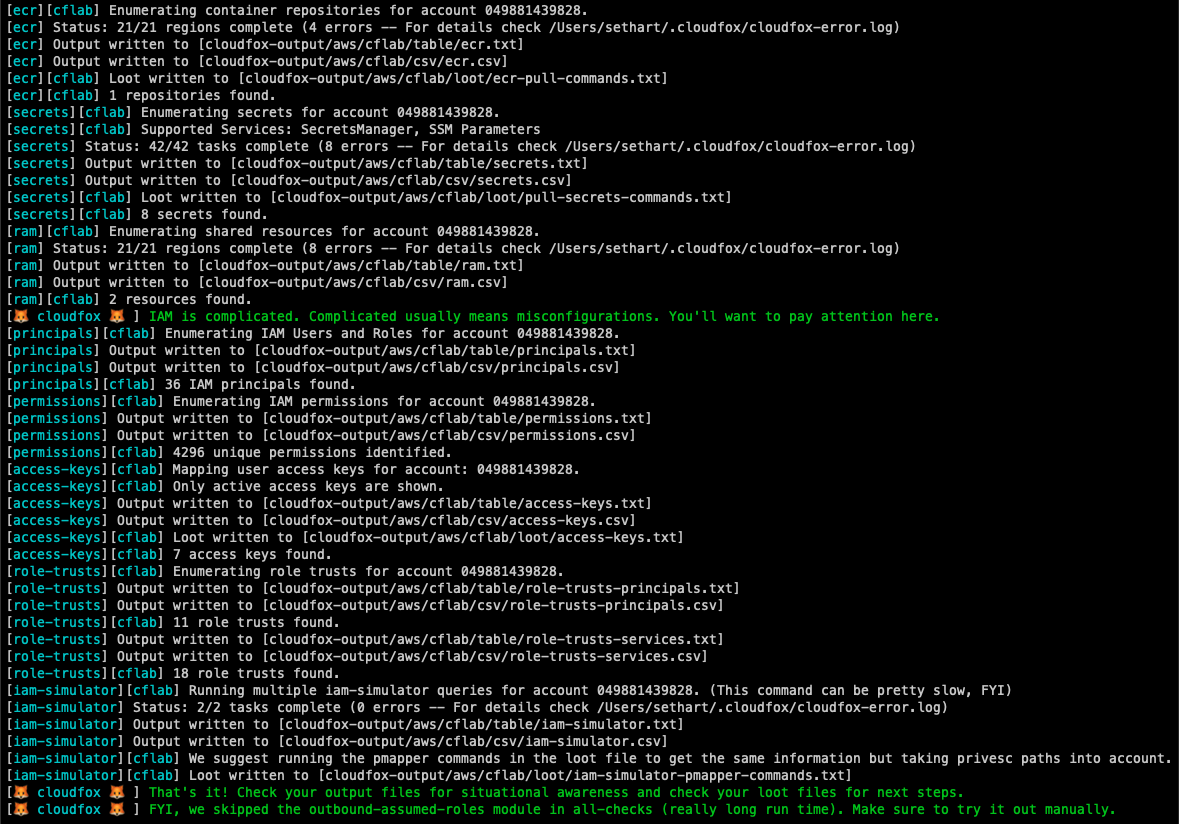
CloudFox был разработан для выполнения субъектом с ограниченными правами только на чтение, но его цель — помочь найти пути атак, которые можно использовать в сценариях симулированного взлома (то есть объектно-ориентированное пентестирование).
CloudFox можно использовать с «найденными» учётными данными, аналогично тому, как используются weirdAAL или enumerate-iam. Проверки, которые терпят неудачу, происходят молча, поэтому любые возвращённые данные означают, что ваши «найденные» учётные данные имеют необходимый доступ для их получения.
Полную документацию смотрите в нашей вики.
| Провайдер | Команды CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Запланировано |
Вариант 1: Скачайте последний бинарный релиз для вашей платформы.
Вариант 2: Если вы используете homebrew: brew install cloudfox
Вариант 3: Установите Go, затем выполните go install github.com/BishopFox/cloudfox@latest для установки из удалённого источника.
Вариант 4: Режим разработчика:
Установите Go, склонируйте репозиторий CloudFox и скомпилируйте из исходников. ```
**Вариант 5:** Тестирование исправления ошибки  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l, или передать все сохраненные профили с помощью флага -a.SecurityAudit + Пользовательская политика CloudFoxДополнительные примечания к политикам (по состоянию на 09/2022):
| Политика | Примечания |
|---|---|
| Пользовательская политика CloudFox | Содержит полный список всех разрешений, которые использует CloudFox, и ничего больше |
arn:aws:iam::aws:policy/SecurityAudit | Покрывает большинство проверок CloudFox, но отсутствуют более новые сервисы или разрешения, такие как apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Покрывает большинство проверок CloudFox, но отсутствуют более новые сервисы или разрешения, такие как AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices — а также отсутствует iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Отсутствует только AppRunner, но также предоставляет такие разрешения, как "s3:Get*", что может быть излишне разрешительным. |
arn:aws:iam::aws:policy/AdministratorAccess | Это будет отлично работать с CloudFox, но если вам предоставили такой уровень доступа как пентестеру, это, вероятно, само по себе должно быть находкой :) |
gcloud auth application-default login)Минимальные разрешения (один проект):
Для базового перечисления одного проекта роль roles/viewer предоставляет доступ на чтение к большинству ресурсов (включая просмотр журналов, мониторинг и вычислительные/сетевые ресурсы).
Полные разрешения (на уровне организации):
Для тщательной оценки безопасности во всей организации:
| Область | Роль | Назначение |
|---|---|---|
| Организация | roles/resourcemanager.organizationViewer | Просмотр структуры организации и метаданных |
| Организация | roles/iam.securityReviewer | Просмотр политик IAM во всей организации |
| Организация | roles/cloudasset.viewer | Запрос Cloud Asset Inventory для всех ресурсов |
| Организация | roles/cloudidentity.groupsViewer | Перечисление групп Google и членства |
| Папка | roles/resourcemanager.folderViewer | Просмотр иерархии папок и метаданных |
| Проект | roles/viewer | Доступ на чтение к большинству ресурсов проекта (включает logging.viewer, monitoring.viewer, compute.viewer) |
| Проект инструментов | roles/serviceusage.serviceUsageAdmin | (Опционально) Управление квотами API для операций CloudFox |


