
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Бинарных Файлов — Страница 17 | Kitploit
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 дней назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k10 ч 17 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 месяц назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k21 ч 57 мин назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k20 ч 46 мин назад
angr preview#6

angr

GitHubangr/angr
9.0k0 дней назад
capa preview#7

capa

GitHubmandiant/capa
6.1k8 дней назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k10 ч 31 мин назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 дней назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k21 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1645 результатов
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Набор инструментов для криминалистики

disk-forensicsmemory-forensicsnetwork-forensics+7
7012 месяцев назад
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
4393 дней назад
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

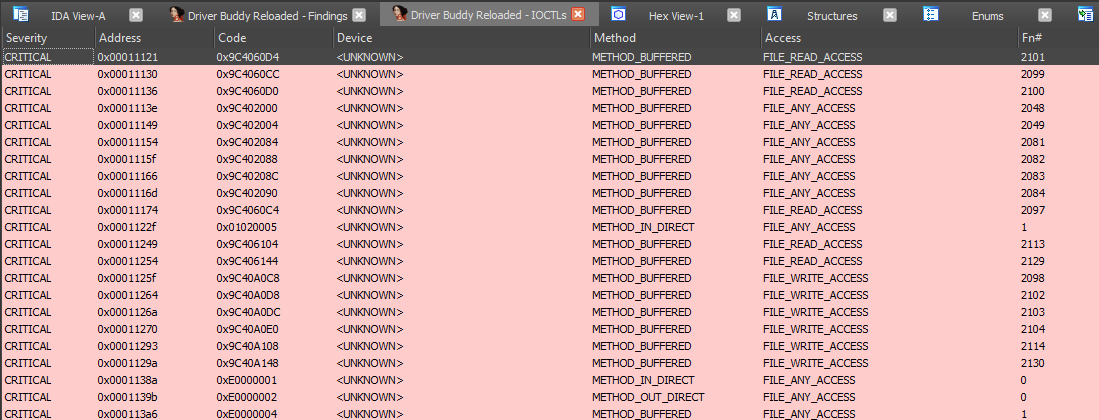
Driver Buddy Reloaded — это плагин IDA Pro на Python, который помогает автоматизировать некоторые утомительные задачи реверс-инжиниринга драйверов…
static-analysisvulnerability-analysisreverse-engineering+2
43510 дней назад
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

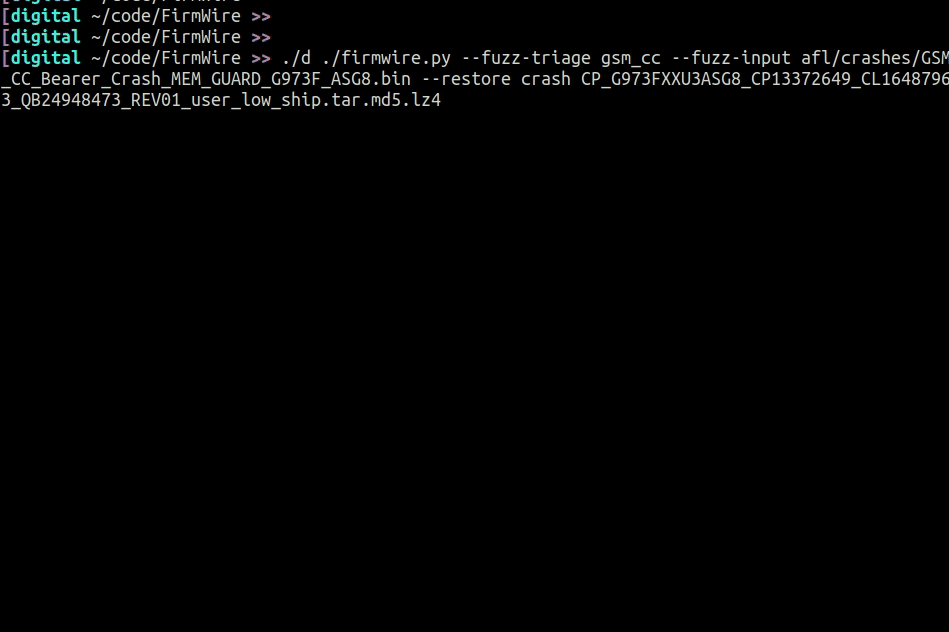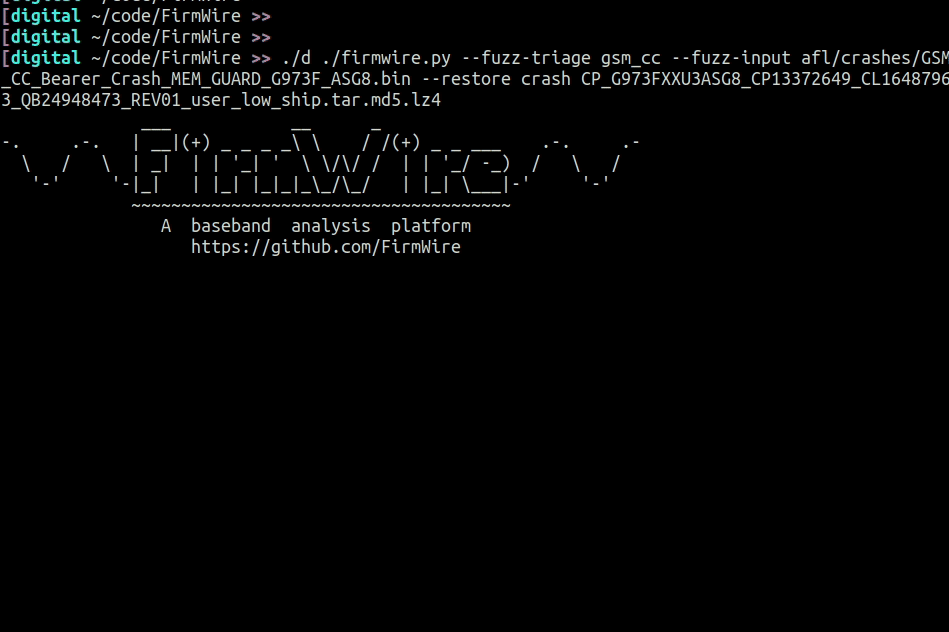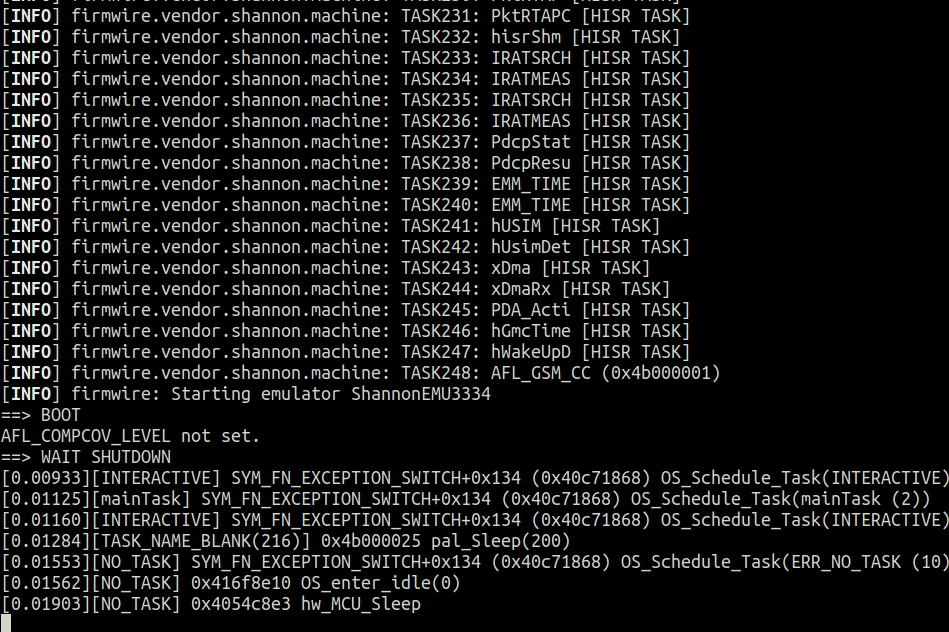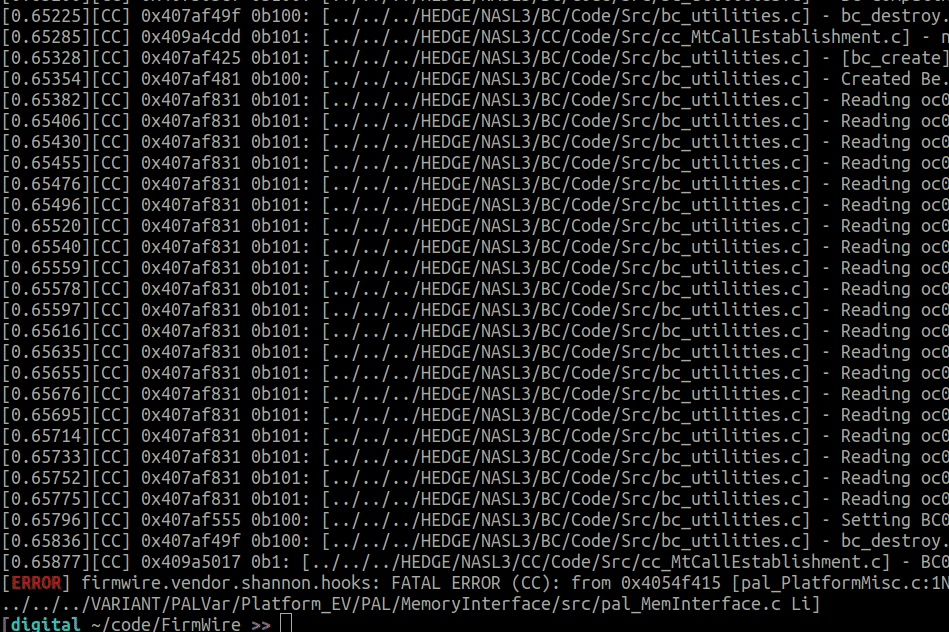
FirmWire — это платформа для эмуляции прошивки базовой полосы частот на уровне полной системы, предназначенная для фаззинга, отладки и анализа…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
8743 лет назад
ghidra-scripts preview

ghidra-scripts

GitHub0xdea/ghidra-scripts

Курируемые скрипты Ghidra, автоматизирующие обратную разработку и анализ уязвимостей: поиск небезопасных функций, извлечение псевдокода…

static-code-analysisvulnerability-analysisreverse-engineering+1
3029 дней назад
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Профилирование безопасности для blackbox iOS
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
74010 лет назад
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

IDApython скрипты для анализа Golang бинарных файлов
static-analysisreverse-engineeringdebuggers+2
6722 лет назад
Andromeda preview

Andromeda

GitHubsecrary/andromeda

Интерактивный инструмент для обратной разработки на C/C++ для Android-приложений, обеспечивающий быстрый статический анализ и бинарную инспекцию…
android-securitystatic-analysisreverse-engineering+1
7146 лет назад
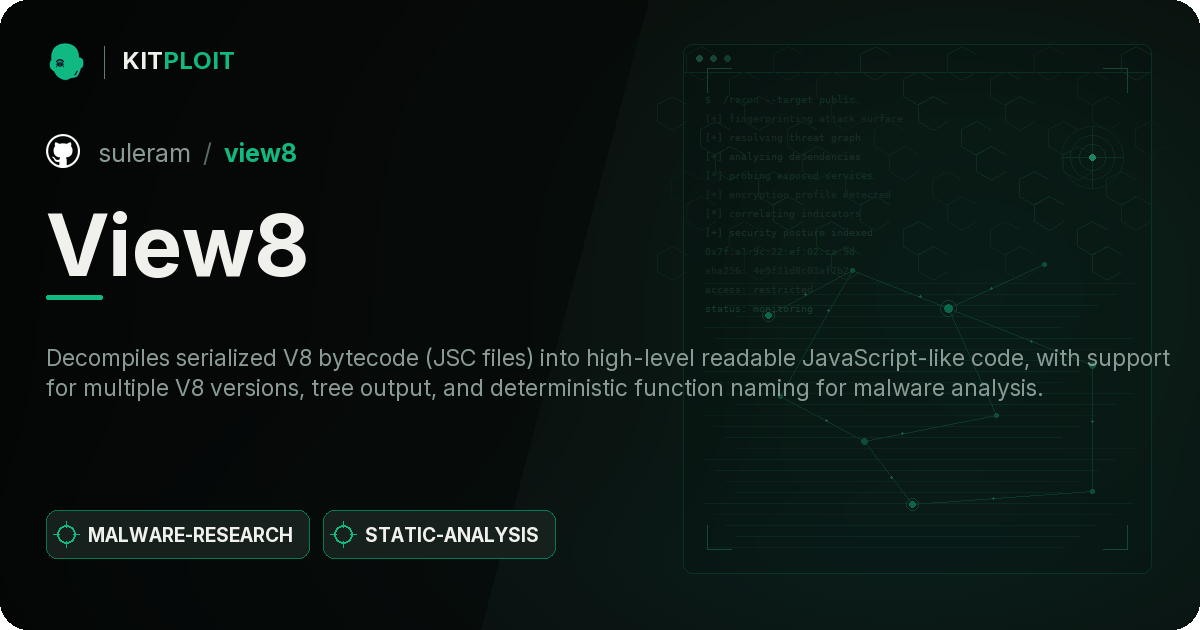
Am-I-affected-by-Meltdown preview

Am-I-affected-by-Meltdown

GitHubraphaelsc/am-i-affected-by-meltdown

Meltdown Exploit / Proof-of-concept / проверяет, подвержена ли система Варианту 3: недопустимая загрузка кэша данных (CVE-2017-5754), также известная…
vulnerability-analysisexploitationhardware-security+1
5398 лет назад
View8 preview

View8

GitHubsuleram/view8

Декомпилирует сериализованный байт-код V8 (файлы JSC) в высокоуровневый читаемый код, похожий на JavaScript, с поддержкой нескольких версий V8,…
static-analysisvulnerability-analysisreverse-engineering+2
38511 дней назад
pydbg preview

pydbg

GitHubopenrce/pydbg

Интерфейс win32-отладчика на чистом Python.
vulnerability-analysisexploitationreverse-engineering+2
46314 лет назад
Karta preview

Karta

GitHubcheckpointsw/karta

Плагин IDA Python для быстрого поиска и сопоставления символов из открытых библиотек в бинарных файлах на основе их местоположения, что обеспечивает…
static-analysisvulnerability-analysisreverse-engineering+1
9084 лет назад
RedTeamCCode preview

RedTeamCCode

GitHubmr-un1k0d3r/redteamccode

Репозиторий с кодом на C для Red Team

defensive-toolsmalware-analysisbinary-analysis+1
5731 год назад
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
29412 ч 38 мин назад
idacode preview

idacode

GitHubioncodes/idacode

Интеграция для IDA и VS Code, которая соединяет их для упрощения выполнения и отладки скриптов IDAPython.
reverse-engineeringscripting-automationdebuggers+1
9871 год назад
Crassus preview

Crassus

GitHubvu-ls/crassus

Инструмент для обнаружения повышения привилегий в Windows, который анализирует журналы загрузки Process Monitor для выявления перехвата DLL, слабых…

privilege-escalationexploitationpenetration-testing+1
6330 дней назад
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Дисассемблируйте ЛЮБЫЕ файлы, включая .so (NDK, JNI), Windows PE (EXE, DLL, SYS и т.д.), бинарные файлы Linux, библиотеки и любые другие файлы, такие…
android-securityreverse-engineeringdebuggers+4
7097 месяцев назад
protobuf-inspector preview

protobuf-inspector

GitHubmildsunrise/protobuf-inspector

🕵️ Инструмент для обратного проектирования Protocol Buffers с неизвестным определением

reverse-engineeringutilities-frameworksbinary-analysis
1.1k5 лет назад
Назад1…161718…92Вперёд








