
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 synacktiv/frinet
Трассировщик на основе Frida для упрощения реверс-инжиниринга на Android, iOS, Linux, Windows и большинстве связанных архитектур.
 steven-michaud/hookcase
Инструмент для реверс-инжиниринга macOS/OS X
 chichou/vscode-frida
Неофициальное расширение frida для VSCode
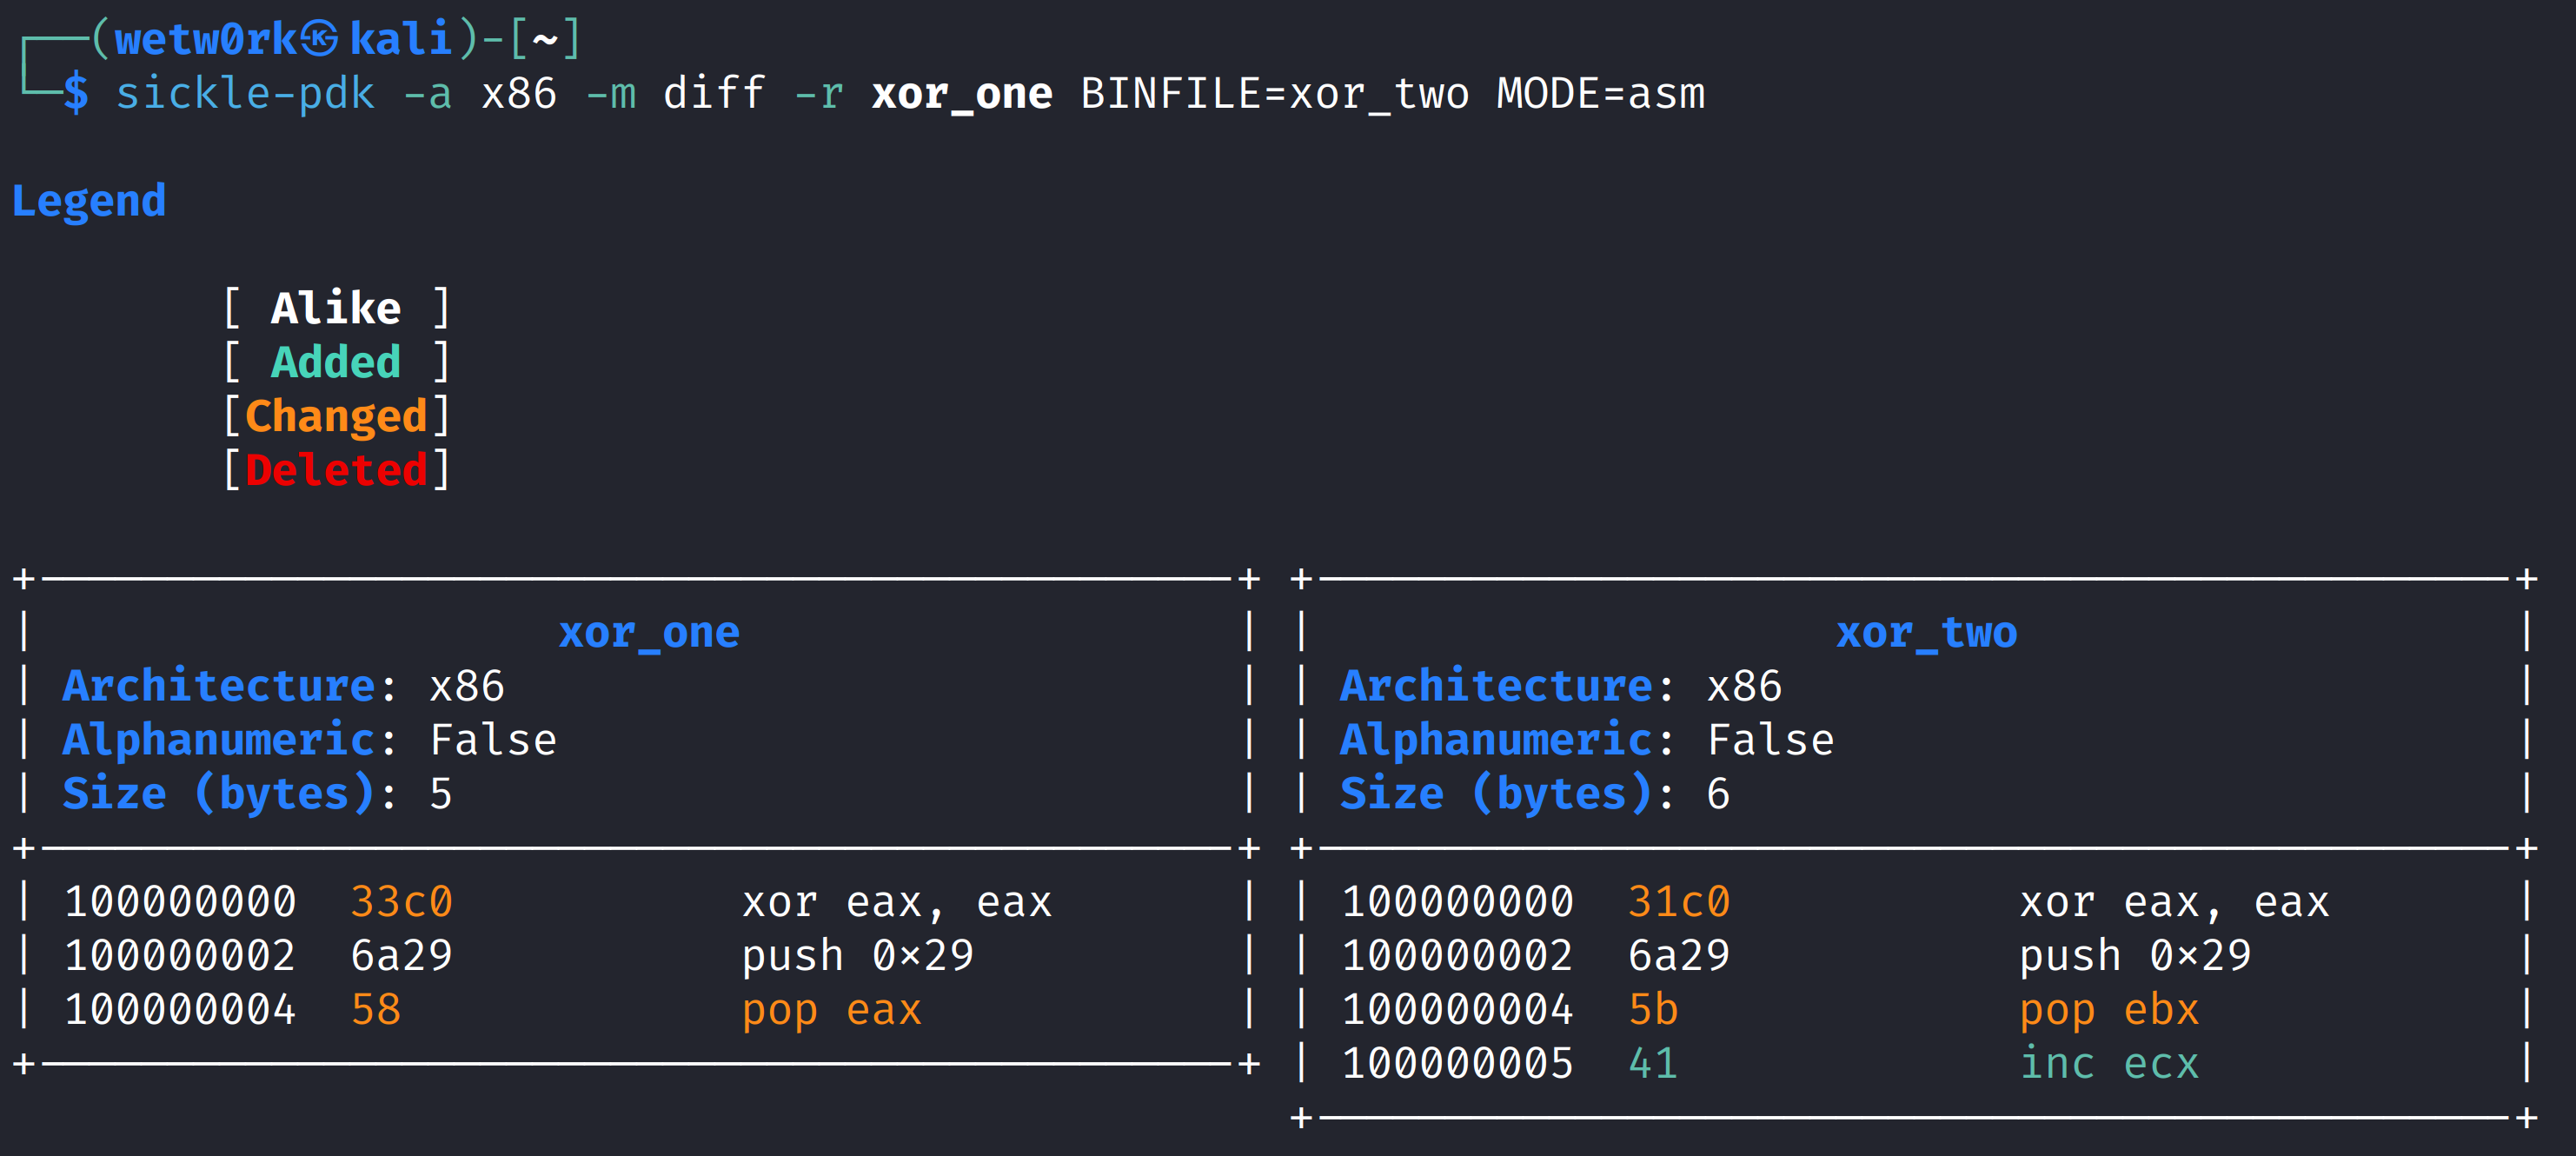 wetw0rk/sickle-pdk
Sickle - Набор для разработки полезных нагрузок
 clearbluejar/pyghidra-mcp
Ghidra MCP для командной строки на Python
 loerting/threadtear
Многофункциональный набор инструментов для деобфускации Java
 nac-l/mergen
Деобфускация с помощью оптимизации с использованием LLVM IR и разбора ассемблера.
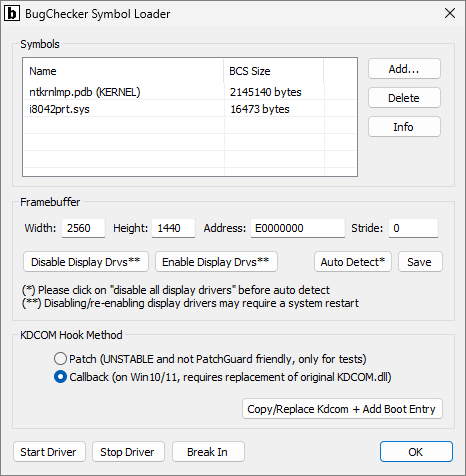 vitoplantamura/bugchecker
Отладчик ядра, подобный SoftICE, для Windows 11
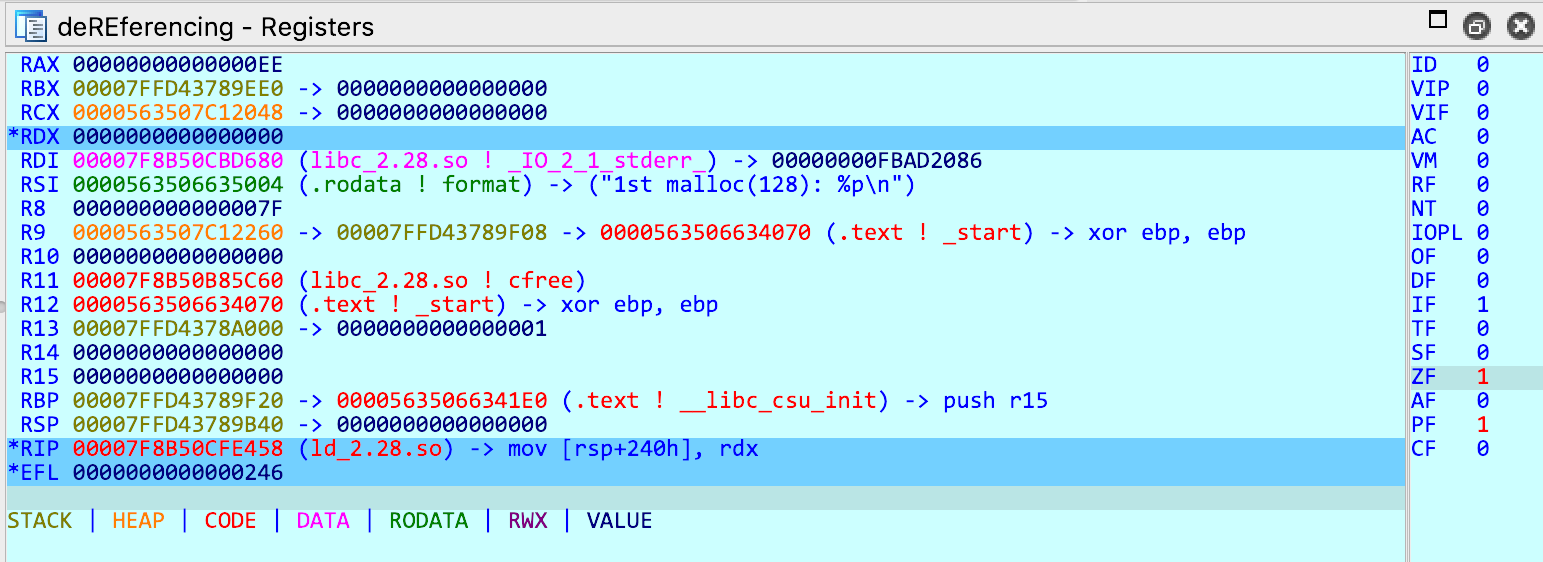 danigargu/dereferencing
Плагин для IDA Pro, реализующий более удобные для пользователя представления регистров и стека.
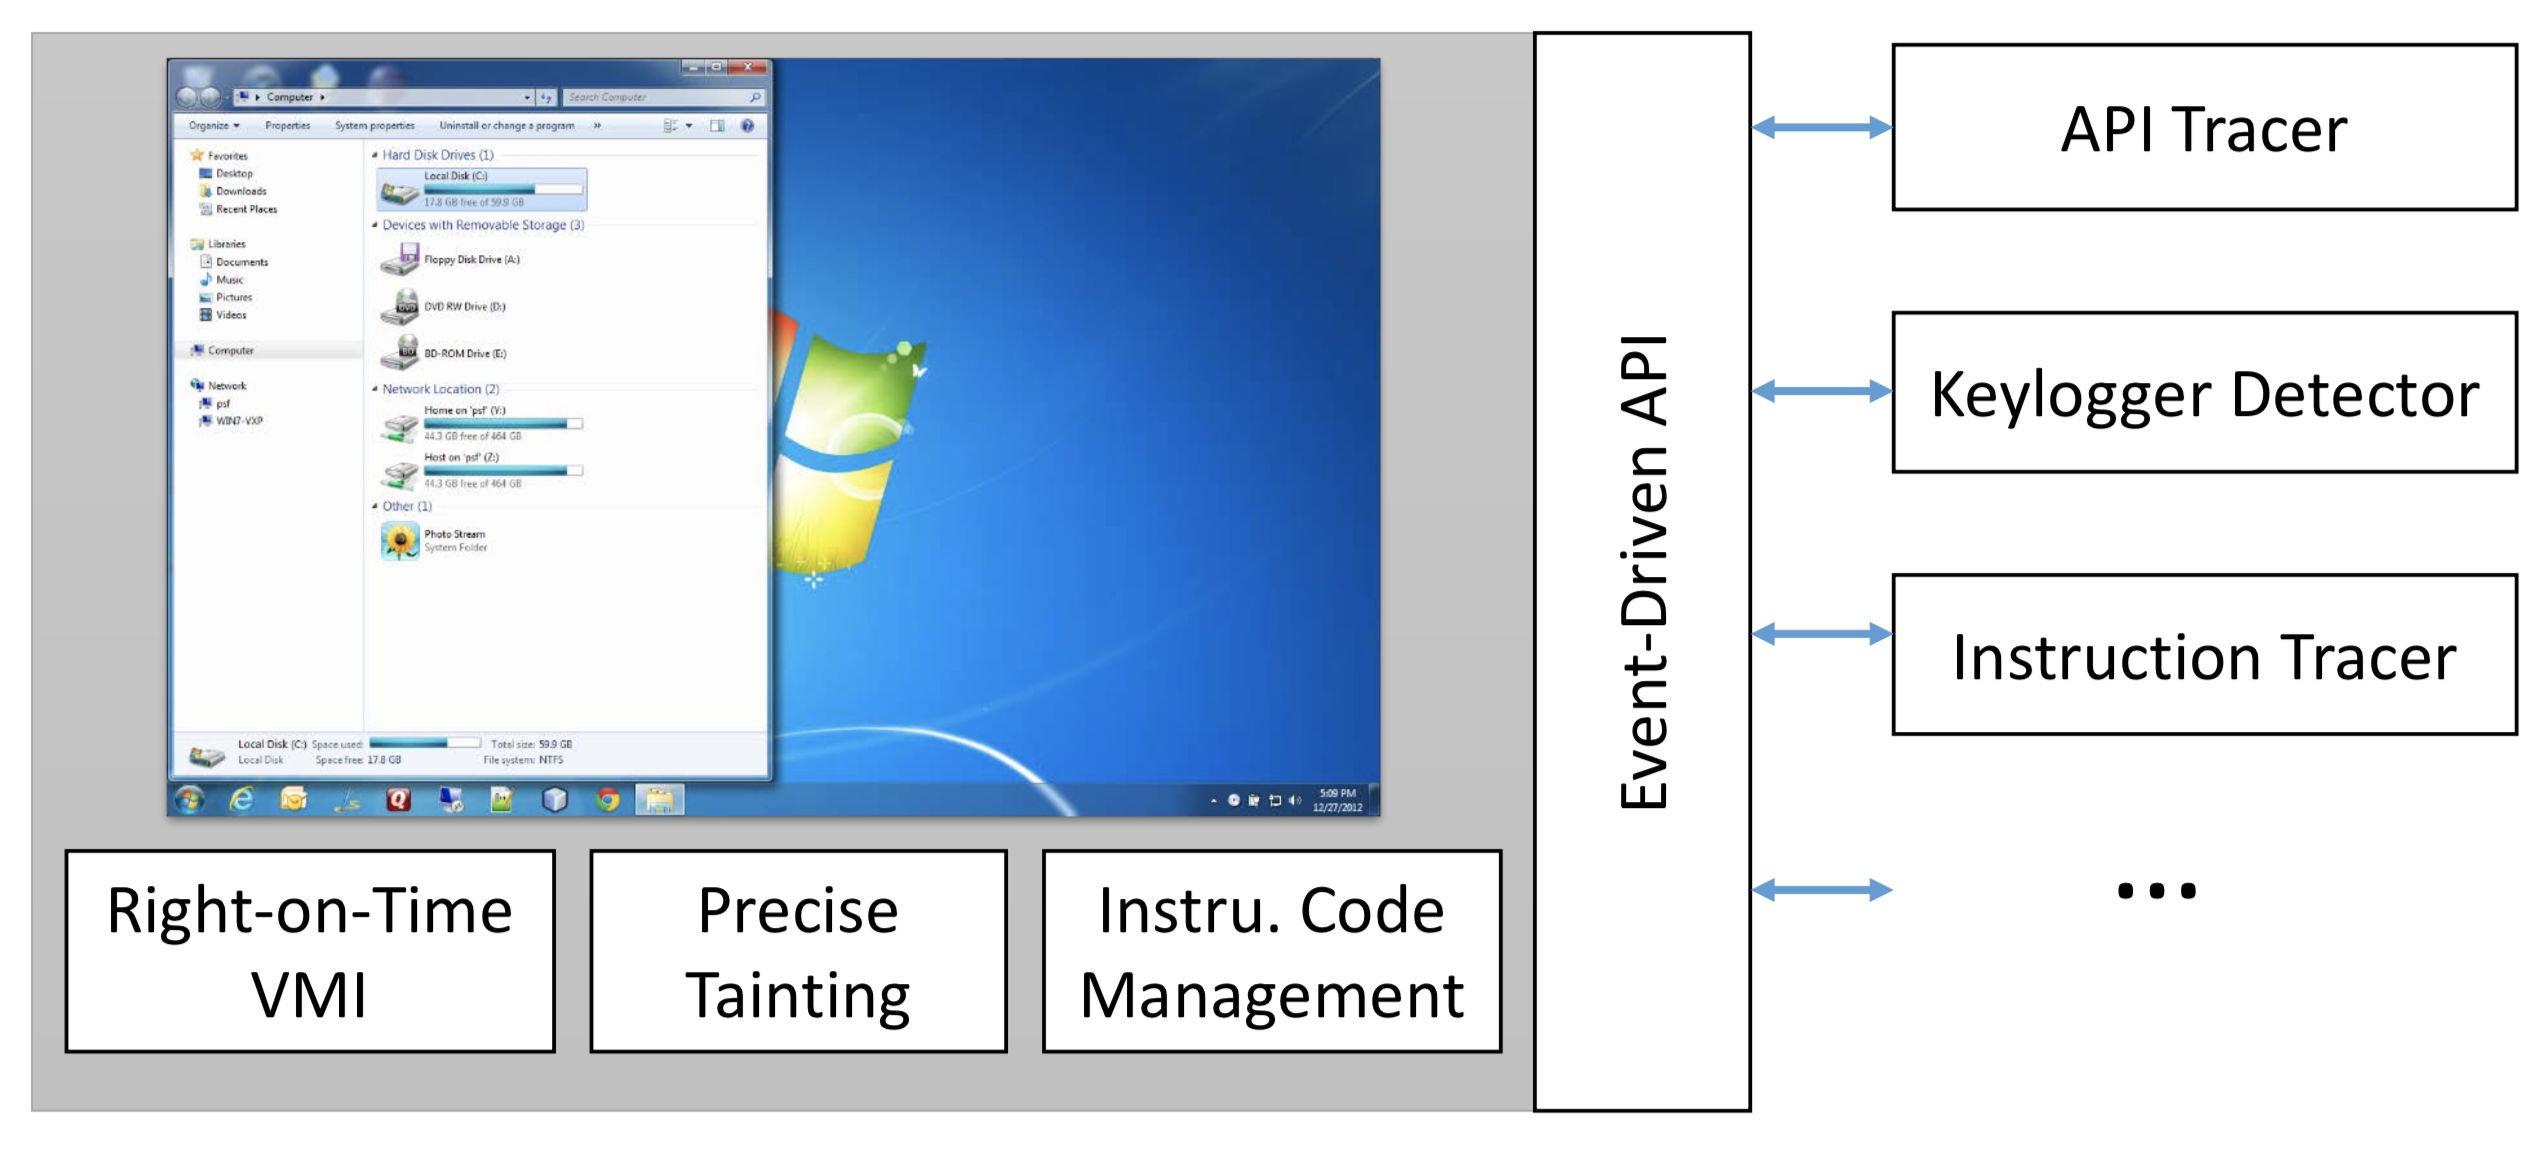 decaf-project/decaf
DECAF (сокращение от Dynamic Executable Code Analysis Framework) — это платформа для анализа бинарного кода на основе QEMU. Здесь также находится…
 lunixbochs/patchkit
патчинг двоичных файлов из Python
 ucsb-seclab/dr_checker
DR.CHECKER : Инструмент обнаружения уязвимостей Soundy для драйверов ядра Linux
 panda-re/lava
LAVA: Масштабное автоматизированное добавление уязвимостей
 netzob/netzob
Инструментарий с открытым исходным кодом для обратной разработки, моделирования и фаззинга коммуникационных протоколов. Выводит форматы сообщений и…
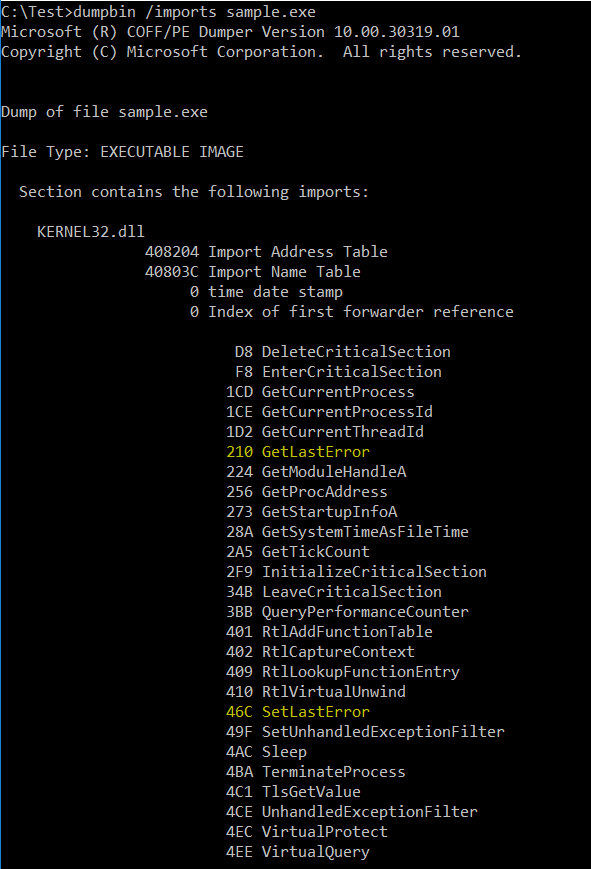 d35ha/callobfuscator
Обфускация конкретных Windows API с помощью других API
 radareorg/r2ai
Плагин Radare2 с ИИ, использующий локальные или удалённые LLM для декомпиляции, объяснения функций, обнаружения уязвимостей, переименования и…
 oalabs/hashdb
Ассортимент алгоритмов хеширования, используемых в вредоносном ПО
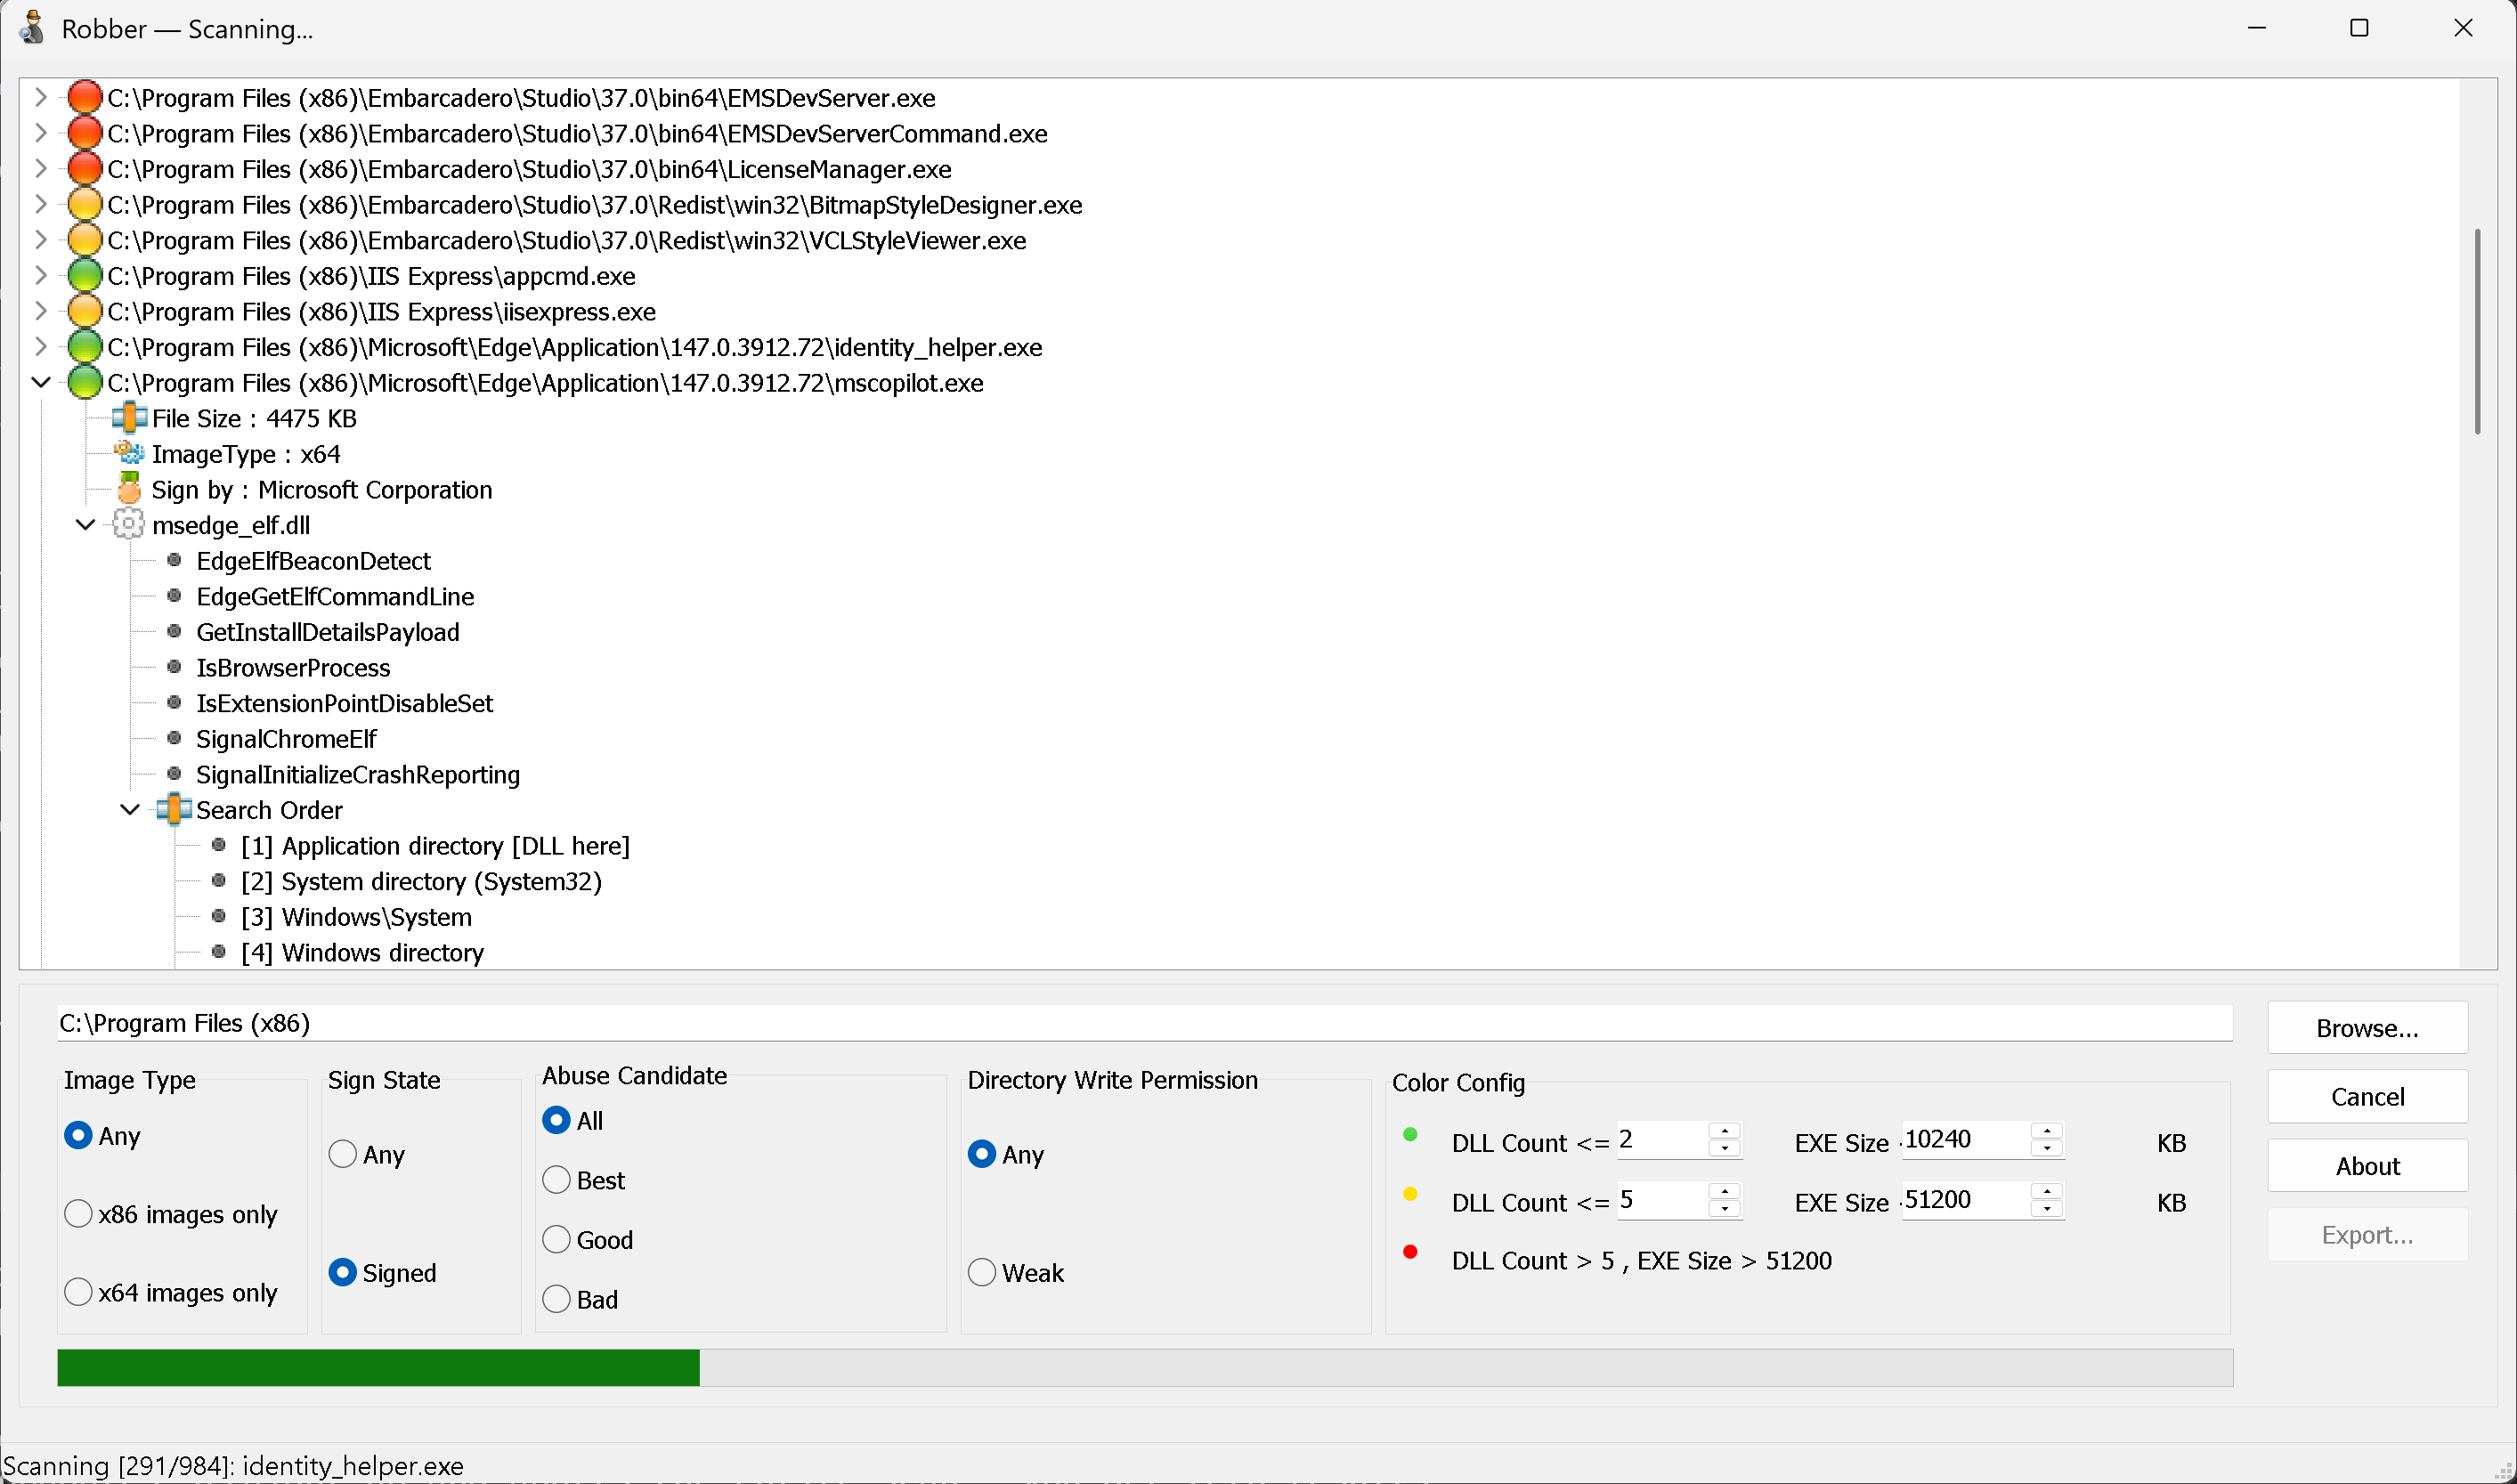 mojtabatajik/robber
Robber — это инструмент с открытым исходным кодом для поиска исполняемых файлов, подверженных DLL-хиджакингу.








