
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Am-I-affected-by-Meltdown — Meltdown Exploit / Proof-of-concept / проверяет, подвержена ли система Варианту 3: недопустимая загрузка кэша данных (CVE-2017-5754), также известная как MELTDOWN. | Kitploit
Инструменты/GitHubGitHub/raphaelsc/am-i-affected-by-meltdown
Анализ уязвимостейЭксплуатацияАппаратная БезопасностьАнализ Бинарных Файлов
GitHubraphaelsc/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Meltdown Exploit / Proof-of-concept / проверяет, подвержена ли система Варианту 3: недопустимая загрузка кэша данных (CVE-2017-5754), также известная как MELTDOWN.

Репозиторий
Сайт
53968278 лет назадПроверено Kitploit
Поделиться

Я подвержен уязвимости Meltdown?! Проверка Meltdown (CVE-2017-5754)

Alt text

Что я такое?

Proof-of-concept /

Exploit /

Проверяет, подвержена ли система варианту 3: кража данных из кэша (CVE-2017-5754), также известному как MELTDOWN.

Основная идея в том, что пользователь узнает, правильно ли защищена работающая система с помощью чего-то вроде набора патчей KAISER (https://lkml.org/lkml/2017/10/31/884), например.

Ознакомьтесь с моим постом в блоге, который проведет читателя через proof-of-concept Meltdown: http://funwithbits.net/blog/programmers-guide-to-meltdown/

*** На данный момент работает только на Linux ***

Как это работает?

Работает с использованием /proc/kallsyms для поиска таблицы системных вызовов и проверки, совпадает ли адрес найденного путем эксплуатации MELTDOWN системного вызова с соответствующим в /proc/kallsyms.

Начало работы

Клонируйте, затем выполните make для компиляции проекта, затем запустите meltdown-checker:

git clone https://github.com/raphaelsc/Am-I-affected-by-Meltdown.git
cd ./Am-I-affected-by-Meltdown
make
taskset 0x1 ./meltdown-checker

Что делать, если вы столкнулись:

  • Unable to read /proc/kallsyms...

    Это происходит, потому что ваша система может запрещать программе чтение символов ядра в /proc/kallsyms из-за /proc/sys/kernel/kptr_restrict, установленного в 1. Следующая команда решит проблему:

    sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"
    
  • Unable to read /boot/System.map-.

    Вероятно, это может быть связано с тем, что ваша система не имеет смонтированного /boot. Эта программа полагается на этот раздел, поэтому вам нужно сначала смонтировать ваш раздел /boot.

Пожалуйста, создайте вопрос (issue), если у вас есть идея, как переключиться на другой подход в этом сценарии.
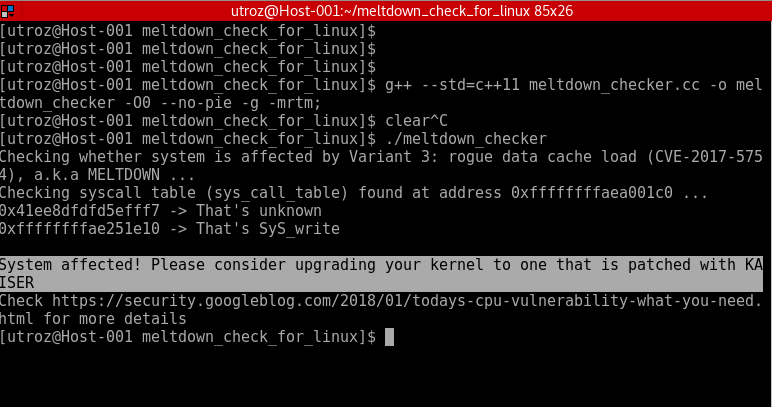
Пример вывода для системы, подверженной Meltdown:

Alt text

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





