
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Бинарных Файлов — Страница 18 | Kitploit
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 дней назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k11 ч 22 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 месяц назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k0 дней назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k21 ч 52 мин назад
angr preview#6

angr

GitHubangr/angr
9.0k1 день назад
capa preview#7

capa

GitHubmandiant/capa
6.1k8 дней назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k11 ч 36 мин назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 дней назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k21 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1645 результатов
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Интерактивная среда шеллкодинга для лёгкого создания шеллкодов
exploitationreverse-engineeringshellcode+5
9075 лет назад
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

Сканер стека вызовов, который идентифицирует IOCs распакованных или внедренных C2-агентов путем анализа поведения бездействующего потока,…
defensive-toolsmemory-forensicsforensics+3
6789 месяцев назад
nCPU preview

nCPU

GitHubrobertcprice/ncpu

Исследовательская среда выполнения для дифференцируемых нейронных компьютеров, эмуляции CPU на GPU и синтеза программ. Включает нейронный ALU,…
static-analysisreverse-engineeringdebuggers+8
6553 месяцев назад
ioctlance preview

ioctlance

GitHubzeze-zeze/ioctlance

Инструмент, который используется для поиска уязвимостей в x64 WDM drivers
static-analysisdynamic-analysis-sandboxingexploit-frameworks+4
4694 месяцев назад
stringsifter preview

stringsifter

GitHubmandiant/stringsifter

Инструмент машинного обучения, который ранжирует строки по их релевантности для анализа вредоносных программ.
static-analysisreverse-engineeringmalware-analysis+2
7673 лет назад
PrivKit preview

PrivKit

GitHubmertdas/privkit

PrivKit — это простой beacon object file, который обнаруживает уязвимости повышения привилегий, вызванные неверными конфигурациями в ОС Windows.

privilege-escalationvulnerability-analysisexploitation+4
6119 месяцев назад
ddc preview

ddc

GitHubejfkdev/ddc

Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
android-securitystatic-analysiscode-analysis+6
4247 дней назад
trailmark preview

trailmark

GitHubtrailofbits/trailmark

Build and query a graph database representation of source code

static-analysisvulnerability-analysiscode-analysis+3
4631 день назад
siofra preview

siofra

GitHubcybereason/siofra

Симулирует работу загрузчика Windows PE для выявления уязвимостей DLL-хайждекинга, генерирует вредоносные DLL-библиотеки с шеллкод-пейлоадами и…
privilege-escalationvulnerability-scannerspayload-generation+4
5119 лет назад
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Расширение Ghidra для реверс-инжиниринга прошивок ПК, предоставляющее загрузчики для PCI option ROM, Intel Flash Descriptor, coreboot CBFS и томов…

embedded-systems-securityreverse-engineeringhardware-security+3
5101 месяц назад
IPA preview

IPA

GitHubseekbytes/ipa

GUI-анализатор для глубокого изучения PDF-файлов. Обнаруживайте вредоносные полезные нагрузки, понимайте связи между объектами и извлекайте ключевую…
defensive-toolsstatic-analysisvulnerability-analysis+6
8842 лет назад
bfdecrypt preview

bfdecrypt

GitHubbishopfox/bfdecrypt

Утилита для расшифровки приложений App Store на джейлбрейкнутой iOS 11.x
encryption-decryption-toolsios-securitymobile-app-pentesting+3
4868 лет назад
LazySign preview

LazySign

GitHubjfmaes/lazysign

Создание фальшивых сертификатов для бинарных файлов Windows с помощью исполняемых файлов Windows и мощи bat-файлов
defensive-toolsimpersonation-toolsshellcode+6
5712 лет назад
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

Динамический распаковщик на основе PE-sieve
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276 месяцев назад
Kam1n0-Community preview

Kam1n0-Community

GitHubmcgill-dmas/kam1n0-community

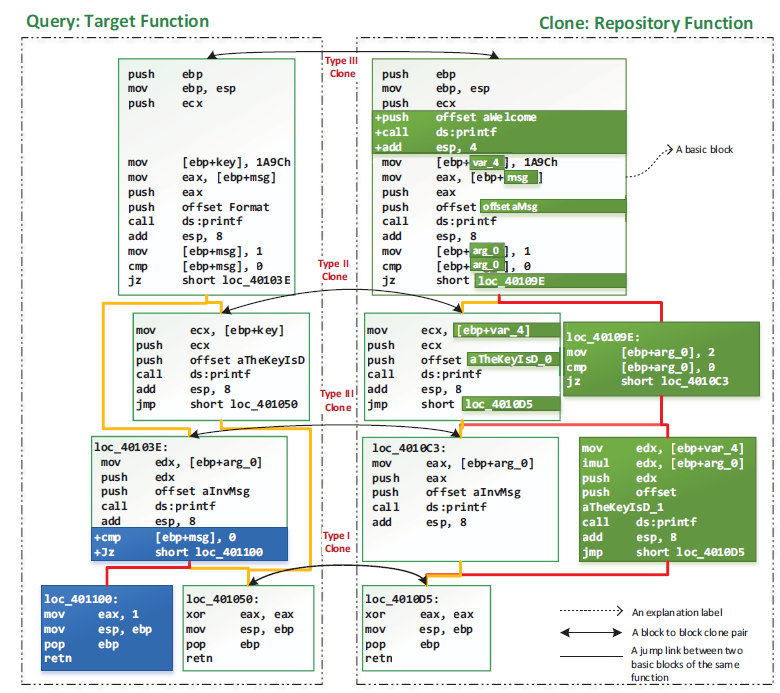
Масштабируемая платформа анализа ассемблерного кода для индексации, поиска клонов и классификации исполняемых файлов с использованием статических,…

vulnerability-analysiscode-analysisreverse-engineering+3
6273 лет назад
polytracker preview

polytracker

GitHubtrailofbits/polytracker

Инструмент инструментирования на основе LLVM для универсального отслеживания помеченных данных, анализа потоков данных и трассировки.
vulnerability-analysisdynamic-code-analysisreverse-engineering+4
6015 месяцев назад
msynth preview

msynth

GitHubmrphrazer/msynth

Фреймворк для деобфускации кода, упрощающий смешанные булево-арифметические (MBA) выражения
static-analysisdynamic-analysis-sandboxingcode-analysis+4
3981 месяц назад
hackaday-u preview

hackaday-u

GitHubwrongbaud/hackaday-u

Учебные материалы по обучению Ghidra на hackaday.io

static-analysisreverse-engineeringbinary-analysis+3
4402 лет назад
Назад1…171819…92Вперёд








