
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit

 ibotpeaches/apktool
Инструмент для реверс-инжиниринга Android APK файлов
 b2r2-org/b2r2
B2R2 — это полностью управляемый фреймворк для анализа бинарного кода, написанный на F#. Он предоставляет богатый набор алгоритмов, функций и…
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
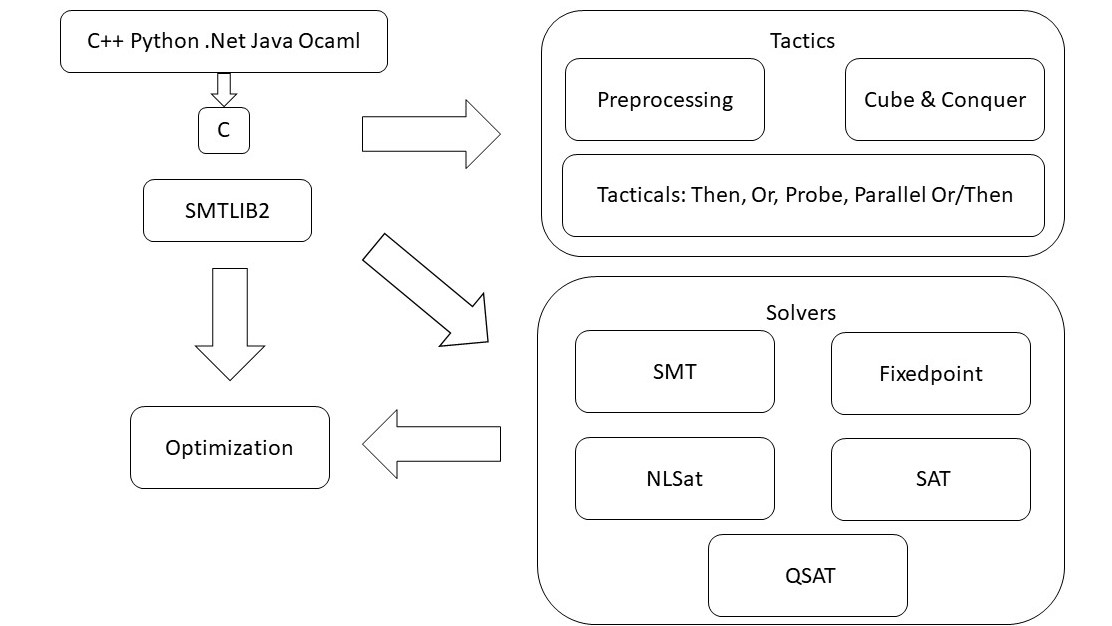 z3prover/z3
High-performance SMT solver for automated theorem proving, constraint solving, and program verification. Supports multiple theories and language…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
nationalsecurityagency/ghidraGhidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 gallopsled/pwntools
CTF-фреймворк и библиотека для разработки эксплойтов
 burrowers/garble
Обфусцирует сборки Go, оборачивая цепочку инструментов Go, заменяя идентификаторы, пути пакетов и данные о позициях хешами, а также удаляя отладочную…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 joernio/joern
Платформа анализа кода с открытым исходным кодом для C/C++/Java/Binary/Javascript/Python/Kotlin на основе графов свойств кода. Discord…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
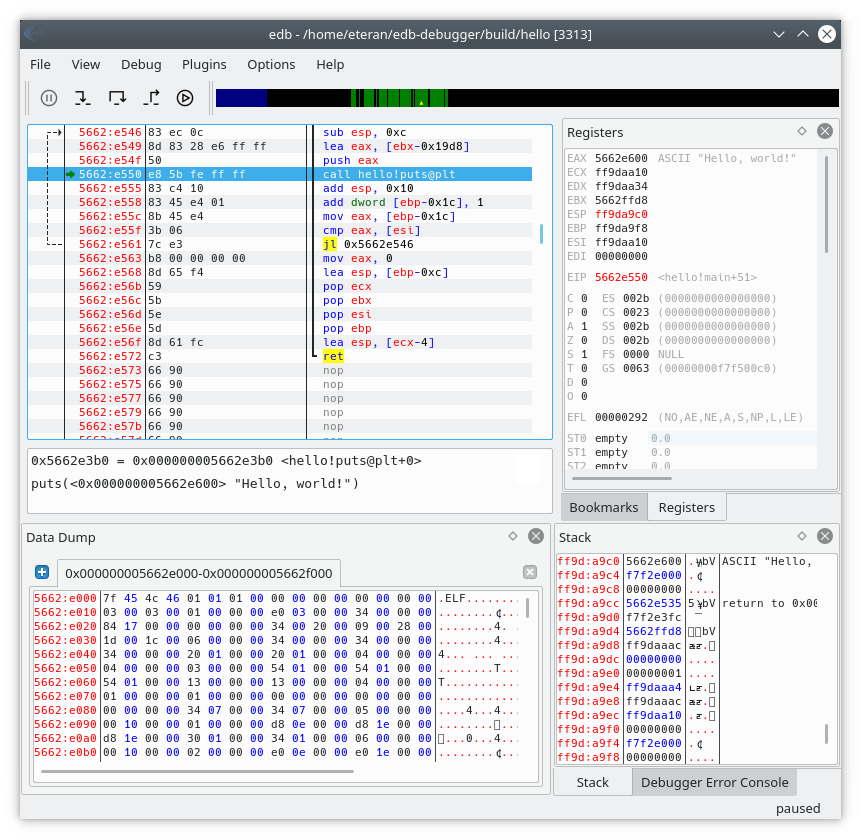 eteran/edb-debugger
edb — кроссплатформенный отладчик для AArch32/x86/x86-64.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 advdebug/brovan
Эмулятор бинарных файлов x86_64 в пользовательском режиме для анализа вредоносных программ и реверс-инжиниринга. Поддерживает PE, ELF, дампы памяти и…
 blacktop/ipsw
Швейцарский нож для исследований iOS/macOS






