Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Crassus — Инструмент для обнаружения повышения привилегий в Windows, который анализирует журналы загрузки Process Monitor для выявления перехвата DLL, слабых ACL и других путей повышения привилегий, автоматически генерируя исходный код прокси-DLL. | Kitploit
Инструменты/GitHubGitHub/vu-ls/crassus
Повышение привилегийЭксплуатацияТестирование на ПроникновениеАнализ Бинарных Файлов
GitHubvu-ls/crassus

Crassus

Инструмент для обнаружения повышения привилегий в Windows, который анализирует журналы загрузки Process Monitor для выявления перехвата DLL, слабых ACL и других путей повышения привилегий, автоматически генерируя исходный код прокси-DLL.

Репозиторий
633648812 дней назадПроверено Kitploit
Поделиться

Инструмент обнаружения повышения привилегий Windows Crassus

Быстрый старт

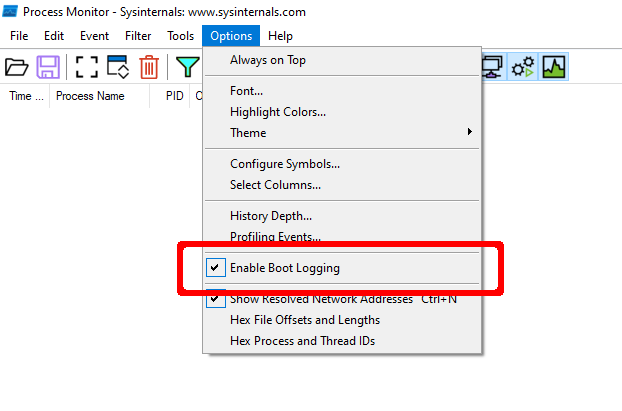
  1. В Process Monitor выберите параметр Enable Boot Logging. "Process Monitor Boot Logging option"
  2. Перезагрузите систему.
  3. После входа в систему и завершения загрузки Windows снова запустите Process Monitor.
  4. При появлении запроса сохраните журнал загрузки, например, в raw.PML.
  5. Сбросьте фильтр Process Monitor по умолчанию с помощью Ctrl-R.
  6. Сохраните этот файл журнала, например, в boot.PML.
  7. Запустите Crassus.exe boot.PML.
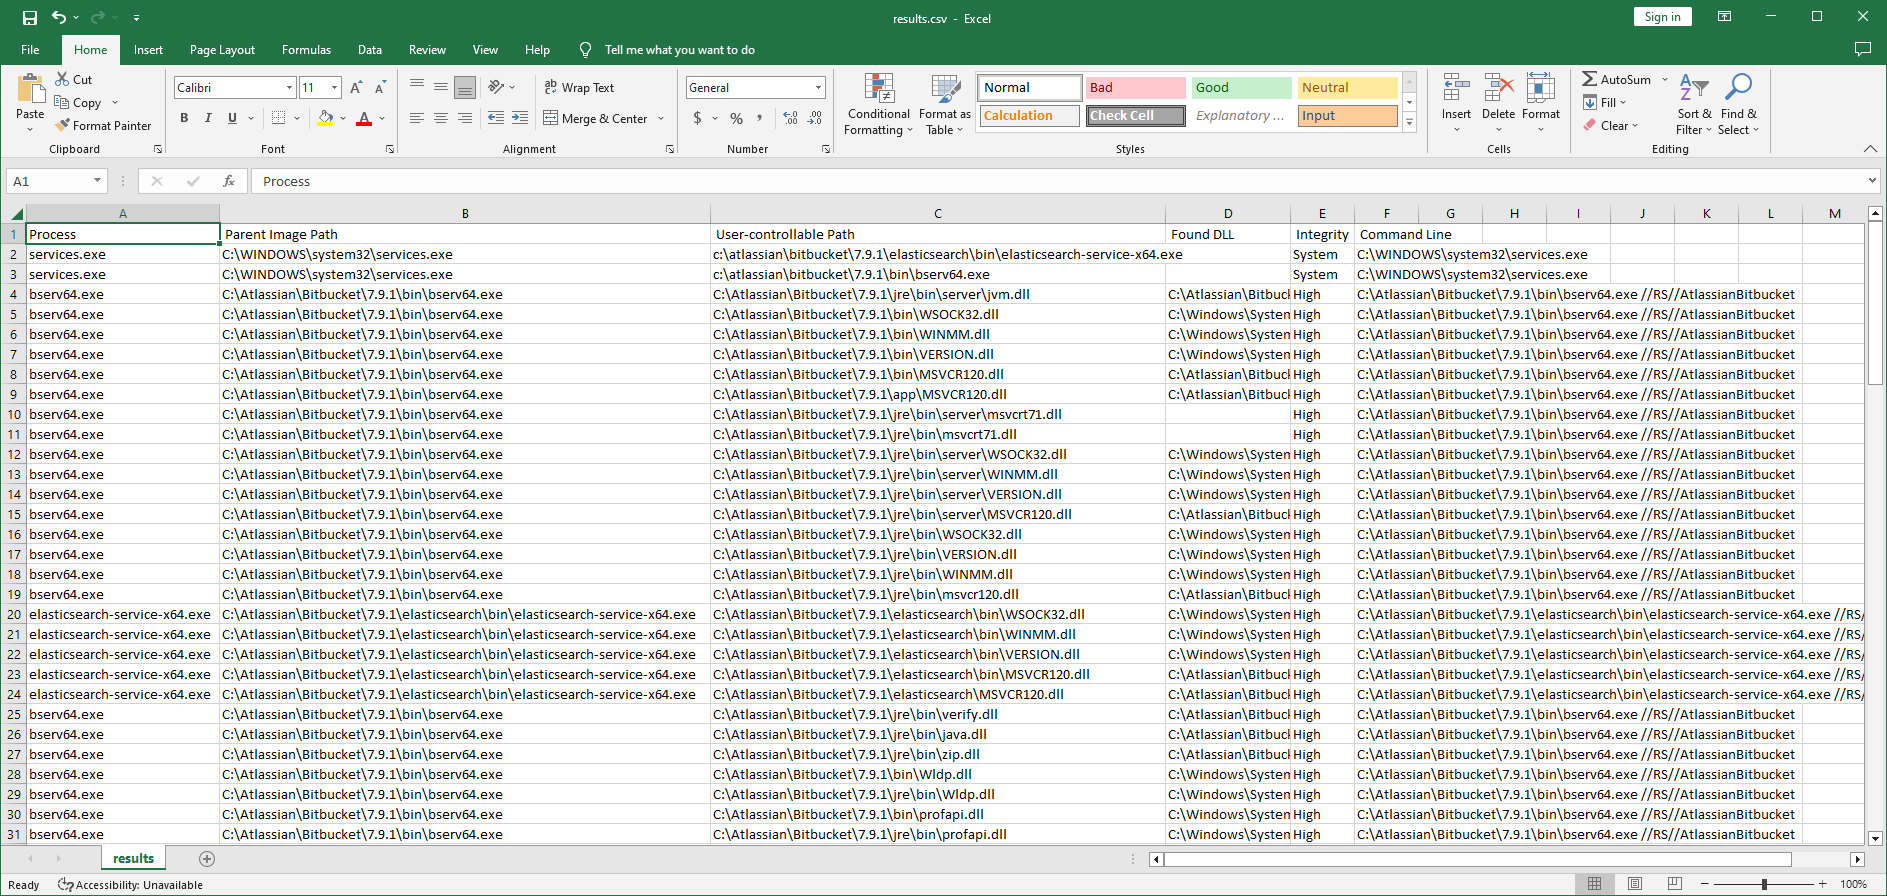
  8. Изучите результаты, выделенные зелёным цветом, и соответствующие записи в results.csv.

Содержание

  • Почему "Crassus"
    • Вы действительно сделали ещё один инструмент обнаружения повышения привилегий?
    • Возможности
    • Блок-схема
  • Скриншоты
    • Выполнение Crassus
    • Вывод CSV
    • Экспорты
    • Экспортируемые функции DLL
    • Экспортируемые ординалы DLL
  • Получение Crassus.exe
    • Сборка с помощью Visual Studio
    • Использование предкомпилированного Crassus.exe
  • Использование
    • Поток выполнения
    • Аргументы командной строки
    • Примеры
    • Шаблон прокси-DLL
    • Шаблон openssl.cnf
  • Компиляция прокси-DLL
    • Visual Studio
    • MinGW
  • Примеры из реальной практики
    • Acronis True Image
    • Atlassian Bitbucket
    • McAfee
    • Microsoft SQL Server 2022
  • Устранение неполадок
    • Отсутствующие файлы не загружаются
    • Код выполняется с неожиданными привилегиями
    • Находки исчезают после перезагрузки
  • Вклад в проект
  • Благодарности

Почему "Crassus"?

Accenture создала инструмент под названием Spartacus, который находит возможности перехвата DLL в Windows. Взяв Spartacus за отправную точку, мы создали Crassus, чтобы расширить возможности обнаружения повышения привилегий в Windows за пределы простого поиска отсутствующих файлов. ACL, используемые файлами и каталогами привилегированных процессов, позволяют найти больше, чем просто поиск отсутствующих файлов, для достижения цели.

Вы действительно сделали ещё один инструмент обнаружения повышения привилегий?

...но с изюминкой: Crassus использует SysInternals Process Monitor и разбирает необработанные файлы журналов PML. Типичное использование — сгенерировать журнал загрузки с помощью Process Monitor, а затем разобрать его с помощью Crassus. Он также автоматически генерирует исходный код для прокси-DLL со всеми соответствующими экспортами для уязвимых DLL.

Возможности

  • Нативный разбор файлов PML от ProcMon. Парсер логов (PML) реализован путём переноса части функциональности на C# из https://github.com/eronnen/procmon-parser/. Спецификацию формата можно найти здесь.
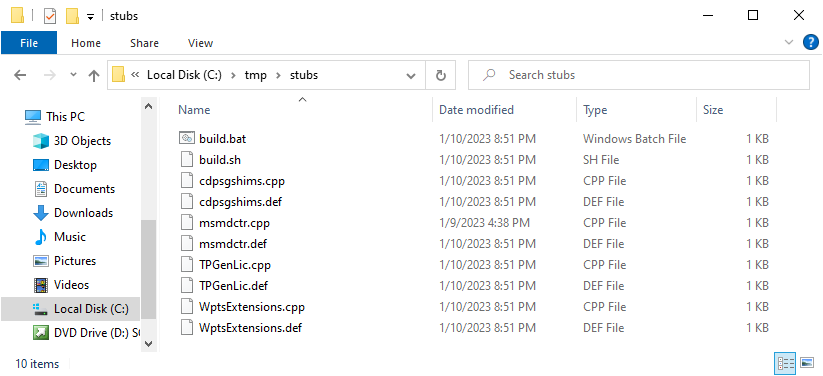
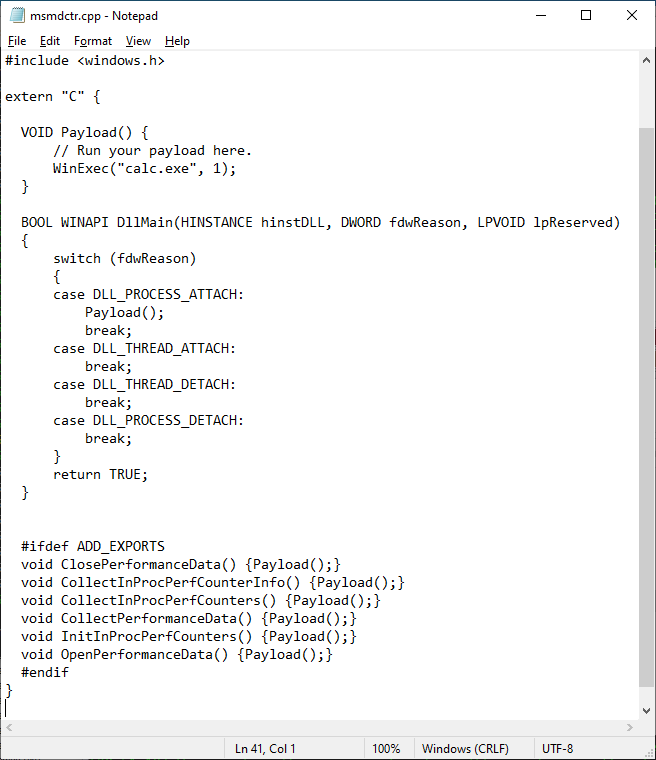
  • Crassus создаст исходный код прокси-DLL для всех выявленных отсутствующих DLL. Например, если приложение уязвимо к DLL Hijacking через version.dll, Crassus создаст для вас файлы version.cpp и version.def со всеми включёнными в них экспортами. По умолчанию прокси-DLL будут запускать calc.exe. Включены скрипты сборки для сборки DLL в Visual Studio или MinGW.
  • Для других интересующих событий, таких как создание процесса или загрузка библиотеки, исследуется возможность непривилегированных пользователей изменять файл или любые части пути к файлу.
  • Способен обрабатывать большие файлы PML и сохранять все интересующие события в выходной CSV-файл.

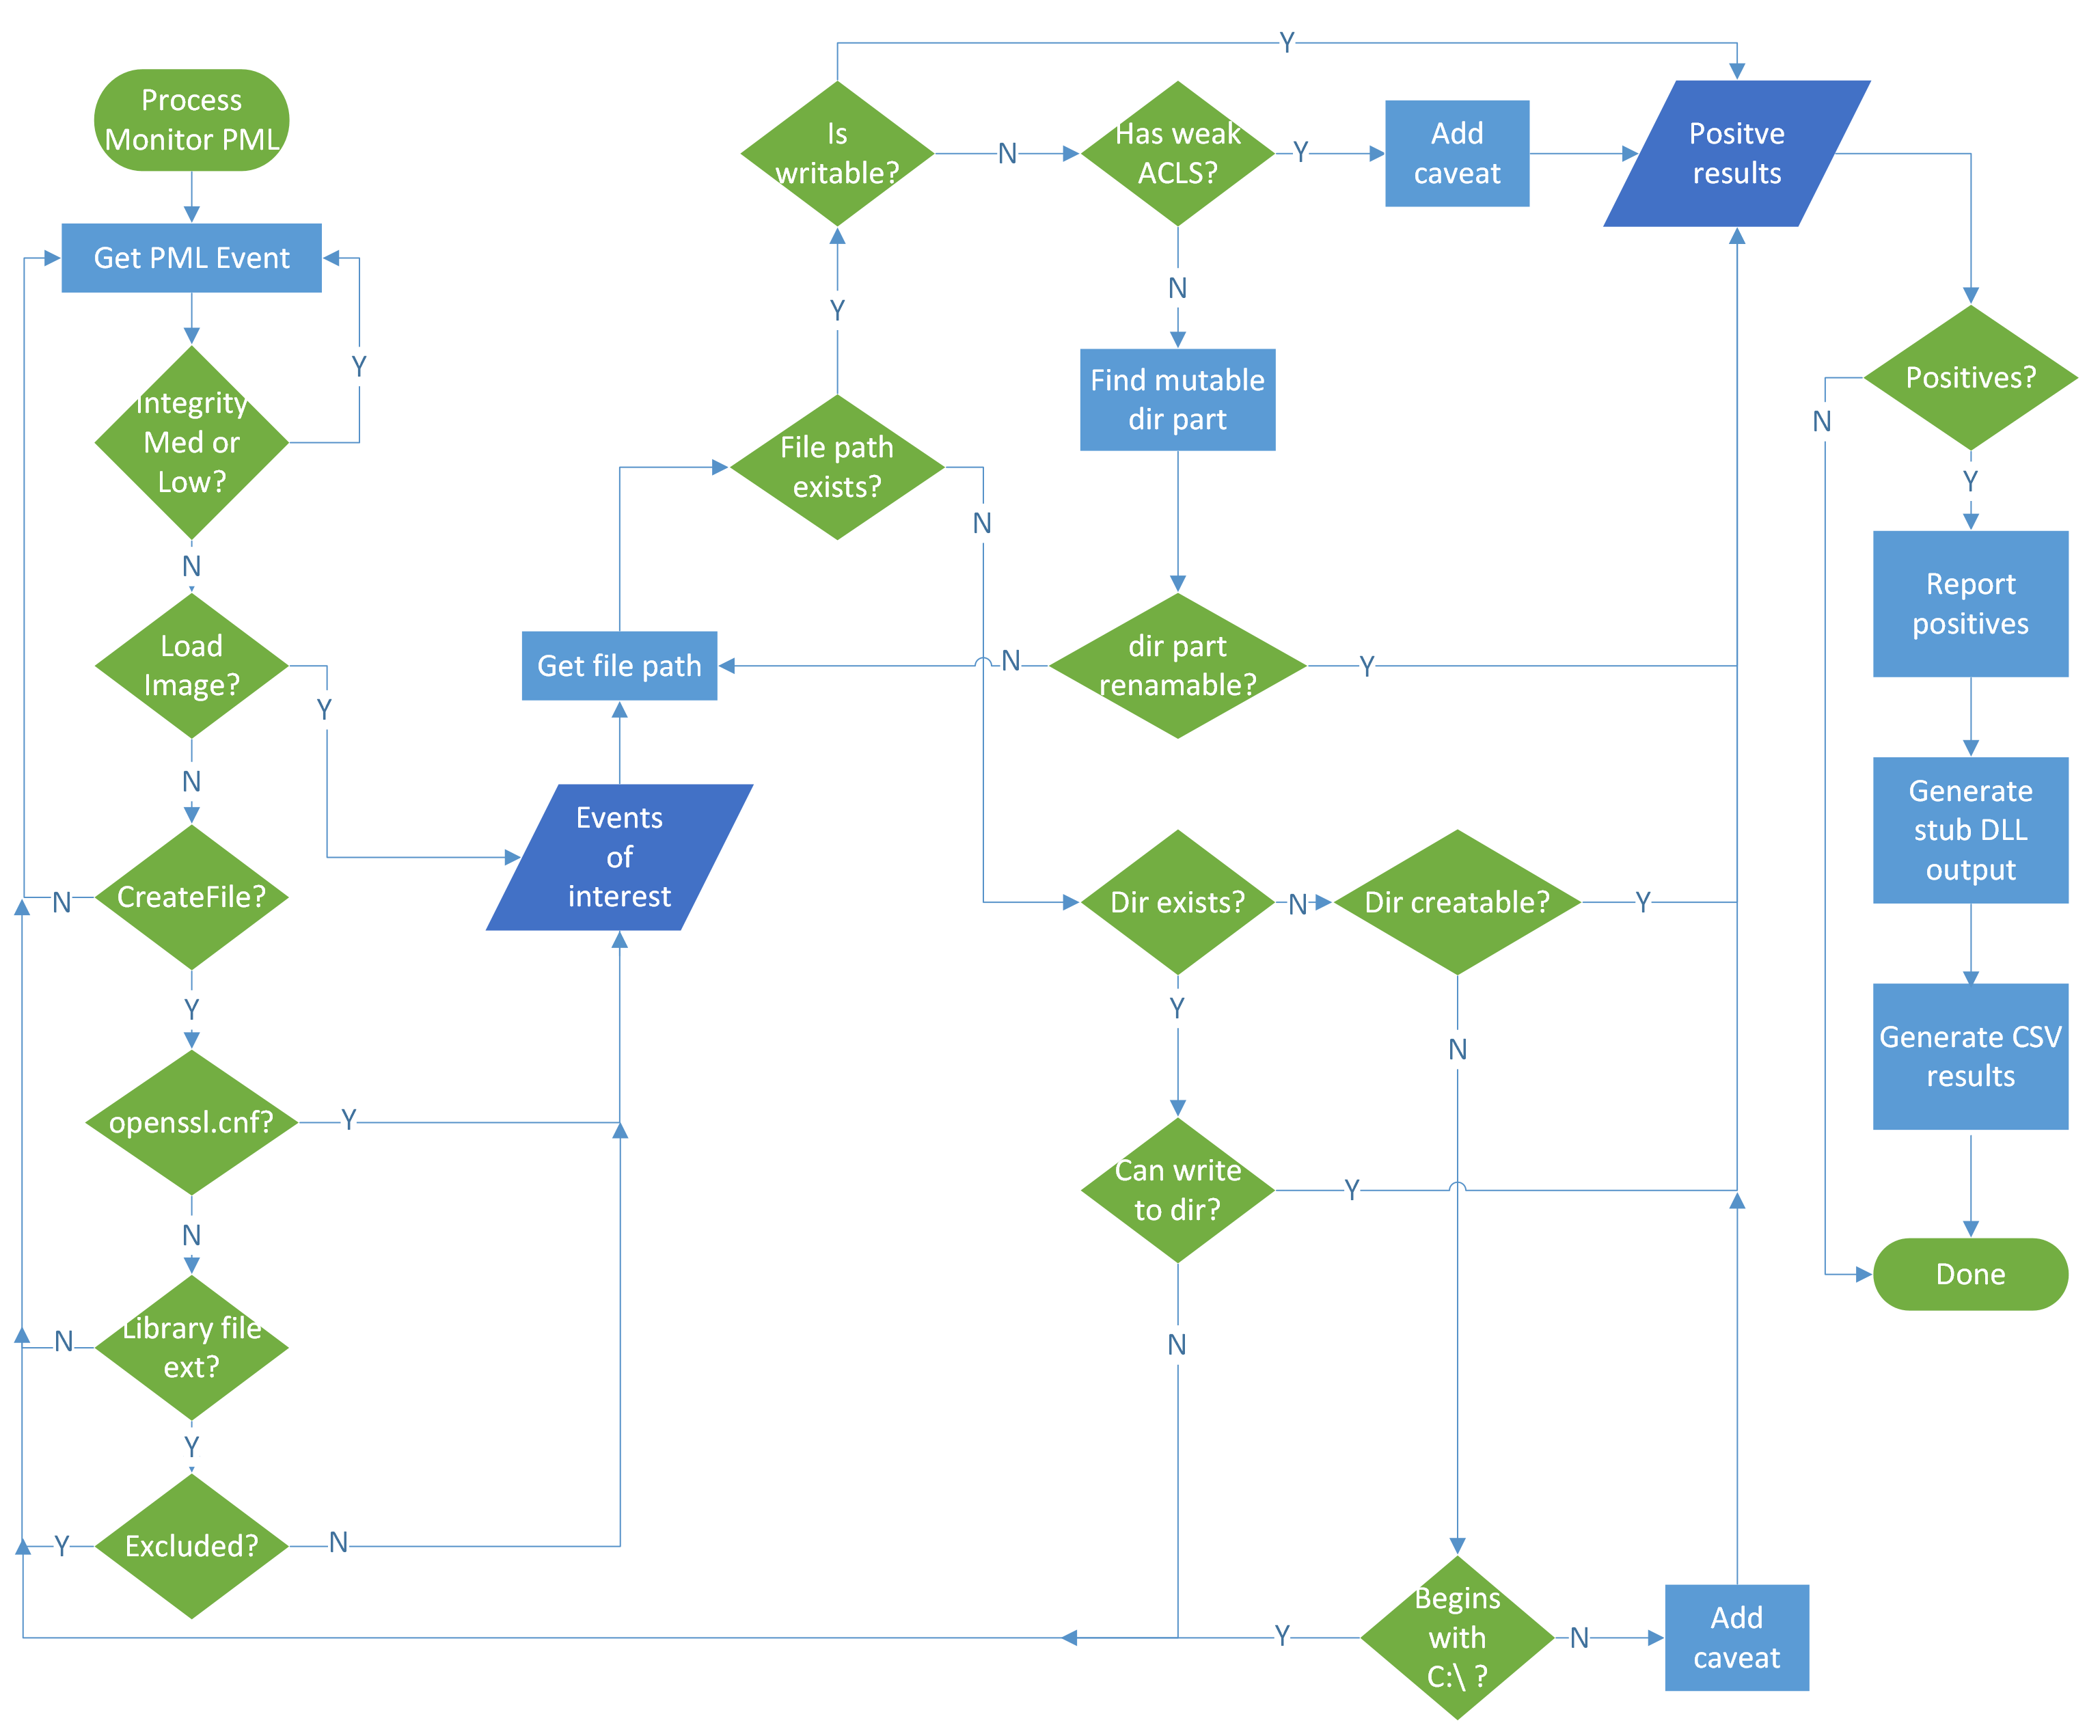
Блок-схема

Общий принцип работы Crassus можно обобщить на этой блок-схеме: Crassus flowchart
Скриншоты

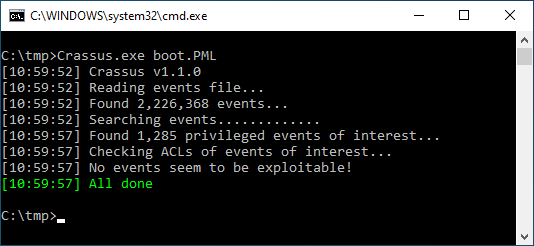
Выполнение Crassus

Running Crassus

Вывод CSV

CSV Output

Выходные экспорты

Exports

Экспортируемые функции DLL

DLL Functions

Экспортируемые ординалы DLL

DLL Ordinals

Получение Crassus.exe

Сборка с помощью Visual Studio

Crassus был разработан как проект Visual Studio 2019. Чтобы собрать Crassus.exe:

  1. Откройте Crassus.sln
  2. Нажмите Ctrl+Shift+B на клавиатуре

Использование предкомпилированного Crassus.exe

Если вы доверяете запуску чужого кода, не зная, что он делает, Crassus.exe предоставлен в этом репозитории.

Использование

Порядок выполнения

  1. В Process Monitor выберите опцию Enable Boot Logging. "Process Monitor Boot Logging option"
  2. Перезагрузите систему.
  3. После входа в систему и завершения загрузки Windows при необходимости также запустите запланированные задачи, которые могут быть настроены на запуск с привилегиями.
  4. Запустите Process Monitor ещё раз.
  5. При появлении запроса сохраните журнал загрузки.
  6. Сбросьте фильтр Process Monitor по умолчанию с помощью Ctrl-R.
  7. Сохраните этот файл журнала, например, в boot.PML. Причина повторного сохранения файла журнала двоякая:
    1. Более старые версии Process Monitor не сохраняют журналы загрузки в виде одного файла.
    2. Журналы загрузки по умолчанию не фильтруются, что может содержать лишний шум, например, DLL hijacking локального пользователя при запуске самого Process Monitor.

Аргументы командной строки

АргументОписание
<PMLFILE>Расположение (файл) существующего файла журнала событий ProcMon.
--verboseВключить подробный вывод.
--debugВключить отладочный вывод.

Примеры

Разбор журнала загрузки Process Monitor, сохранённого в boot.PML. Все уязвимые пути будут сохранены как results.csv, а все исходные файлы прокси-DLL — в подкаталоге stubs.

C:\tmp> Crassus.exe boot.PML

Шаблон прокси-DLL

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →