
 #1
Инструменты обнаружения поведенческих аномалий, анализа выбросов, UEBA и статистического обнаружения угроз.
Рекомендация Kitploit
 bplinux/chackd
Демон для рандомизации tcp_challenge_ack_limit с целью предотвращения атак по сторонним каналам CVE-2016-5696
 malwaremorghulis/sunburst
Обнаружение SUNBURST C2 Stage-1 с использованием энтропии Шеннона
 0x0allenace/soc-analyst-portfolio
Курируемое портфолио, демонстрирующее мои расследования в SOC, проекты по охоте за угрозами, лаборатории DFIR, инженерию обнаружения, технические…
 vedantk6403/koobe-guard
Модуль ядра Linux, использующий Kprobes для обнаружения и нейтрализации эксплойтов уязвимости CVE-2024-1086, эксплуатирующих двойное освобождение…
 corelight/zeek-asyncrat-detector
Детектор вредоносного ПО AsyncRAT на основе Zeek.
 roxanne_ardary/nexora
AI-управляемая платформа управления конечными точками, которая отслеживает использование программного обеспечения, применяет детерминированную…
 huzjie/aegisagent
Шлюз безопасности времени выполнения для ИИ-агентов: криптографически подтверждает вызовы инструментов, применяет политики, изолирует выполнение в…
 microlaser/dns_watchdog_windows2
Скрипт PowerShell, который отслеживает DNS-трафик Windows через pktmon для обнаружения отравления, спуфинга, ответов вредоносных резолверов и…
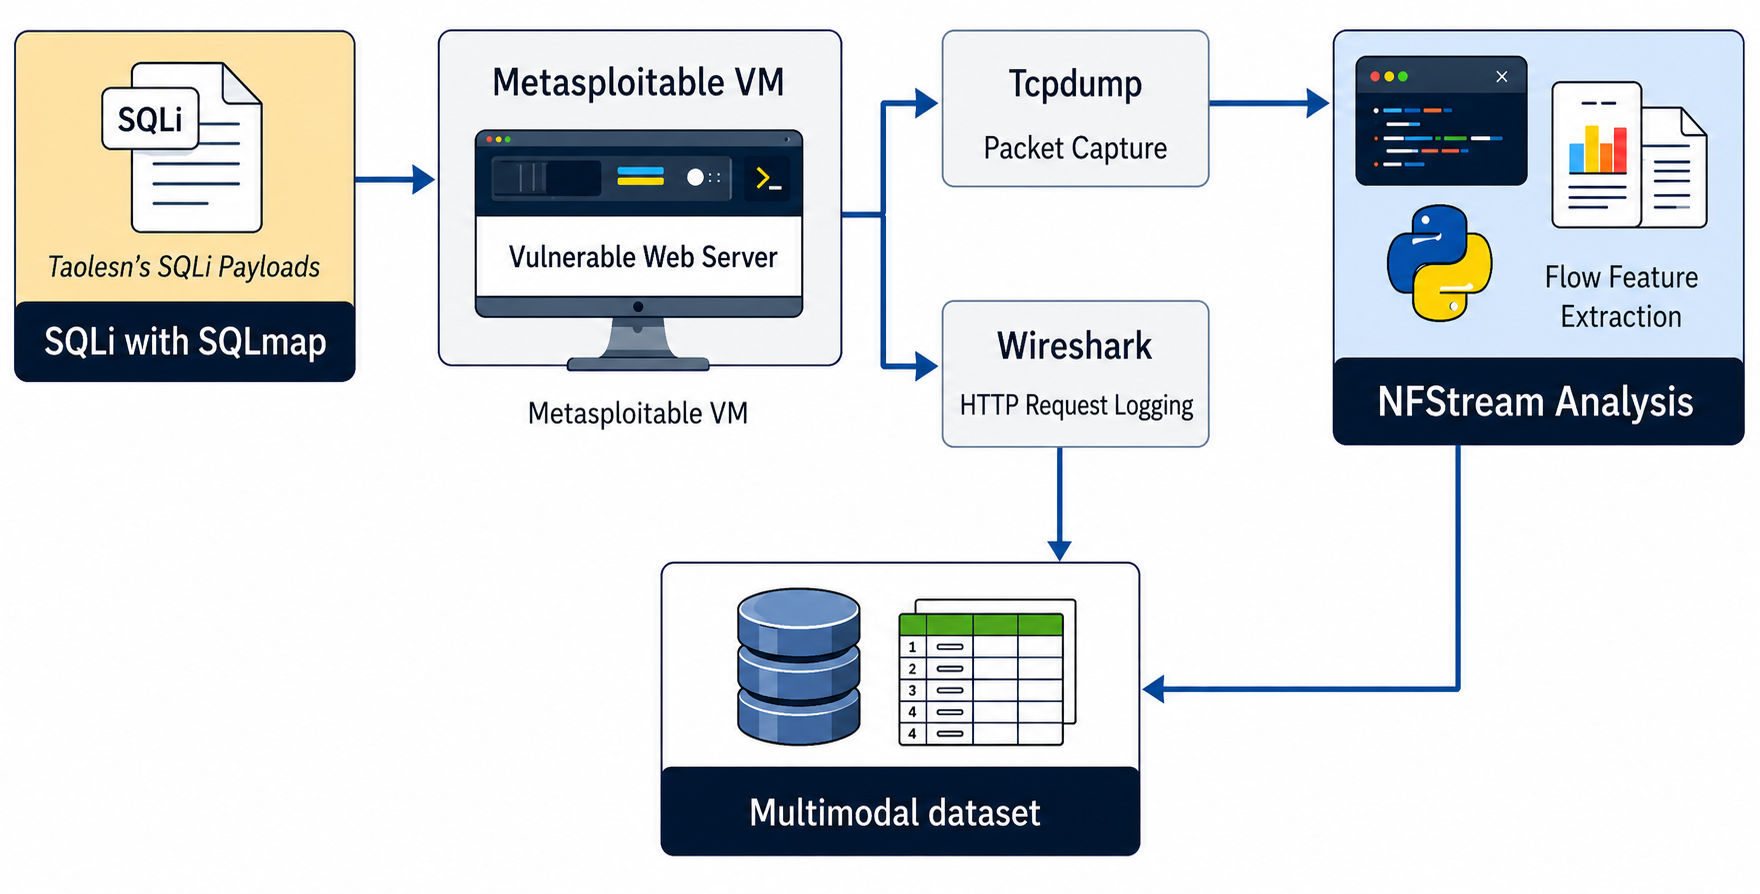 paul12345-cyber/multimodal-web-attack-dataset
Этот репозиторий содержит мультимодальный набор данных веб-атак (MWAD), предназначенный для продвижения исследований в области обнаружения угроз на…
 1-bit-wonder/kestrel
Панель мониторинга безопасности среды выполнения для одного хоста на eBPF — Go-агент + SvelteKit. Живое дерево процессов, карта сети и оповещения на…
 cognitive-functors/c4-meta-system
Защита ИИ для production с 7-уровневой защитой: математические ограничения, доступ на основе object-capability, распределённый консенсус O2, этика…
 ziad-hsn/cpra
CPRA - это высокопроизводительная система мониторинга инфраструктуры, предназначенная для платформенных команд, управляющих крупномасштабными…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset — набор данных для обнаружения и оценки атак SPaT
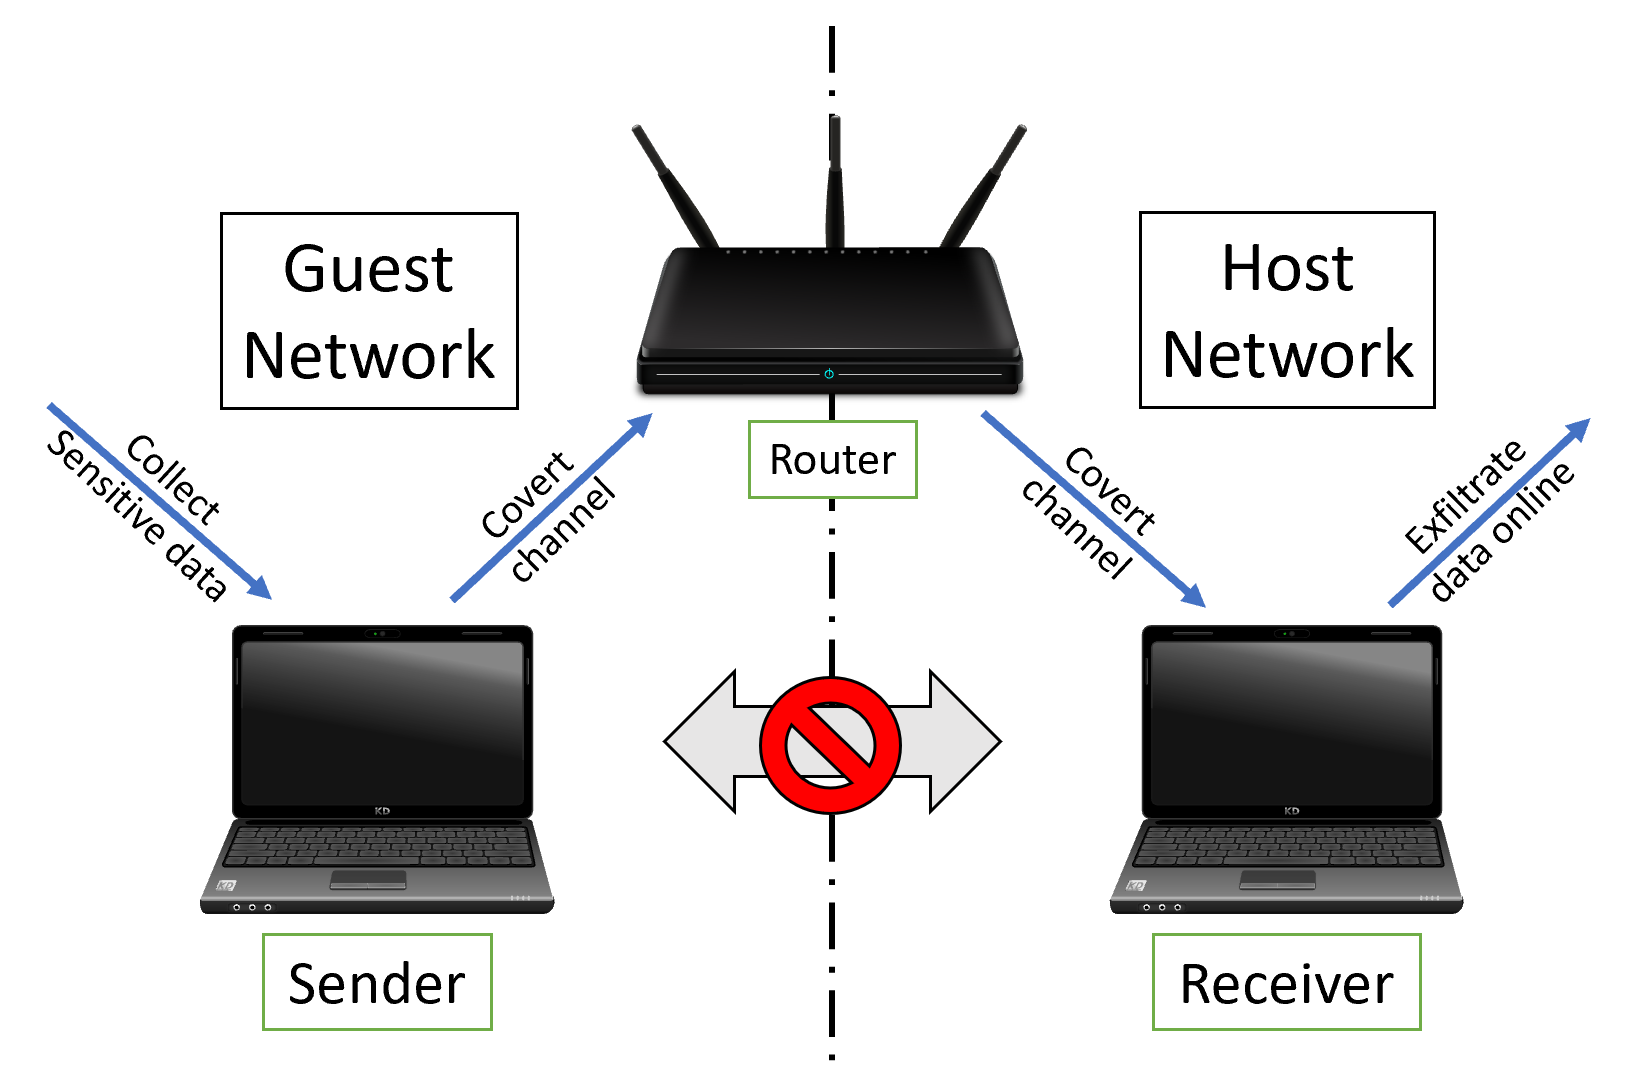 orensv/characterization-and-detection-of-cross-router-covert-channels
Этот репозиторий содержит исходный код, использованный в статье «Характеризация и обнаружение скрытых каналов между маршрутизаторами».
 mohamedlahmeri01/vi-bot
Клиентская библиотека для обнаружения ботов с 28 взвешенными модулями, поведенческим анализом, сбором отпечатков браузера, Honeypot-ловушками и…
 binarybard27/ai-security-battle
Симуляция состязательного ИИ между Red Team и Blue Team.
 shuangliangx/learning-to-detect
Обнаруживает неизвестные jailbreak-атаки в больших визуально-языковых моделях с помощью анализа скрытых состояний и автоэнкодеров, включая конвейеры…
 corelight/zeek-caldera-detector
Детектор Mitre Caldera на основе Zeek.








