Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SOC-Analyst-Portfolio — Курируемое портфолио, демонстрирующее мои расследования в SOC, проекты по охоте за угрозами, лаборатории DFIR, инженерию обнаружения, технические блоги и исследования в области кибербезопасности. | Kitploit
Инструменты/GitHubGitHub/0x0allenace/soc-analyst-portfolio
Анализ вредоносных программЦифровая криминалистикаРазведка угрозМашинное ОбучениеОбучение и ОбразованиеРеагирование на ИнцидентыПодобранные РесурсыБезопасность Электронной ПочтыОбнаружение Аномалий
Поделиться
Анализ Журналов
Лаборатории и Практика
GitHub0x0allenace/soc-analyst-portfolio

SOC-Analyst-Portfolio

Курируемое портфолио, демонстрирующее мои расследования в SOC, проекты по охоте за угрозами, лаборатории DFIR, инженерию обнаружения, технические блоги и исследования в области кибербезопасности.

Репозиторий
25715 дней назадЕщё не проверено

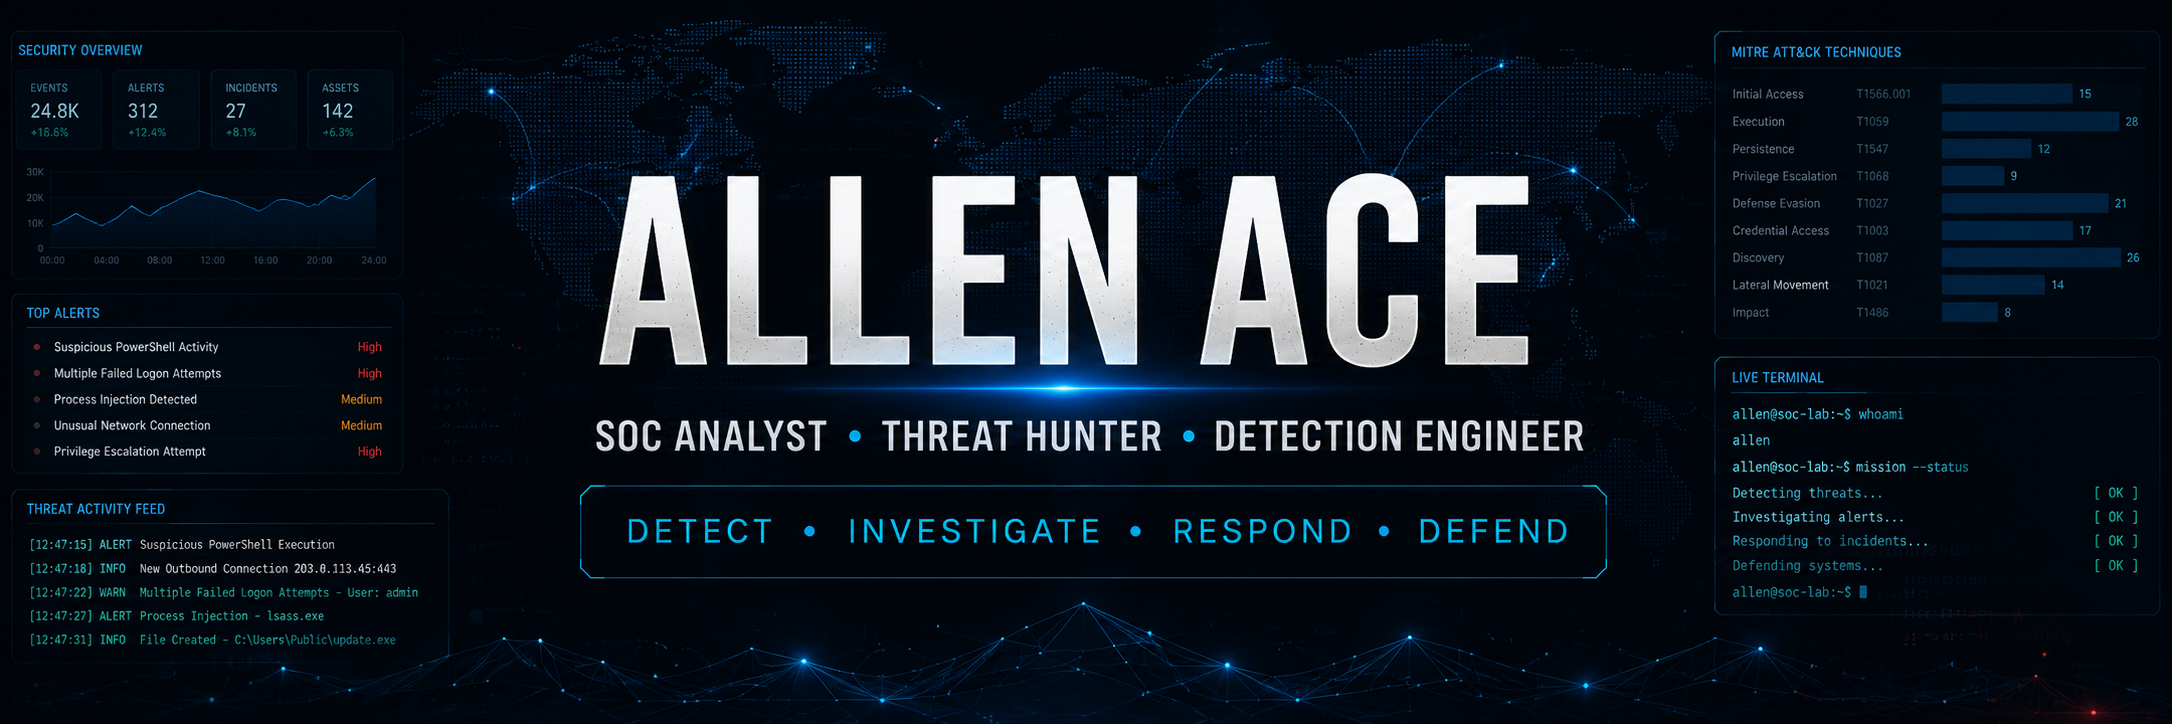
Баннер Allen Ace


🛡️ Allen Ace

Аналитик SOC | Охотник за угрозами | Инженер по обнаружению

Обнаруживай • Расследуй • Реагируй • Защищай

Добро пожаловать

Это портфолио документирует мой практический путь в кибербезопасности через реальные расследования, корпоративные лабораторные среды, инженерию обнаружения, цифровую криминалистику, анализ вредоносного ПО, охоту за угрозами и аналитику безопасности.

Каждый проект демонстрирует методологию расследования, использование инструментов безопасности, корреляцию доказательств, разработку обнаружений и оборонительное мышление, ожидаемые в современном центре операций безопасности (SOC).

Splunk Elastic Python Windows

MITRE ATT&CK Threat Hunting DFIR Digital Forensics Purple Team PowerShell Snort pfSense

Содержание

  • Обо мне
  • Основные направления портфолио
  • Текущий фокус
  • Избранные проекты
  • Технические навыки
  • Расследования в области безопасности
  • Анализ вредоносного ПО
  • Безопасность электронной почты
  • Инженерия безопасности
  • Разработка инструментов безопасности
  • Инженерия обнаружения
  • Исследования и публикации
  • Сертификации
  • Сообщество
  • Путь в кибербезопасности
  • Технические статьи
  • Видеообзоры
  • Статистика портфолио
  • Контакты

Обо мне

Аналитик SOC с практическим опытом в охоте за угрозами, цифровой криминалистике и реагировании на инциденты (DFIR), инженерии обнаружения, анализе вредоносного ПО, аналитике безопасности и разработке инструментов безопасности на Python.

Моя работа сосредоточена на расследованиях на основе доказательств, корпоративном мониторинге безопасности, анализе конечных точек, сетевом анализе, расследованиях вредоносного ПО, криминалистике памяти и разработке обнаружений в соответствии с фреймворком MITRE ATT&CK.

Основные направления портфолио

  • Открытый движок обнаружения компрометации деловой электронной почты (BEC) с интеграциями SIEM
  • Пользовательские правила обнаружения Snort IDS/IPS, развёрнутые и проверенные на pfSense
  • Опубликованное исследование: Anomaly Discovery in Security Event Data (IRE Journals, 2026)
  • Более 10 корпоративных расследований в области безопасности
  • Симуляция атак Purple Team и оборонительное расследование
  • Статический и динамический анализ вредоносного ПО
  • Криминалистика памяти с Volatility 3 и MemProcFS
  • Цифровая криминалистика и реагирование на инциденты (DFIR)
  • Охота за угрозами с Splunk и Elastic
  • Инженерия обнаружения и корреляция в SIEM
  • Анализ сетевого трафика и PCAP
  • Аналитика безопасности и машинное обучение
  • Автоматизация безопасности на Python
  • Техническое письмо и обучение сообщества

Текущий фокус

  • Безопасность электронной почты и обнаружение BEC
  • Обнаружение сетевых вторжений (Snort IDS/IPS)
  • Инженерия обнаружения
  • Threat Hunting
  • Операции Purple Team
  • Анализ вредоносного ПО
  • Цифровая криминалистика и реагирование на инциденты
  • Криминалистика памяти
  • Автоматизация безопасности на Python

Избранные проекты

ПроектНаправлениеРепозиторий
Email Conversation Integrity Detection (BEC Engine)Инженерия обнаружения / Безопасность электронной почтыПросмотр
Snort IDS/IPS Deployment on pfSenseИнженерия обнаружения / Сетевая безопасностьПросмотр
Behavioral Anomaly Detection (Published Research)Машинное обучение / ИсследованияПросмотр
Purple Team Simulation 01Симуляция атак / Инженерия обнаруженияПросмотр
Memory Forensics InvestigationКриминалистика памяти / DFIRПросмотр
Threat Hunting – ReconnaissanceThreat Hunting в SplunkПросмотр
Enterprise DFIR LabРеагирование на инцидентыПросмотр
Velociraptor Forensic TriageКриминалистика конечных точекПросмотр
Suspicious Email Attachment AnalysisБезопасность электронной почтыПросмотр
Static Malware AnalysisАнализ вредоносного ПОПросмотр
Windows Malware Behavioral AnalysisДинамический анализ вредоносного ПОПросмотр
File Signature DetectorИнструмент безопасности на PythonПросмотр

🔗 Связаться

  • 🔗 LinkedIn
  • 💻 GitHub

Технические навыки

ДоменТехнологии
SIEMSplunk, Elastic Security
Threat HuntingSPL, EQL, KQL/поисковые расследования, MITRE ATT&CK
Инженерия обнаруженияSigma, SPL, EQL, поведенческое обнаружение, обнаружение последовательностей, сигнатуры Snort
Безопасность электронной почтыОбнаружение BEC, обнаружение похожих доменов, анализ SPF / DKIM / DMARC
DFIRVelociraptor, KAPE, Autopsy, FTK Imager
Криминалистика памятиVolatility 3, MemProcFS
Анализ вредоносного ПОPEStudio, Detect It Easy, FLOSS, Procmon, Process Explorer
Сетевой анализWireshark, анализ PCAP, TCP/IP
Сетевая безопасностьSnort (IDS/IPS), pfSense, Wireshark
Безопасность конечных точекSysmon, журналы событий Windows, Elastic Defend
Purple TeamСимуляция атак, валидация защиты, валидация обнаружения
ПрограммированиеPython, PowerShell
Разработка ПОFastAPI, PostgreSQL, Docker, Pytest, REST API
ИнфраструктураActive Directory, pfSense, Windows, Proxmox
Анализ доказательствИзвлечение IOC, реконструкция хронологии, анализ процессов

Расследования в области безопасности

Расследования корпоративного уровня, демонстрирующие реагирование на инциденты, threat hunting, цифровую криминалистику, анализ памяти, анализ вредоносного ПО, сетевую криминалистику и инженерию обнаружения.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →