CPRA - это высокопроизводительная система мониторинга инфраструктуры, предназначенная для платформенных команд, управляющих крупномасштабными микросервисными архитектурами. Построенная на принципах Entity-Component-System (ECS) и теории очередей, CPRA обрабатывает более 1 000 000 одновременных проверок работоспособности с автоматическим масштабированием пула рабочих процессов для достижения целей SLO.
Continuous Pulse and Recovery Agent
Проверяет сервисы, отправляет оповещения и выполняет настроенные вами действия по восстановлению.


CPRa отслеживает сервисы и выполняет настроенные вами действия по восстановлению. Один процесс на Go
планирует проверки, отслеживает инциденты, отправляет уведомления и предоставляет
панель управления на React, HTTP API и клиент командной строки cpractl. Используйте файлы для
работы в режиме только для чтения или именованный управляющий доступ для редактирования мониторов, получателей
уведомлений, групп и секретов через панель управления, API или Go SDK.
CPRa находится в разработке; первый квалифицированный релиз не опубликован. Соберите эту копию репозитория, используя приведённые ниже инструкции. Версии и доступность перечисляет поддерживаемые исходные интерфейсы, протестированные среды и статус распространения.
Документация · Быстрый старт · Конфигурация · Драйверы · Правила вмешательства · API · Go SDK
Опубликованный сайт обновляется отдельно; используйте документацию из той же копии репозитория, что и ваш исполняемый файл.
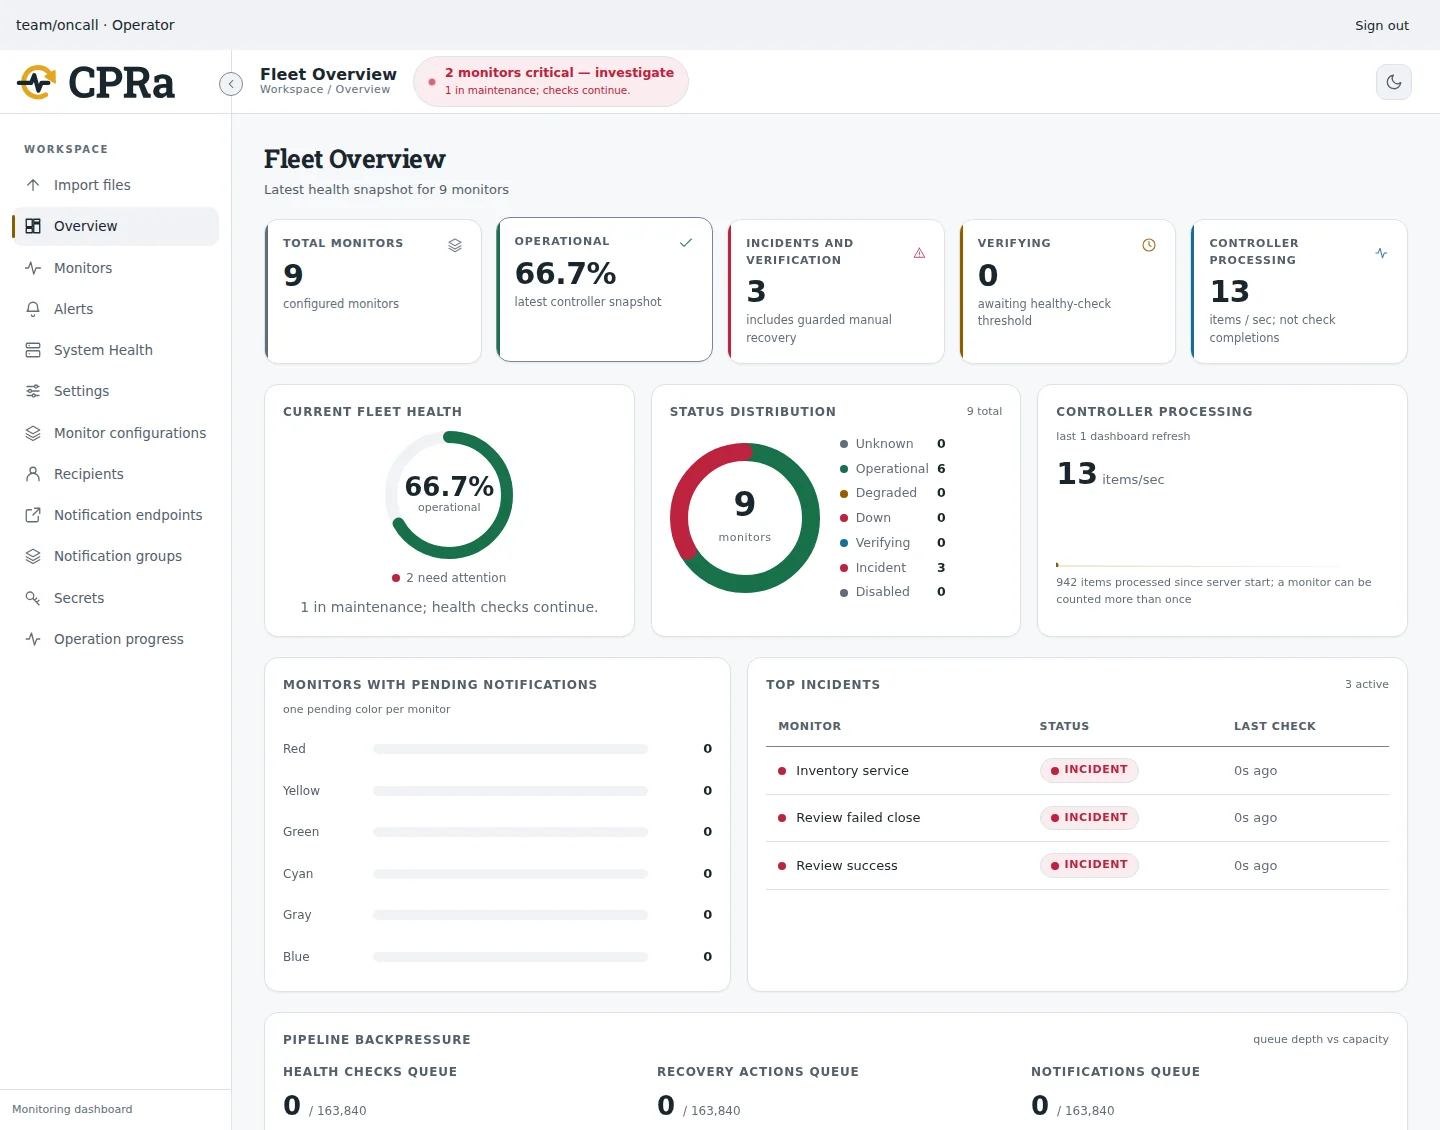
Демонстрация панели управления с синтетическими данными мониторинга. См. руководство по быстрому старту, чтобы создать собственные мониторы и назначения для уведомлений.
Установите Go 1.26.10 или Go 1.27.3 (или более новый поддерживаемый выпуск с исправлениями), Make и Python 3. Версии Go 1.27.0–1.27.2 остаются уязвимыми к GO-2026-6809, несмотря на то, что они удовлетворяют сравнению с минимальной версией модуля. В репозиторий включена встроенная панель управления; Node и pnpm нужны только при изменении её входных данных для сборки.
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
make создаёт игнорируемый bin/cpra-sdk.work, содержащий модули приложения, SDK и
worker. Он учитывает явно выбранный GOWORK, включая off.
Не публикуйте теги модулей и не изменяйте версии зависимостей, чтобы обойти настройку
рабочего пространства разработки. См. настройку для участников для прямых команд Go
и редакторов.
Инициализация создаёт пустой манифест, именованный операторский токен и политику хеширования, обёрточный ключ, TLS-сертификаты для localhost и параметры среды выполнения в стандартных для платформы расположениях. Она настраивает каталог журнала уведомлений, который сервер создаёт с приватными правами при запуске. Она выводит точные команды запуска и клиента, никогда не выводя значение bearer-токена. Она отказывается работать с существующими файлами и не запускает никаких служб. Системная установка требует защищённого вывода операторского токена вне конфигурации и состояния, принадлежащих службе.
Используйте выведенную команду сервера. Явно доверьте сгенерированному локальному CA в вашем
браузере, откройте выведенный Browser URL (https://localhost:8060 по умолчанию) и
войдите с токеном из его защищённого файла. CLI использует --server, --ca-file и --token-file; соответствующие
переменные CPRA_SERVER, CPRA_CA_FILE и CPRA_AUTH_TOKEN_FILE делают подключения
воспроизводимыми. Держите значения токенов вне URL и аргументов командной строки.
Следуйте quickstart, чтобы запустить локальную HTTP-цель,
проверить и применить examples/monitors.yaml, изучить monitor/example-service
и перезапуститься с тем же состоянием. Управление импортирует конфигурацию начальной загрузки
один раз; последующие изменения требуют явного apply. SIGHUP сообщает, что перезагрузка
не поддерживается; SIGINT и SIGTERM запускают корректное завершение работы.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.



