
 #1
Инструменты обнаружения поведенческих аномалий, анализа выбросов, UEBA и статистического обнаружения угроз.
Рекомендация Kitploit
 wazuh/wazuh
Открытая платформа XDR и SIEM для обнаружения угроз, анализа журналов, мониторинга целостности файлов, оценки уязвимостей и управления соответствием…
 zeek/zeek
Zeek — это мощный фреймворк для анализа сети, который сильно отличается от типичных IDS, которые вы, возможно, знаете.
 stamparm/maltrail
Система обнаружения вредоносного трафика в реальном времени, использующая публичные чёрные списки, статические следы вредоносного ПО и эвристический…
 oisf/suricata
Движок сетевой IDS/IPS/NSM с открытым исходным кодом для инспекции трафика в реальном времени, обнаружения и предотвращения вторжений, анализа…
 oyesanyf/oshoosiclaw
Автономный агент endpoint-безопасности на Rust, объединяющий драйвер Windows уровня Ring-0 и предварительную блокировку eBPF в Linux, обнаружение…
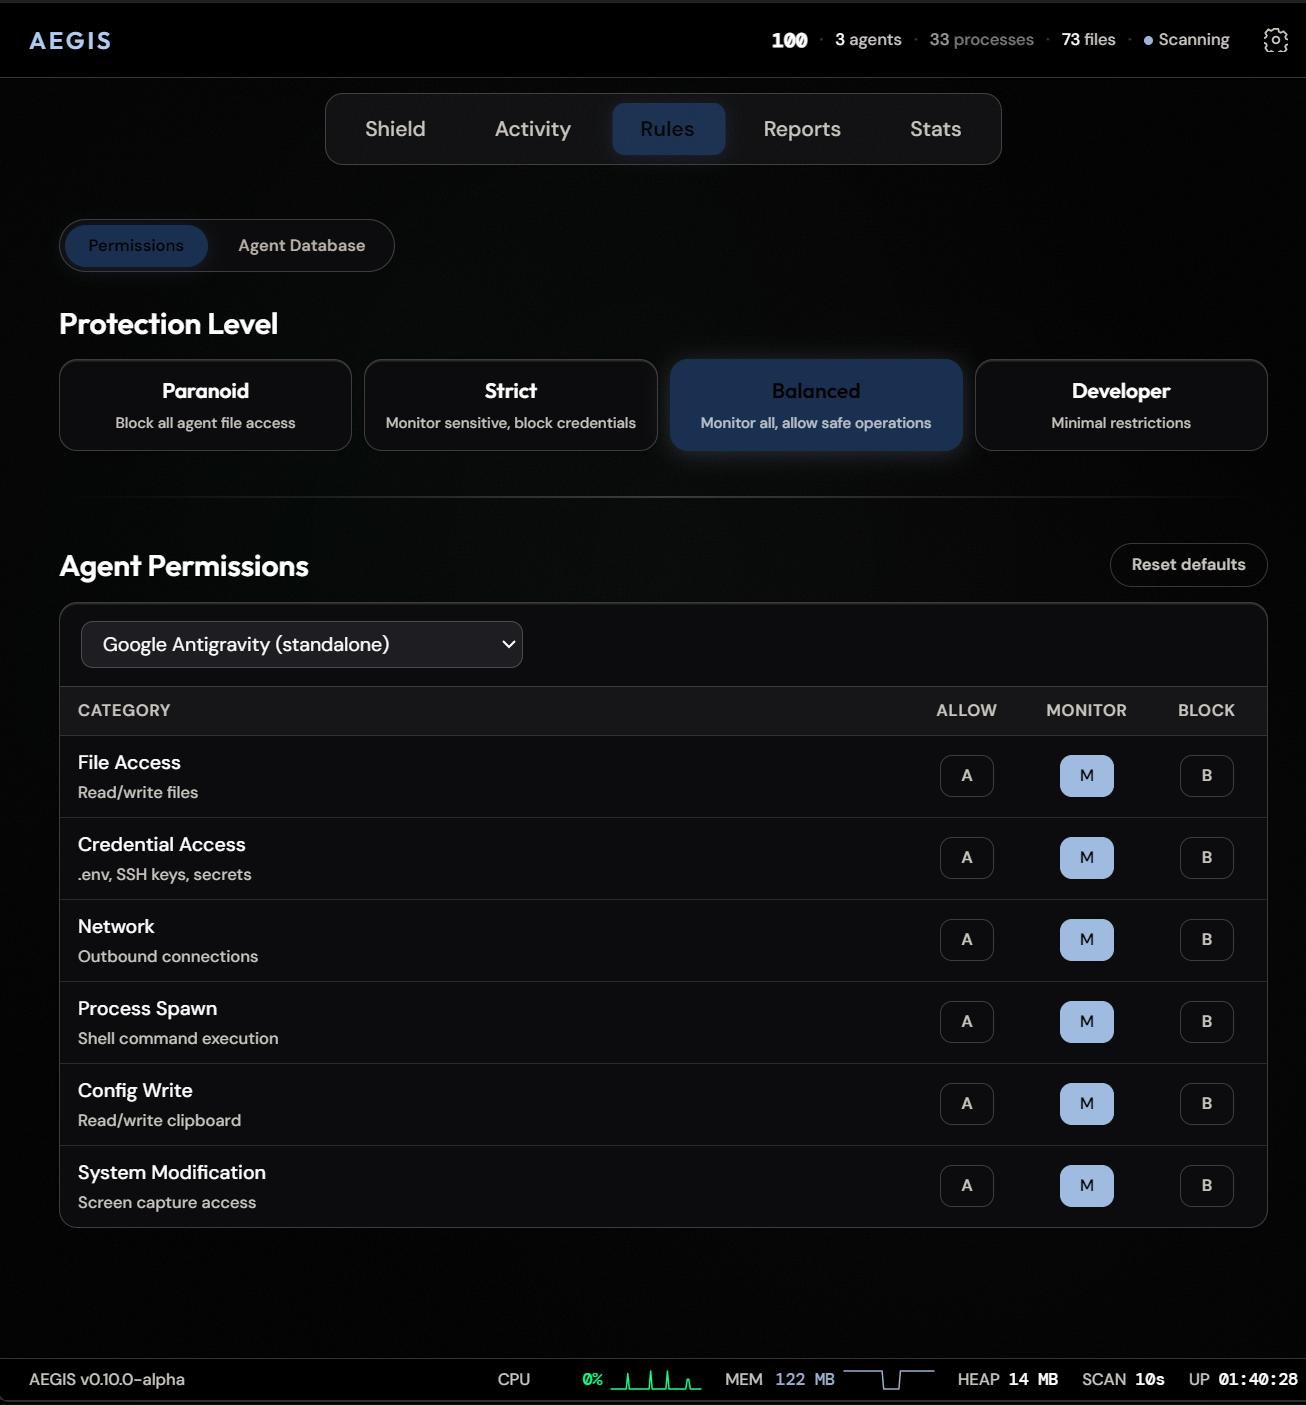 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 security-onion-solutions/securityonion
Платформа обеспечения безопасности с открытым исходным кодом для охоты за угрозами, обнаружения вторжений, управления журналами, реагирования на…
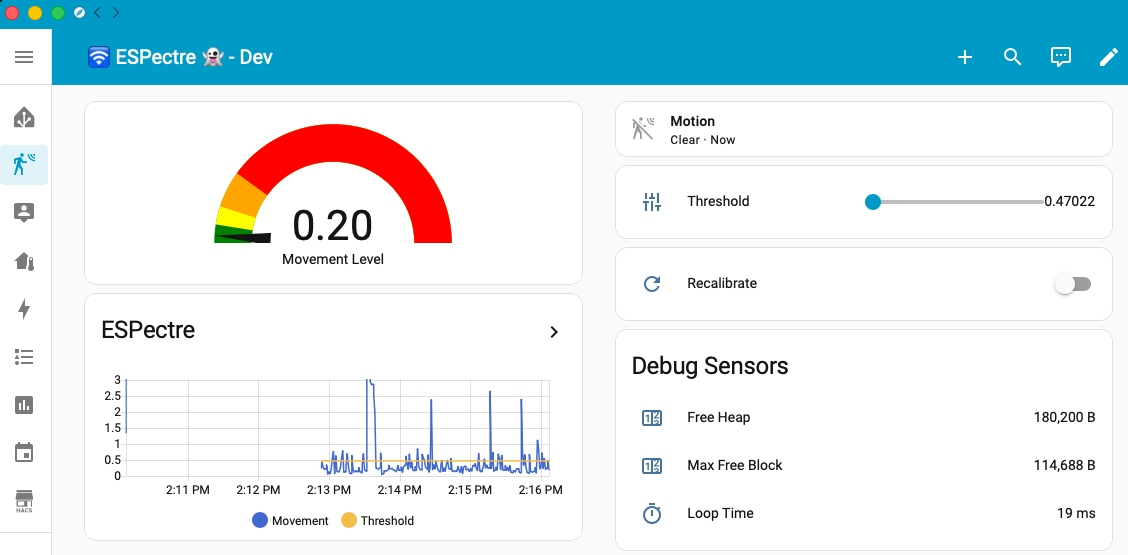 francescopace/espectre
ESPectre — система обнаружения движения на основе анализа Wi-Fi спектра (CSI) с интеграцией с Home Assistant.
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nvidia-nemo/guardrails
Программируемые защитные механизмы для LLM-чат-приложений: обеспечение входных/выходных ограничений, блокировка джейлбрейков и prompt-инъекций,…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 cbuijs/sdproxy
DNS-прокси, простой и быстрый, с не такими уж простыми возможностями. Ориентирован на маршрутизируемую пересылку DNS, фильтрацию и родительский…
 roxanne_ardary/nexora
AI-управляемая платформа управления конечными точками, которая отслеживает использование программного обеспечения, применяет детерминированную…
 neo23x0/loki
Сканер на основе IOC и YARA для обнаружения индикаторов компрометации с помощью проверки имен файлов по регулярным выражениям, сигнатур YARA,…
 pushkarreddyy/radioguard
Zero-Trust Cellular Defense Sub-Service для Android (обнаружение IMSI-Catcher, 2G SMS Blaster и 4G aLTEr и безопасная маршрутизация)
 microlaser/dns_watchdog_windows2
Скрипт PowerShell, который отслеживает DNS-трафик Windows через pktmon для обнаружения отравления, спуфинга, ответов вредоносных резолверов и…
 thingsboard/thingsboard
Универсальная IoT-платформа — управление устройствами, сбор, обработка и визуализация данных.






