Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Characterization-and-Detection-of-Cross-Router-Covert-Channels — Этот репозиторий содержит исходный код, использованный в статье «Характеризация и обнаружение скрытых каналов между маршрутизаторами». | Kitploit
Инструменты/GitHubGitHub/orensv/characterization-and-detection-of-cross-router-covert-channels
Сетевая безопасностьБезопасность беспроводных сетейТестирование на ПроникновениеМашинное ОбучениеОбнаружение ВторженийОбучение и ОбразованиеОбнаружение Аномалий
GitHub
orensv/characterization-and-detection-of-cross-router-covert-channels

Characterization-and-Detection-of-Cross-Router-Covert-Channels

Этот репозиторий содержит исходный код, использованный в статье «Характеризация и обнаружение скрытых каналов между маршрутизаторами».

Репозиторий
31203 лет назадЕщё не проверено
Поделиться

Характеризация и обнаружение скрытых каналов между маршрутизаторами

Этот репозиторий содержит исходный код, использованный в статье «Characterization and Detection of Cross-Router Covert Channels». Чтобы получить доступ к статье, перейдите на сайт лаборатории доктора Орена: orenlab.

Полные данные, использованные в статье, доступны по этой ссылке.

Атаки

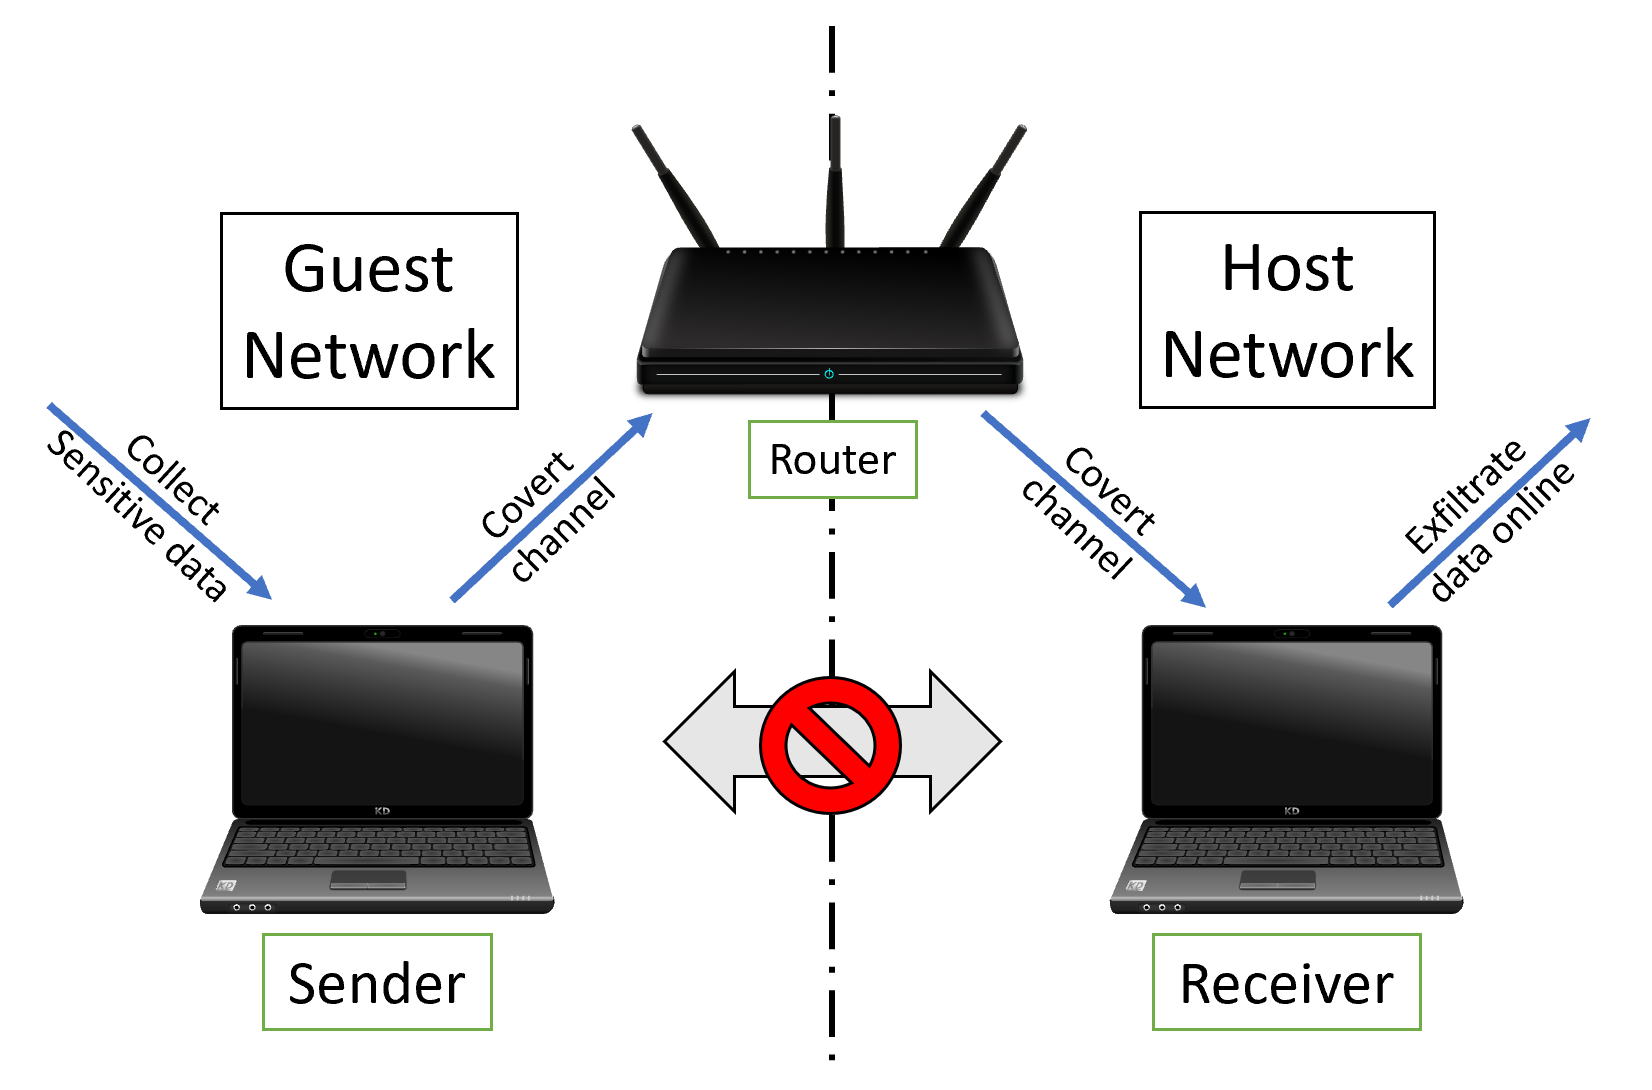
В статье представлены два скрытых сетевых канала синхронизации, которые нарушают логическую изоляцию между двумя сетями, размещёнными на одном общем маршрутизаторе: CRCC и атаки Wi-Fi Micro-jamming.

Используя эти скрытые каналы, нам удалось утечь информацию между двумя сетями, даже несмотря на то, что явная связь была заблокирована.
cc

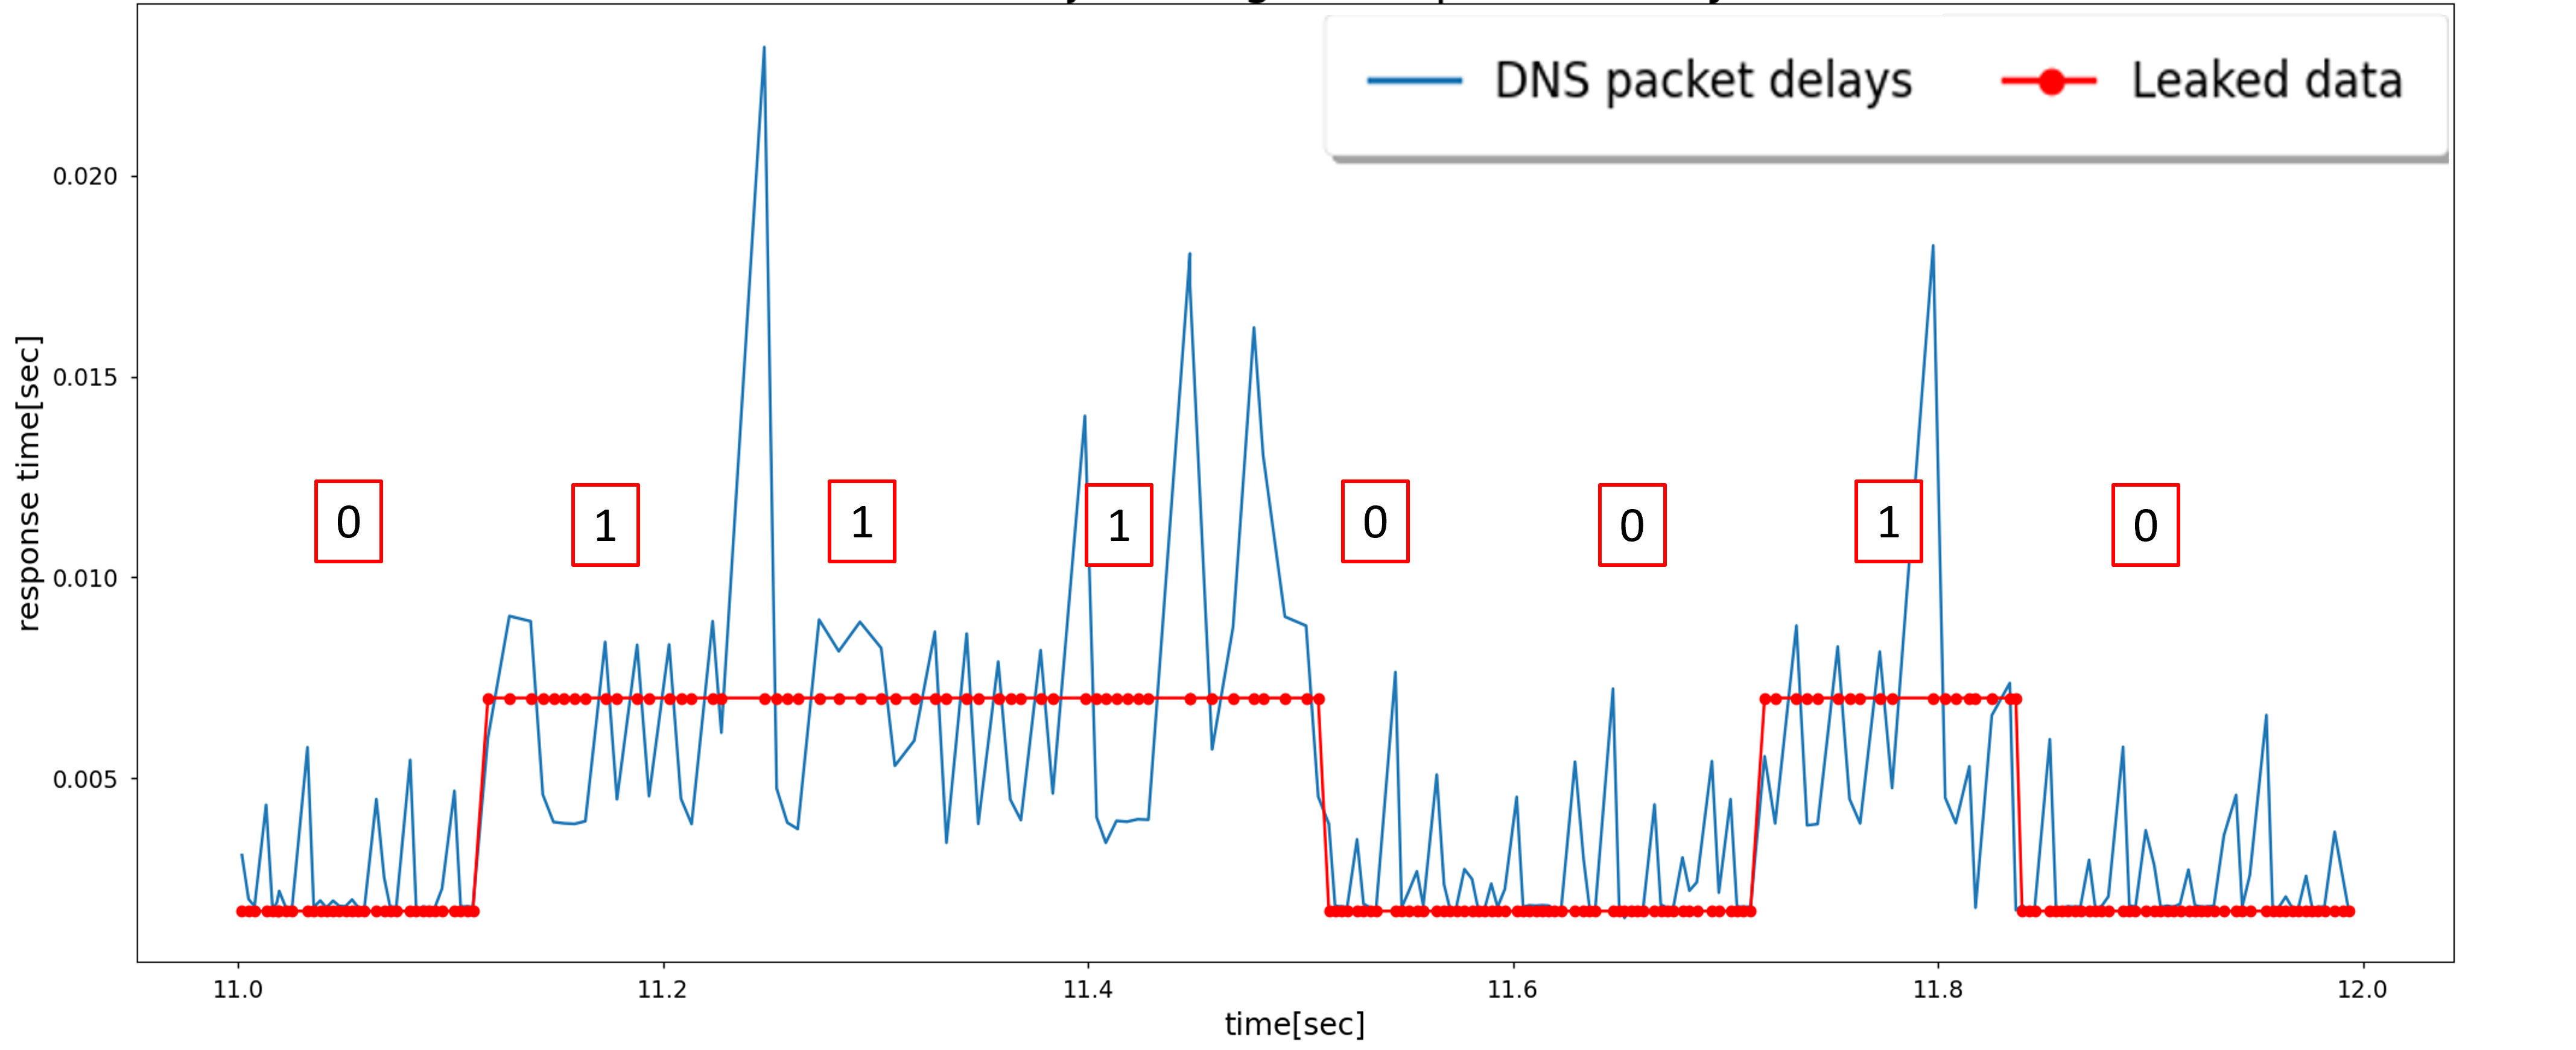
Обе атаки намеренно истощают физические ресурсы маршрутизатора в соответствии с битами утёкшей информации. Таким образом, машина в сети хоста может передать информацию машине в гостевой сети, которая периодически измеряет время отклика маршрутизатора. Нормальное время отклика связывается с битом «0», а большое время отклика — с битом «1».
Picture4

Защита

В статье также представлен метод обнаружения обеих атак с помощью детектора на основе ML/DL. Модели извлекают поведенческие признаки из сетевого трафика и могут обнаруживать аномалии, вызванные этими атаками. Используемые модели являются полуконтролируемыми и выполняют обнаружение новизны.

Для обнаружения атак мы использовали:

  • Обнаружение CRCC: глубокий автокодировщик (Deep Autoencoder).
  • Обнаружение Wi-Fi Micro-jamming: локальный фактор выбросов (Local Outlier Factor, LOF).

Начало работы

Содержимое репозитория

Папка Attacks содержит исходный код обеих атак, а также документы и изображения, помогающие собрать их установку.

Папка Defense содержит исходный код детектора на основе ML/DL, извлекатель признаков и фактические признаки, использованные в статье.

Зависимости

  • Python 3
  • Scapy
  • tcpdump
  • Wireshark + tshark

Установка

  • Установка должна быть выполнена так, как описано в статье.
  • Также можно обратиться к руководствам в папке «Attacks».

Авторы

Основной автор: Орен Шварцман ([email protected])

Соавторы: Адар Овадья, Кфир Цви, Омер Шварц, Ром Оген, Яков Малла, Нив Гилбоа и Йосси Орен

Благодарности

Эта работа была поддержана грантами Израильского научного фонда (Israel Science Foundation) 702/16 и 703/16. Мы благодарим Эяля Ронена за вдохновение и оборудование для начала наших исследований по Wi-Fi микро-глушению. Мы также благодарим Клемантин Морис за мотивацию для нашего исследования скрытых каналов между маршрутизаторами, и нашего наставника WOOT, Пола Пирса, за помощь в улучшении статьи. Наконец, мы хотели бы поблагодарить Ягеля Нетанеля за проектирование и реализацию большей части системы атаки CRCC, которая использовалась для сбора данных для этого исследования.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






