

LIEF
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefBiblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
 rizinorg/rizin
Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.
 advdebug/brovan
Emulador binário x86_64 em modo de usuário para análise de malware e engenharia reversa. Suporta PE, ELF, dumps de memória e binários brutos com…
 pwndbg/pwndbg
Desenvolvimento de Exploits e Engenharia Reversa com GDB e LLDB Facilitados
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 frida/frida
Repositório principal para hospedar binários de lançamento
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
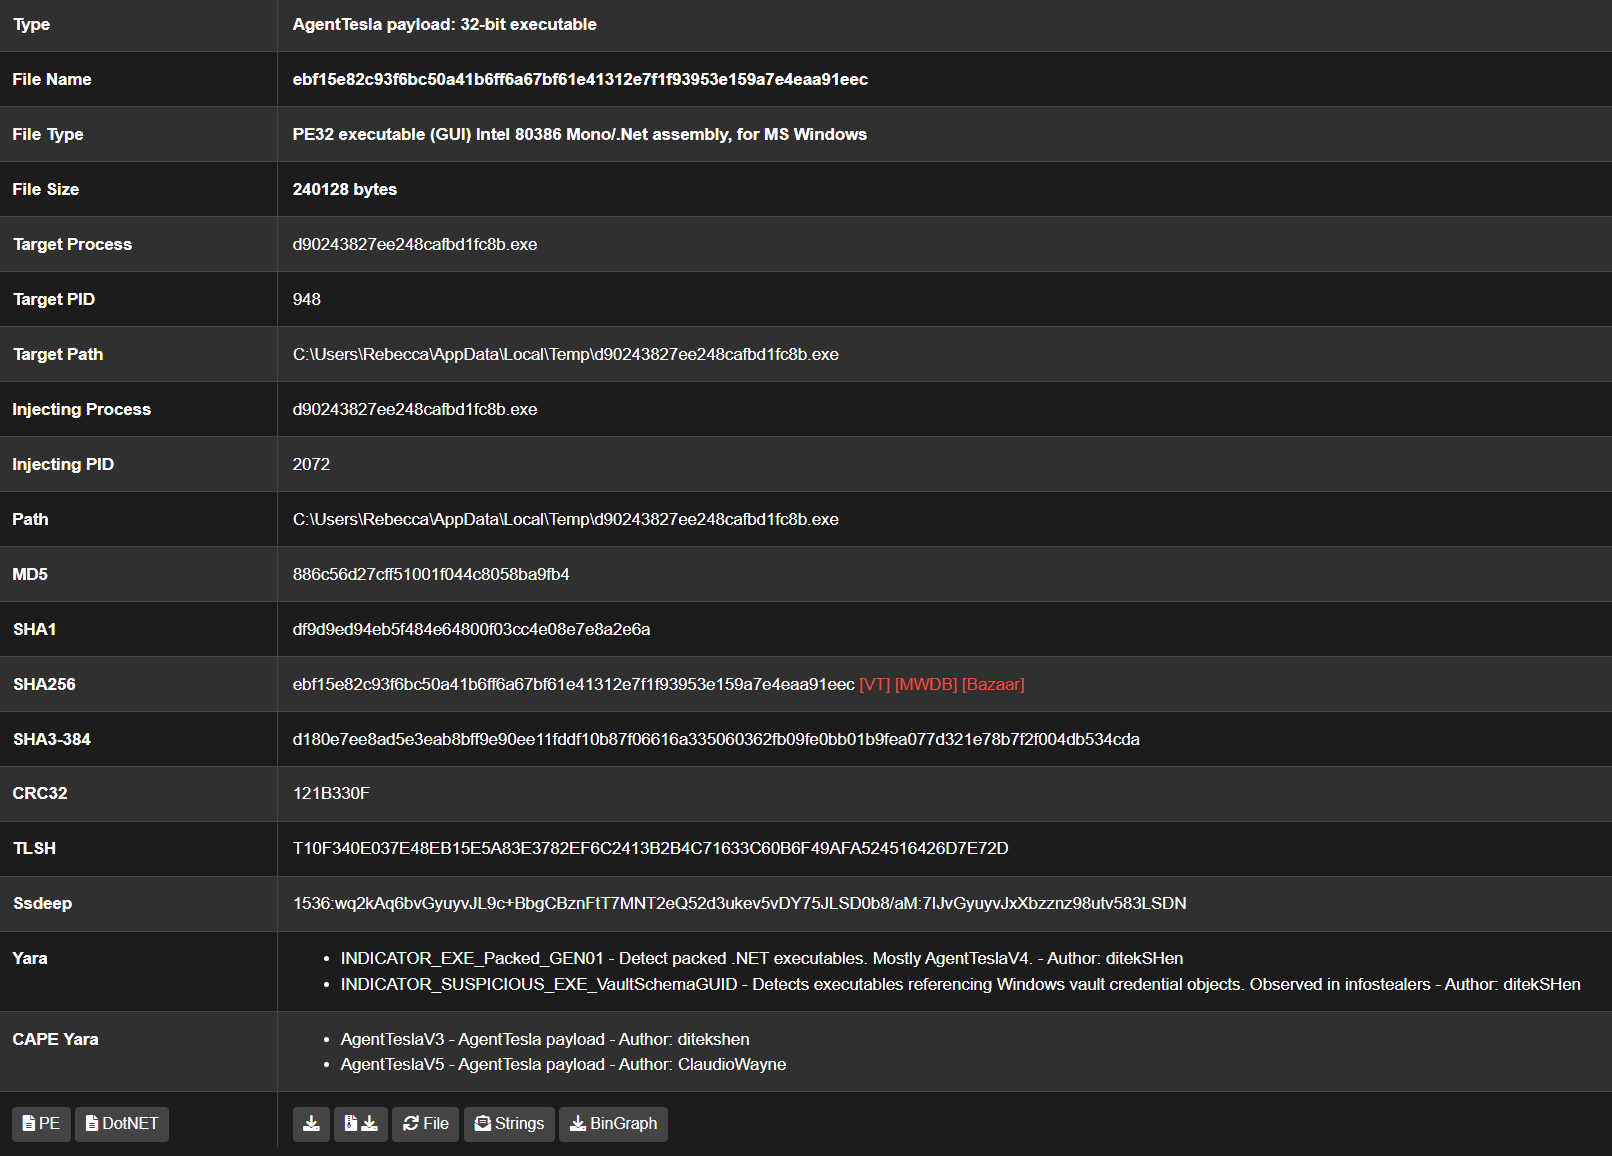 kevoreilly/capev2
Extração de Configuração e Payload de Malware
 dynamorio/dynamorio
Framework de instrumentação em tempo de execução para criação de ferramentas de análise dinâmica: rastreamento, profiling, cobertura de código,…
 strace/strace
Rastreador de chamadas de sistema do Linux usando ptrace para monitorar, depurar e analisar chamadas de sistema, entregas de sinais e mudanças de…
 momo5502/sogen
🪅 Emulador de userspace para Windows e Linux
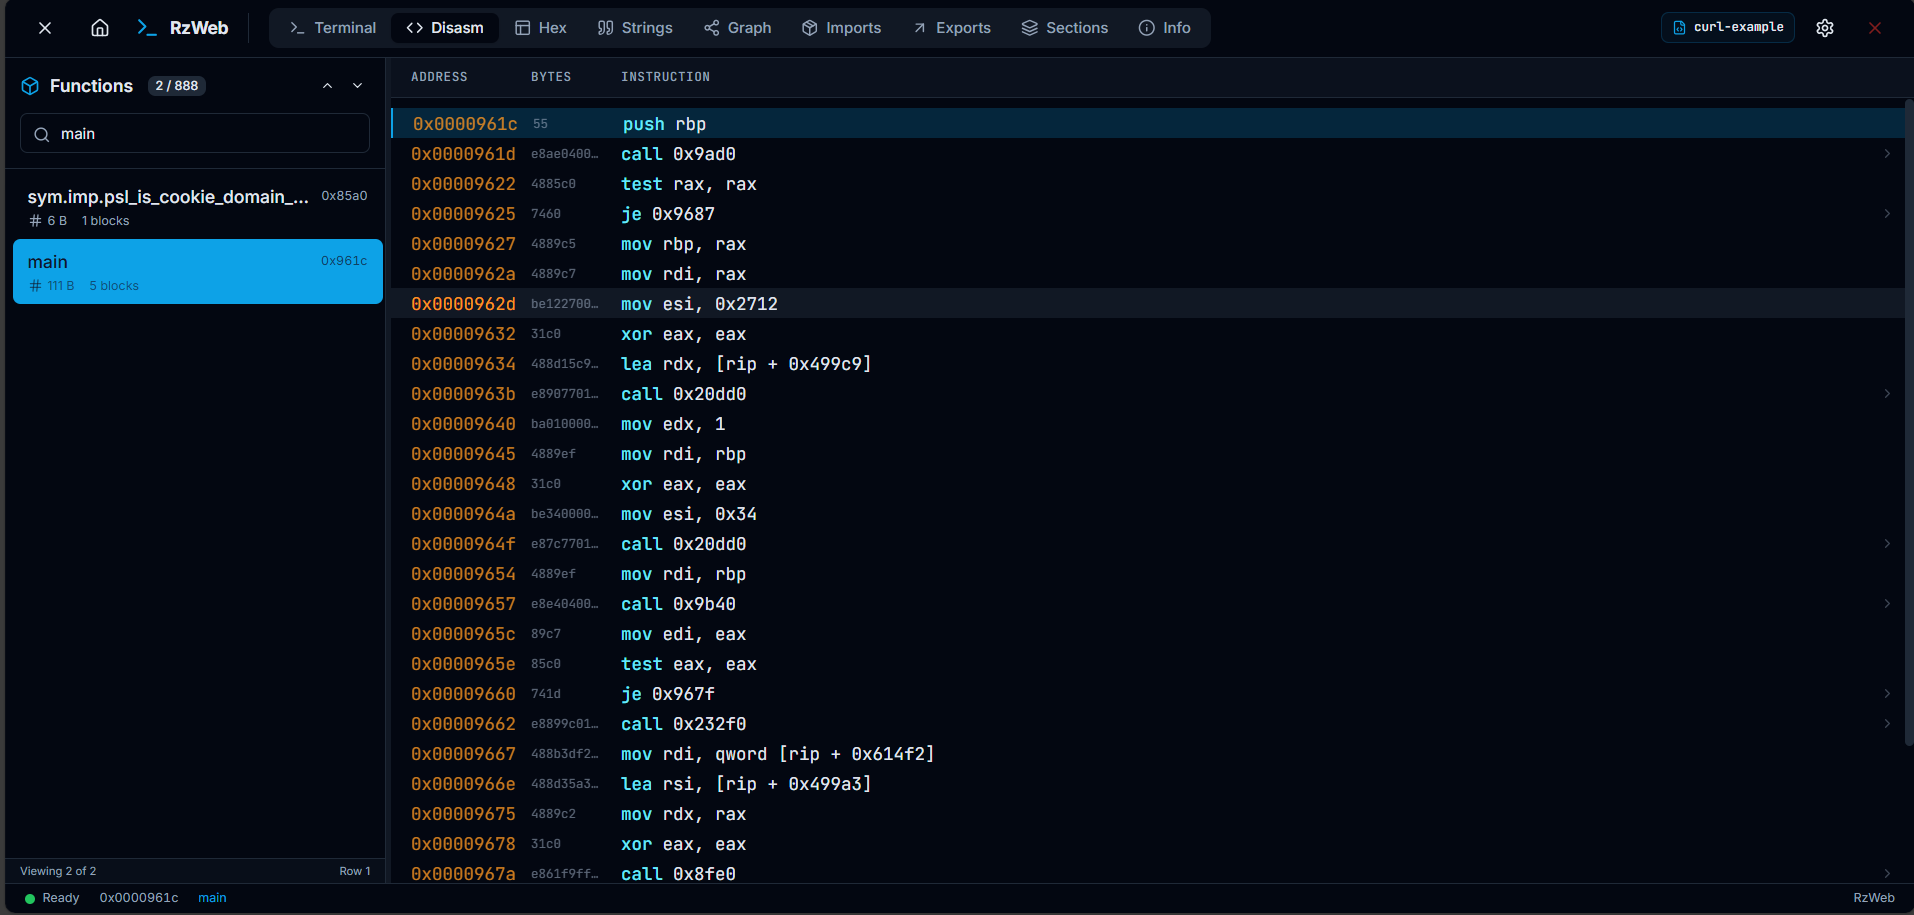 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
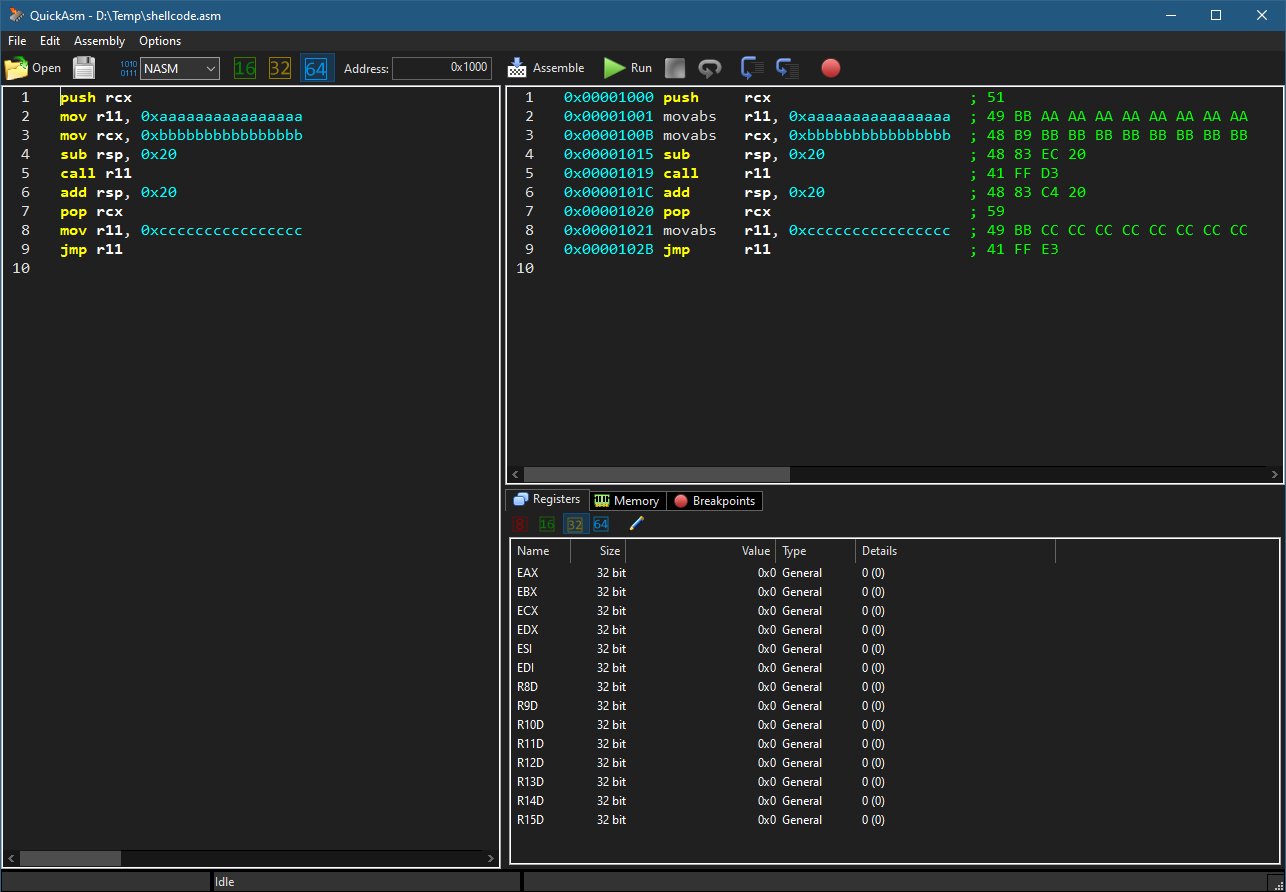 zodiacon/quickasm
Simples assembler/disassembler/emulador x86/x64
 dnspyex/dnspy
Revival não oficial do conhecido depurador .NET e editor de assembly, dnSpy
 rr-debugger/rr
Framework de gravação e reprodução para depuração determinística de aplicações multithread, permitindo execução reversa, watchpoints de hardware e…
 icsharpcode/ilspy
Decompilador .NET com suporte para geração de PDB, ReadyToRun, Metadados (&mais) - multiplataforma!
 winsiderss/systeminformer
Monitor de sistema Windows em tempo real com análise avançada de processos, rede e disco, depuração de rastreamento de pilha, detecção de malware e…