Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rzweb — Uma plataforma completa de engenharia reversa baseada em navegador, construída sobre o Rizin, executando inteiramente no lado do cliente via WebAssembly. | Kitploit
Ferramentas/GitHubGitHub/indalok/rzweb
Análise EstáticaAnálise Dinâmica (Sandboxing)Engenharia ReversaDepuradoresSegurança WebAnálise de BináriosAprendizado e EducaçãoAnálise de Firmware
GitHubindalok/rzweb

rzweb

Uma plataforma completa de engenharia reversa baseada em navegador, construída sobre o Rizin, executando inteiramente no lado do cliente via WebAssembly.

7387365há 19 diasRevisado pelo Kitploit
Ver Repositório
Site
Compartilhar

RzWeb

Support & Discussion

Apoiado por

BrowserStack Sentry Mintlify OSS Program Snyk Build with Ona

RzWeb é uma interface de navegador para o Rizin compilado para WebAssembly. Você arrasta um binário para dentro. A análise permanece nesta máquina. O Rizin roda em um Web Worker para que a página não congele enquanto o WASM carrega. O aaa ainda domina esse worker até que o comando retorne.

Cada binário aberto é um contexto. Os bytes do artefato, um .rzdb atual e um breve histórico de revisões ficam no IndexedDB. A página inicial pode retomar um hash ou iniciar um novo contexto no mesmo arquivo. Uma aba é um worker. Feche a aba e esse núcleo morre.

A build WASM vem do rzwasi. O WASM padrão do Pages não tem jsdec nem rz-ghidra. A visualização do descompilador usa pdg, pdd ou pdc quando a build inclui um deles; caso contrário, usa pdf com asm.pseudo.

Um servidor MCP fica em mcp/. O mesmo wasm, contextos em disco. Aponte qualquer cliente MCP para ele. Consulte essa pasta.

Em destaque

  • The Hacker News weekly recap, janeiro de 2026, em Cybersecurity Tools
  • Programmer Weekly issue 284, 22 de jan. de 2026, em Tools

IndAlok%2Frzweb | Trendshift

Capturas de tela

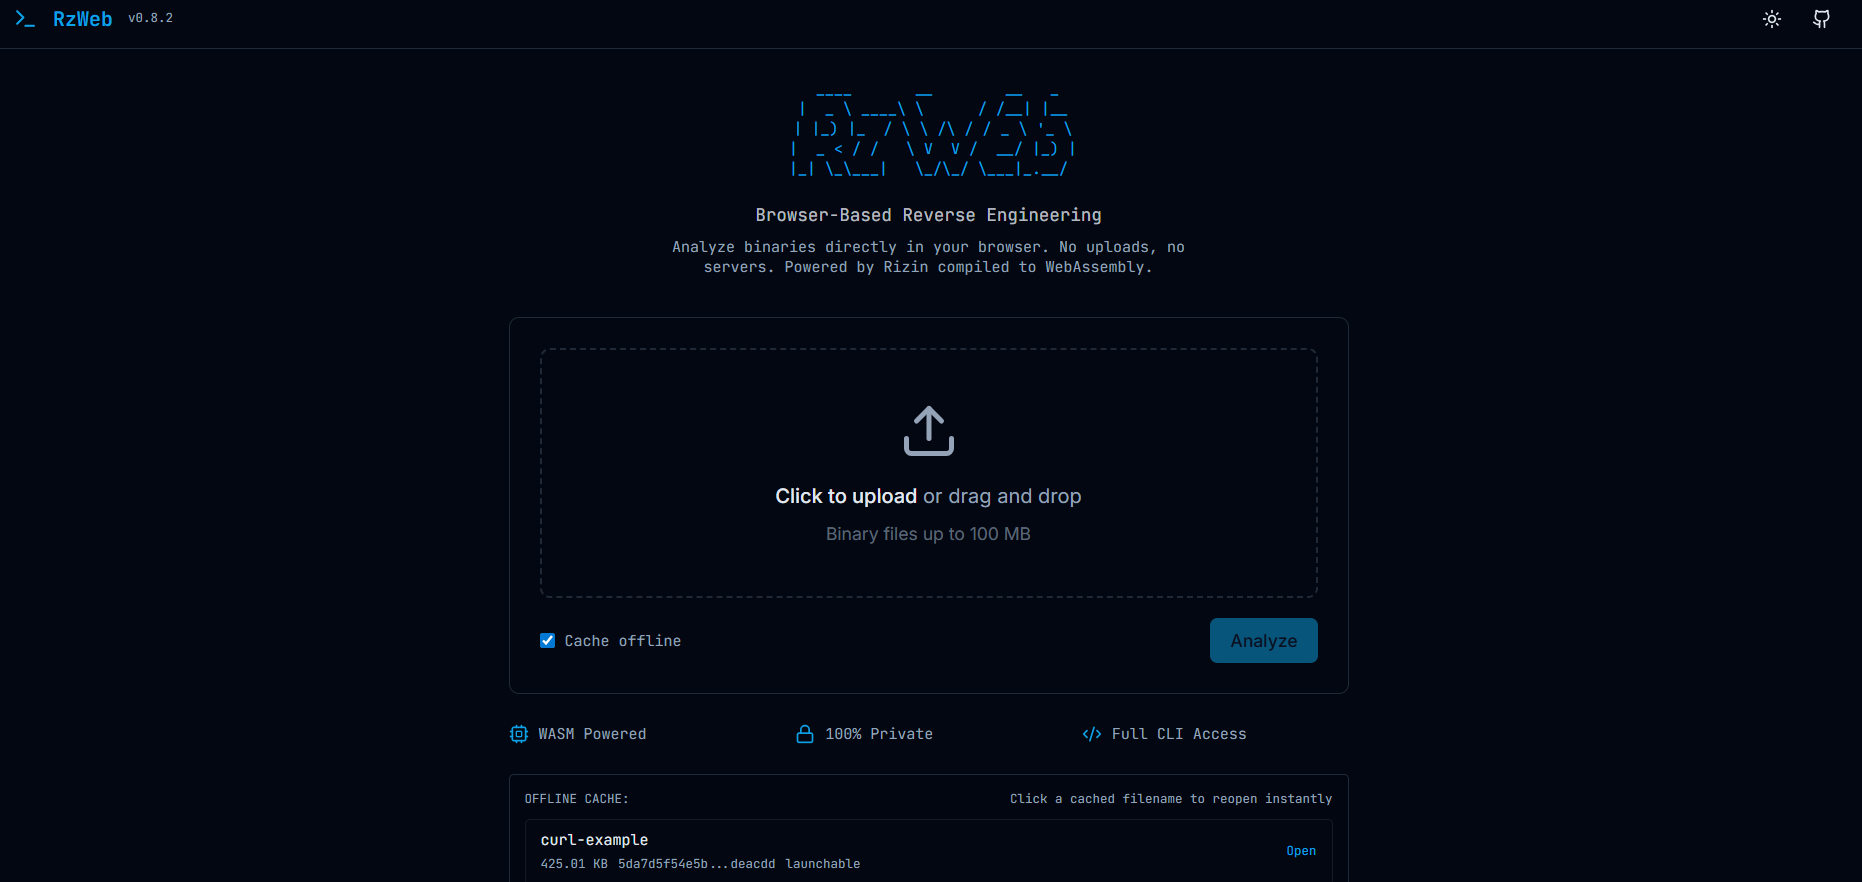
Página inicial

Homepage

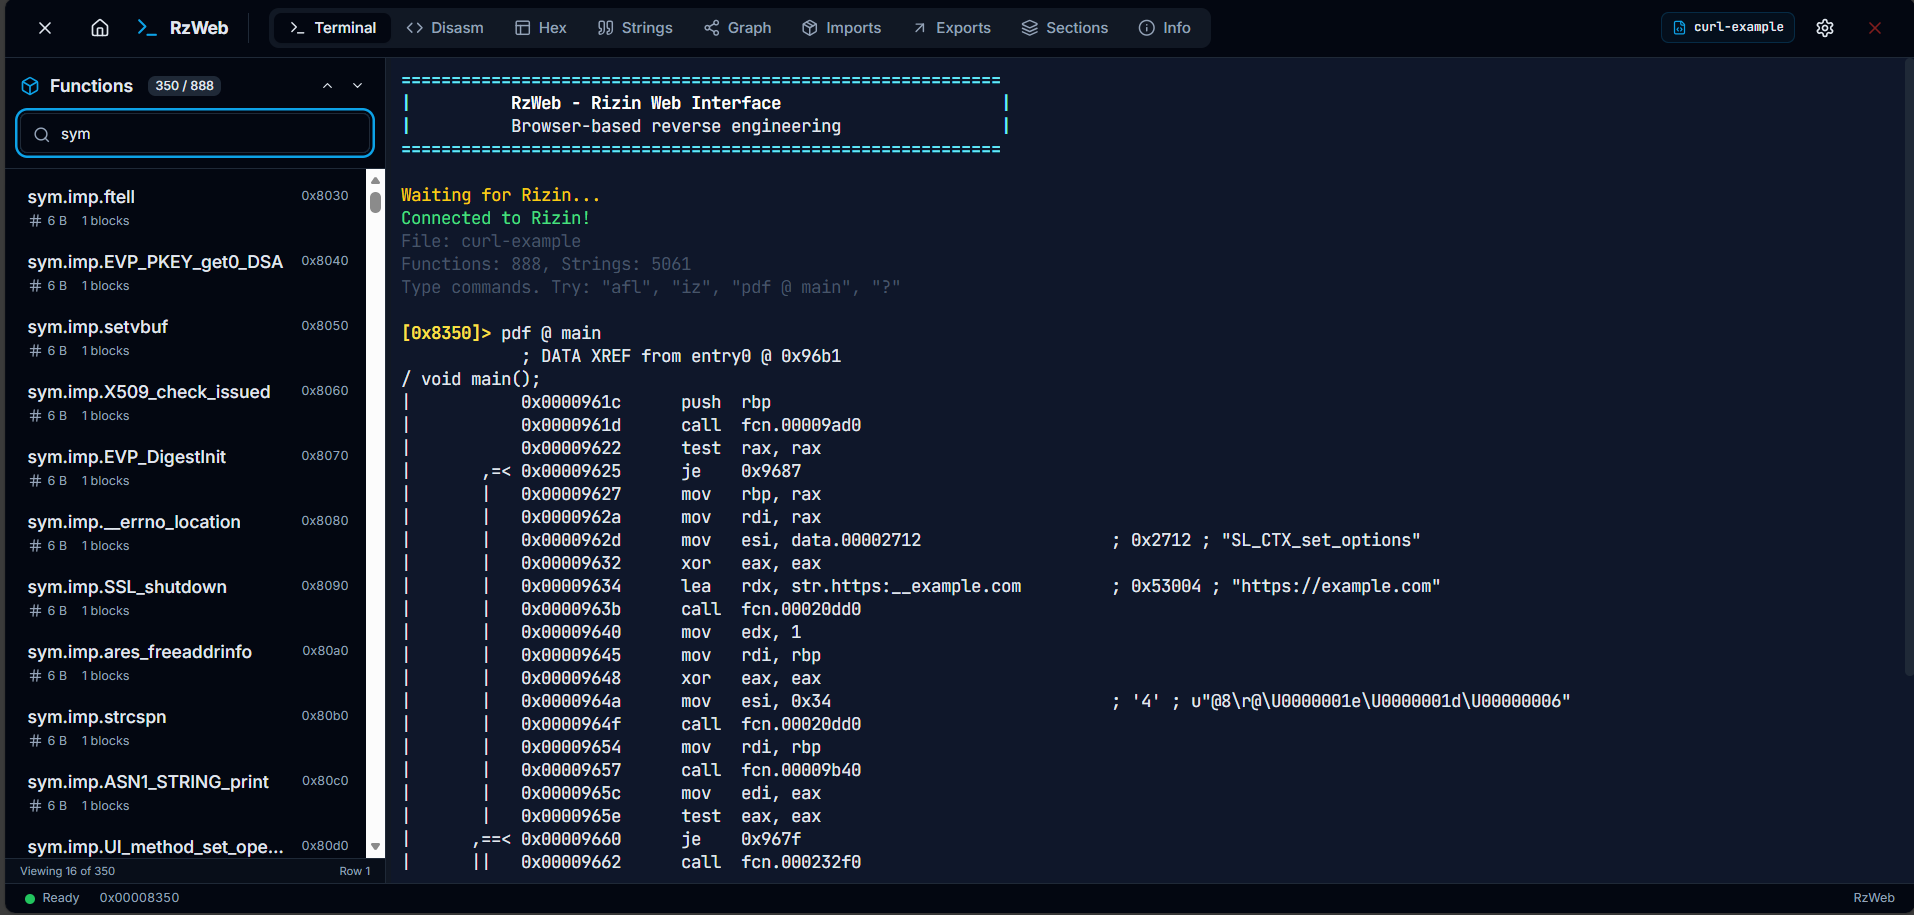
Terminal

Terminal

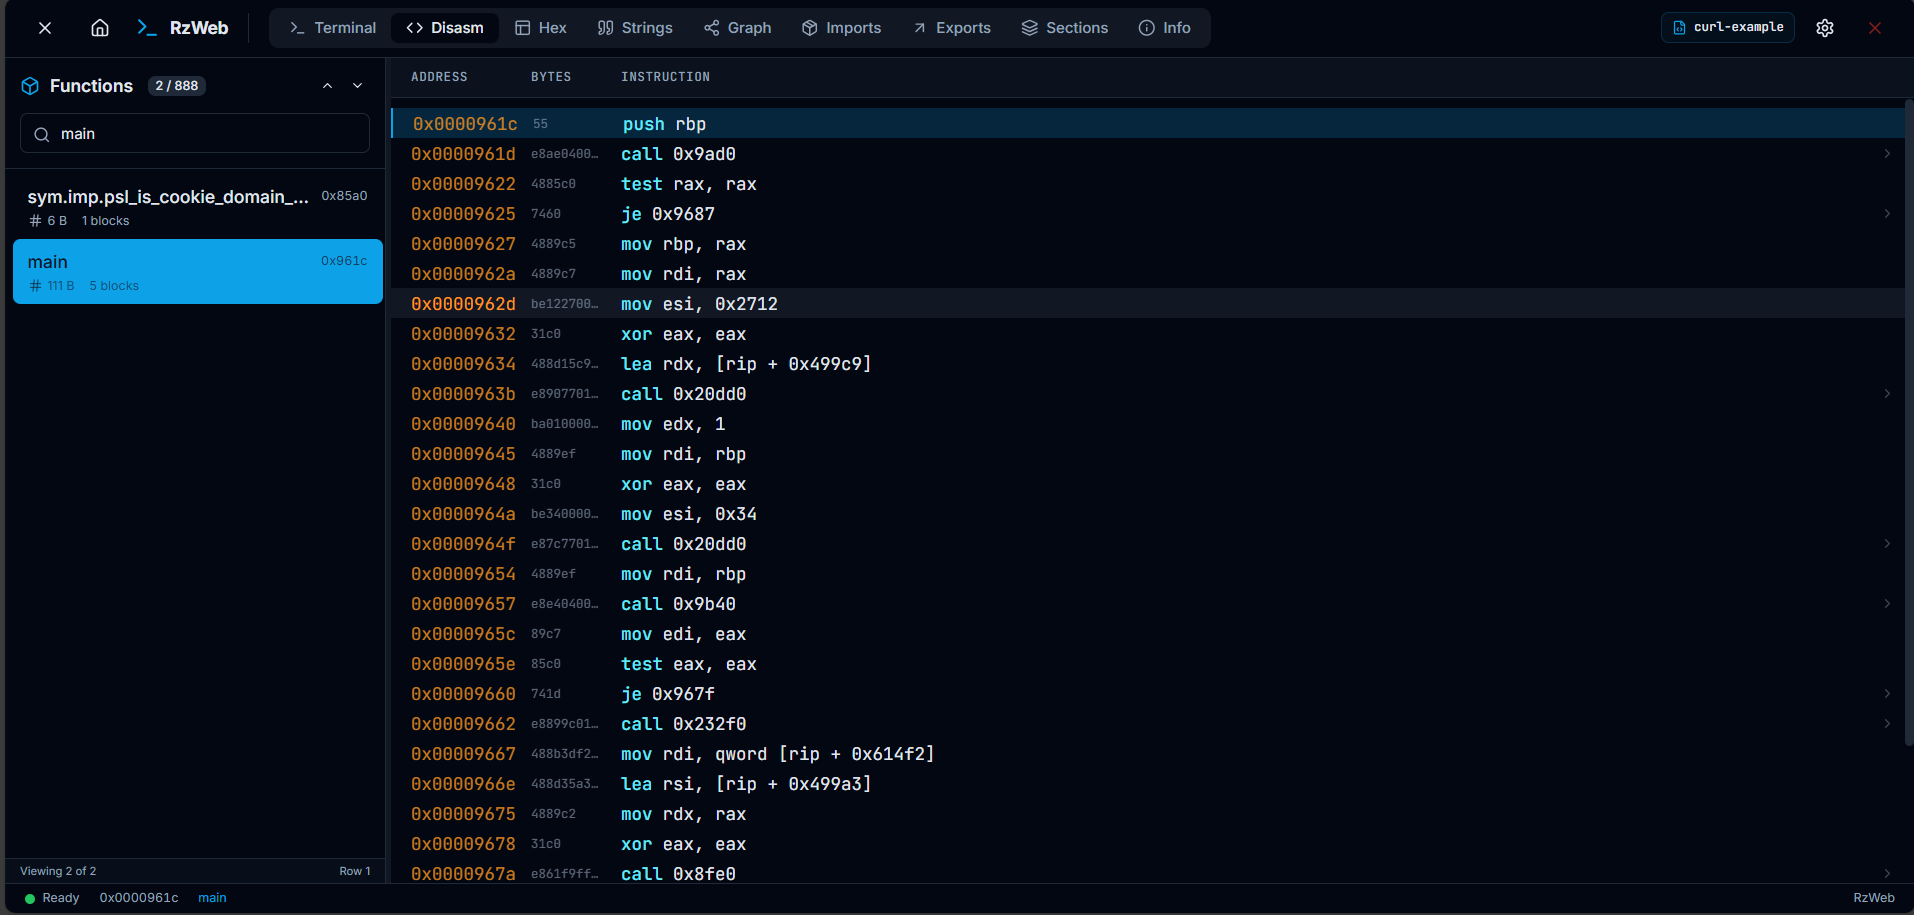
Desmontagem

Disassembly

Descompilador

Decompiler

Referências cruzadas

Cross-references

Grafo de fluxo de controle

Graph

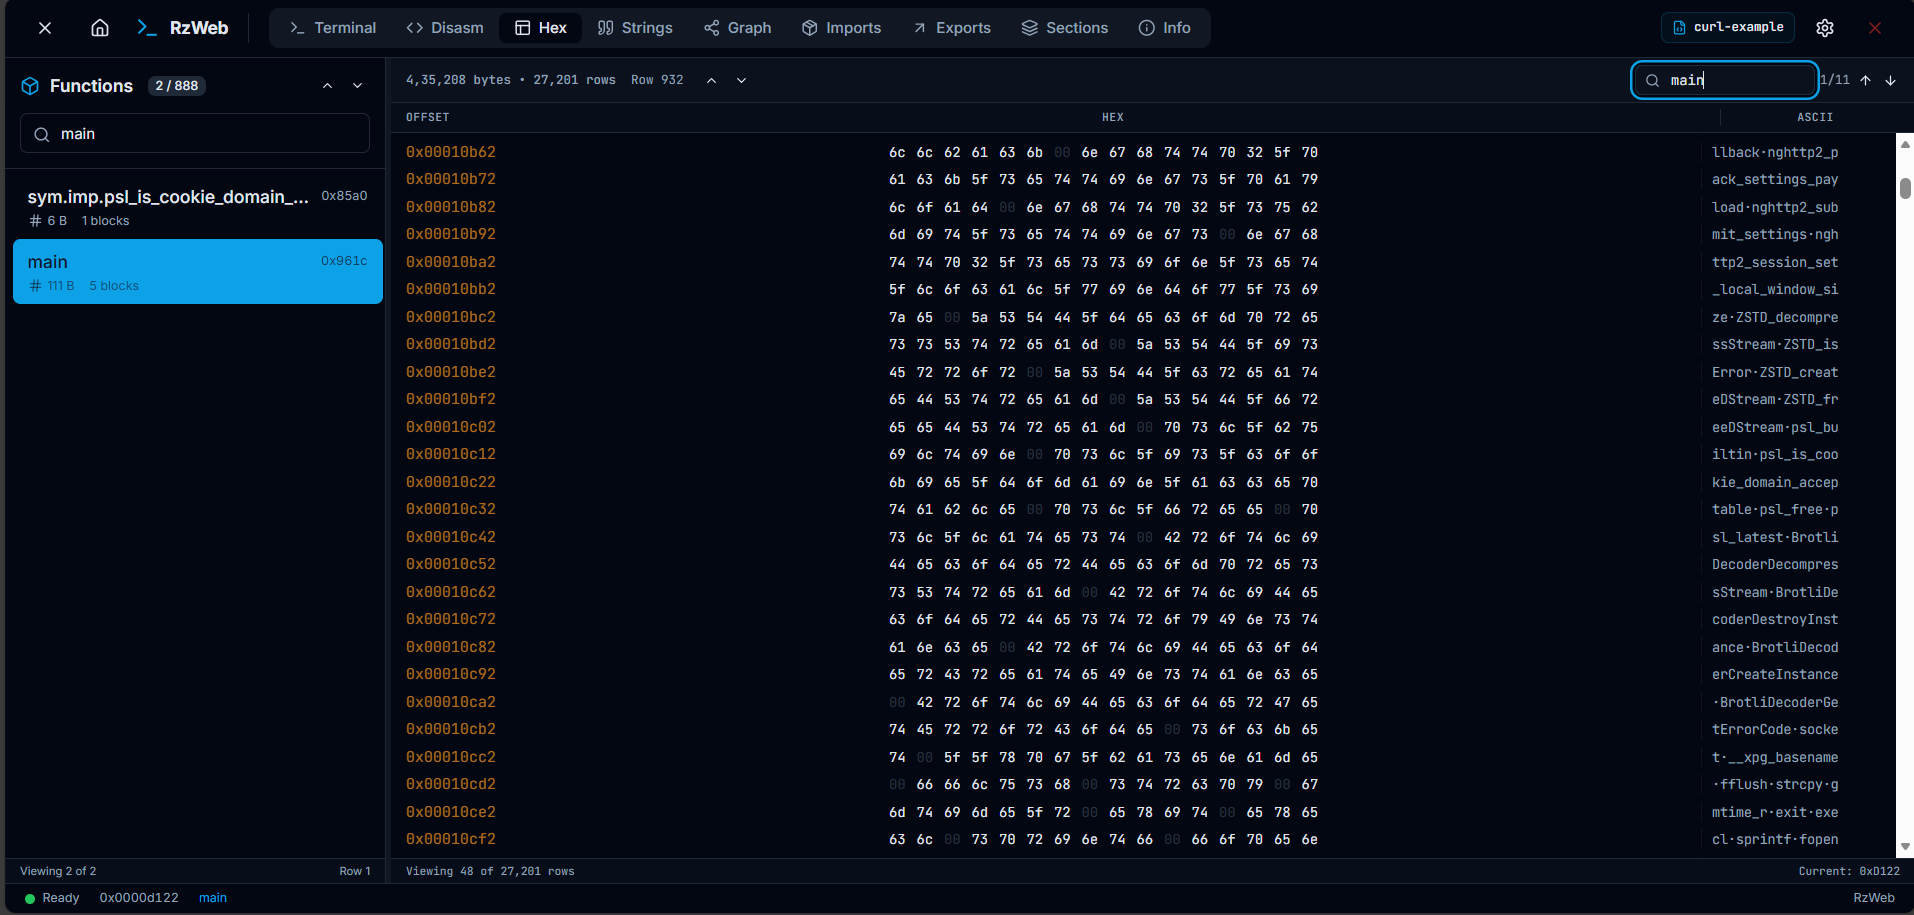
Despejo hexadecimal

Hex Dump

Strings

Strings

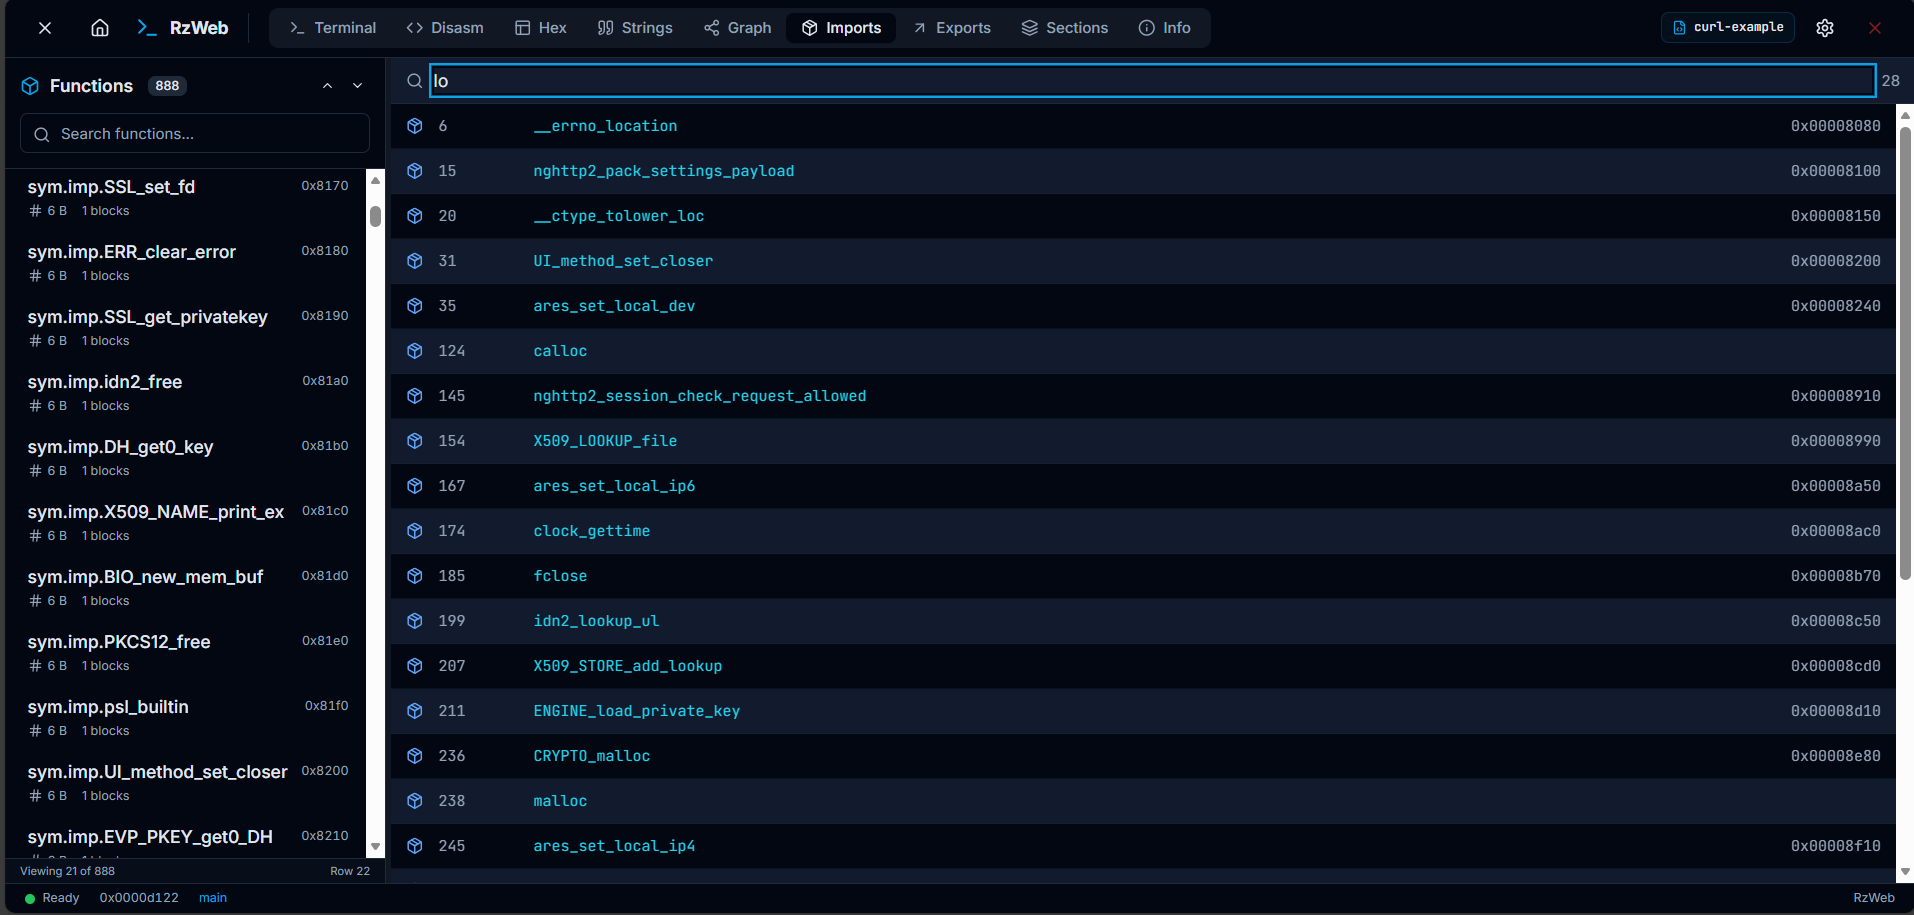
Importações

Imports

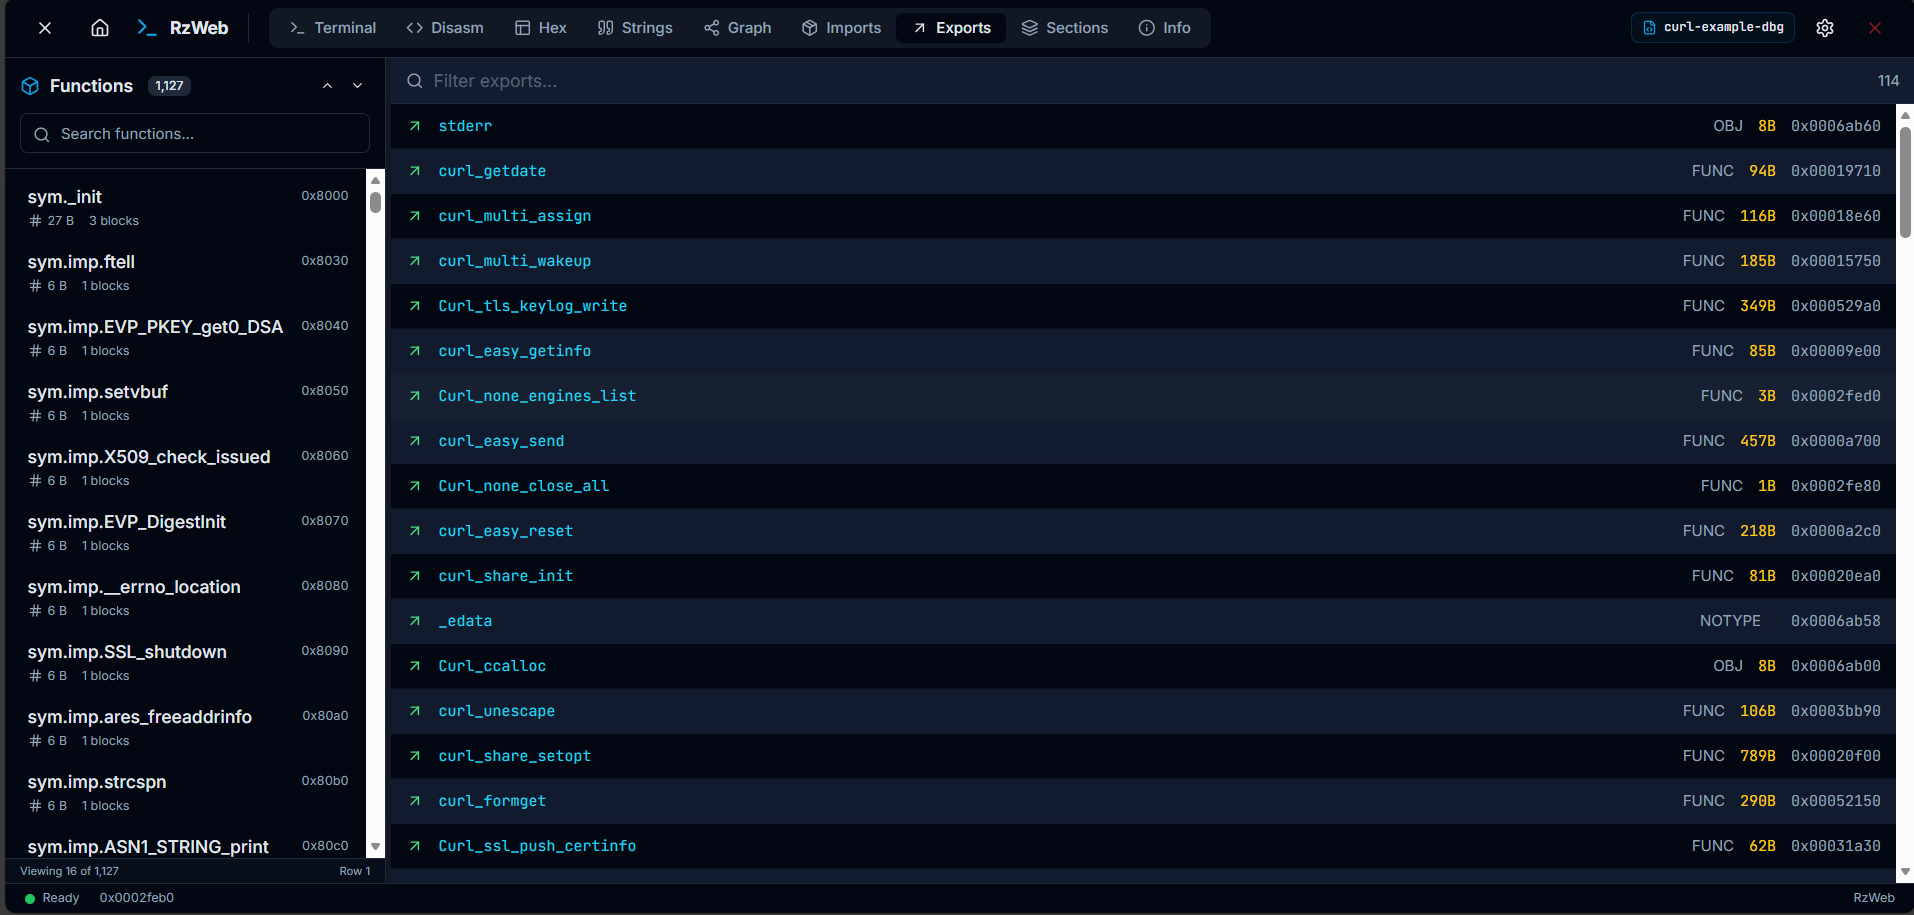
Exportações

Exports

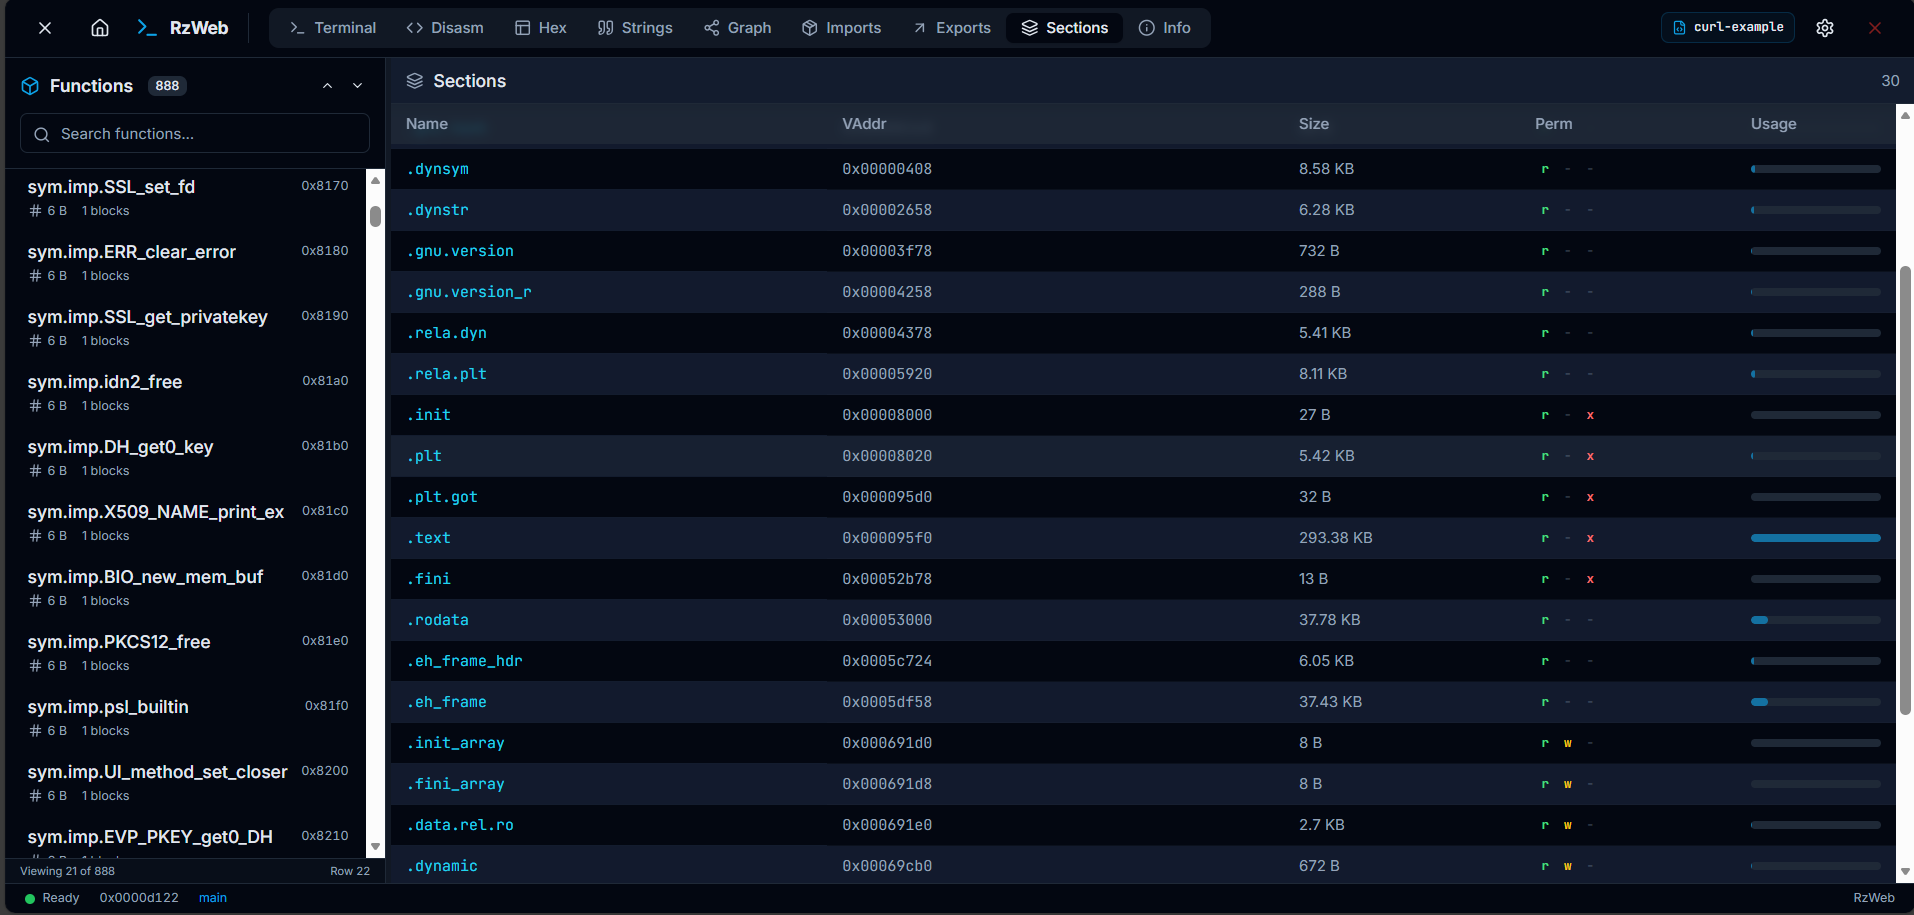
Seções

Sections

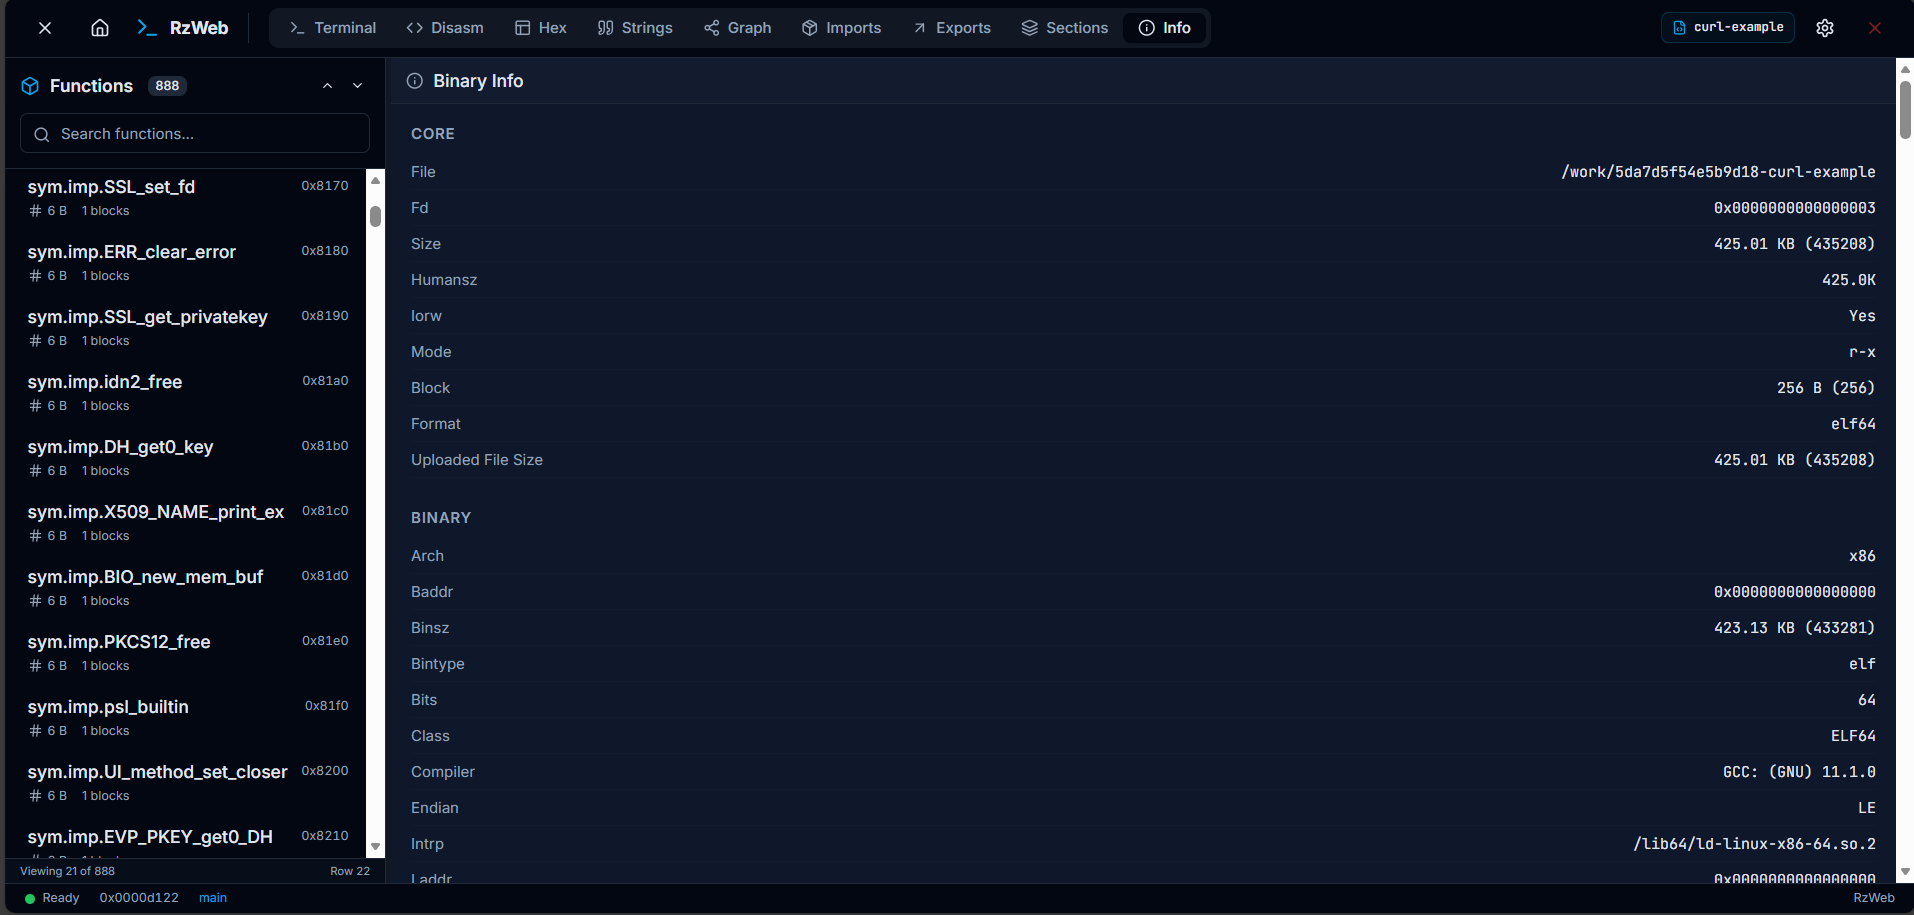
Informações do binário

Binary Info

O que há no aplicativo

  • Abas, cada uma com seu próprio worker
  • Terminal com autocompletar de catálogo
  • Desmontagem, descompilador, xrefs, CFG, hex, strings, importações, exportações, seções, informações do binário
  • Visualização de scripts (cmd do rizin ou JS com uma API rz síncrona)
  • Temas. Terminal e grafo seguem o tema ativo
  • Paleta (Ctrl/Cmd+K) e atalhos de visualização (Alt+1..9)
  • Snapshot, histórico e exportação RZWEBPRJ que incorpora o binário
  • Patches em hex e em modo de escrita, depois salve o arquivo

Os formatos são os que a build do Rizin incluída abrir. ELF, PE, Mach-O, dumps brutos.

Como funciona

  1. Abra o aplicativo.
  2. Arraste um binário. Retome o contexto antigo ou inicie um novo.
  3. O worker monta o arquivo. A análise roda como um job nessa aba.
  4. Faça um snapshot ou exporte RZWEBPRJ quando quiser uma cópia. O histórico aplica um .rzdb mais antigo sobre o arquivo aberto.

Os arquivos permanecem no dispositivo. Apenas memória WebAssembly e IndexedDB. Nada é enviado.

Limitações

  • Sem ptrace no navegador.
  • Um RzCore por contexto ativo. Esse worker não pode receber outros comandos até que aaa retorne.
  • O cancelamento funciona entre etapas (aa e depois aaa/aaaa). Não no meio de um comando.
  • A restauração precisa de rzweb_apply_project no wasm que você carrega. Distribuições mais antigas recorrem a Po e exibem um aviso.
  • jsdec é uma compilação rzwasi opcional. Aponte VITE_WASM_BASE_URL para essa distribuição. Não a torne a compilação padrão do Pages.

Verificações manuais

O Vitest não consegue carregar rizin.wasm. Após publicar um wasm, percorra:

  • Duas abas. Renomeie em A, alterne para B e volte. A renomeação ainda está em A.
  • RZWEBPRJ a frio a partir da Home.
  • Restaure um snapshot mais antigo do histórico.
  • Banner de tarefa com profundidade 2. Cancele entre aa e aaa.
  • A ausência de rzweb_apply_project exibe o aviso de apply-project.

Executá-lo localmente

Node 20.19+ ou 22.12+. O nodejs do apt no Ubuntu é a versão 18. O Vite então falha com crypto.hash is not a function. O repositório fixa a versão 22 em .nvmrc.

Se node -v ainda imprimir v18:

mkdir -p "$HOME/.local"
curl -fsSL https://nodejs.org/dist/v22.23.2/node-v22.23.2-linux-x64.tar.xz -o /tmp/node22.tar.xz
tar -xJf /tmp/node22.tar.xz -C "$HOME/.local"
ln -sfn "$HOME/.local/node-v22.23.2-linux-x64" "$HOME/.local/node"
export PATH="$HOME/.local/node/bin:$PATH"

Coloque esse export em ~/.bashrc para que os novos terminais o mantenham.

cd rzweb
node -v
npm install
npm run dev

node -v deve imprimir v22. Abra http://localhost:3000. O wasm padrão é a build rzwasi do GitHub Pages. Deixe VITE_WASM_BASE_URL sem definir, a menos que esteja testando um dist local.

Comunidade

Telegram

Criado por IndAlok. Desenvolvido com Rizin.

Este projeto é testado com o BrowserStack.

Licença

Licença: LGPL-3.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →