
 momo5502/sogen
🪅 Emulador em espaço de usuário para Windows, Linux e macOS



O Sogen executa programas Windows, Linux e macOS, sem um sistema operacional real: ele permite que você veja e controle tudo o que eles fazem.
Em vez de reimplementar milhares de APIs do SO, o Sogen emula binários em nível de CPU e syscall e executa as DLLs reais do sistema, de modo que o comportamento se aproxima muito do SO real.
Cada instrução, acesso à memória e chamada de API pode ser interceptado, inspecionado ou reescrito, as execuções são totalmente determinísticas, e todo o estado do emulador pode ser capturado em snapshot e restaurado.
Construído em C++ e impulsionado pelo backend de CPU da sua escolha:
Experimente: sogen.dev
Junte-se à comunidade: Discord

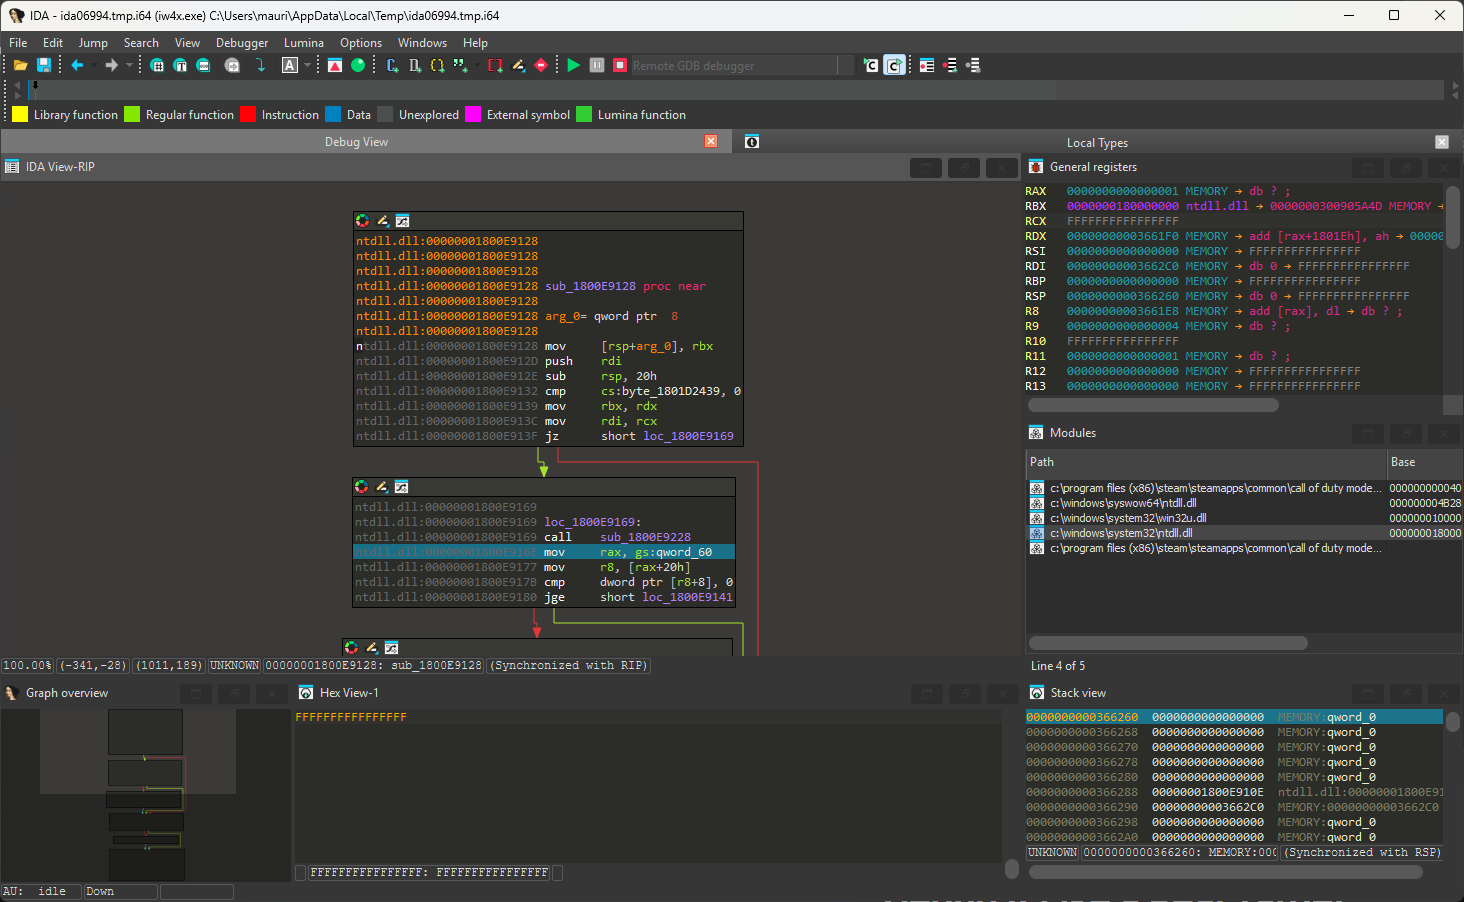
Depure com as ferramentas que você já conhece, como IDA Pro ou GDB, por meio do protocolo GDB, ou use o depurador integrado no navegador.
O depurador é executado no nível do emulador, fora do processo, portanto permanece invisível para verificações anti-debug.
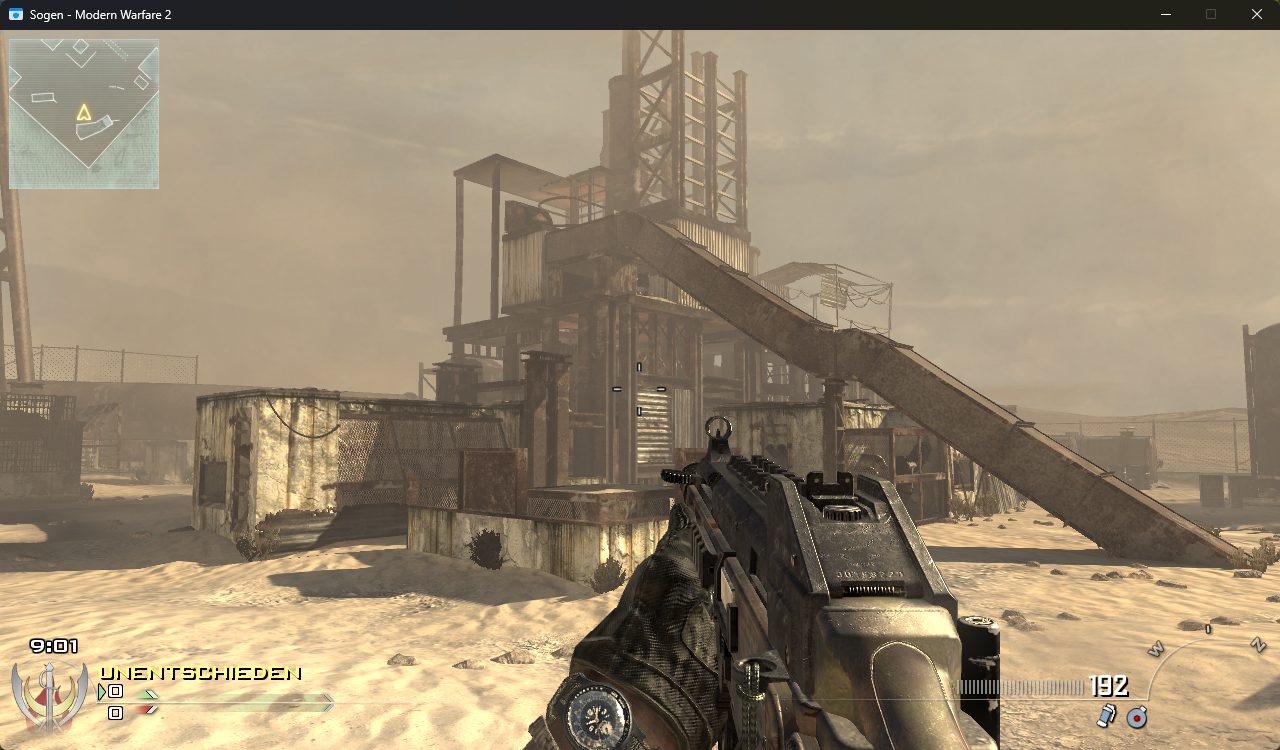
Aplicativos GUI nativos são executados, com janelas, diálogos e controles funcionais.
A paravirtualização de GPU permite aceleração 3D na sua GPU real, enquanto o backend Hyper-V executa o código nativamente na sua CPU. Rápido o suficiente para jogos.
Títulos Direct3D 8/9/10/11 são executados por meio do DXVK, que traduz Direct3D para Vulkan sobre a ponte de GPU.
Clique aqui para os slides.
Instale com:
pip install sogen
Os bindings Python exigem um root de emulação. Você pode baixar um root pronto aqui, ou criar o seu próprio seguindo as instruções na wiki.
Exemplo:
import sogen

emu = sogen.windows.create_application("c:/test-sample.exe", emulation_root="./root")


def on_module_load(module):
    if module.name.lower() == "test-sample.exe":
        emu.hooks.memory_execution_at(module.entry_point, lambda address: print(f"hit entry point: 0x{address:x}"))

emu.callbacks.on_module_load = on_module_load
emu.start()
print(emu.process.exit_status)
Consulte examples/python/README.md para detalhes de configuração e um exemplo maior.
Os bindings para Dart estão disponíveis em um repositório separado.
[!TIP]
Consulte a Wiki para mais detalhes sobre como compilar e executar o emulador no Windows, Linux, macOS, ...
1. Faça o checkout do código:
git clone --recurse-submodules https://github.com/momo5502/sogen.git
2. Execute o seguinte comando em um Prompt de Comando de Desenvolvimento x64 no diretório clonado:
cmake --preset=vs2022
3. Compile a solução que foi gerada em build/vs2022/sogen.sln
4. Crie um dump do registro executando o grab-registry.bat como administrador e coloque-o na pasta de artefatos ao lado do analyzer.exe
5. Execute o programa de sua escolha:
analyzer.exe C:\example.exe
Por padrão, o guest não tem acesso à rede do host. Os sockets do guest usam um loopback em processo, as consultas DNS não resolvem para nenhum endereço e a ponte do Steam está desativada. Para conceder ao guest acesso à rede do host, adicione --network live:
analyzer.exe --network live C:\example.exe
O sistema de arquivos do guest é somente leitura por padrão, e as gravações do guest falham com STATUS_ACCESS_DENIED. Use
--root-mode rw para permitir que o guest altere a raiz de emulação, ou o host controla quando nenhuma raiz está definida. Use
--mount HOST:GUEST[:MODE] para adicionar um arquivo ou diretório do host em um caminho do guest, por exemplo
--mount .\out:C:\out:rw. Consulte docs/filesystem.md para os detalhes de mounts e modos.
Executáveis Windows ARM64 são executados da mesma forma, a partir de uma raiz de emulação criada com create-root.bat em uma máquina Windows ARM64. Eles são executados no WHP no Windows ARM64, no Hypervisor.framework no Apple Silicon e no Unicorn em outros ambientes.
--backend substitui a seleção baseada em ambiente. Fora do Windows ARM64, onde o backend ARM64 do Unicorn não é compilado, EMULATOR_UNICORN=1 executa guests ARM64 no Unicorn em vez do hypervisor.
O suporte a macOS está em estágio inicial. O Sogen executa programas de linha de comando x86-64 do macOS por meio do dyld real e do dyld shared cache do sistema, o que é suficiente para ferramentas simples como echo. A maioria dos outros programas ainda para em uma syscall não implementada.
1. Crie uma raiz de emulação em um Mac cujo sistema ainda forneça slices x86-64. O script copia o dyld, /bin/echo e o shared cache x86-64:
src/tools/create-macos-root.sh /tmp/macos-root






