Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/advdebug/brovan
Análise Dinâmica (Sandboxing)Análise Dinâmica de Código (DAST)Engenharia ReversaDepuradoresAnálise de MalwareAnálise de Binários
GitHubadvdebug/brovan

Brovan

Emulador binário x86_64 em modo de usuário para análise de malware e engenharia reversa. Suporta PE, ELF, dumps de memória e binários brutos com rastreamento de syscalls, captura de rede e depuração interativa em um ambiente isolado.

Ver Repositório
1551150há 17h 56mRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Brovan banner


.NET Language License

Um emulador de binários x86_64 em modo usuário para inspecionar programas, rastrear syscalls e executar software não confiável com segurança.

O que é o Brovan?

Brovan é um emulador x86_64 interativo que oferece controle total sobre como os programas são executados. Ele pode ser usado para fazer engenharia reversa de binários, rastrear chamadas de API e de sistema, capturar tráfego de rede ou executar software em um ambiente isolado sem executá-lo diretamente na CPU do host.

Ele foi projetado para suportar o máximo de software possível, mantendo-se uma opção segura, eficiente e de alto desempenho para executar software Windows e Linux em Windows, Linux e Android. O Brovan ainda está em desenvolvimento inicial, portanto ainda não é totalmente maduro ou confiável.

Backends suportados:

  • Unicorn Engine para emulação multiplataforma
  • WHP (Windows Hypervisor Platform) para aceleração de hardware no Windows
  • KVM (Kernel-based Virtual Machine) para aceleração de hardware no Linux

Principais Recursos

CARREGAMENTO MULTIFORMATO

Carregue e execute binários diretamente dentro do emulador sem instalação no host.

PE   ELF   Memory Dumps   Raw Shellcode

CAMADA GRÁFICA BROVVULK

Subsistema personalizado de tradução Vulkan que lida com chamadas DXVK e renderização de jogos.

DXVK   DirectX   Vulkan Surface

RASTREAMENTO DE SYSCALLS E API

Inspecione a execução em tempo real para ver quais funções, DLLs e chamadas de kernel o programa acessa.

Kernel Syscalls   Symbol Resolving   Loaded DLLs

CAPTURA DE REDE

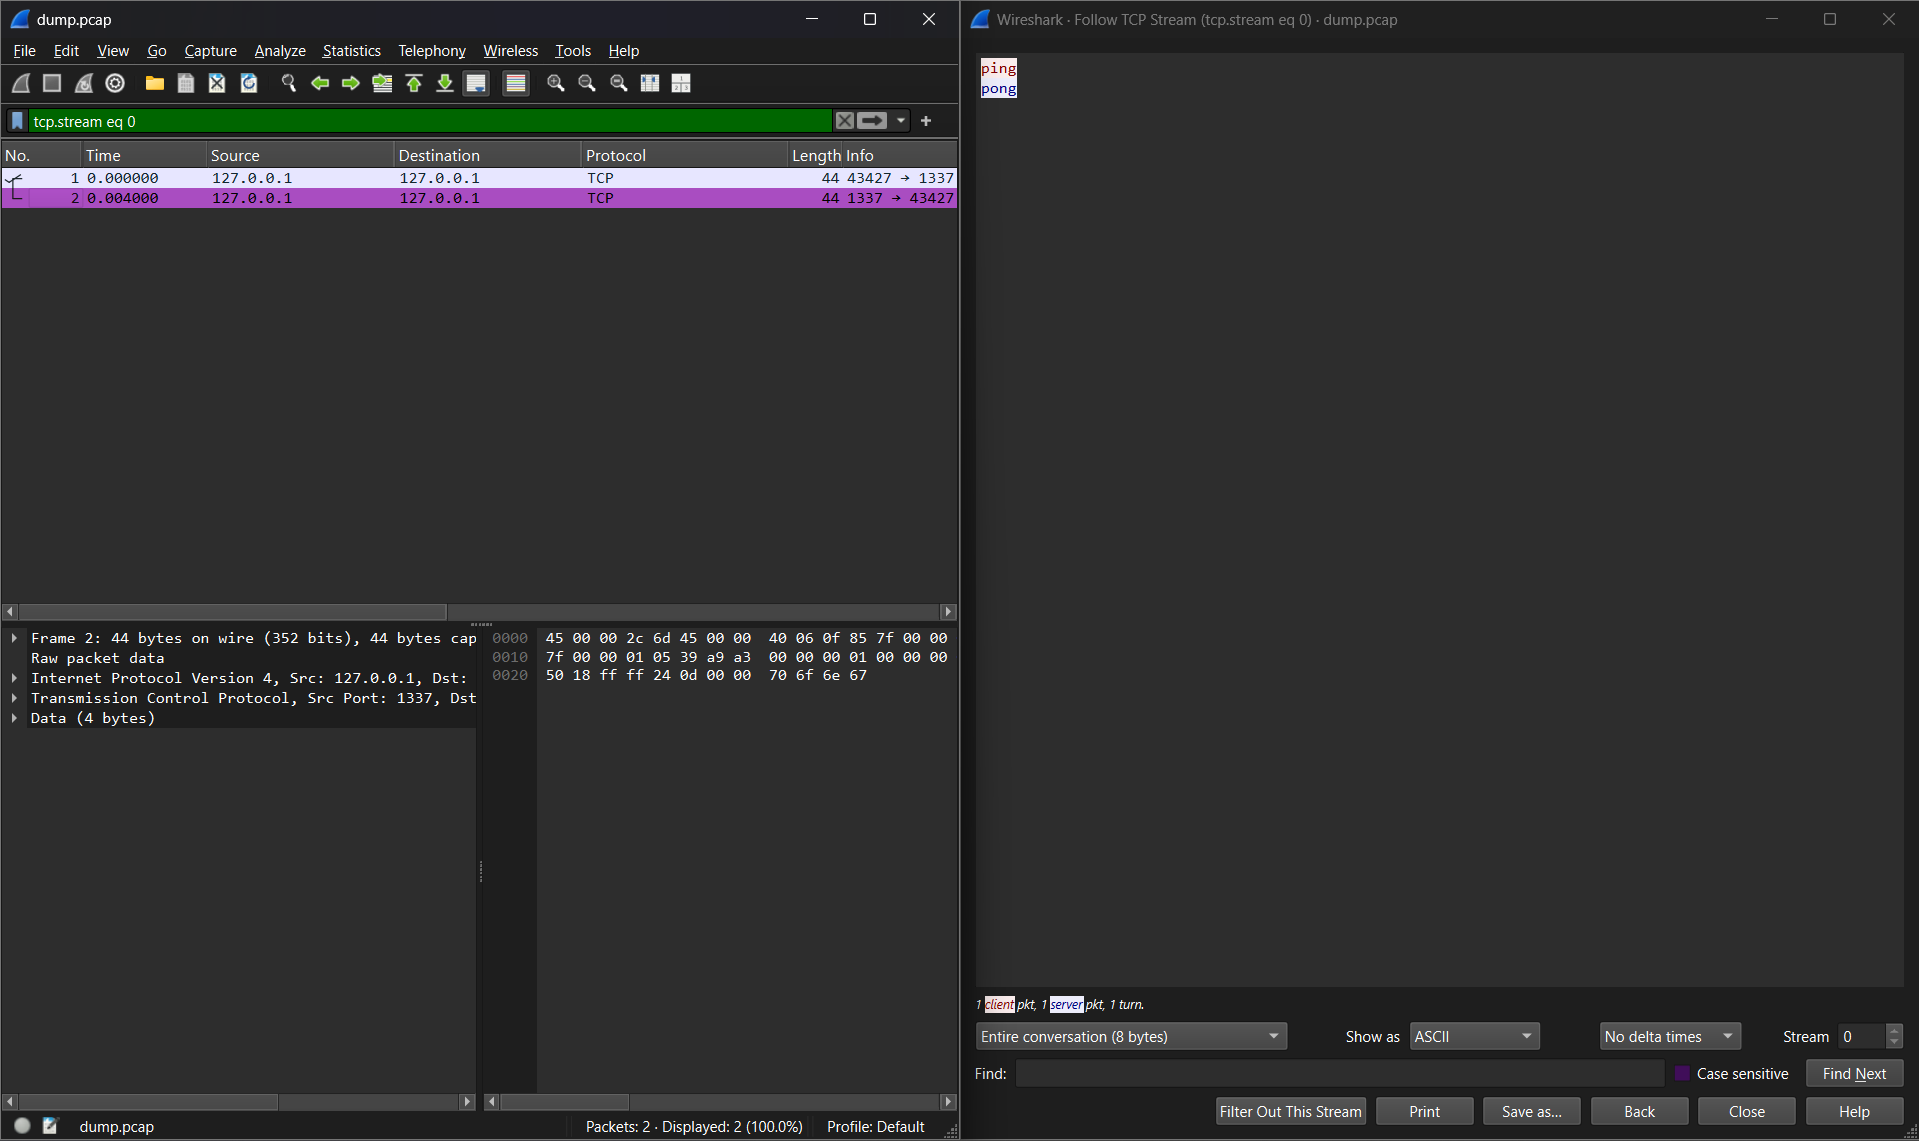
Intercepte o tráfego de sockets do guest e exporte a atividade de rede para análise de payloads.

Socket Intercept   PCAP Capture   Traffic Analysis

Pré-visualizações e Demonstrações

Jogos e Gráficos (Brovvulk)

O Brovan pode renderizar aplicações gráficas do guest por meio de seu subsistema de tradução Brovvulk (Brovan<->Vulkan). Aqui está um jogo de exemplo que eu tinha (Deltarune), mas ele pode funcionar em muitos outros jogos:
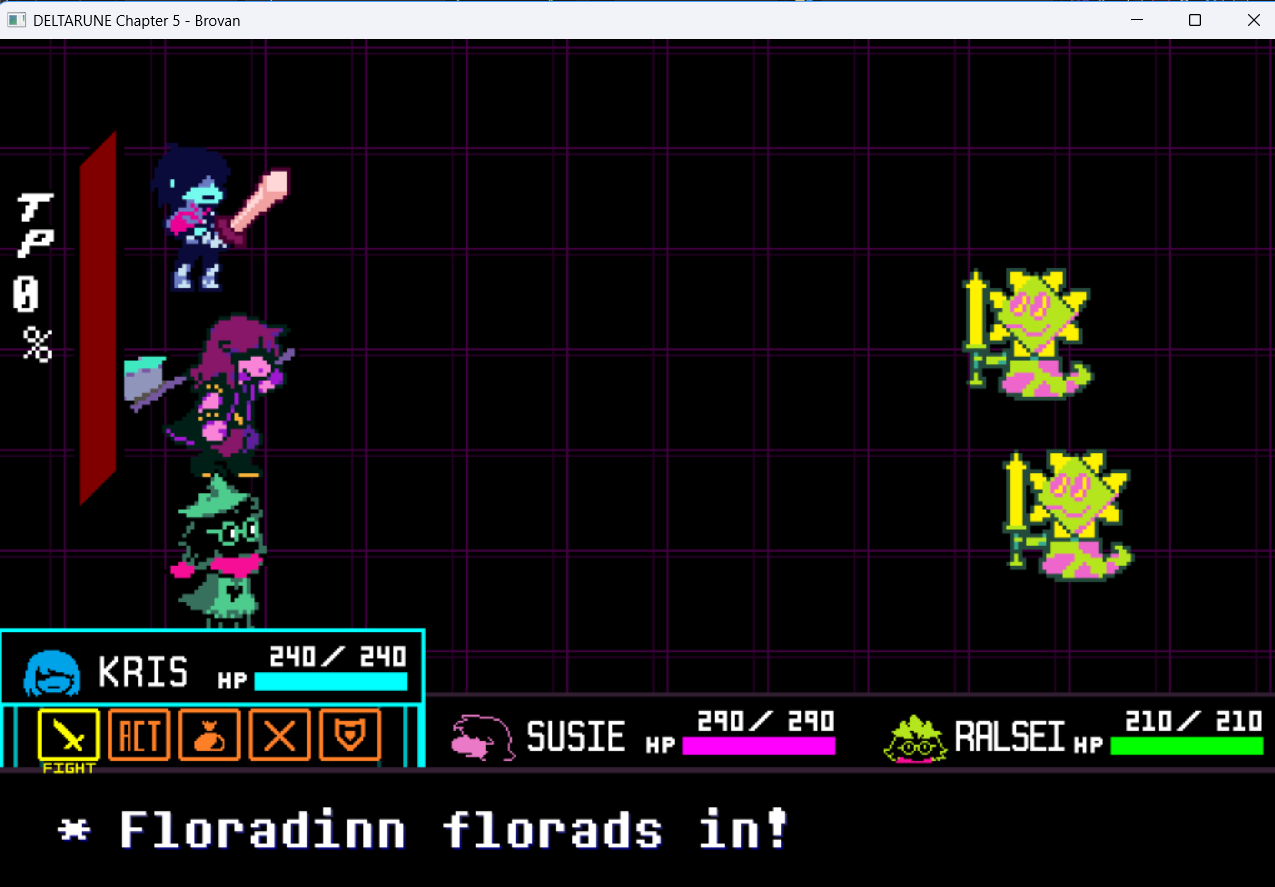
Deltarune running in Brovan

Bring-up do Deltarune

  • Renderização de superfície Vulkan via Brovvulk
  • Integração de janela do host com suporte a DPI
  • Aceleração WHP para uma experiência de jogo mais fluida

Execução e Rastreamento de Binários

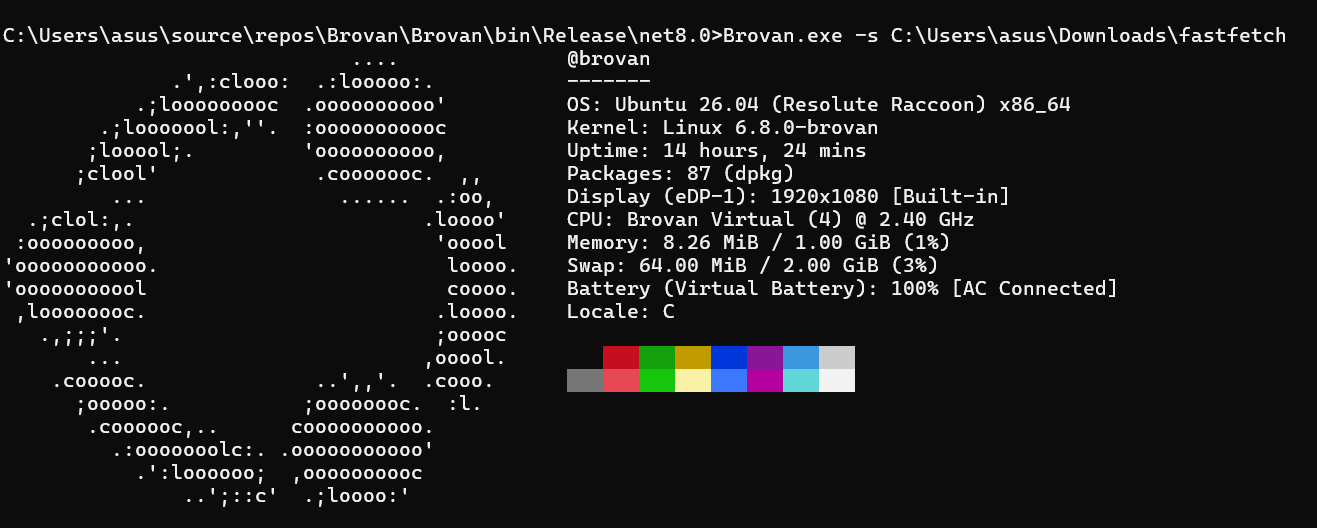
Execução Linux multiplataforma
ELF Linux no Windows
Executando fastfetch de forma multiplataforma
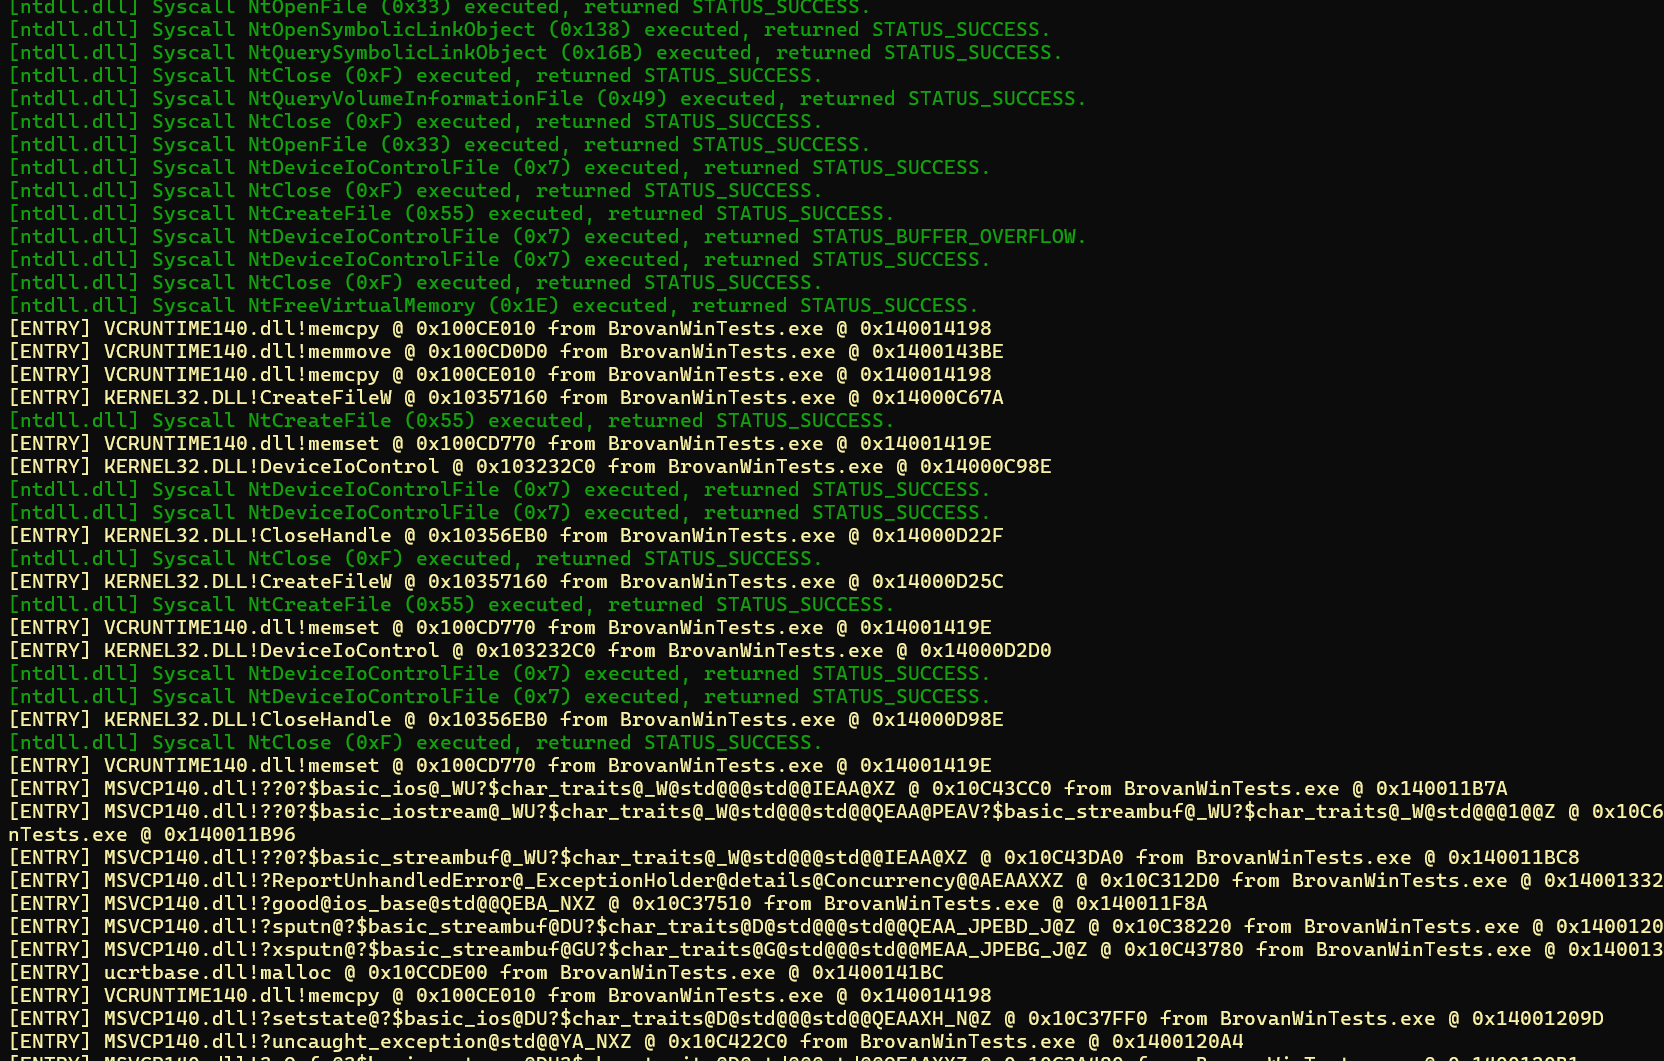
Log de rastreamento de syscalls
Rastreamento de Syscalls
Logs ao vivo de chamadas de API e símbolos dinâmicos
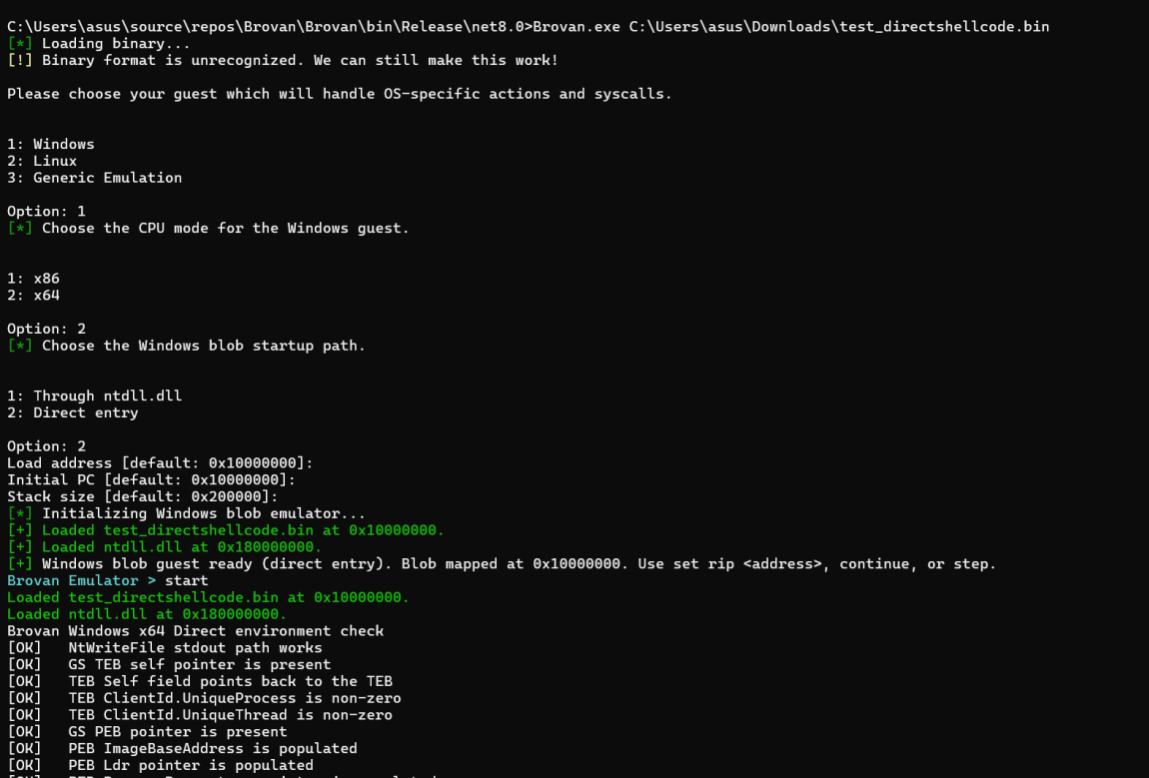
Execução de binário bruto
Binários Brutos
Executando shellcode e dumps de memória

Inspeção de Rede

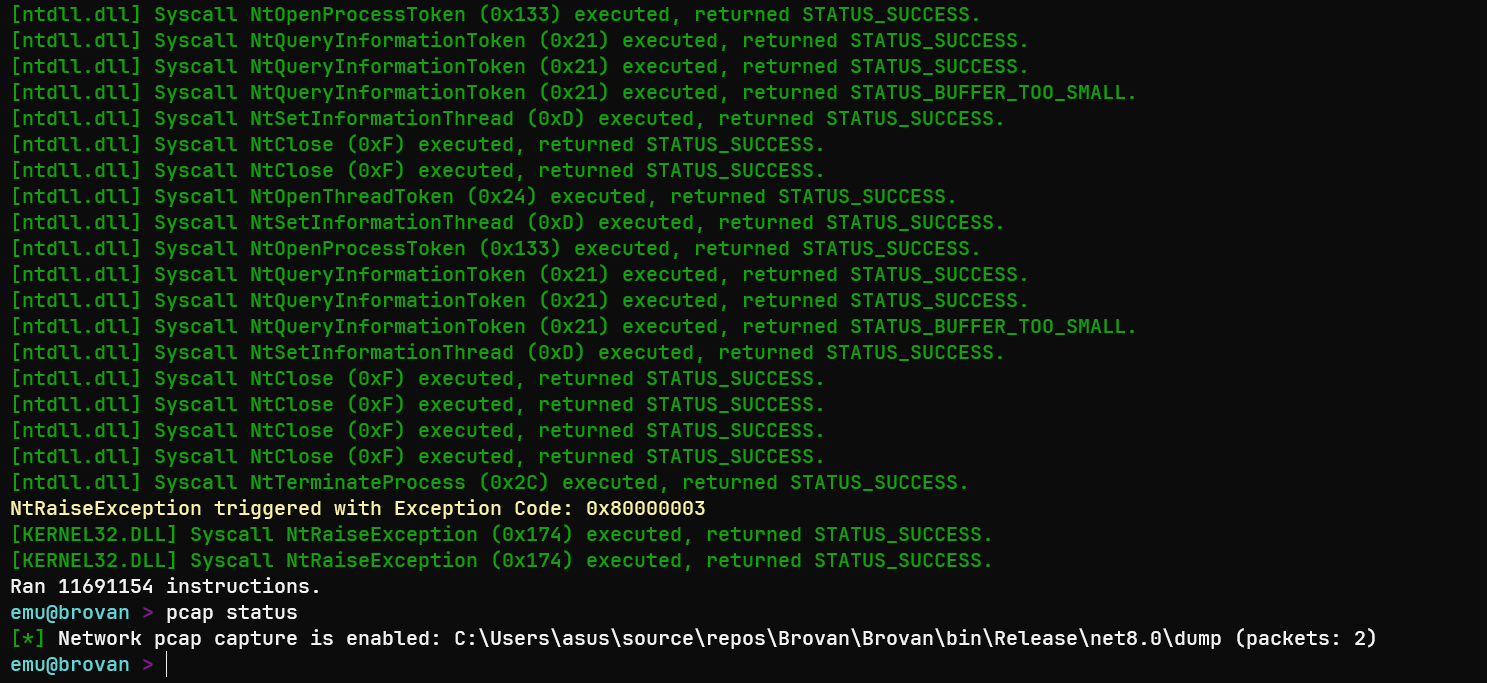
Captura de rede
Captura de Rede
Interceptando leituras e escritas de sockets do convidado
Visualizador de tráfego
Analisador de Tráfego
Visualizando PCAPs e payloads capturados

Documentação e Wiki

Confira a GitHub Wiki para:

  • Compilar a partir do código-fonte
  • Detalhes da arquitetura
  • Referência de comandos e guias de uso
  • FAQ

[!WARNING] A página de Releases pode não conter sempre as alterações mais recentes.
Para a versão mais atualizada, compile a partir do código-fonte em vez disso ou use a build mais recente do GitHub Actions

Créditos

Agradecimentos à biblioteca Iced pela desmontagem e montagem x86_64.

Baixar ferramenta