Recaf 


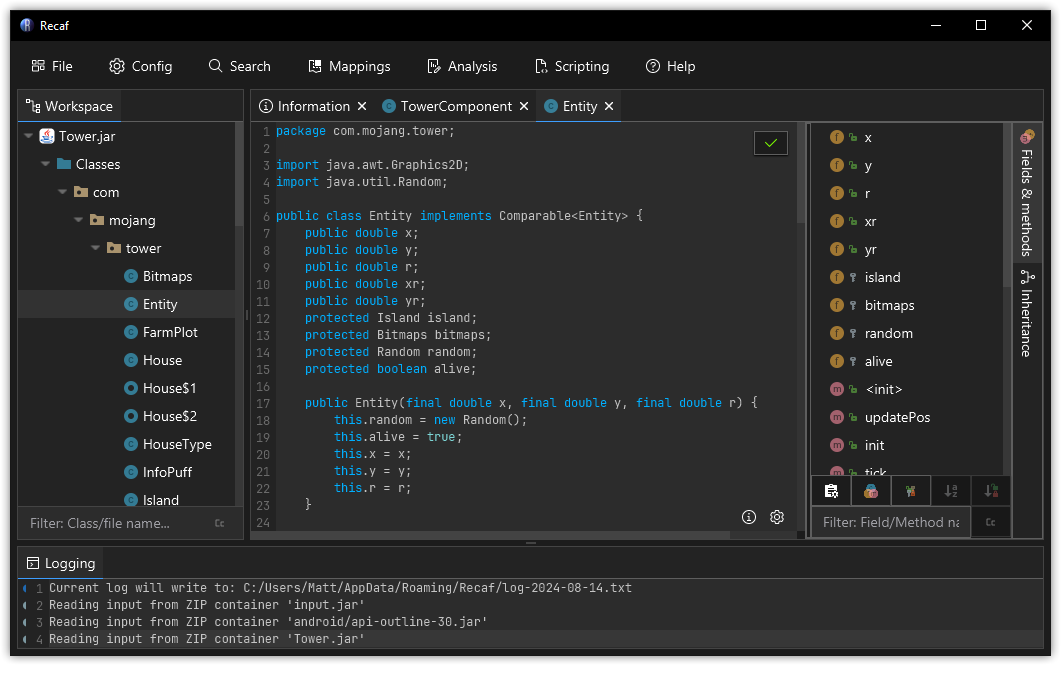
Um editor de bytecode Java e Android versátil e fácil de usar. O Recaf facilita o trabalho com aplicações Java compiladas. Explore código desconhecido, analise aplicações ofuscadas, modifique classes sem seu código-fonte original e exporte suas alterações, tudo por meio de uma interface familiar semelhante a uma IDE.
Download
- Launcher
- Baixa versões snapshot a partir das execuções de CI do GitHub, garantindo que você tenha as versões mais atualizadas.
- Instruções de uso do launcher podem ser encontradas no repositório do launcher.
- Snapshot releases
- Consulte as ações de CI para obter os artefatos de release.
- Independent releases
Recursos
Descompile e explore aplicações Java
Navegue por aplicações compiladas usando uma interface familiar, semelhante a uma IDE.
- Alterne entre vários descompiladores Java configuráveis: CFR, Procyon, Fernflower
- Cada descompilador pode ser totalmente configurado pelo menu de configuração. Se estiver perdido, basta usar a barra de pesquisa da janela de configuração e digitar o nome do descompilador que deseja ajustar.
- Pesquise por strings, constantes, referências de classe, métodos e padrões de instruções de bytecode.
- Navegue por aplicações Java como faria em uma IDE.
- Control + clique esquerdo ou pressione F3 para saltar para classes, campos e métodos referenciados.
- Esquerda/Direita + Alt para saltar entre locais visitados recentemente.
- Control + G para localizar rapidamente classes, membros ou conteúdo de arquivo em uma aplicação aberta.
- Todo o resto é acessível por meio de menus de clique direito sensíveis ao contexto.
- Clicou em uma classe? São exibidas as operações para a classe.
- Clicou em um método? São exibidas as operações para o método.
- Aplicações Java e Android são tratadas da mesma forma.
Edite bytecode Java com facilidade em alto ou baixo nível
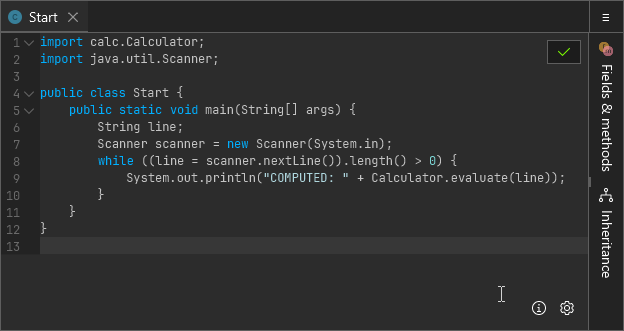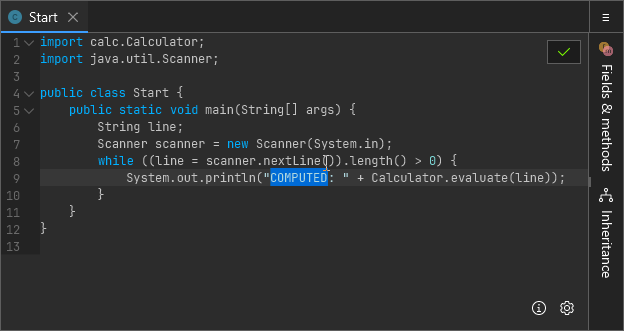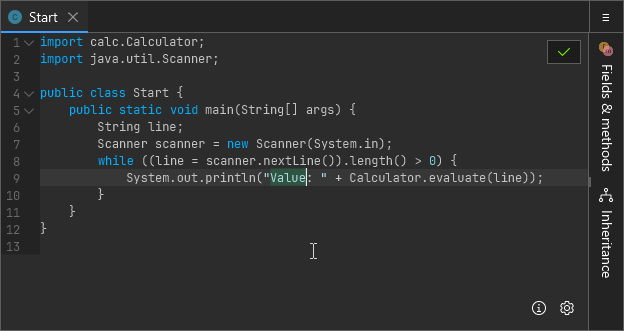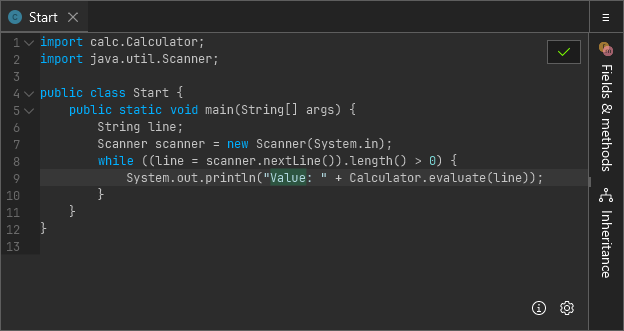
Faça edições simples apenas editando diretamente o código-fonte Java descompilado, salve suas alterações e exporte a aplicação modificada.
- Falta código de dependência / biblioteca no JAR da aplicação? O Recaf pode preencher as lacunas para você analisando o código existente e gerando código esqueleto de biblioteca. O compilador não consegue notar a diferença.
- Encontrou problemas com a qualidade da descompilação que tornam as edições no código-fonte muito difíceis? Use o assembler de bytecode!
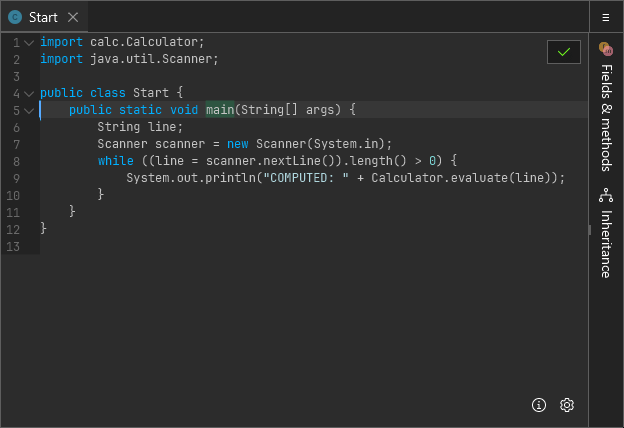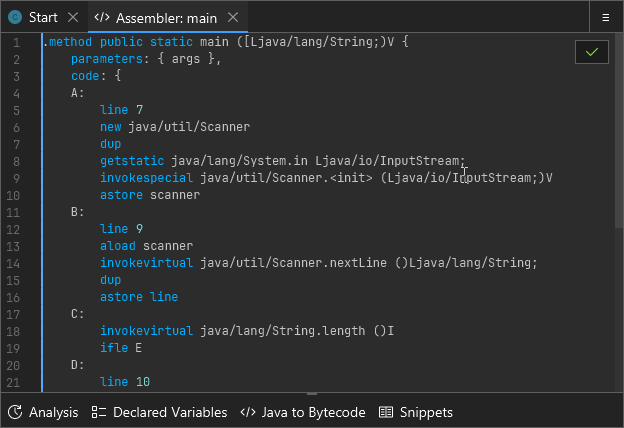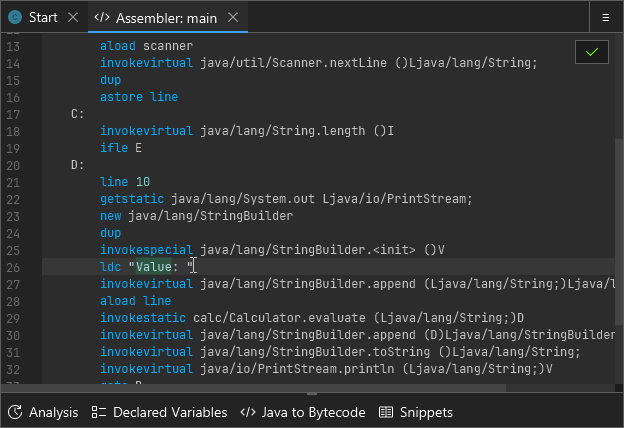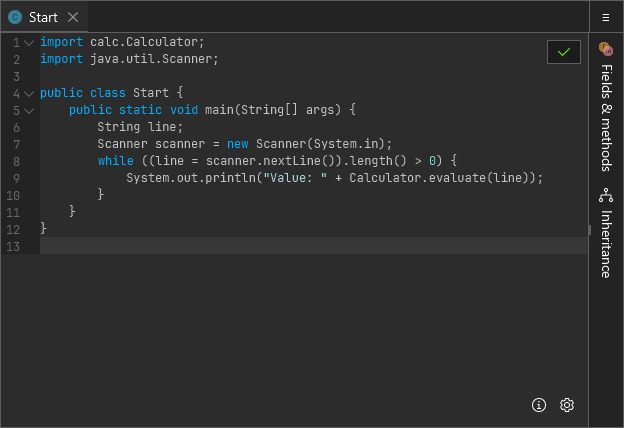
O assembler de bytecode do Recaf facilita a alteração de arquivos de classe de baixo nível. Aspectos complexos do formato de arquivo são abstraídos de você. Ferramentas úteis podem auxiliá-lo mesmo que você seja um completo novato em bytecode.
- Recursos do assembler:
- Nomes de variáveis usados no lugar de slots de variáveis, tornando o código mais fácil de ler e raciocinar.
- Feedback imediato sobre erros de sintaxe, uso inadequado de instruções, etc.
- Visualize o fluxo de controle clicando em um rótulo para ver aonde as instruções de fluxo de controle levam.
- Ferramentas do assembler:
- Analysis: Veja quais valores estão na pilha e nas variáveis locais em qualquer ponto do método. Clique em uma linha e ela é atualizada para mostrar o que acontece naquele ponto do código.
- Declared Variables: Uma tabela de todas as variáveis, como elas são usadas, e navegação com um clique para saltar entre esses usos.
- Java to Bytecode: Escreva código-fonte Java simples no lado esquerdo, veja o bytecode Java equivalente no lado direito. Você pode facilmente gerar bytecode complexo a partir do código-fonte e depois copiá-lo e colá-lo no assembler onde quiser.
- Snippets: Você se pega escrevendo a mesma chamada de
println de depuração o tempo todo? Salve-a como um snippet e acesse-a a qualquer momento. Prints de depuração prontos para copiar e colar são a alma de qualquer programador que esteja desesperadamente depurando algum código de terceiros cujos autores seguiram o caminho dos dinossauros.
Analise e desofusque aplicações protegidas
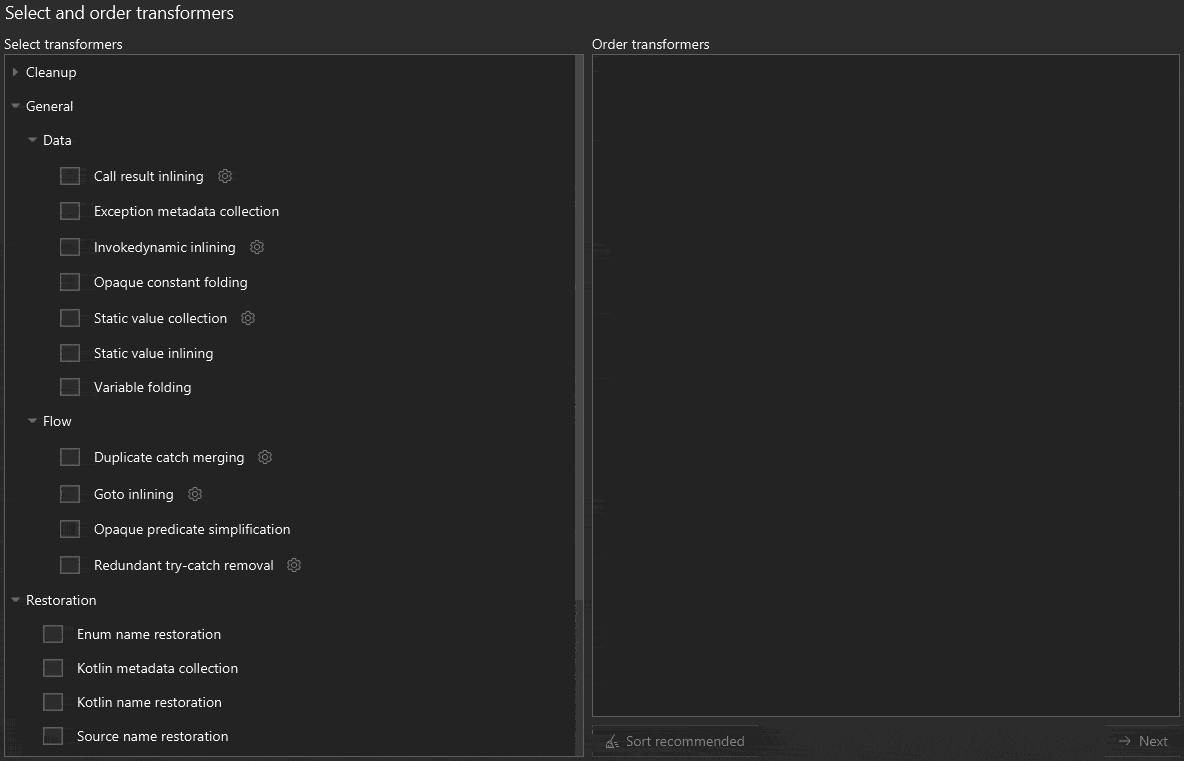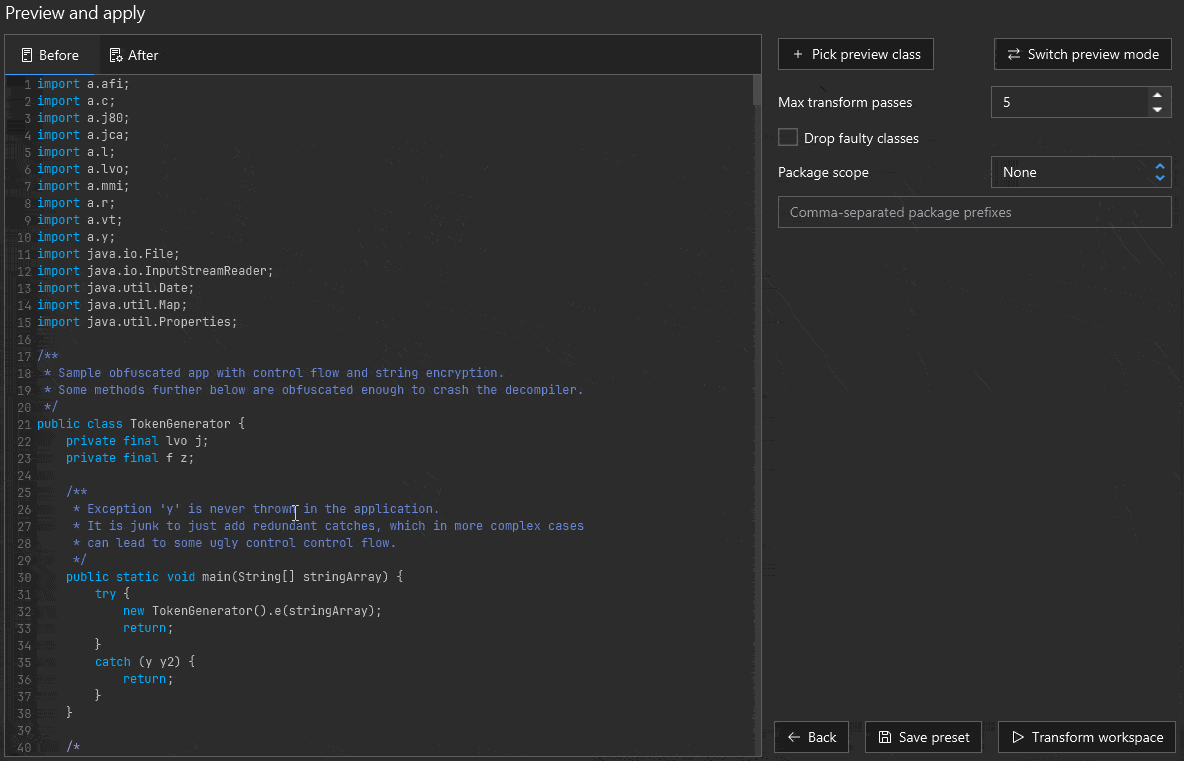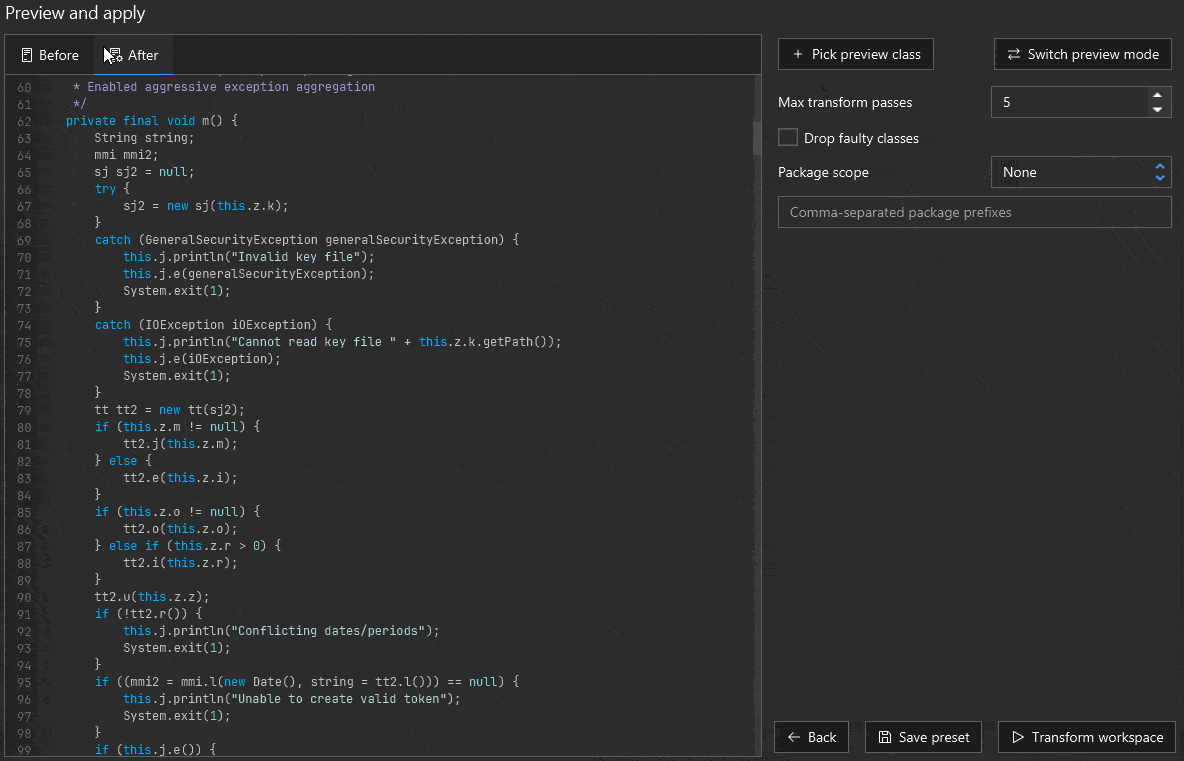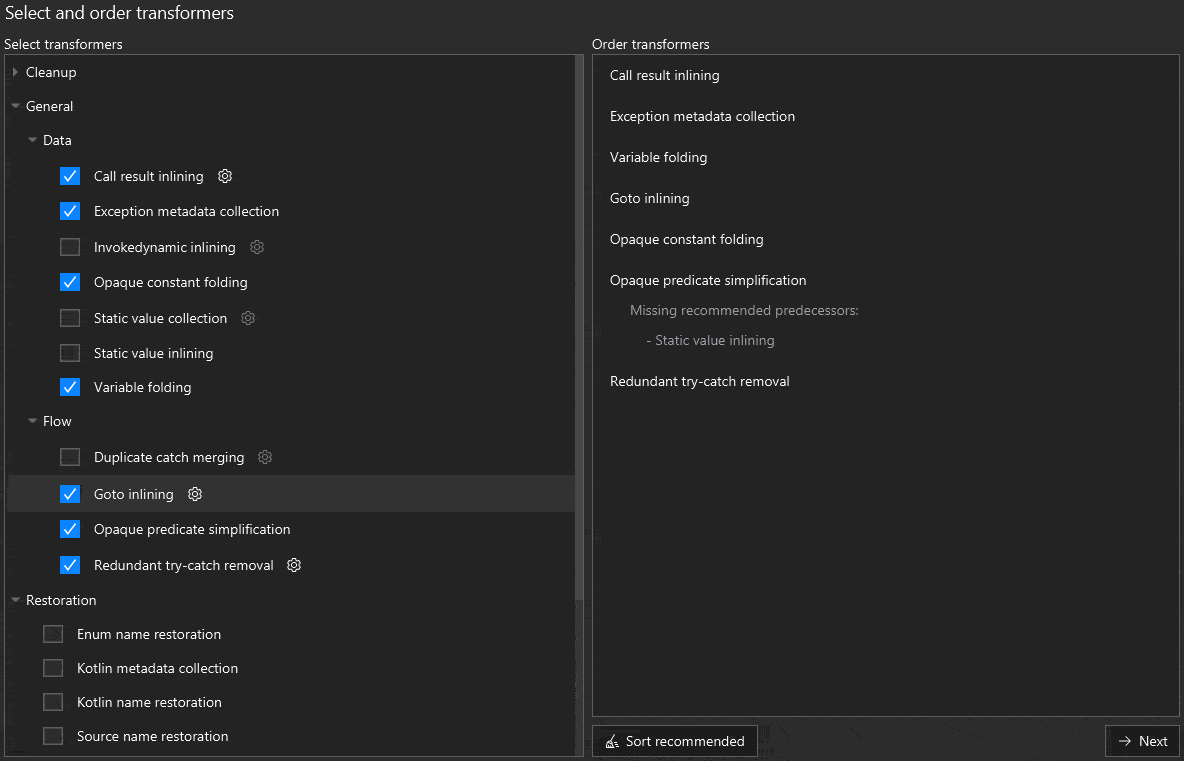
O Recaf oferece uma série de ferramentas para tornar o trabalho com código ofuscado o mais fácil possível. Renomeação de identificadores, criptografia de constantes numéricas e de string e até mesmo ofuscação de fluxo de controle podem ser todas derrotadas com facilidade.
Automatize fluxos de trabalho de análise e engenharia reversa com scripts e plugins
O Recaf expõe toda a sua funcionalidade por meio de APIs modulares. Você pode escrever um script para automatizar um fluxo de trabalho e depois executá-lo repetidamente via CLI.
- Para scripts, consulte Scripts na documentação.
- Para uso da CLI, consulte Running
- Em resumo, crie o script e depois use
java -jar recaf.jar --input <app> --script <script.java>
- Quer automatizar fluxos de trabalho com IA? Use o
--headless da CLI e o plugin MCP para dar aos agentes acesso a todas as capacidades do Recaf.

 col-e/recaf







