Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CyberStrikeAI — O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima. | Kitploit
Ferramentas/GitHubGitHub/ed1s0nz/cyberstrikeai
OSINT (Inteligência de Fontes Abertas)Frameworks de Testes de PenetraçãoScanners de VulnerabilidadesSegurança de ContêineresFrameworks de ExploraçãoPós-ExploraçãoSegurança WebCTFSegurança na NuvemComando e ControleAnálise de BináriosSegurança de IA
5.7k9021.6khá 21h 57mRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHubed1s0nz/cyberstrikeai

CyberStrikeAI

O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.
Ver Repositório
CyberStrikeAI Logo

CyberStrikeAI

中文 | English

O sistema de ação para cibersegurança nativa de IA — onde a intenção se torna execução governada, a evidência se torna memória operacional e cada operação melhora a próxima.

O CyberStrikeAI conecta planejamento, execução, supervisão humana, evidências e replay em um único workspace auditável. Construído em Go, combina agentes alimentados pelo Eino, ferramentas nativas de MCP, conhecimento RAG, fluxos de trabalho visuais e modelagem e análise de cadeias de ataque para operações de segurança autorizadas.

Comece aqui: Início rápido · Documentação · Endurecimento de segurança

[!IMPORTANT] Use o CyberStrikeAI apenas em sistemas que você possui ou está explicitamente autorizado a testar. Para ambientes compartilhados ou de produção, revise o modelo de segurança e o guia de endurecimento antes de habilitar ferramentas de alto risco, WebShell ou capacidades de C2.

Prévia da Interface e Integração

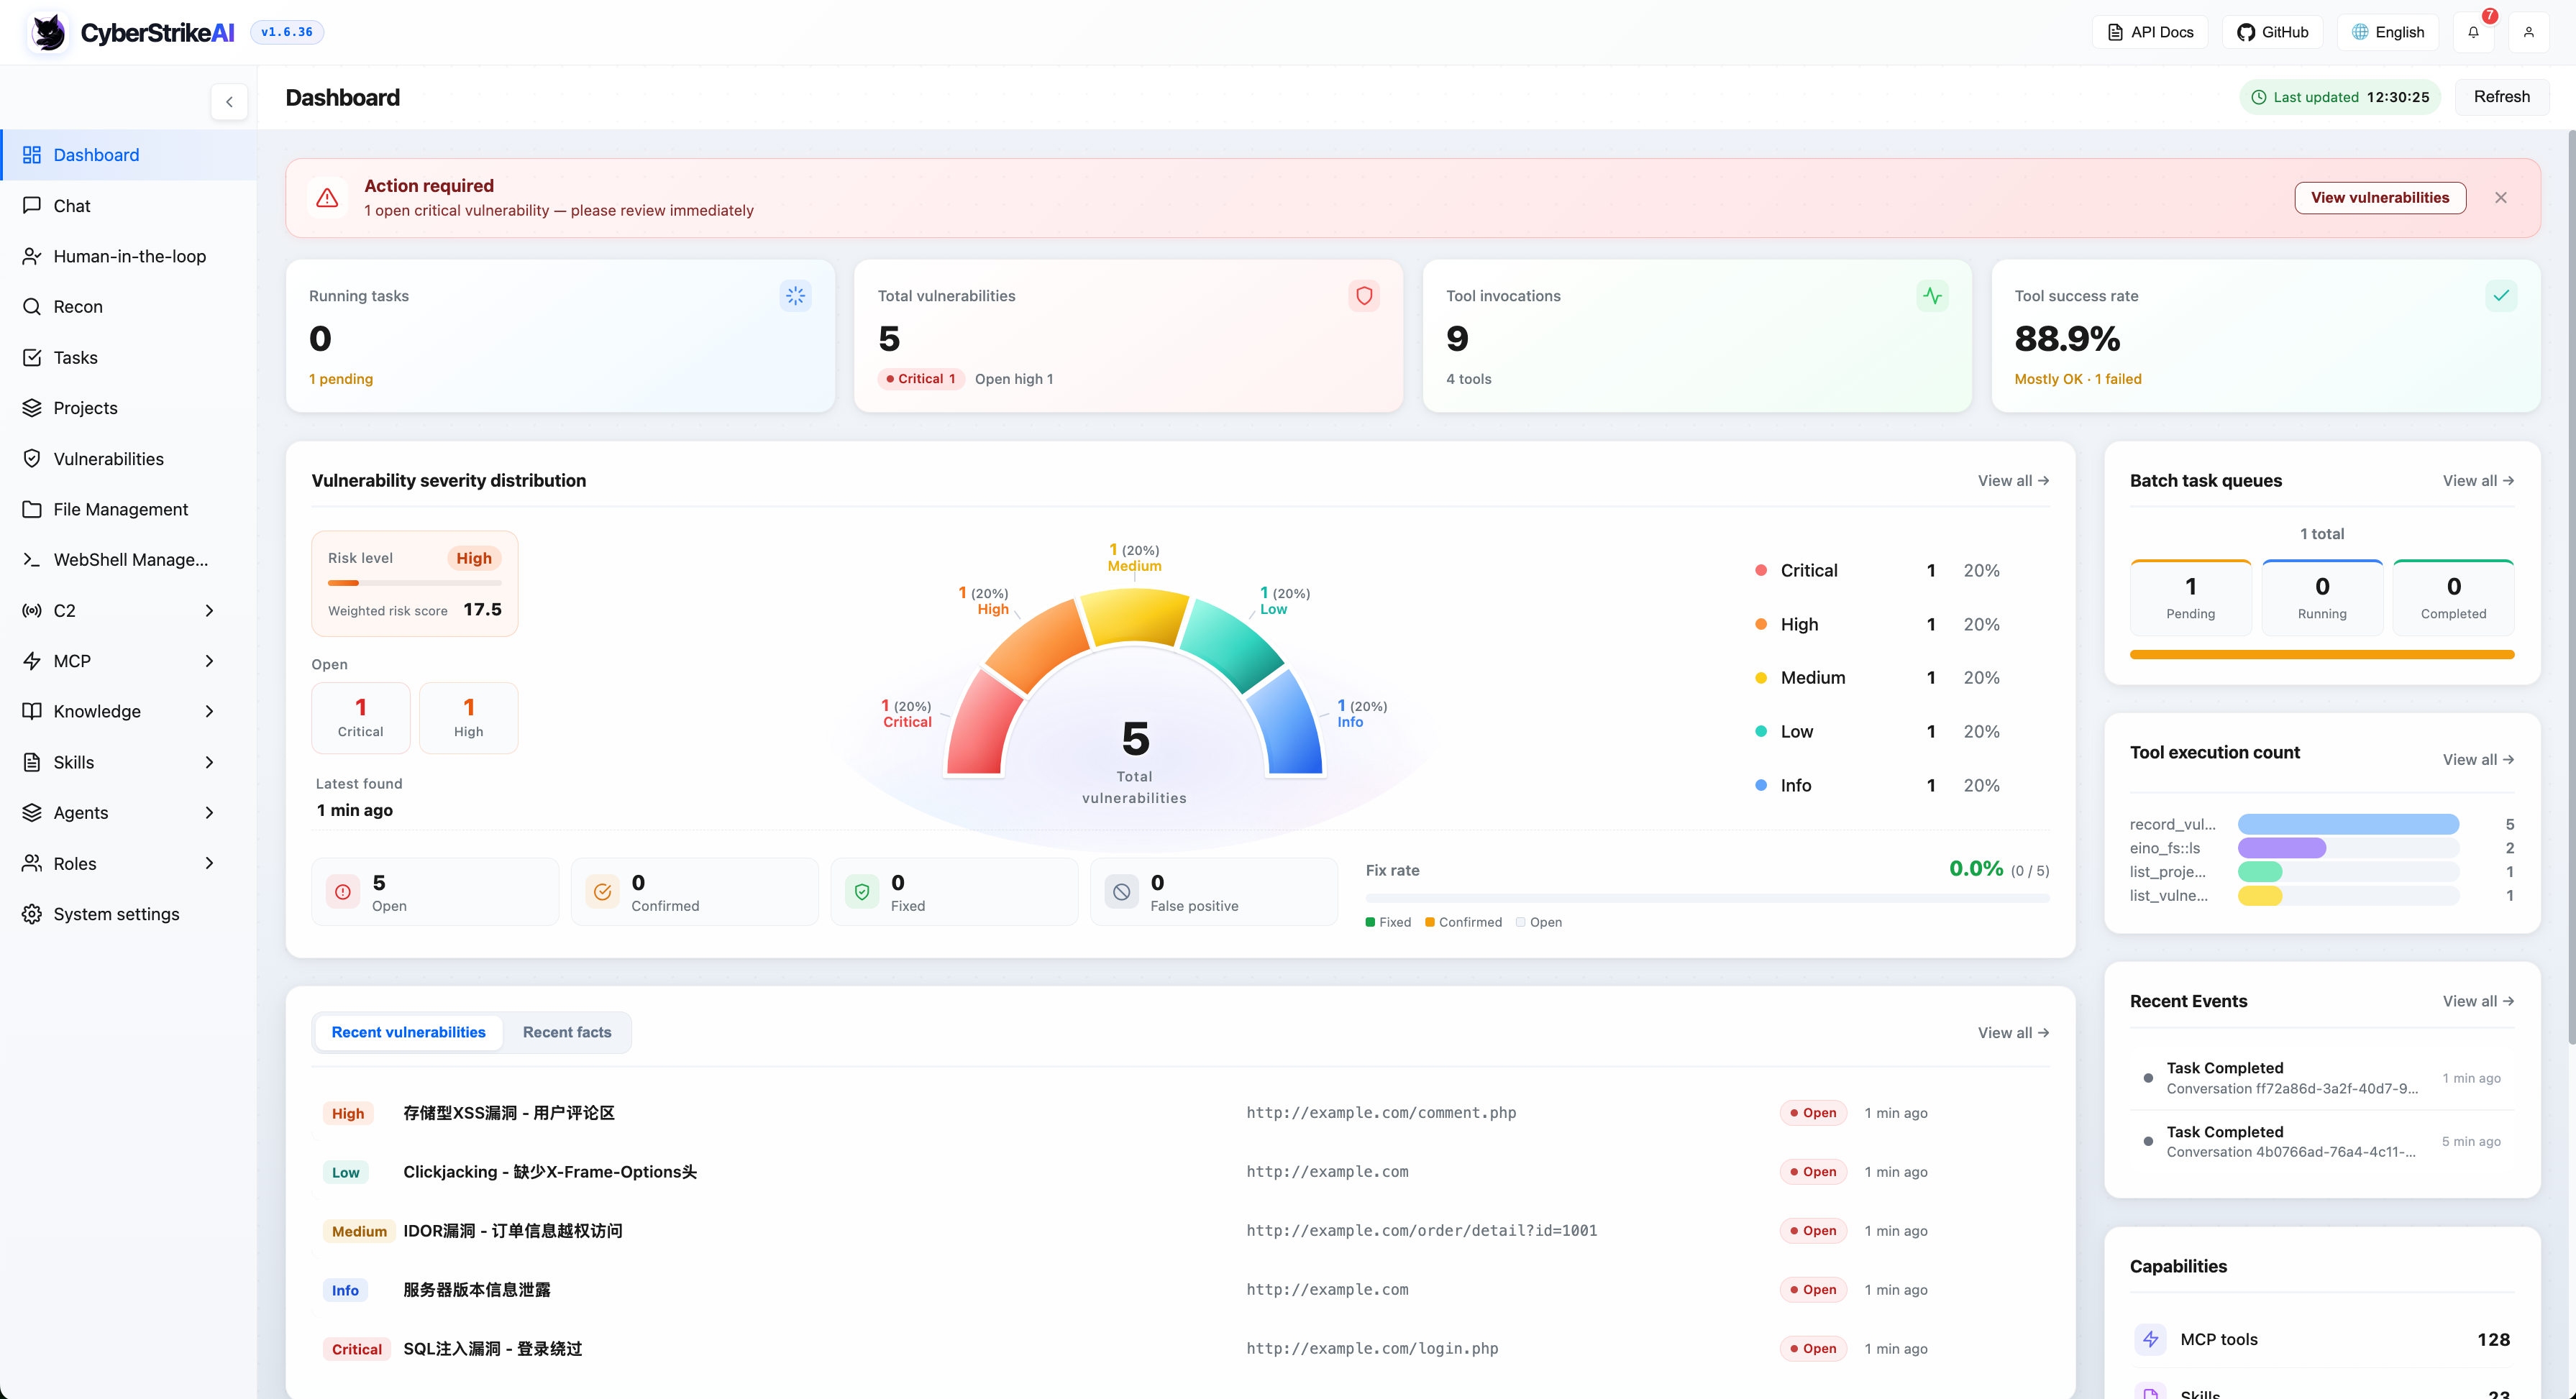
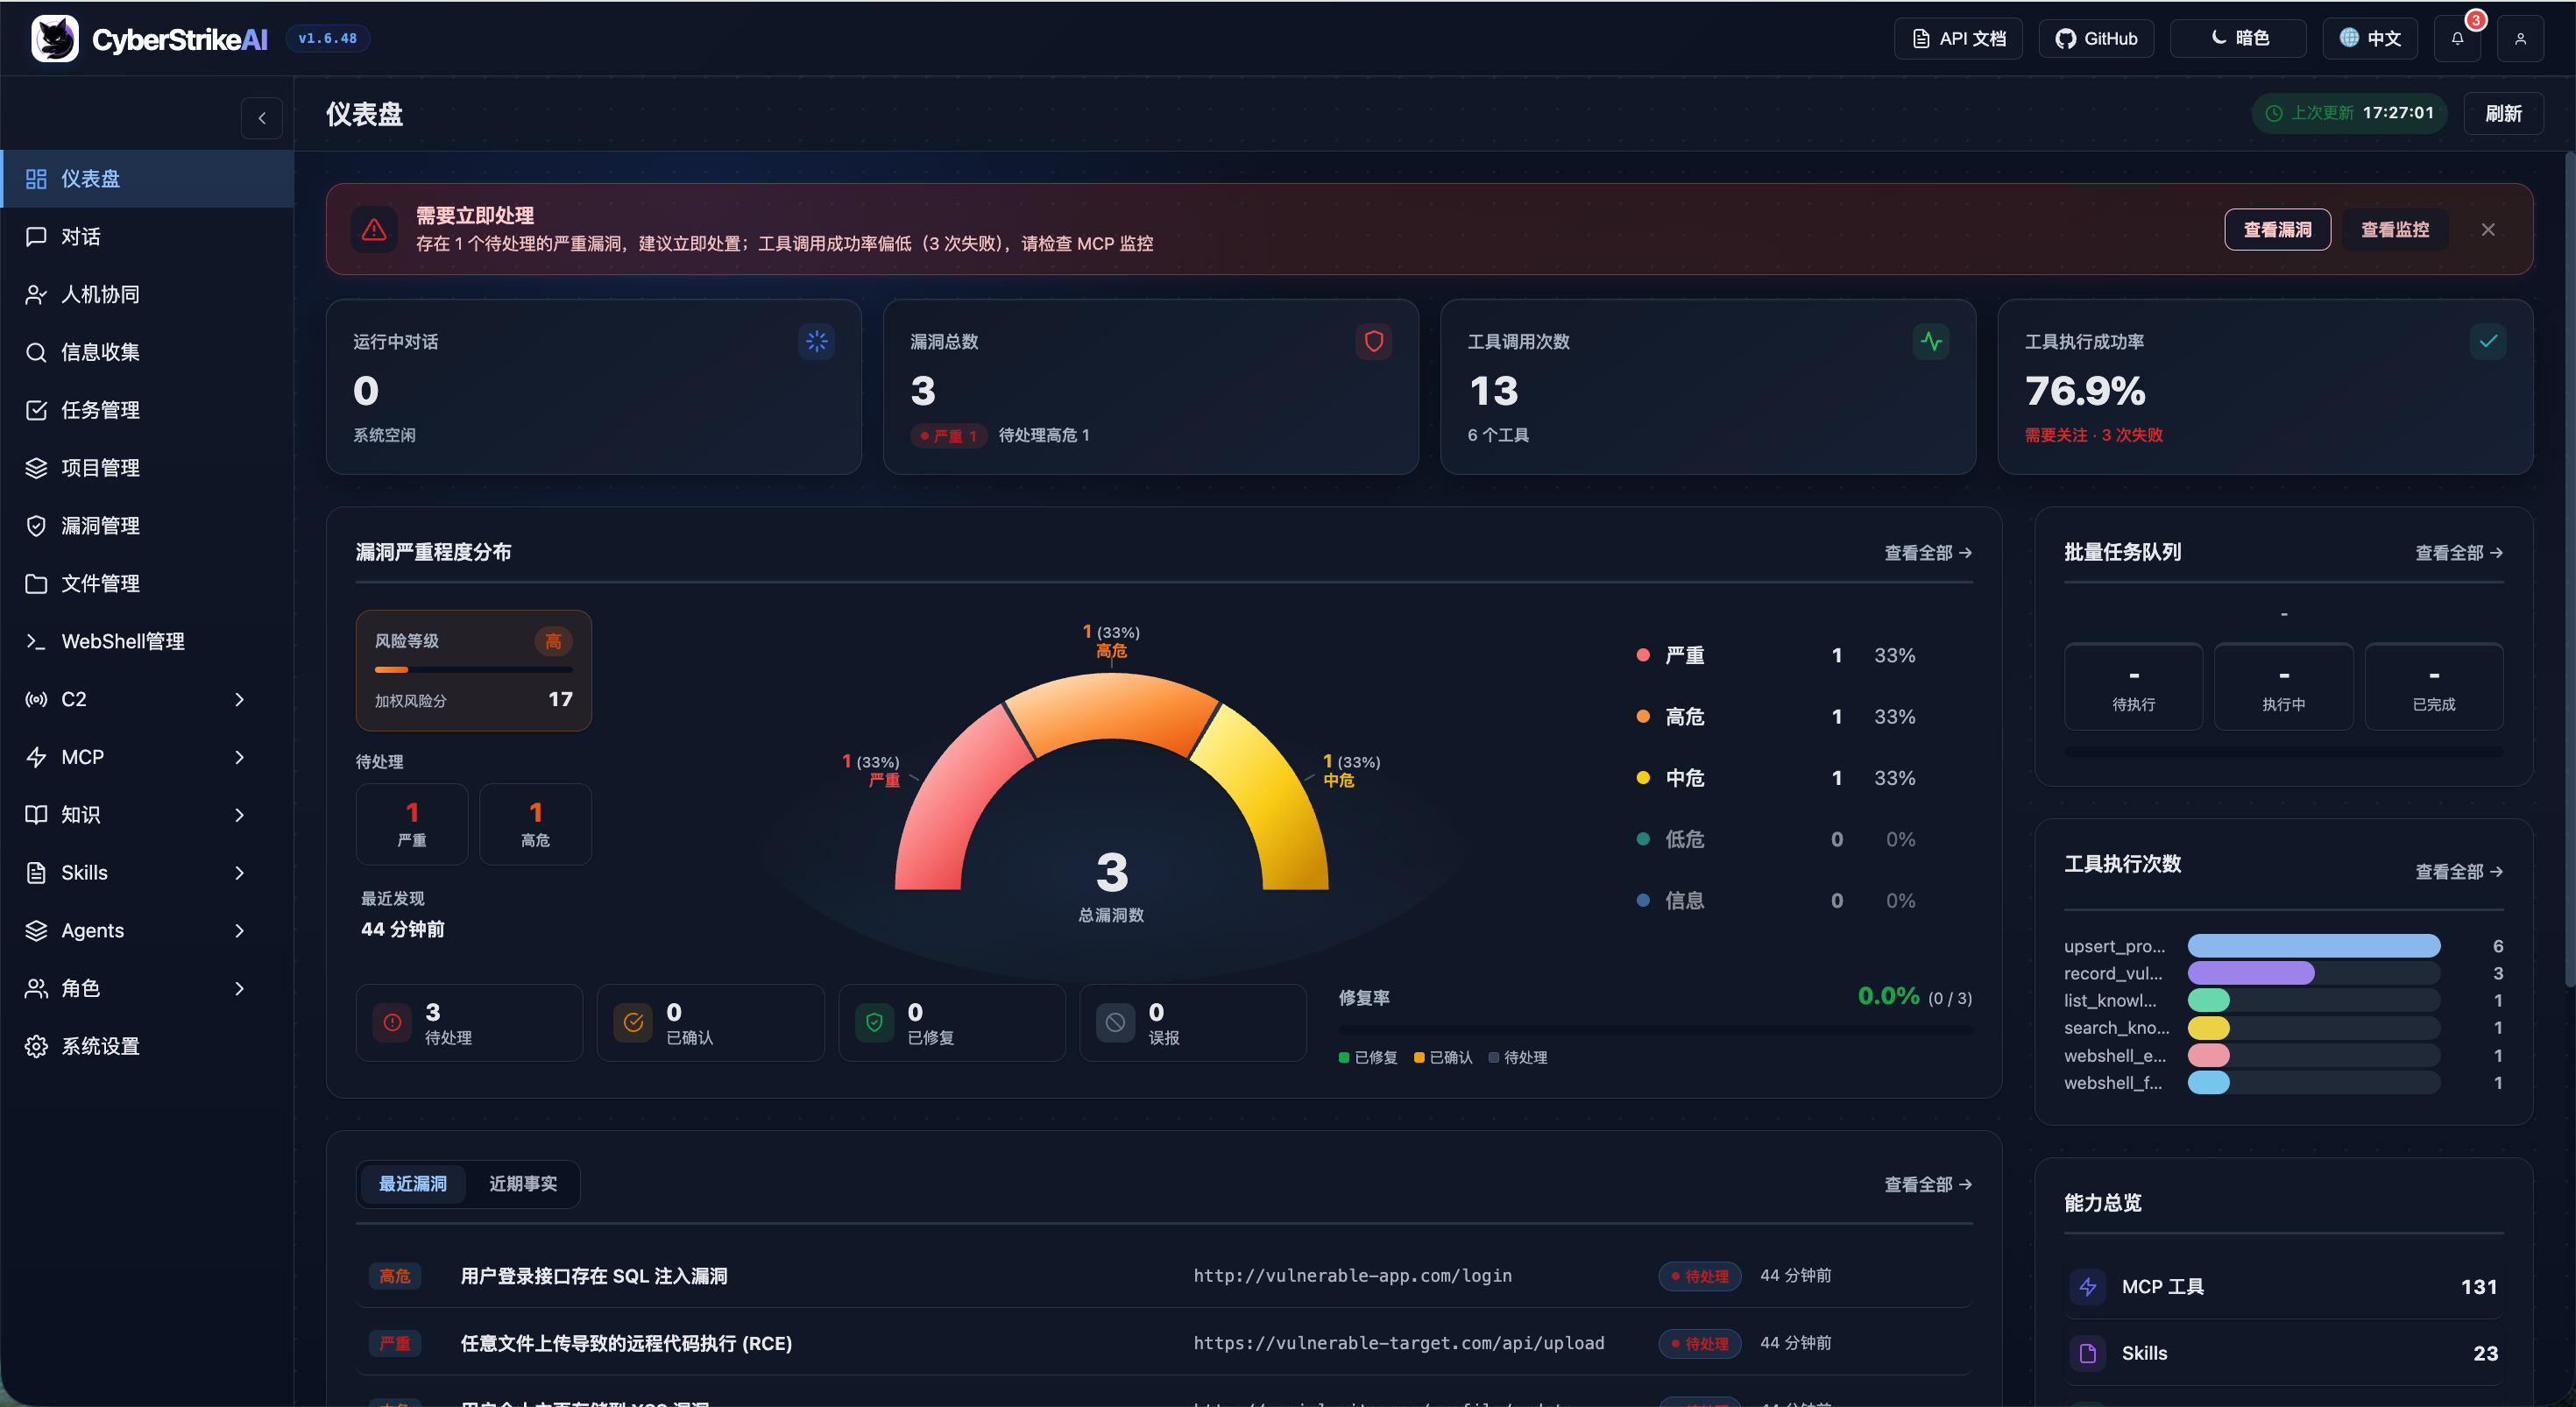
Visão Geral do Painel do Sistema

Modo Claro
System Dashboard (Light)
Modo Escuro
System Dashboard (Dark)

O painel fornece uma visão geral abrangente do status de execução do sistema, vulnerabilidades de segurança, uso de ferramentas e base de conhecimento, ajudando os usuários a entender rapidamente os principais recursos da plataforma e seu estado atual.

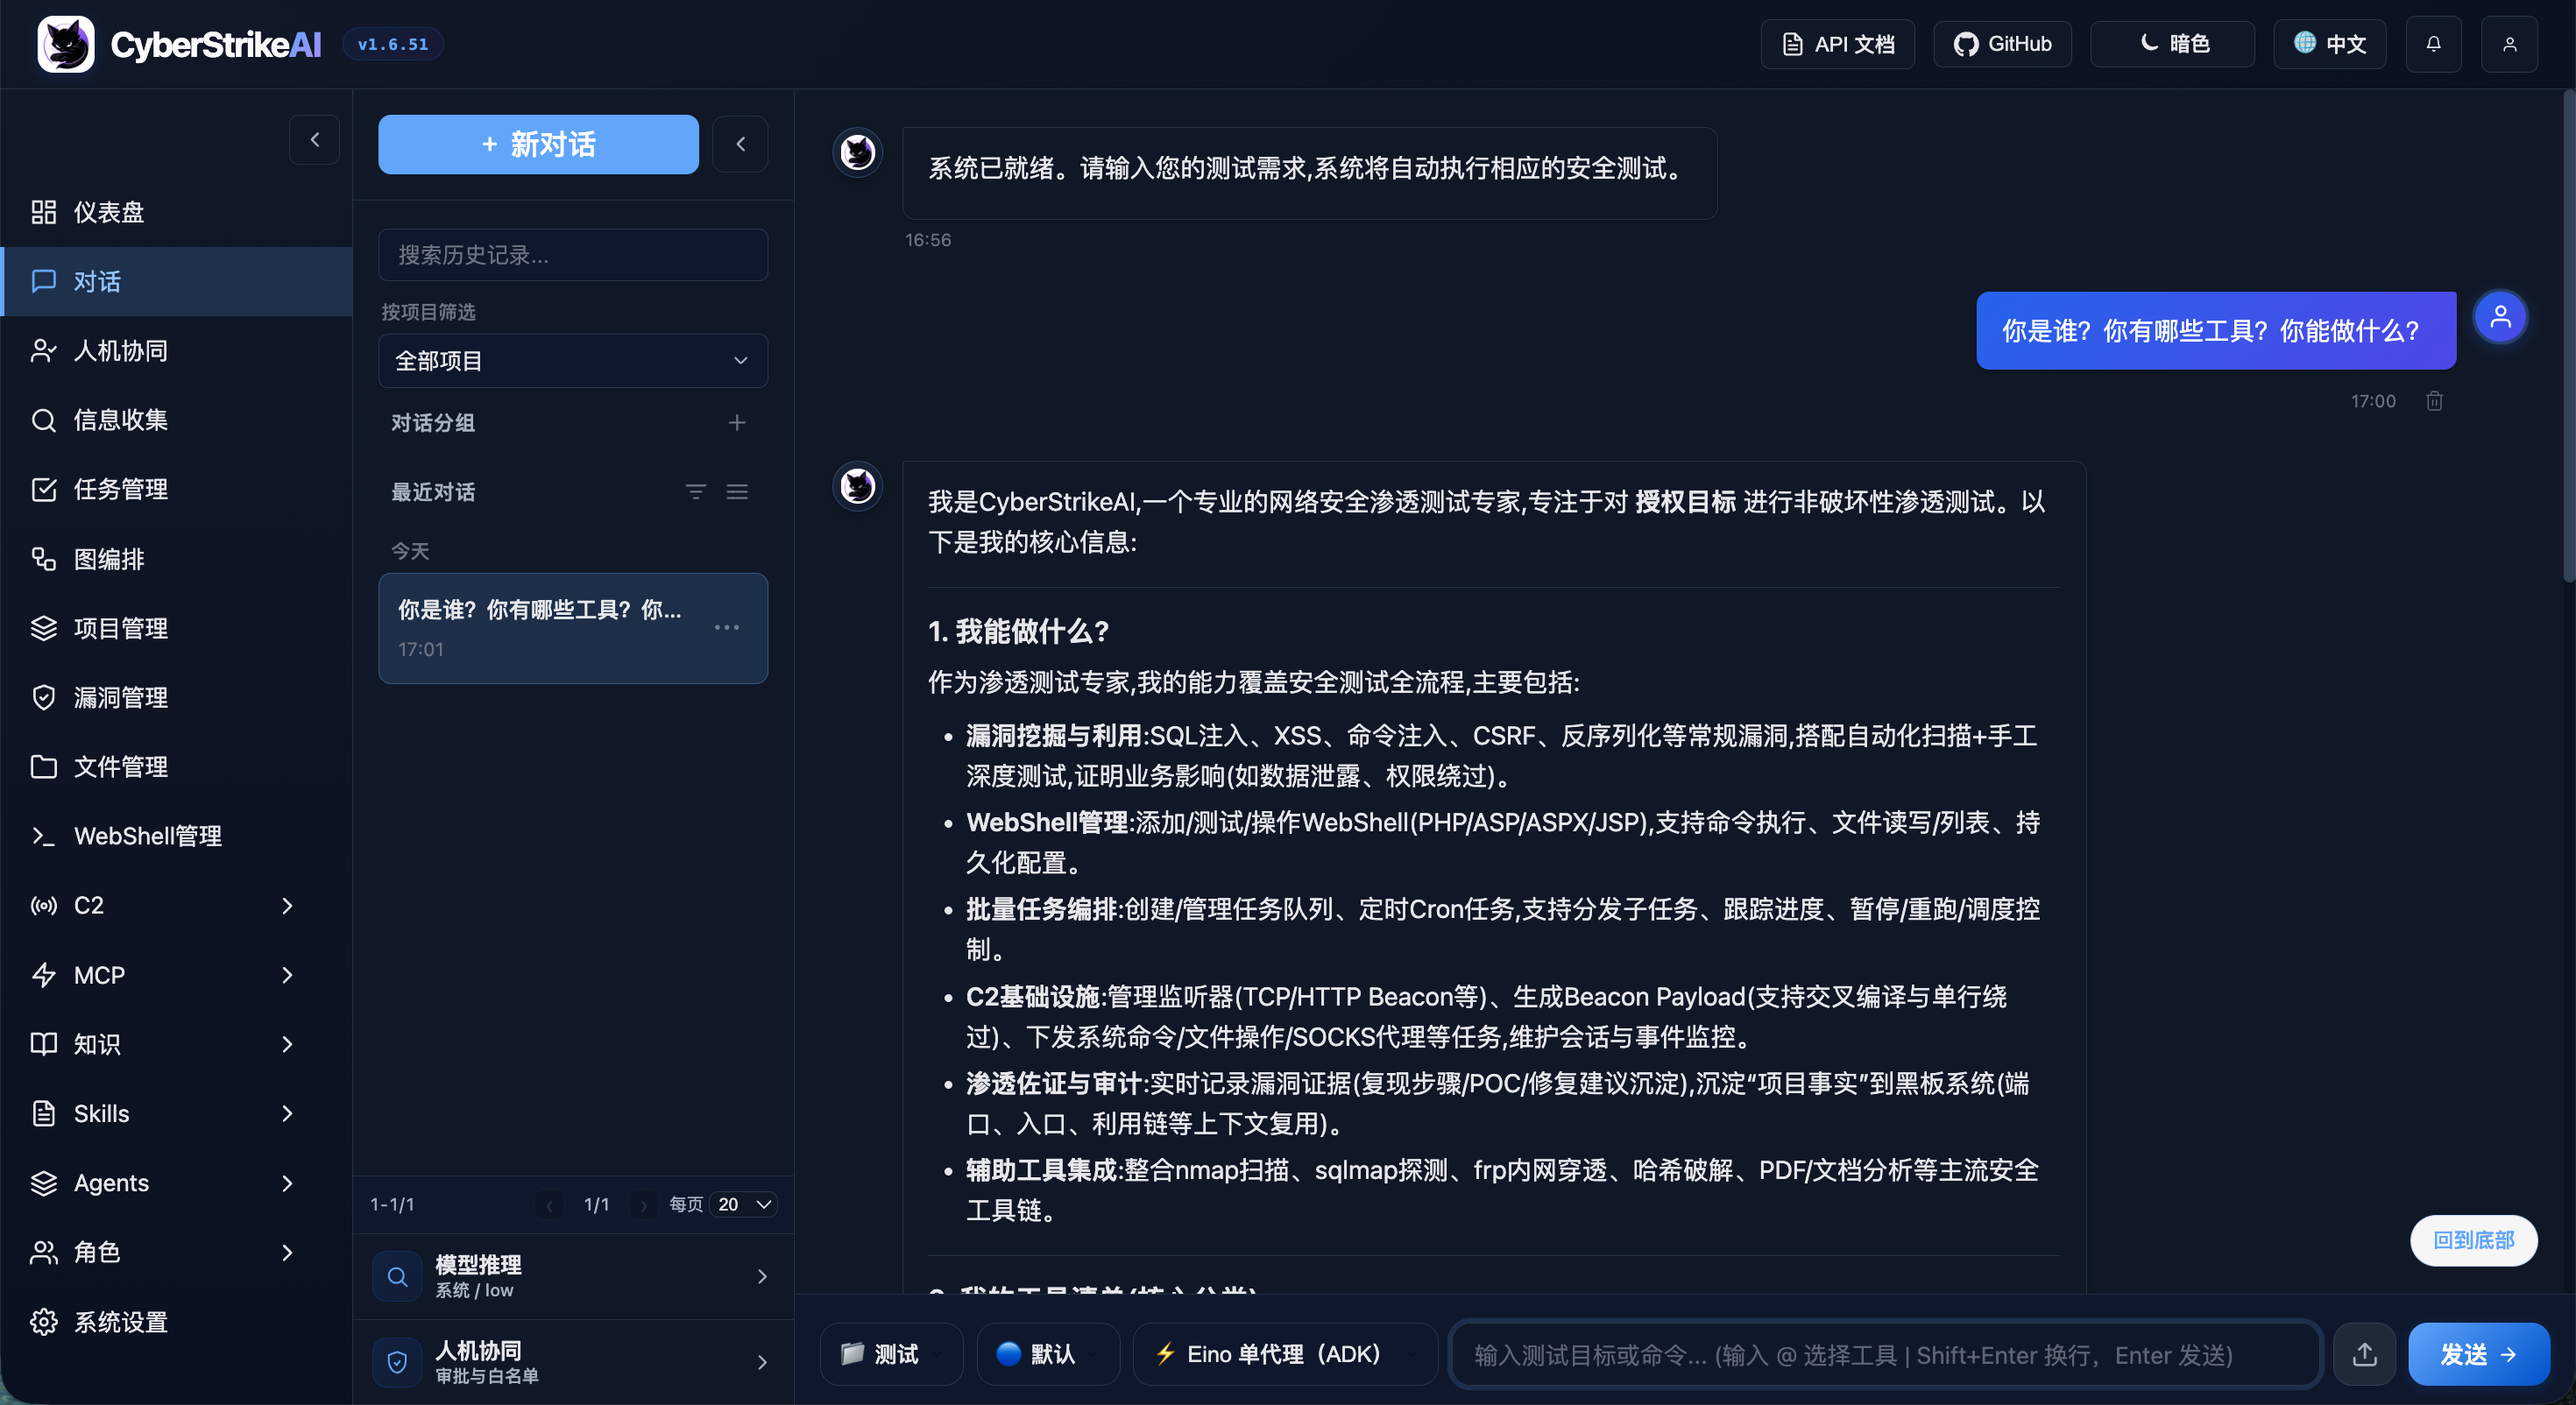
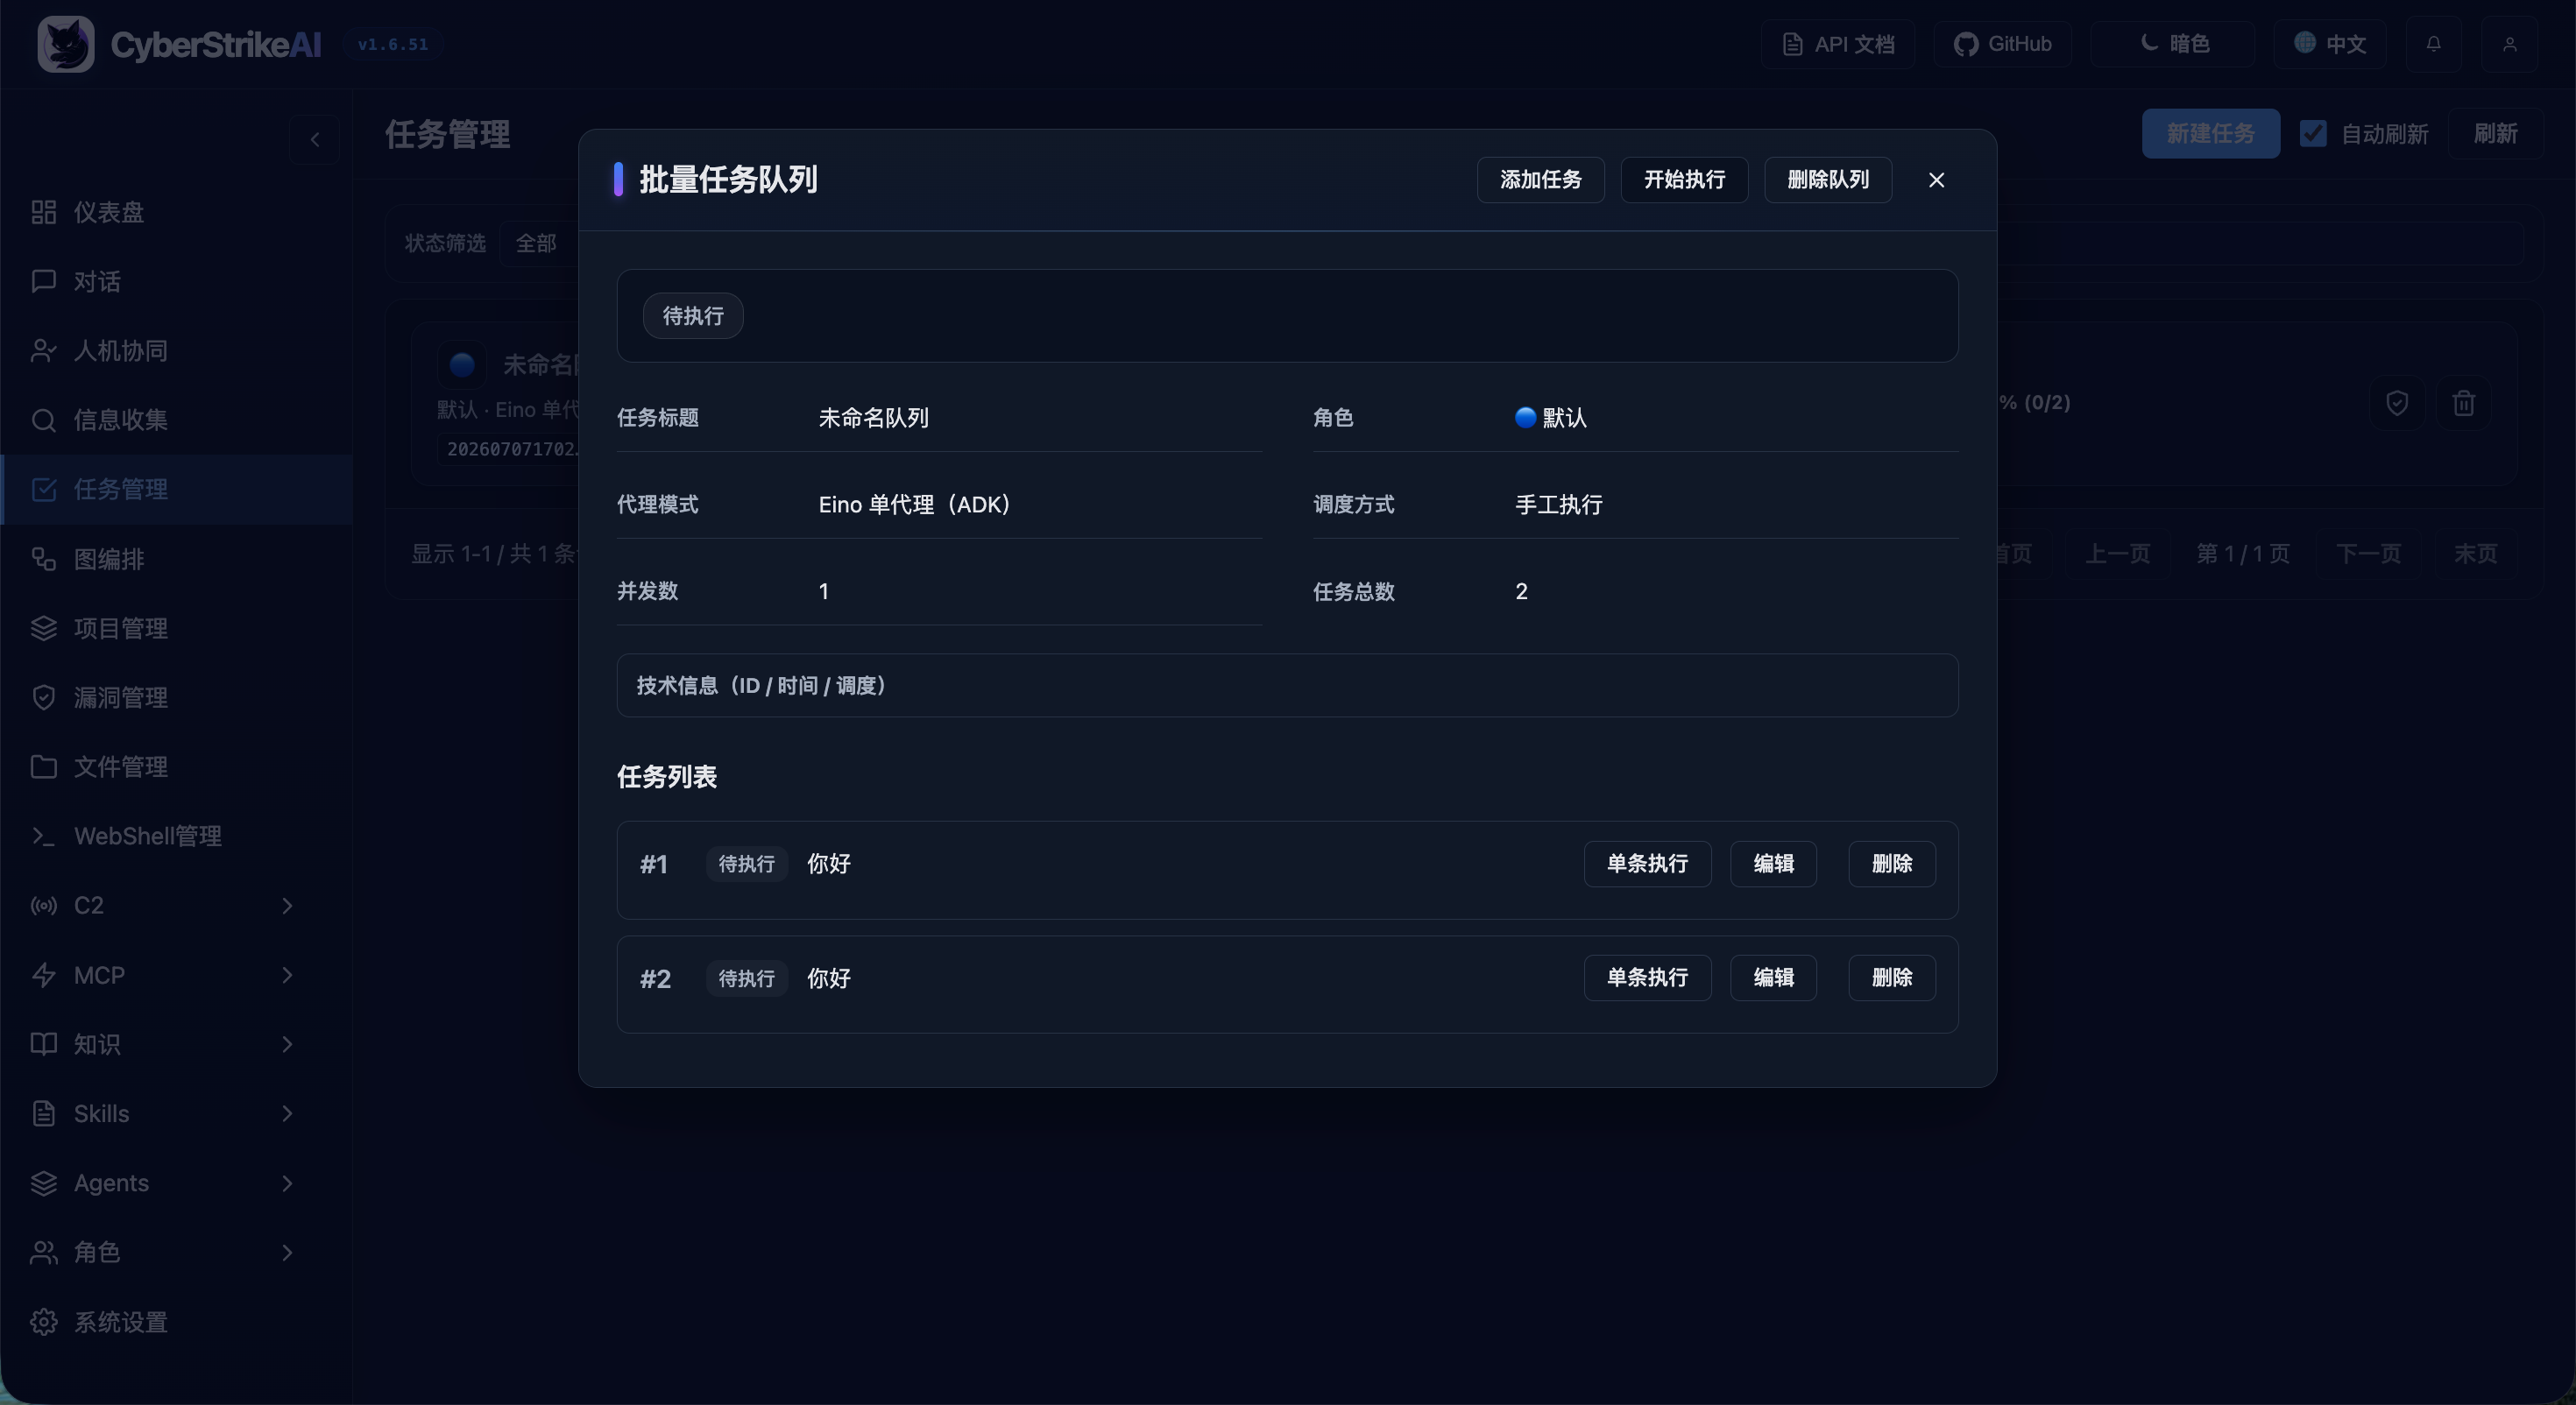
Mais capturas de tela da interface

Visão Geral dos Principais Recursos

Console Web
Web Console
Gerenciamento de Tarefas
Task Management
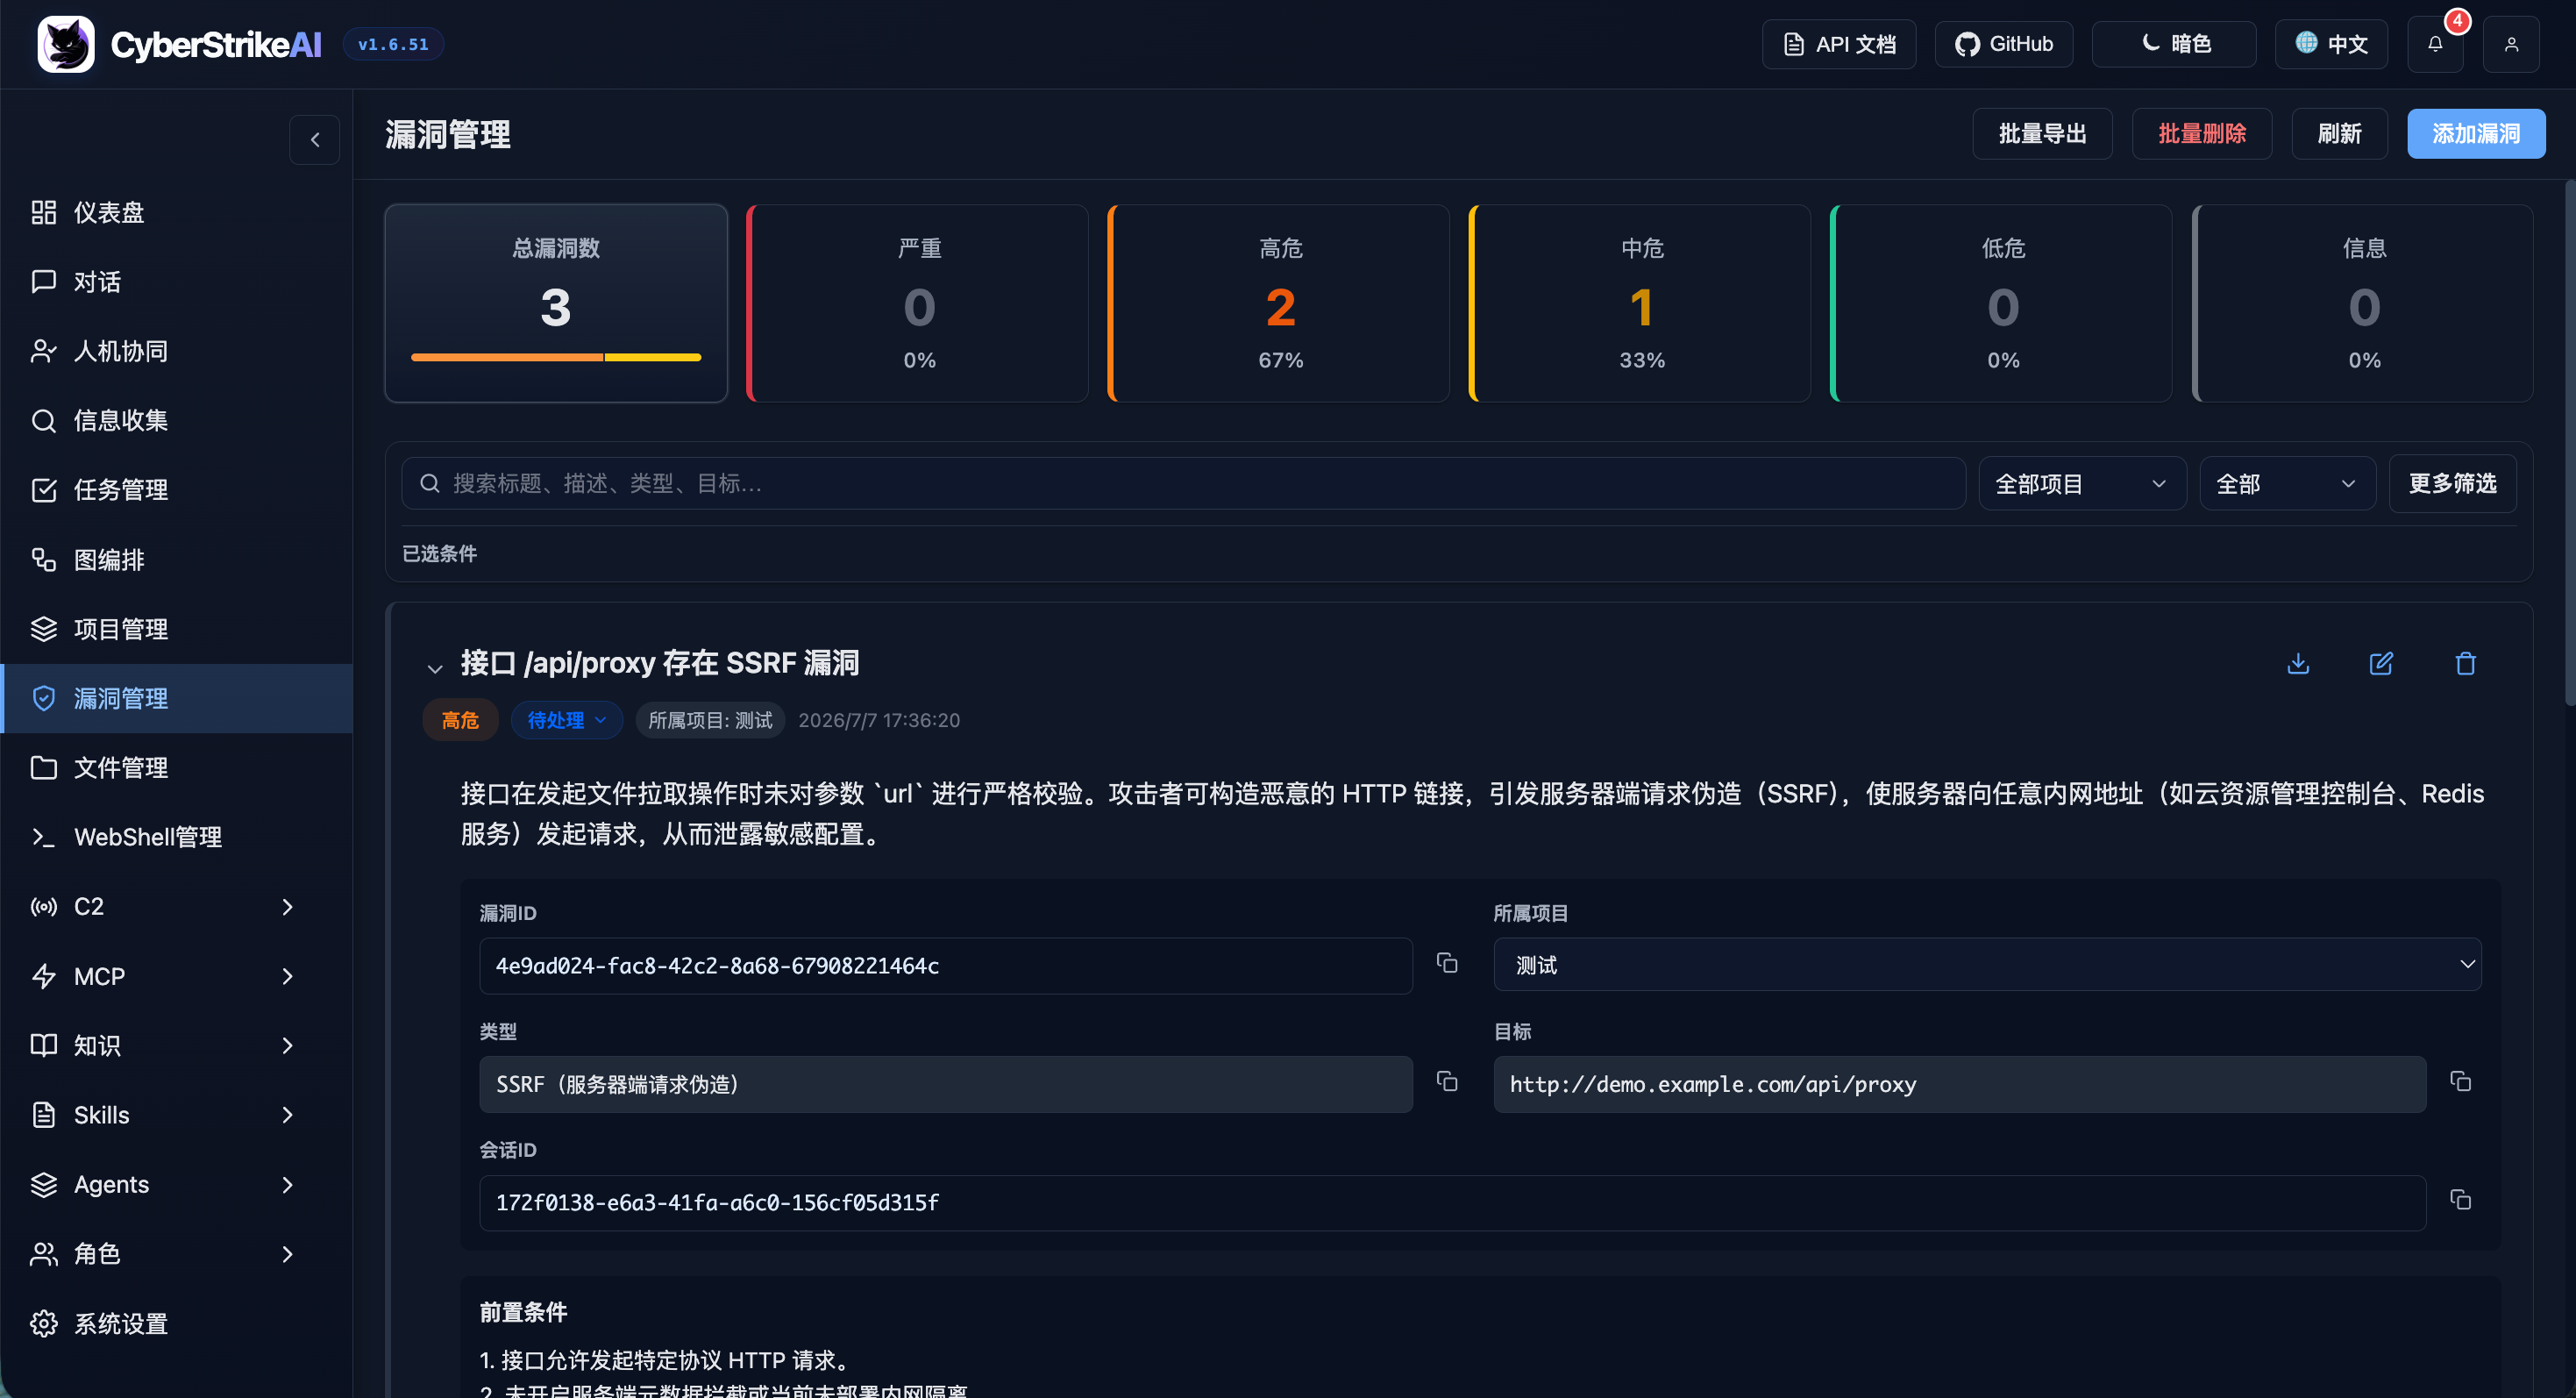
Gerenciamento de Vulnerabilidades
Vulnerability Management
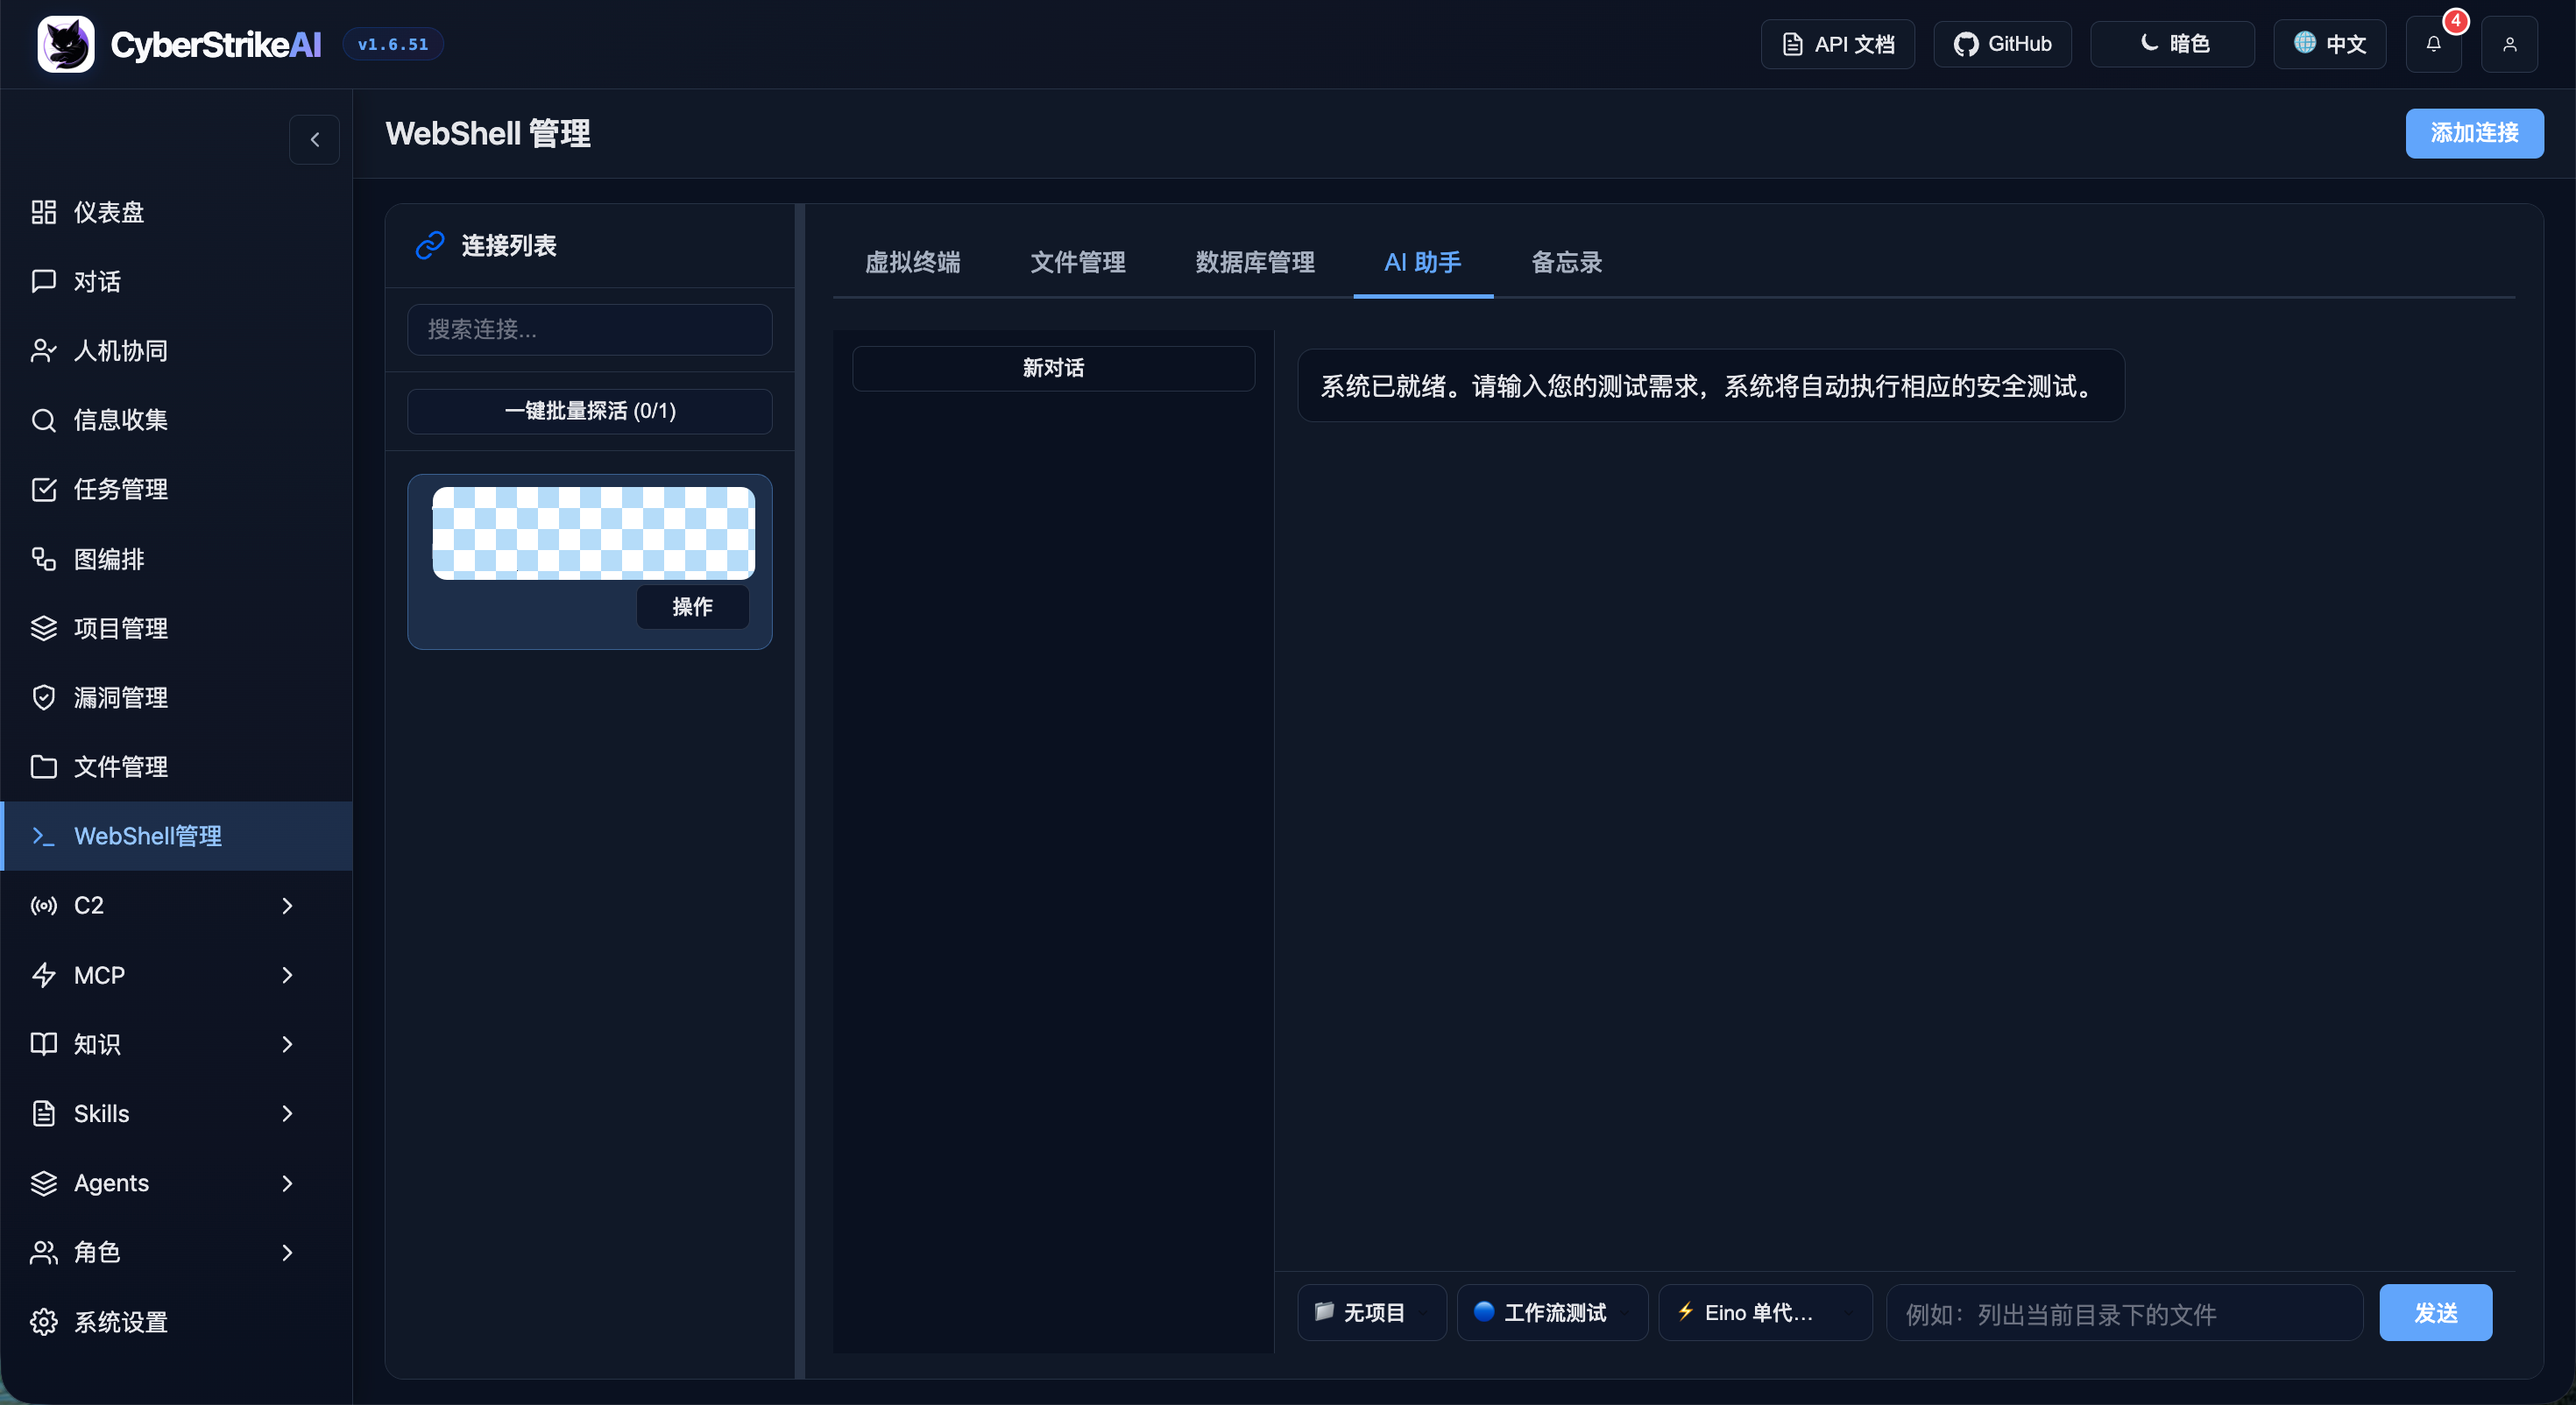
Gerenciamento de WebShell
WebShell Management
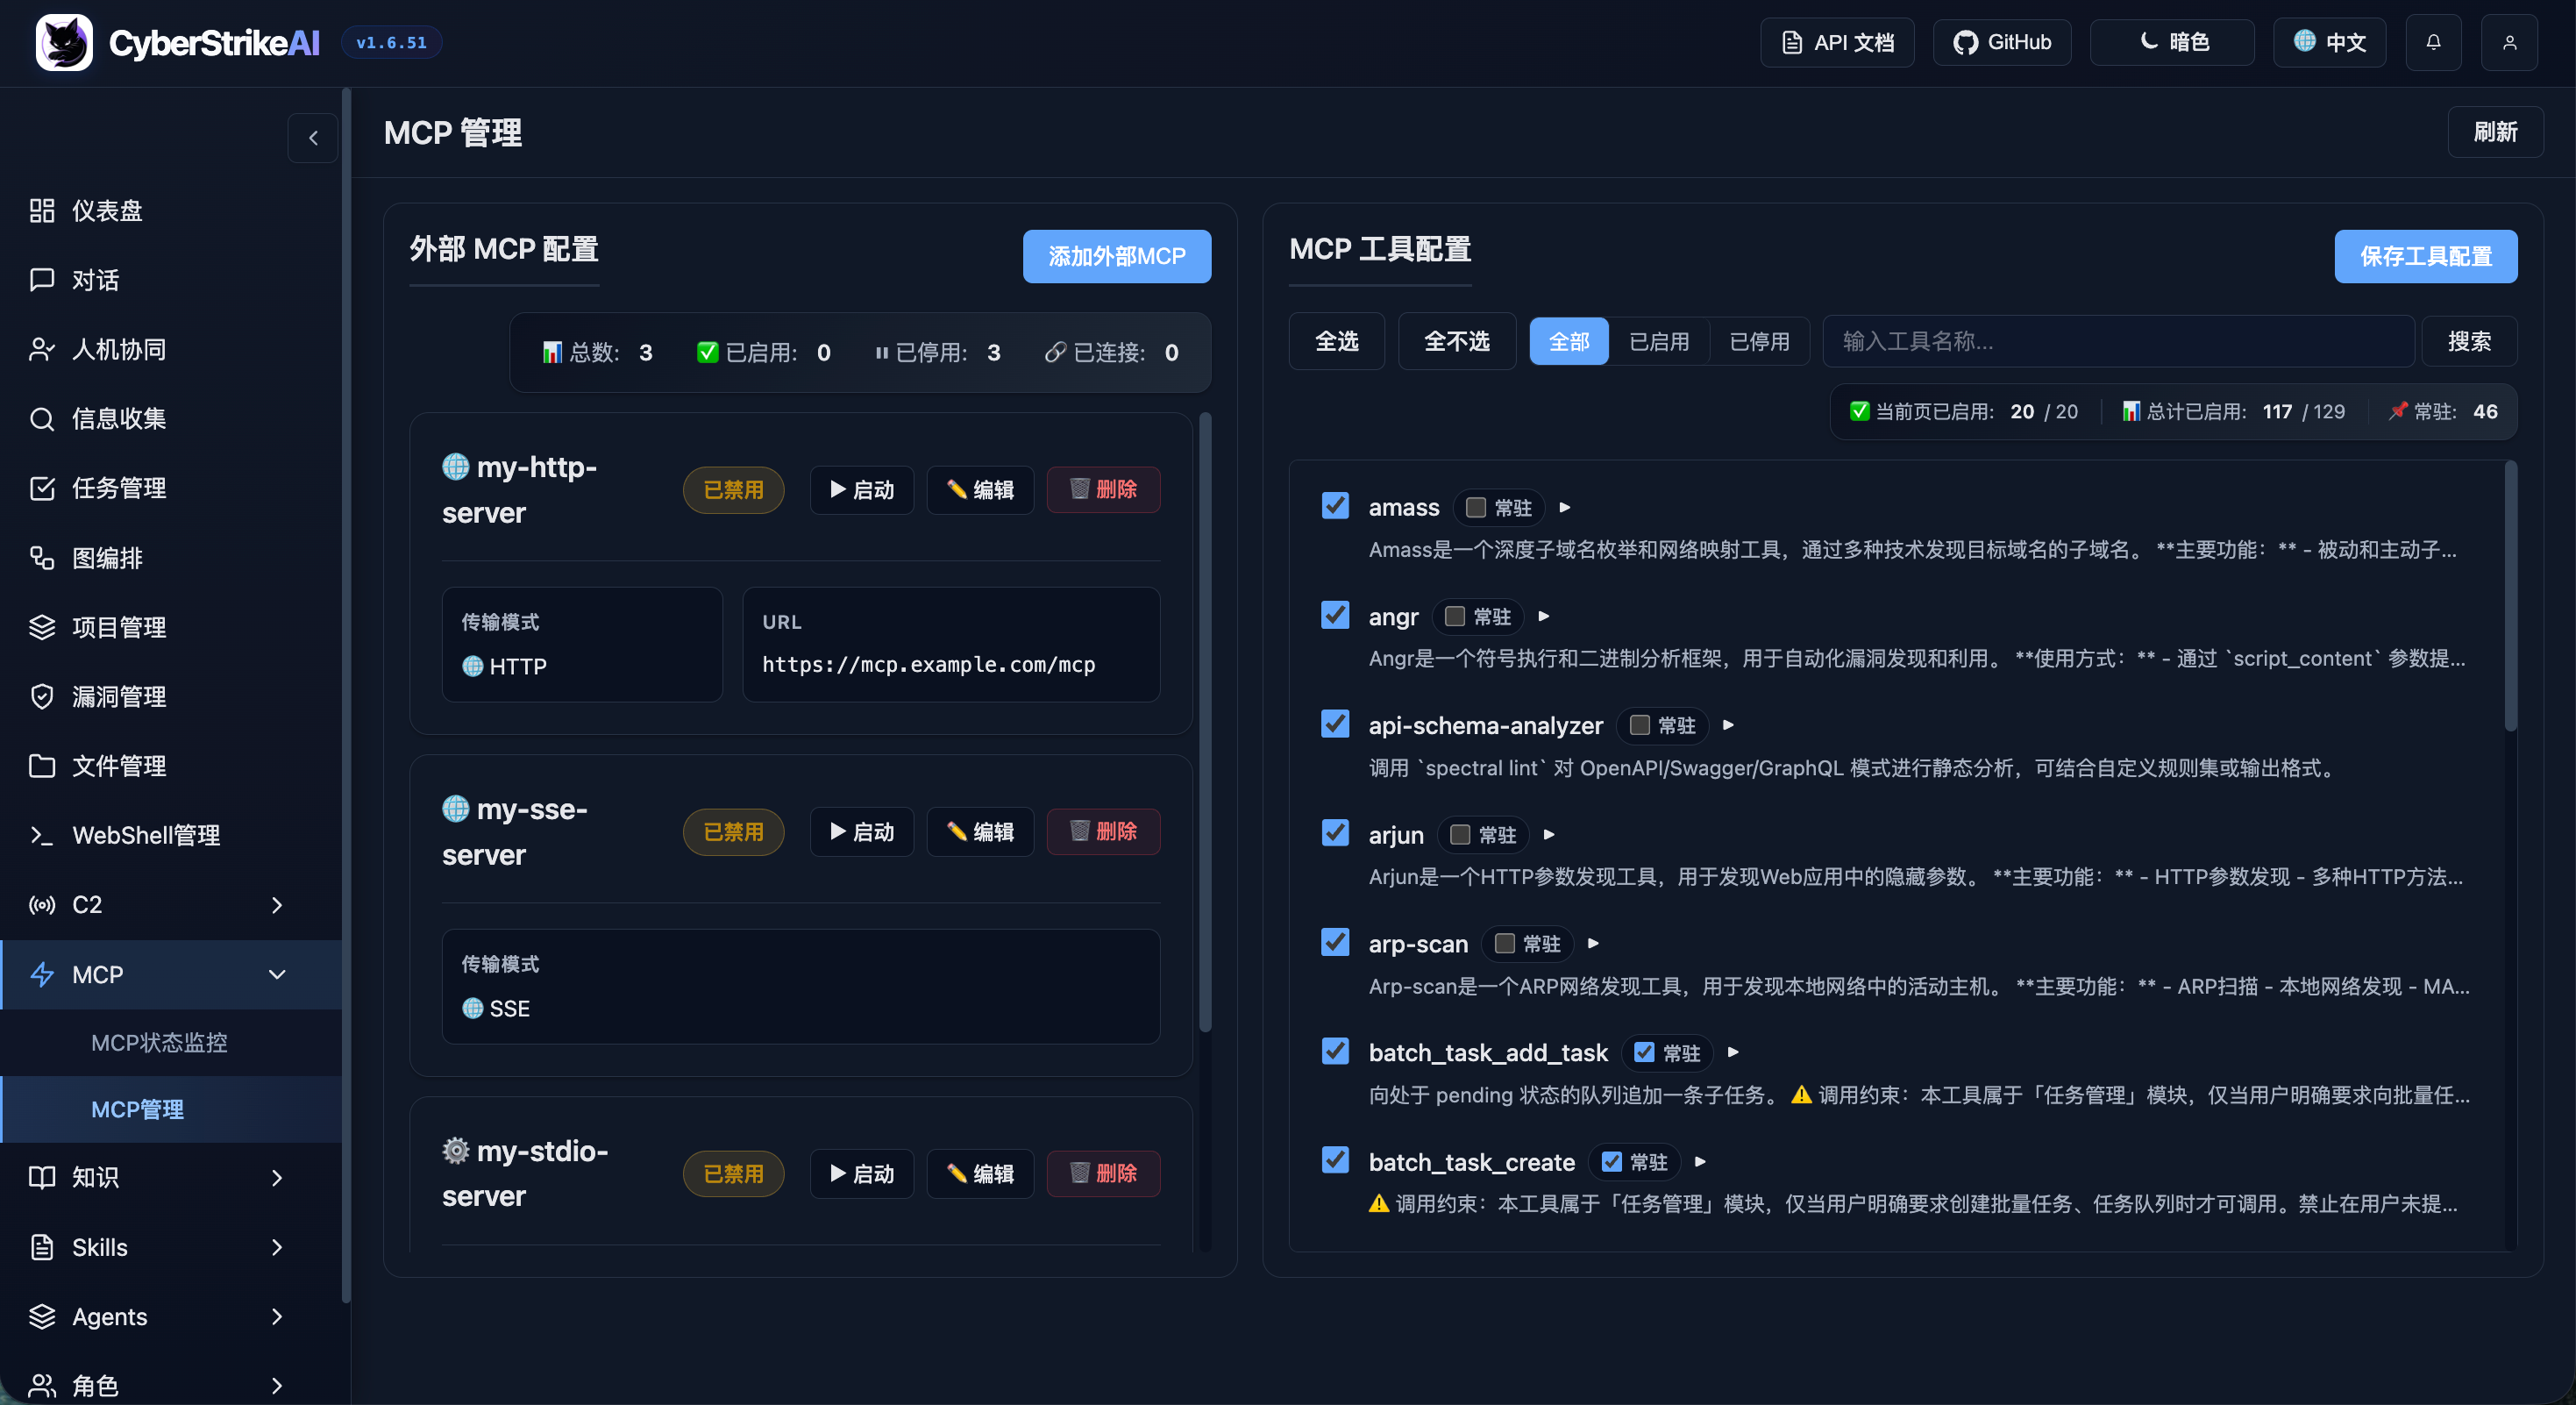
Gerenciamento de MCP
MCP management
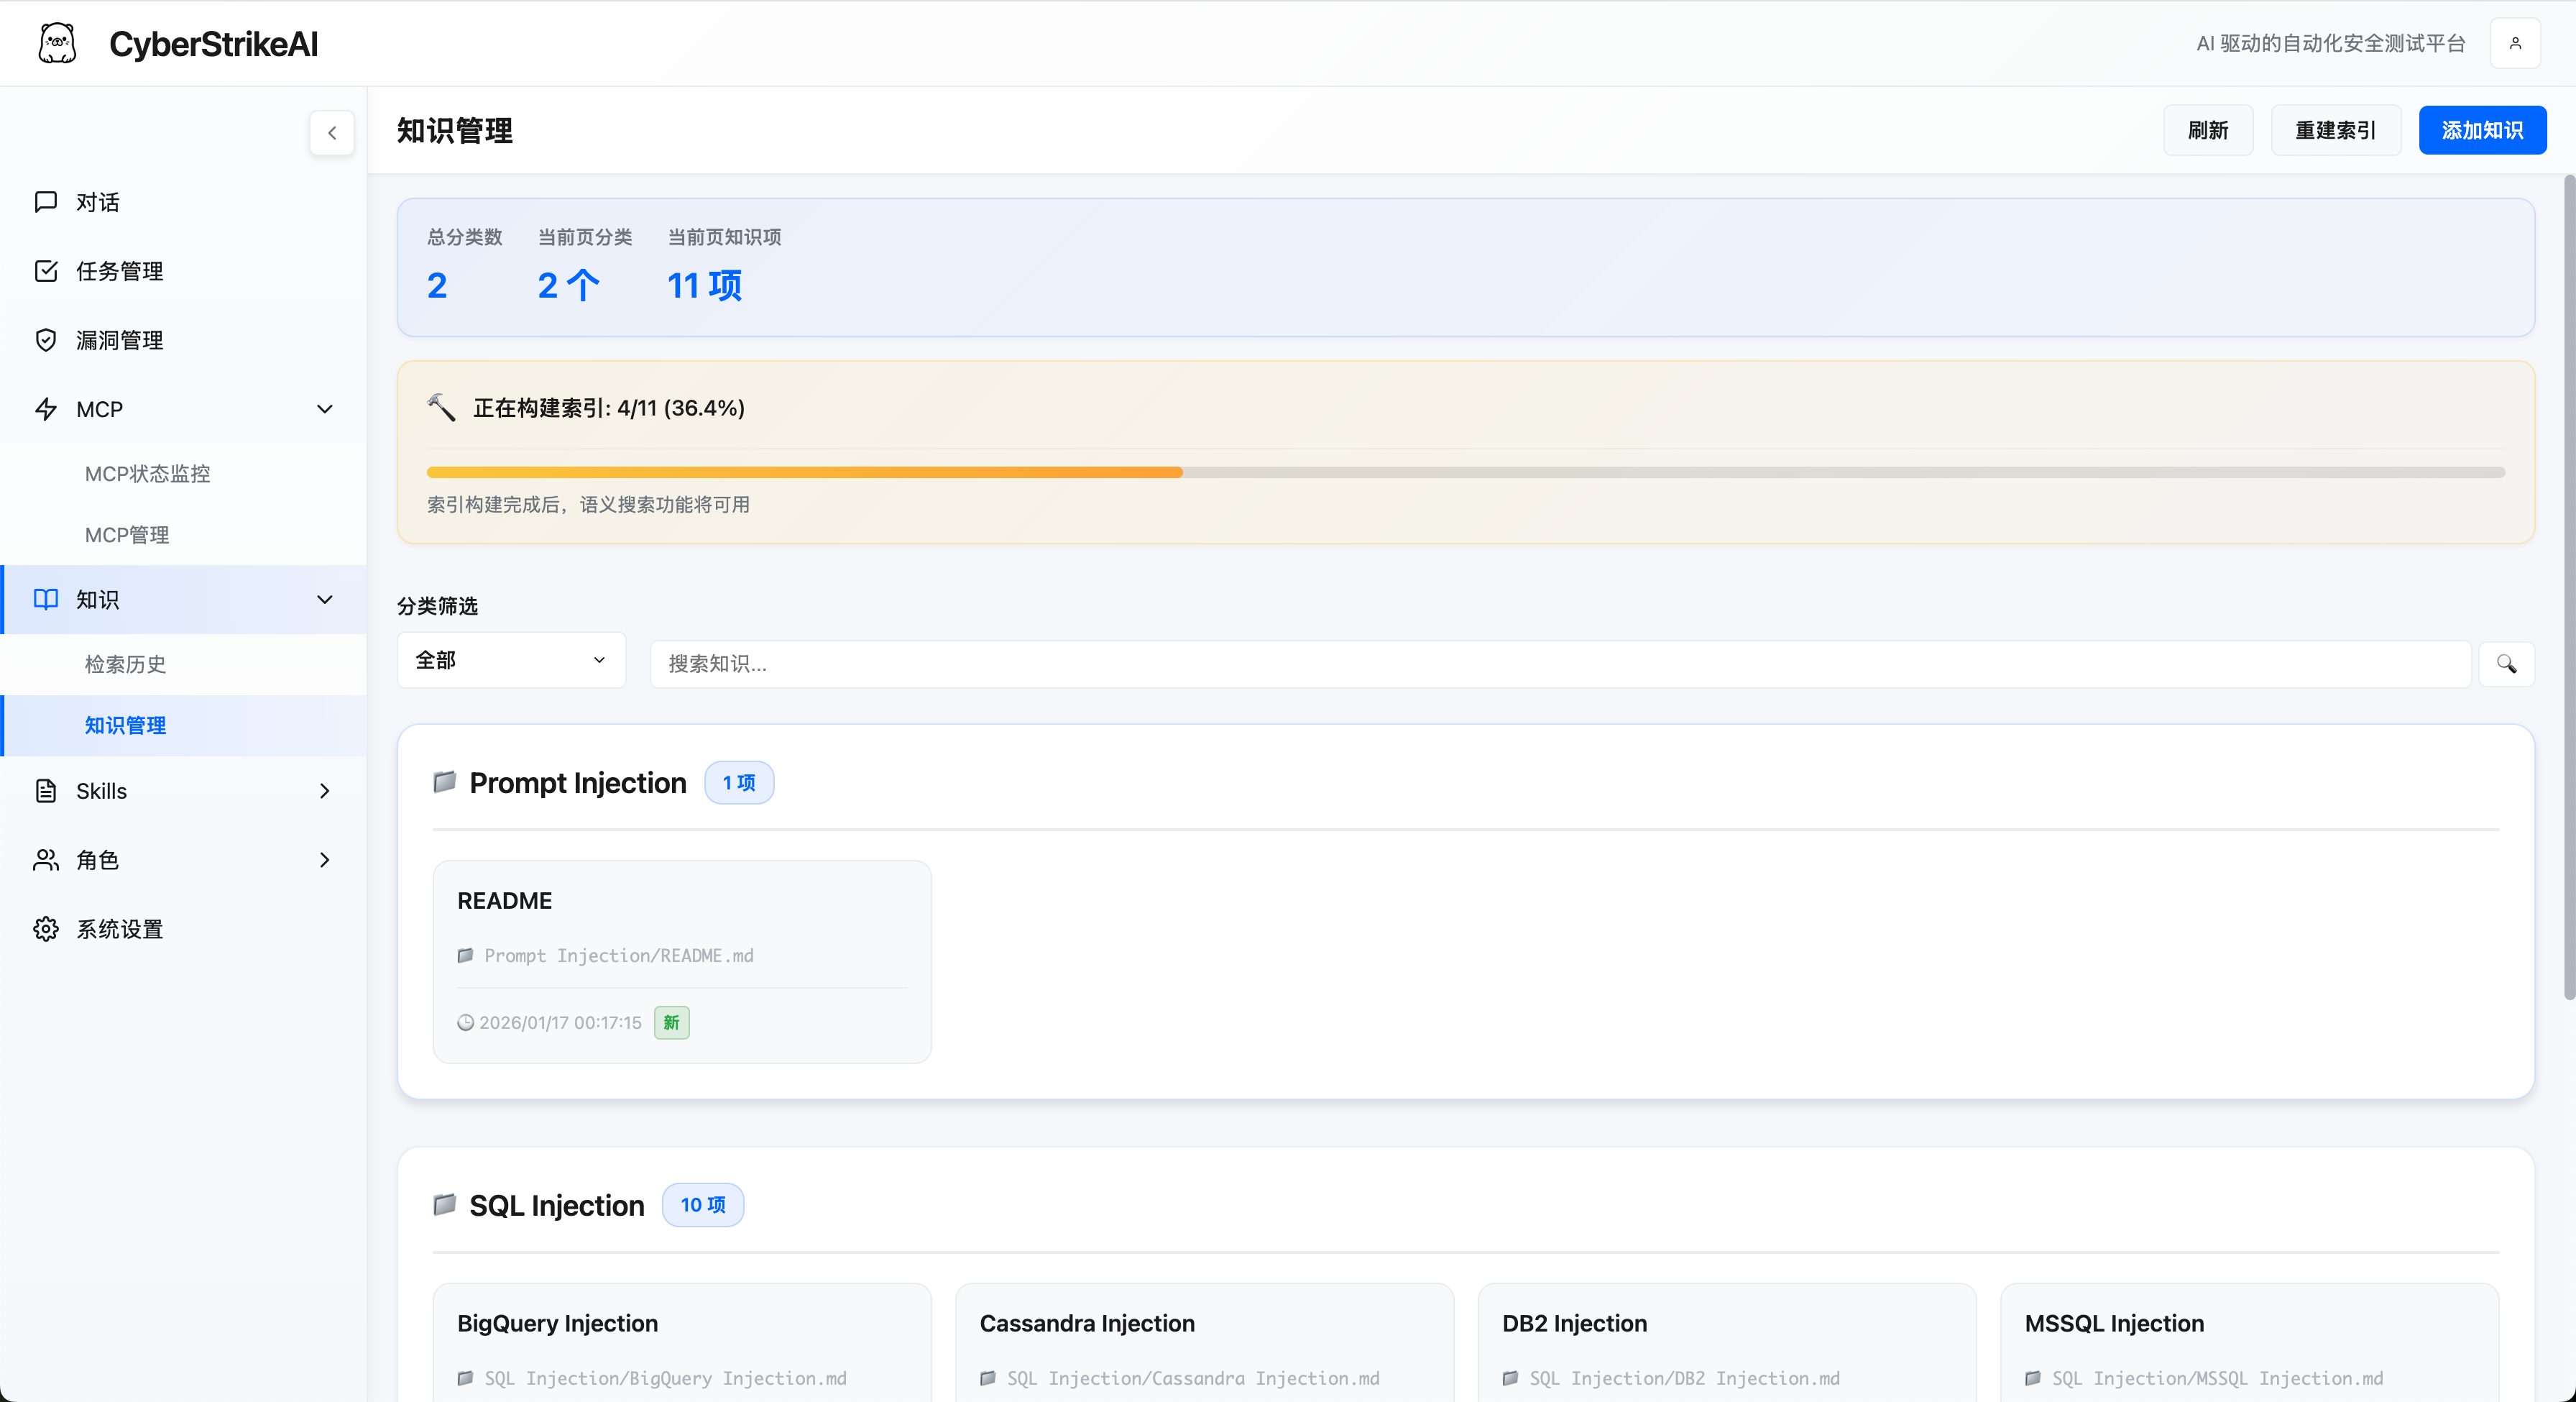
Base de Conhecimento
Knowledge Base
Gerenciamento de Skills
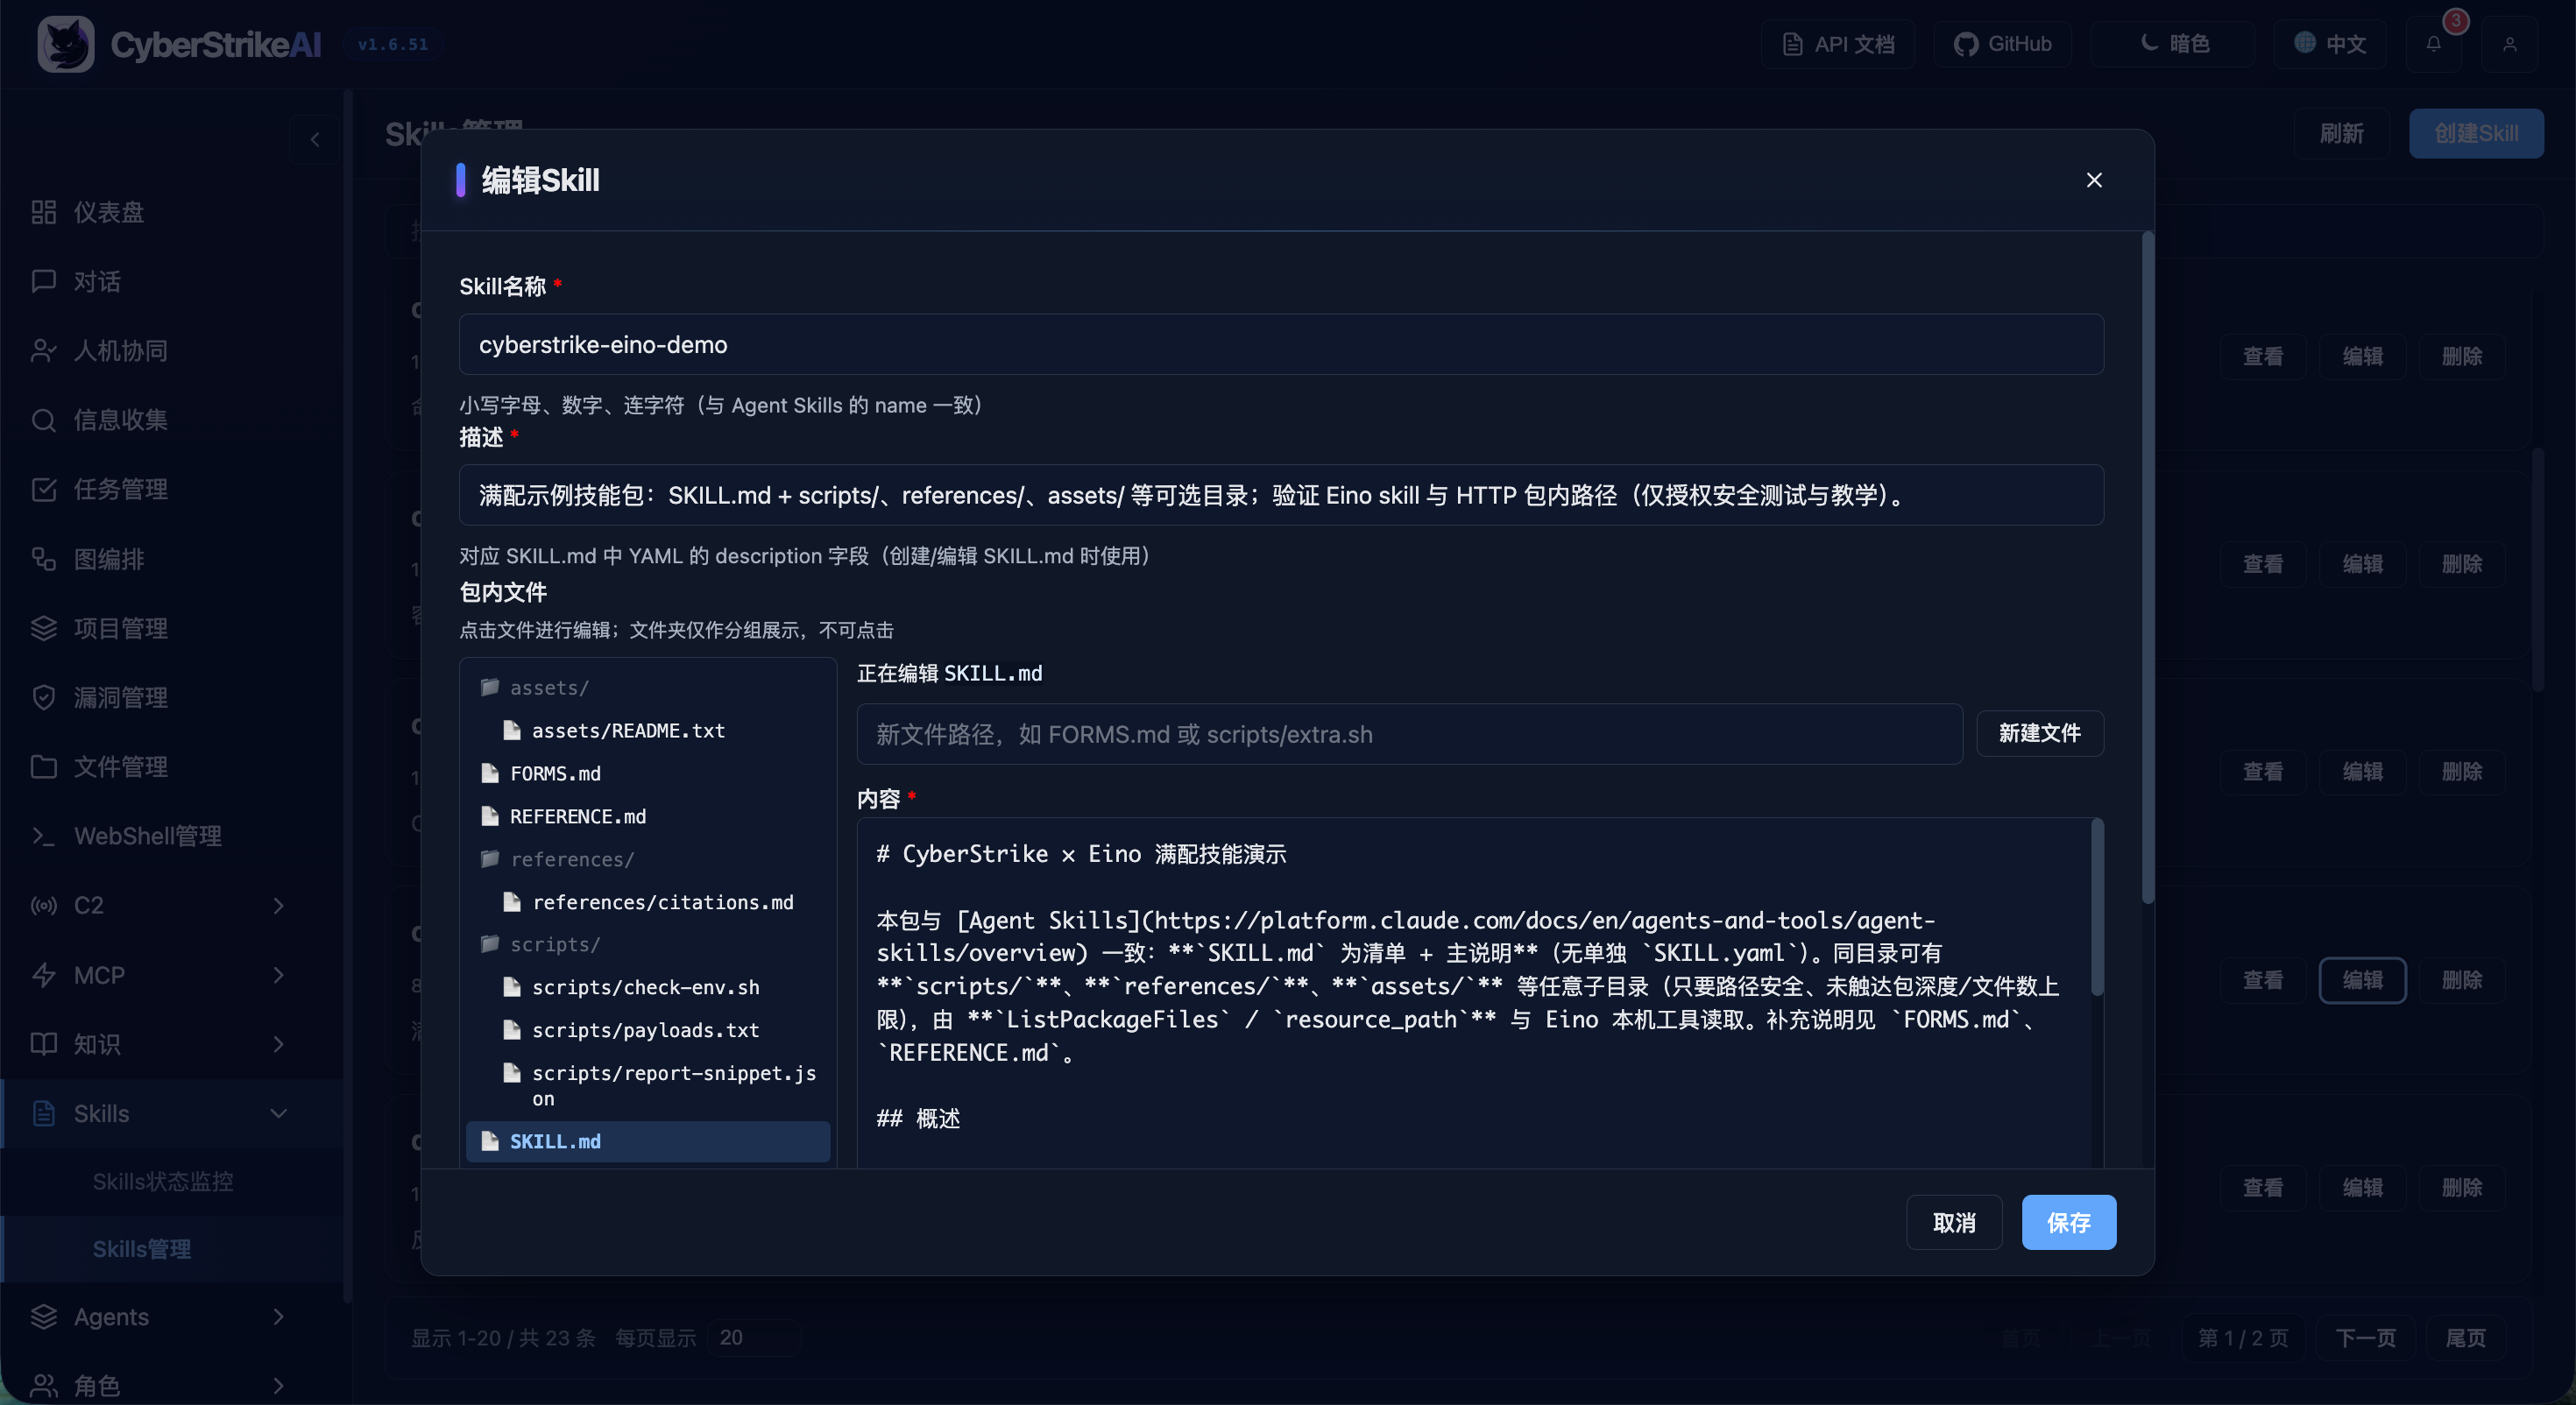
Skills Management
Gerenciamento de Agentes
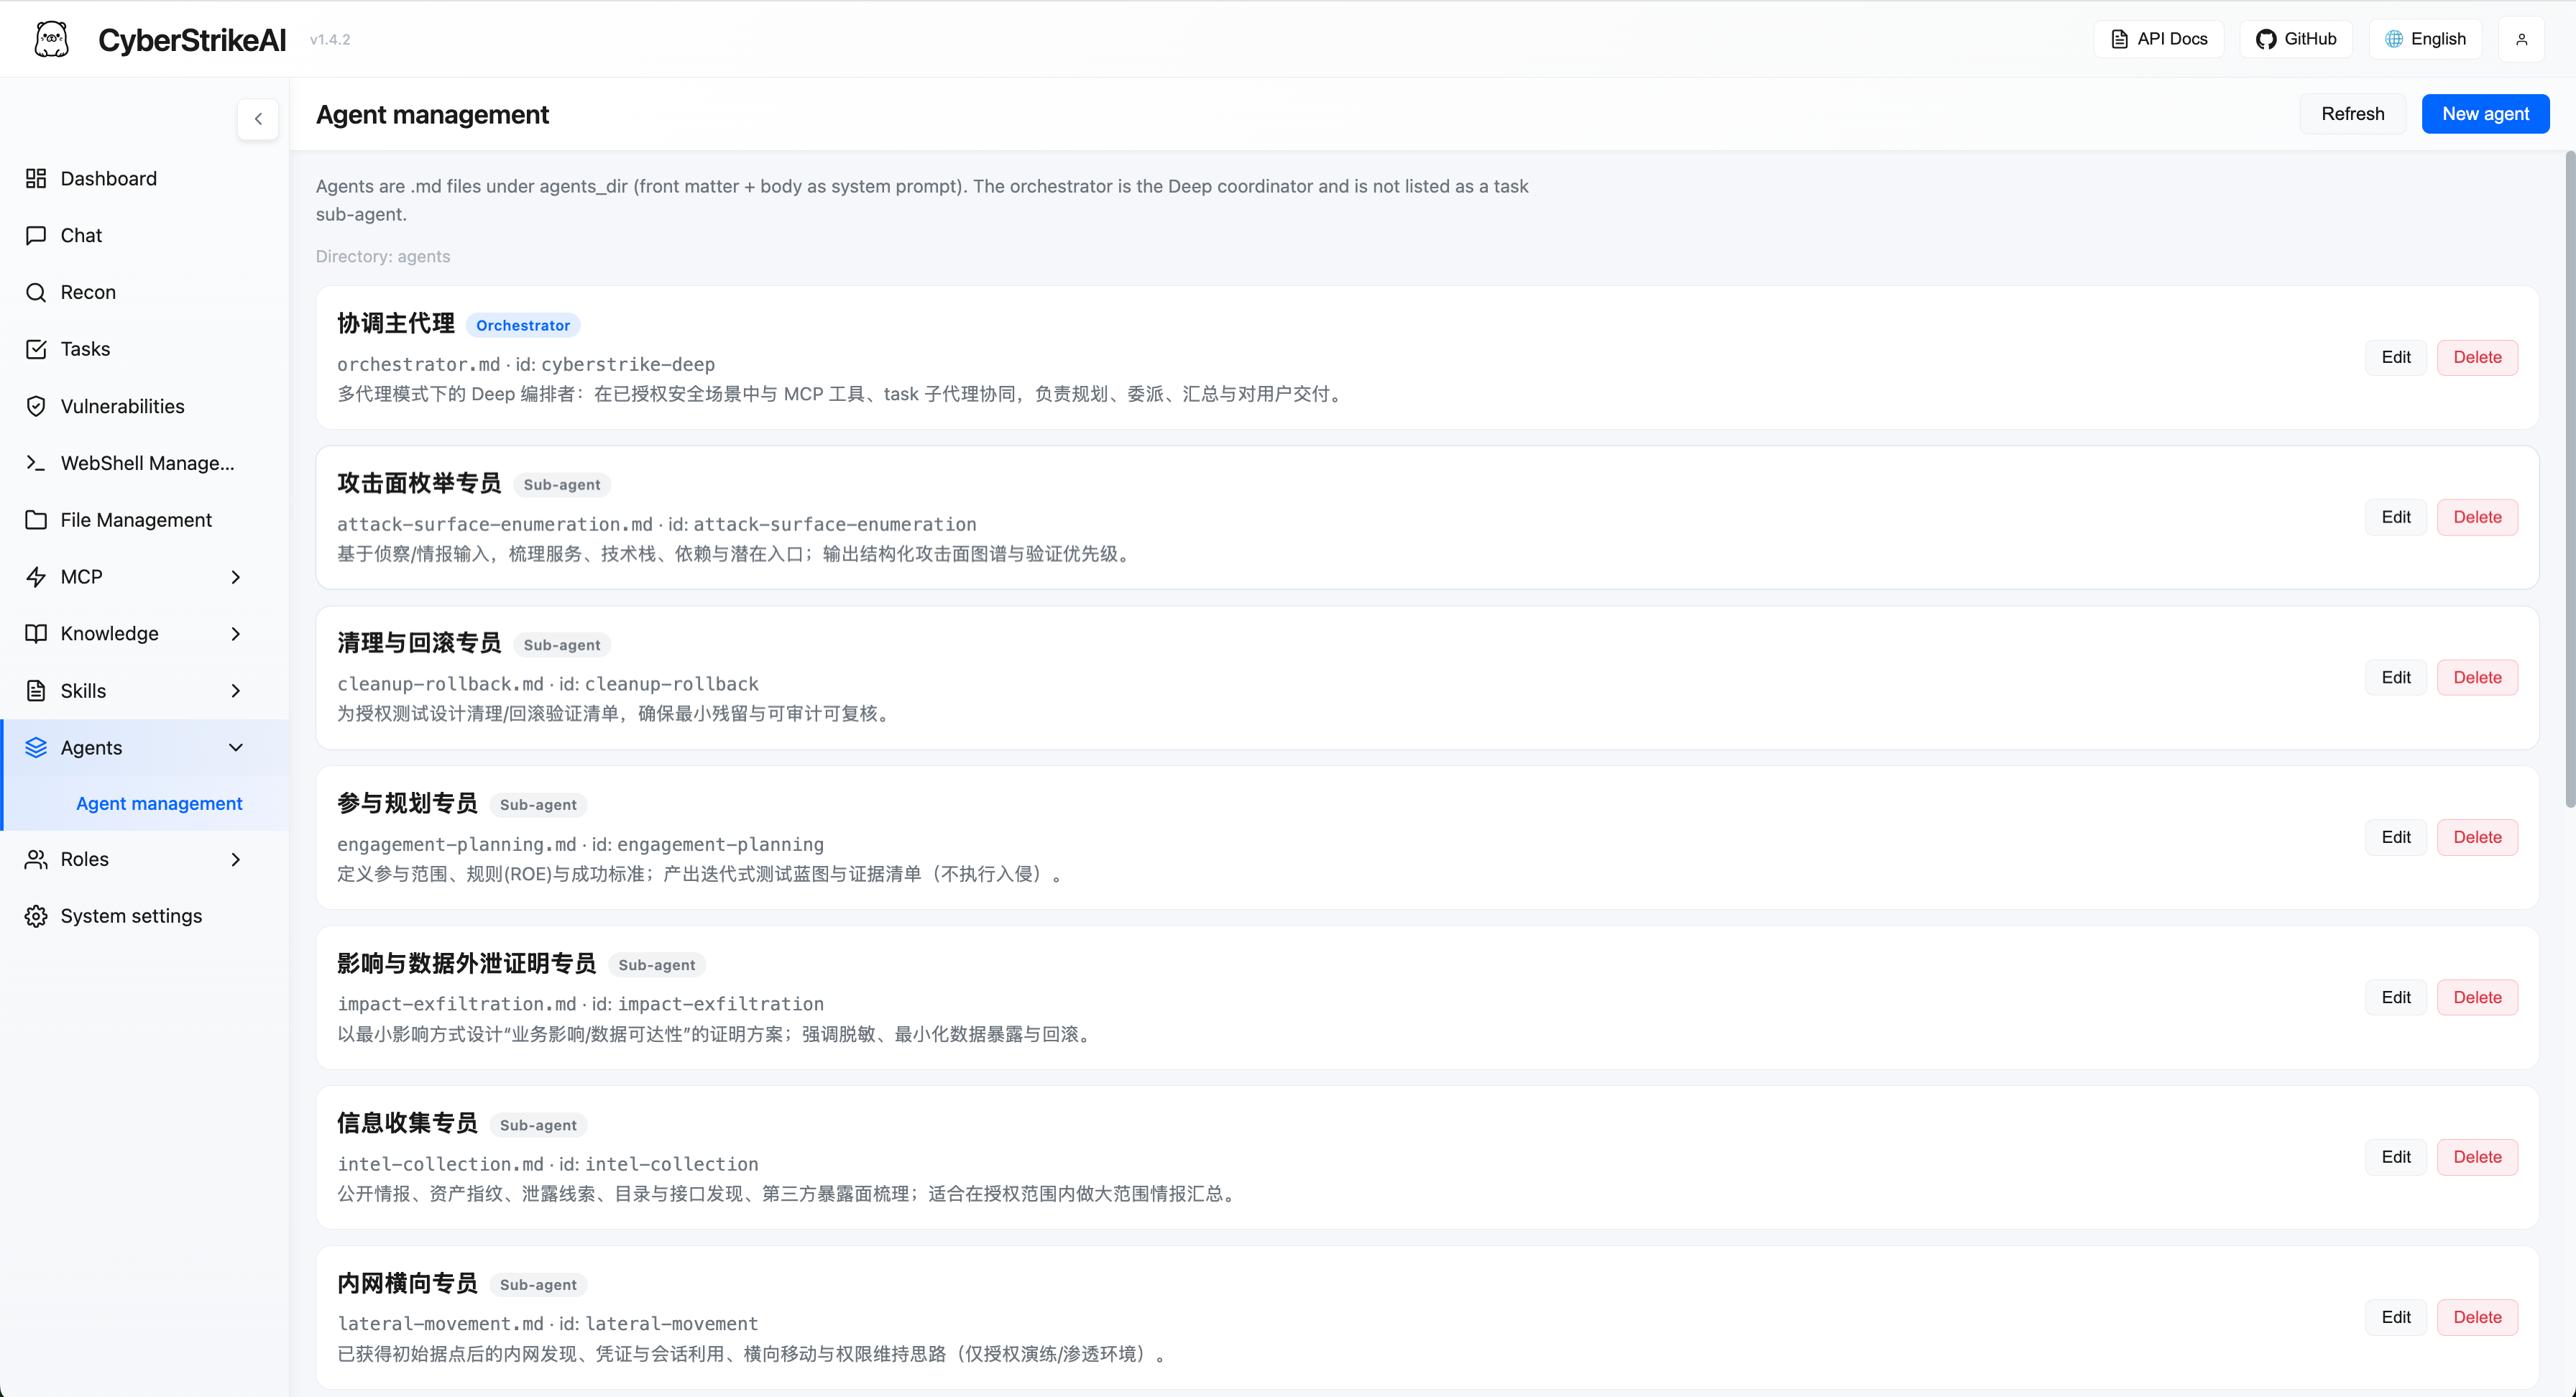
Agent Management
Gerenciamento de Funções
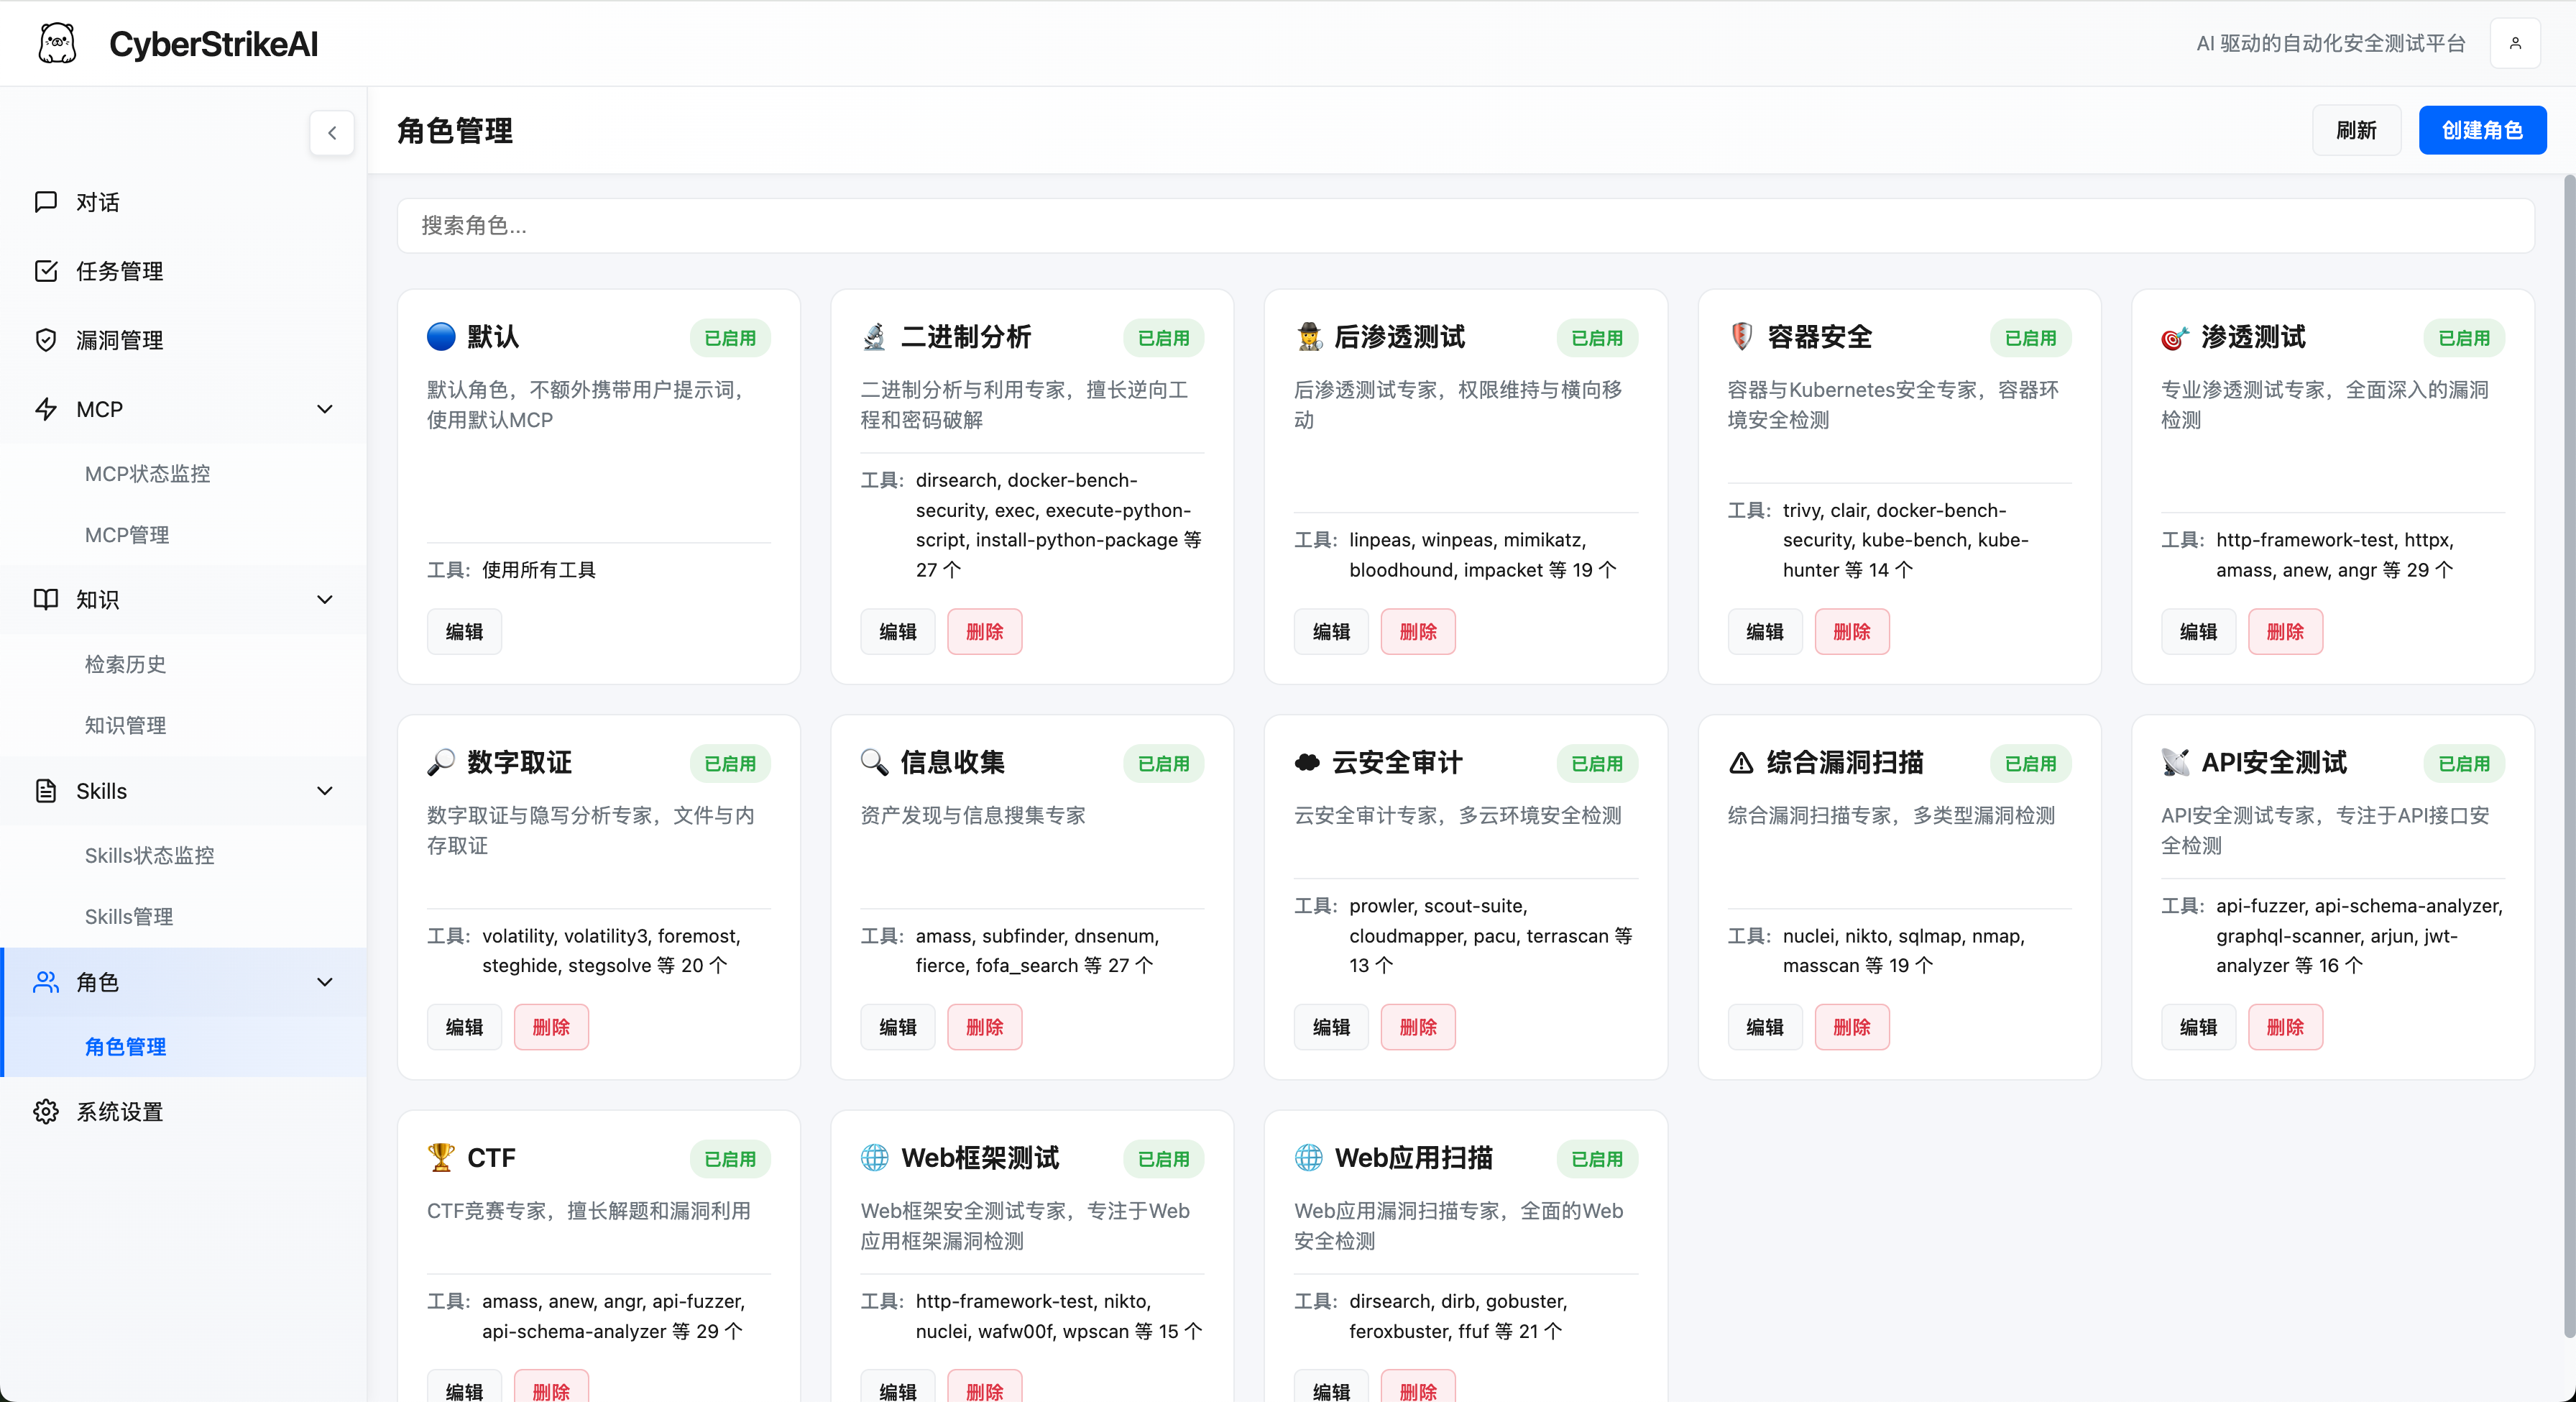
Role Management
Configurações do Sistema
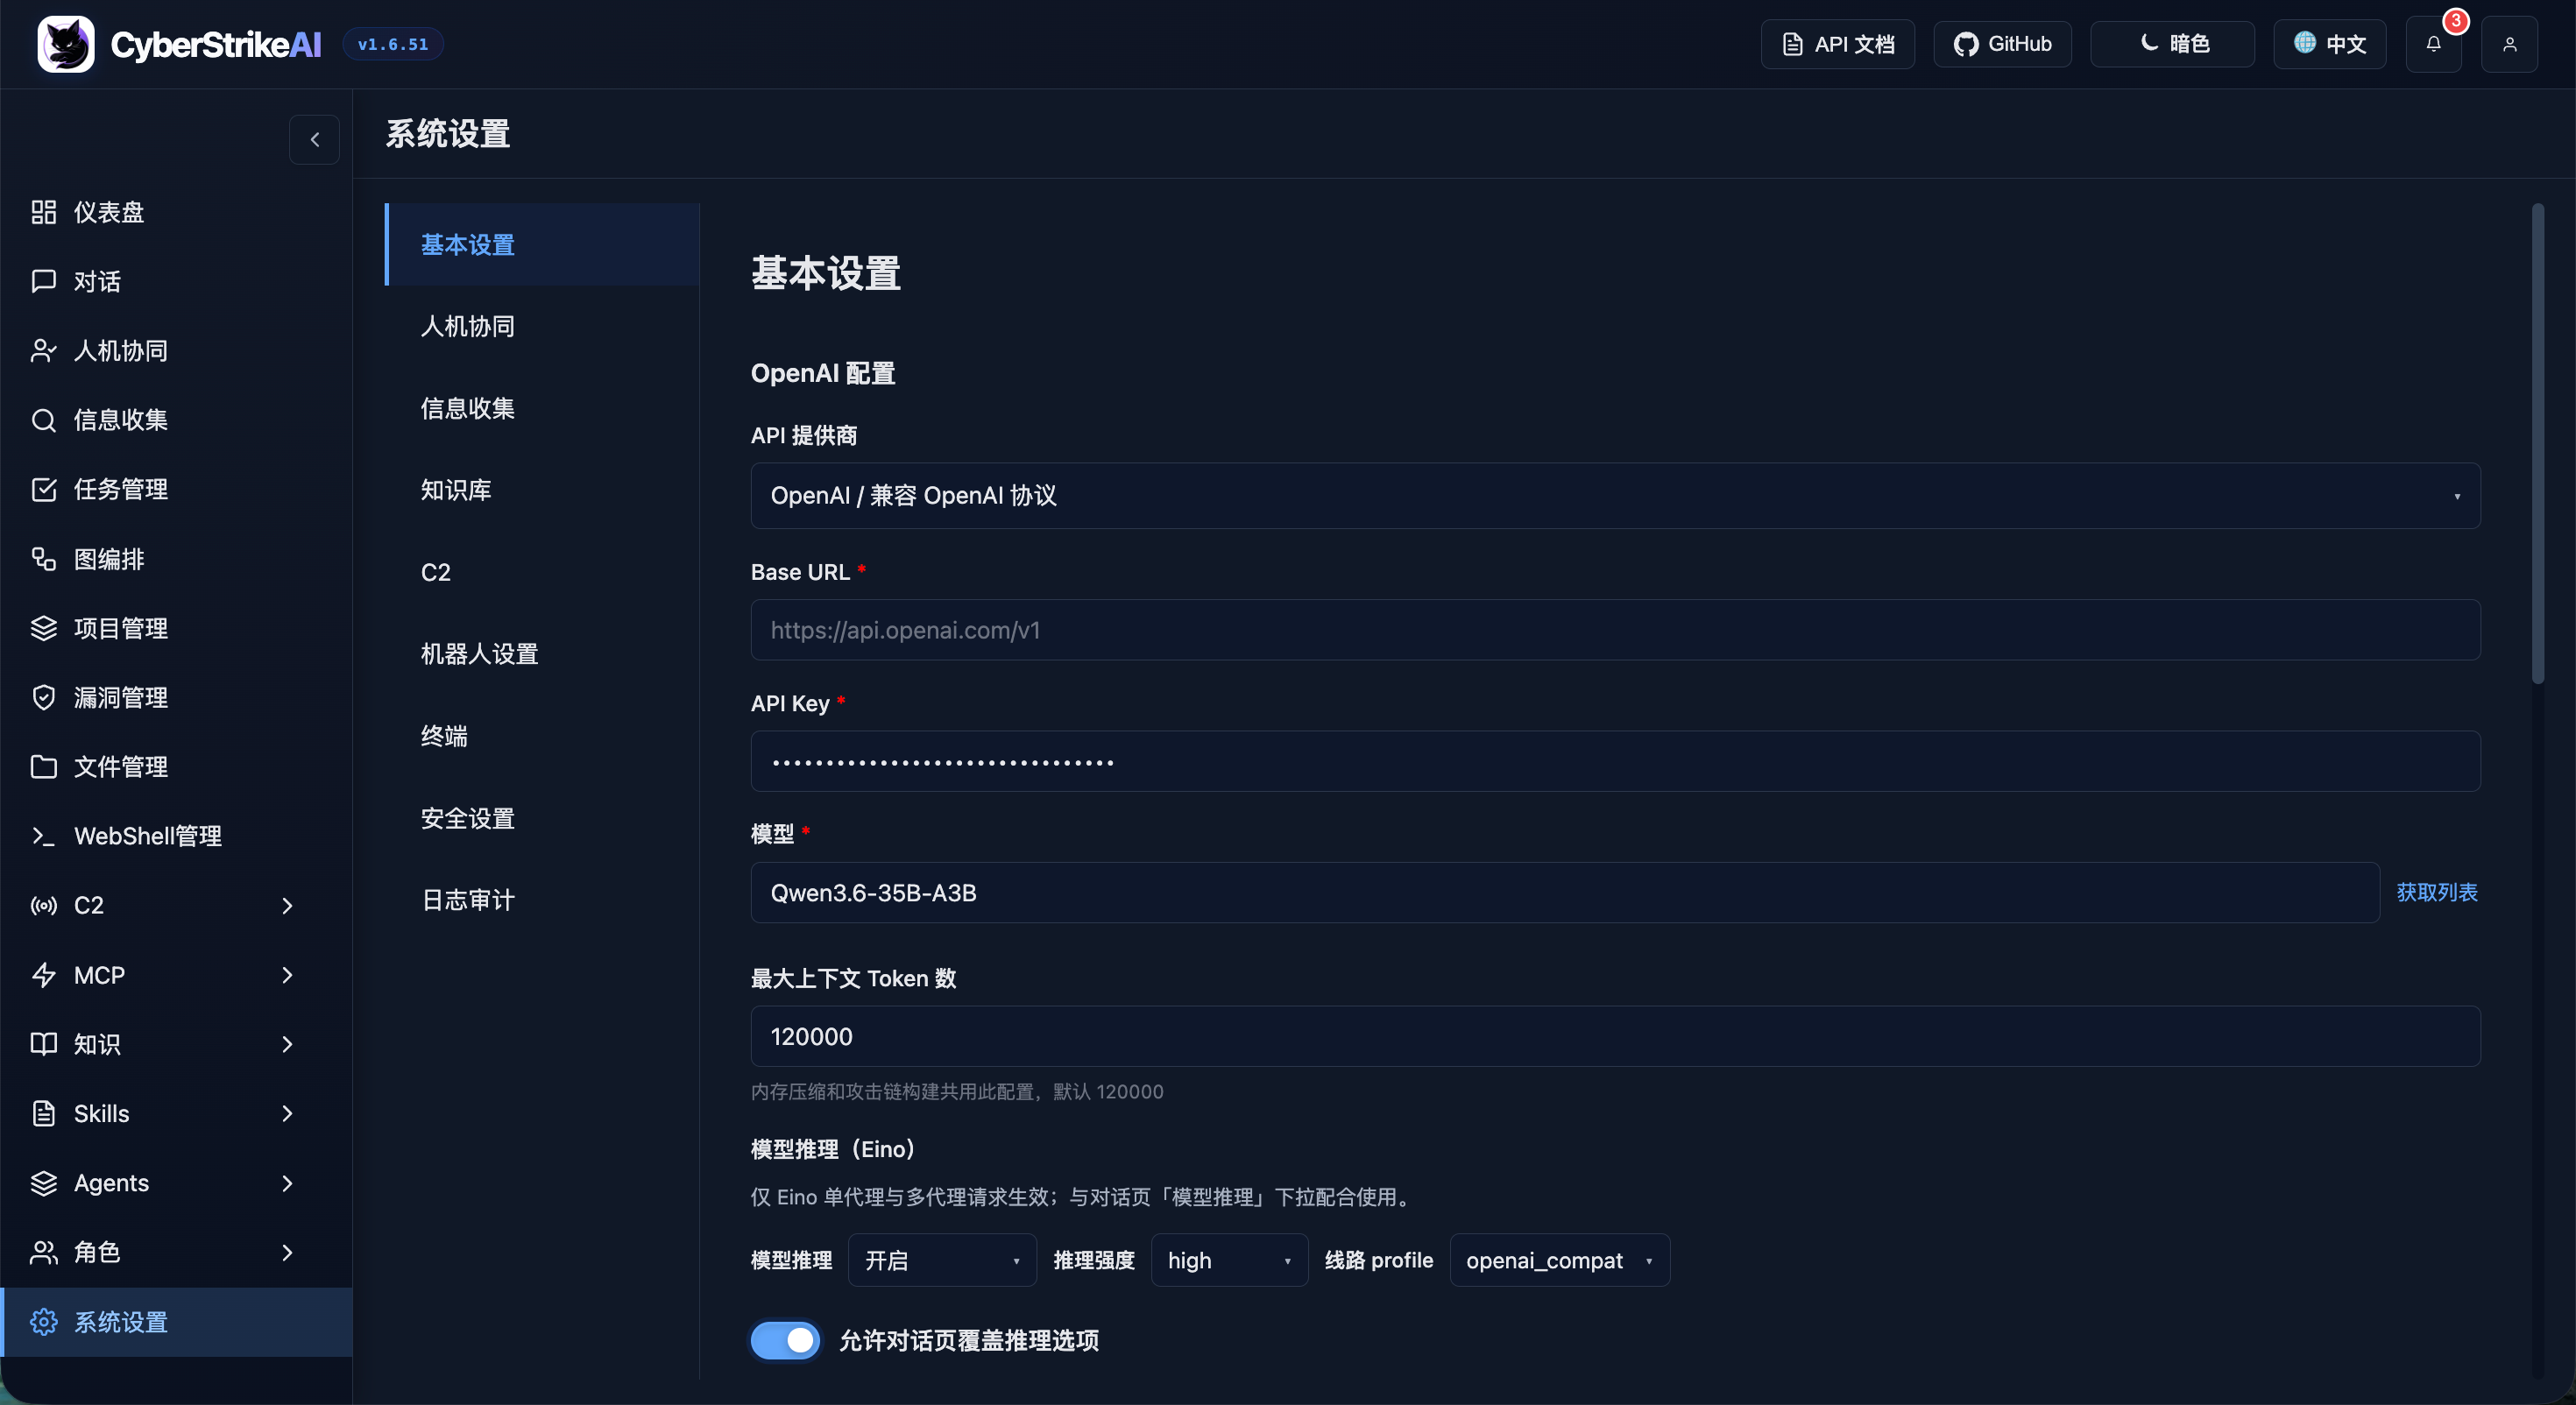
System settings
Modo MCP stdio
MCP stdio mode
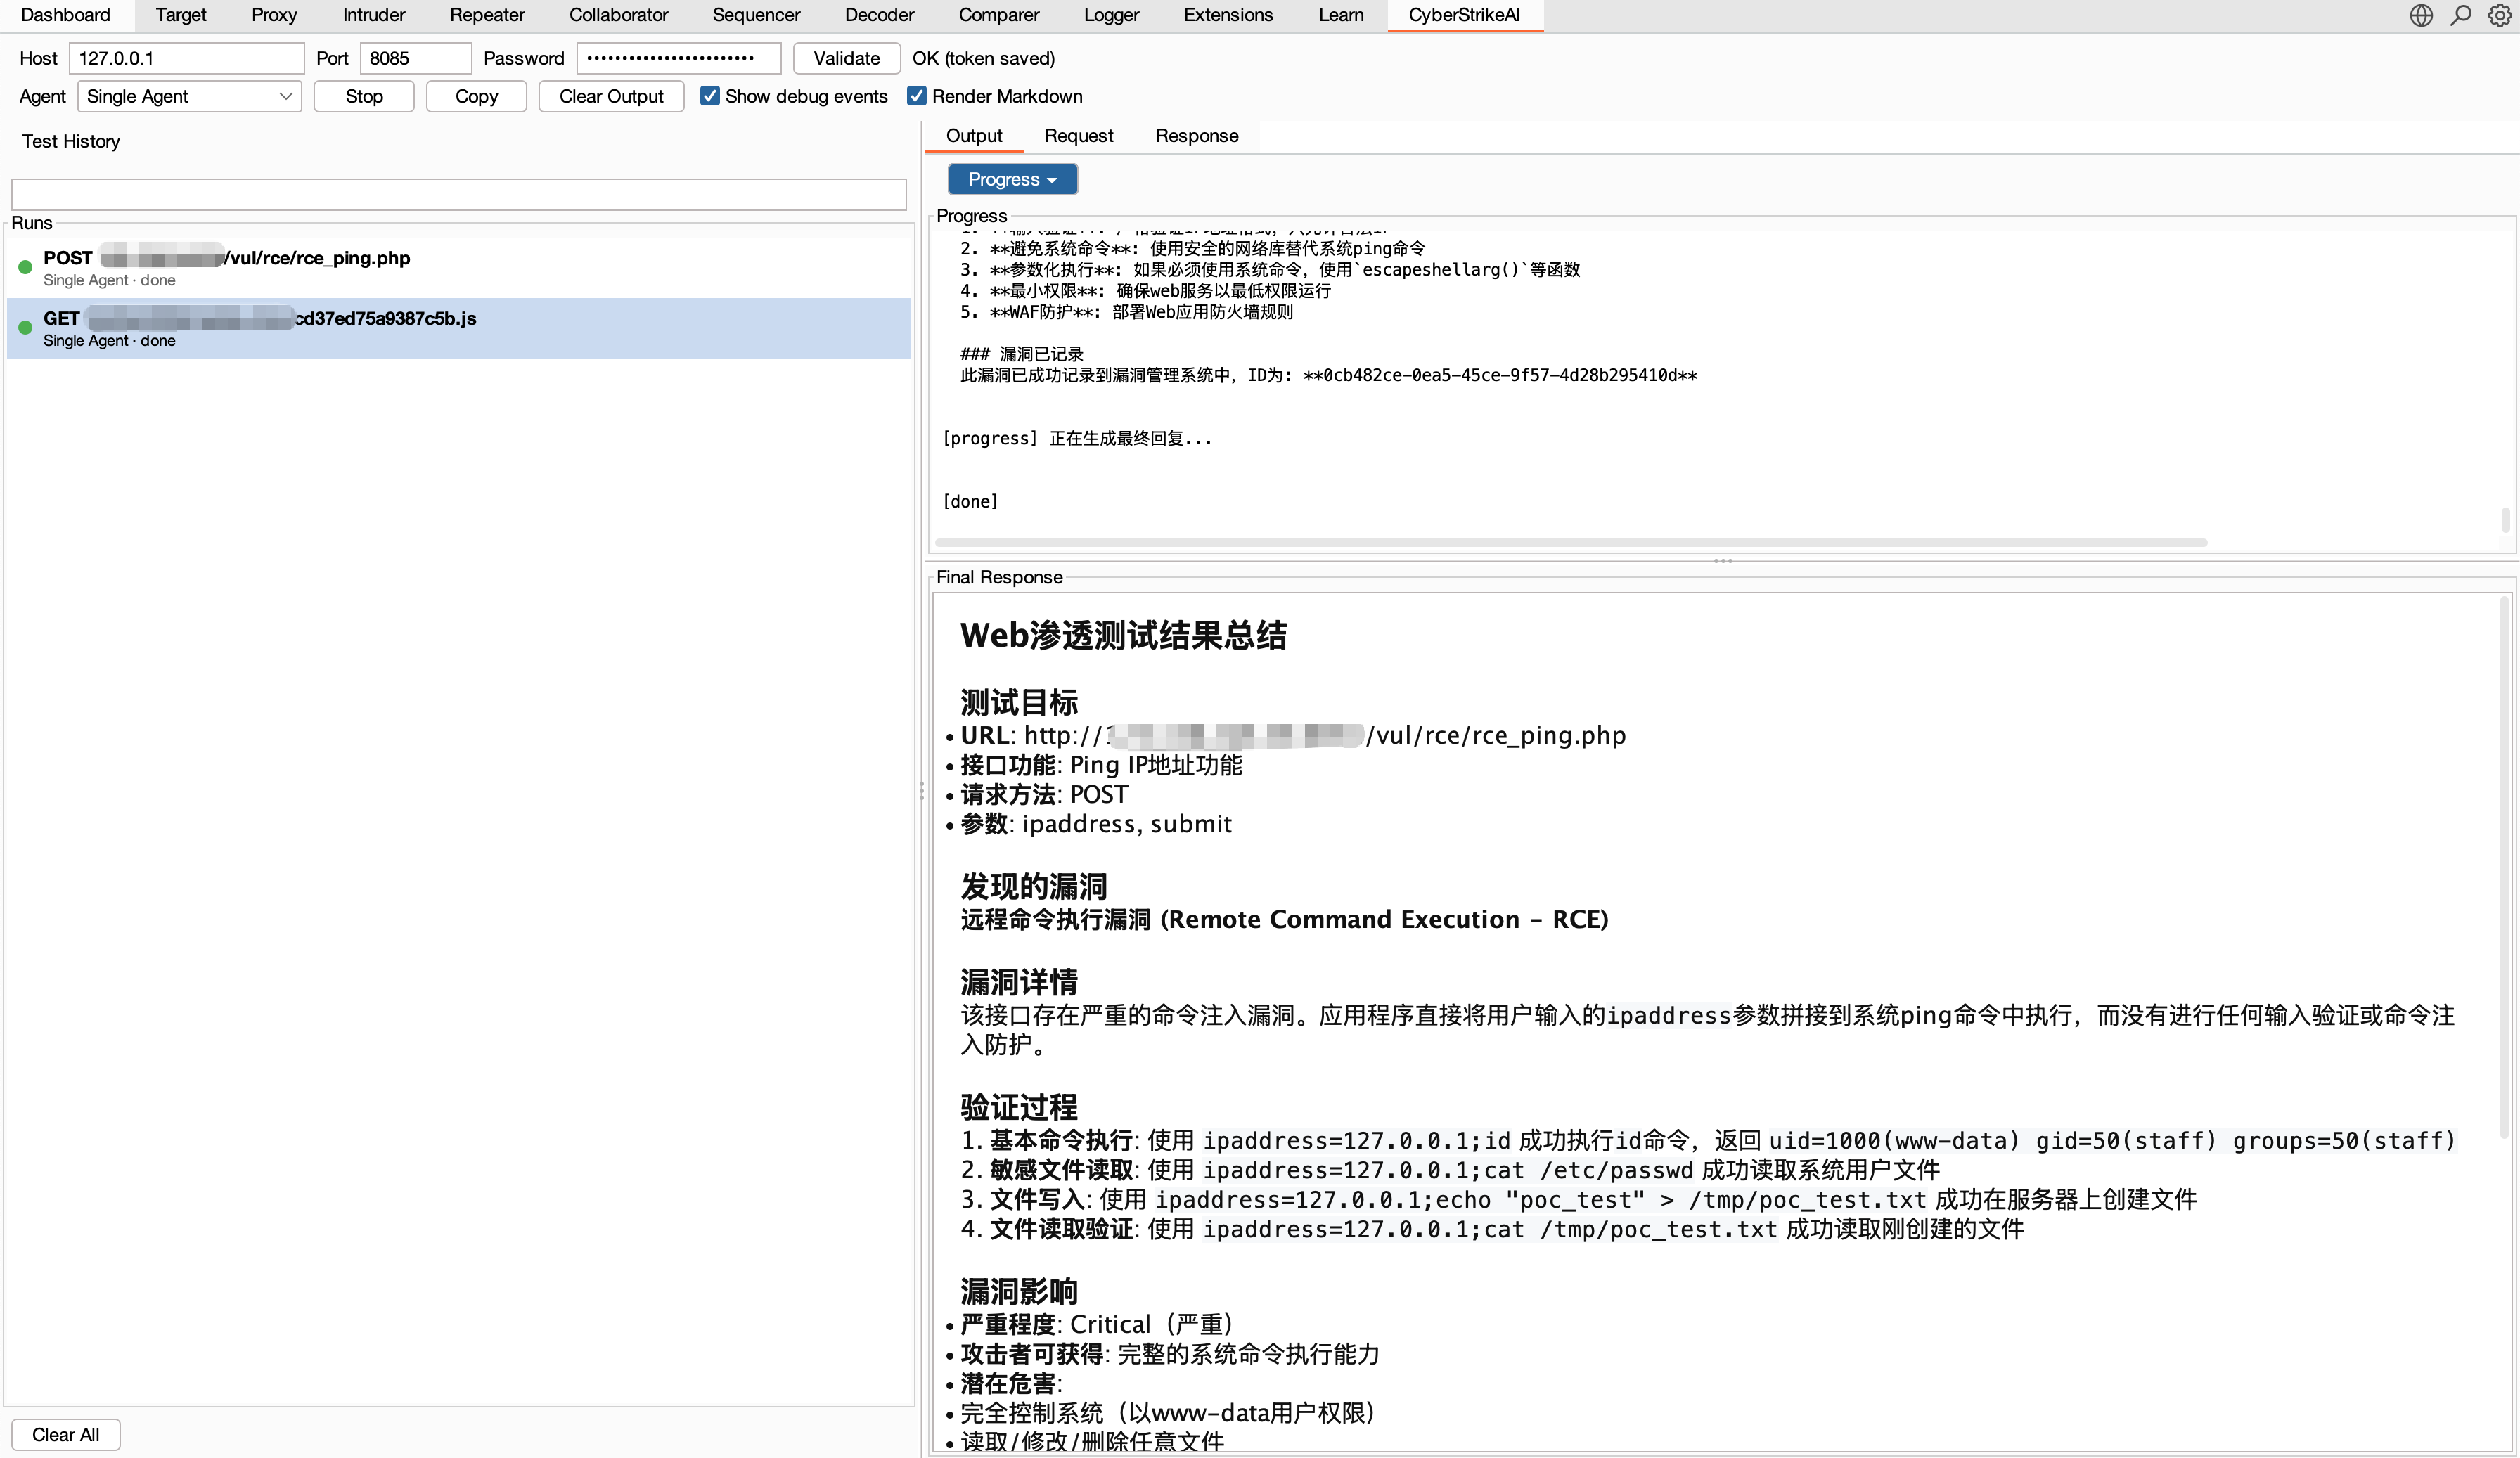
Plugin do Burp Suite
Burp Suite plugin

Destaques

Agentes e orquestração

  • 🤖 Execução agêntica traduz intenção em linguagem natural em ações de segurança governadas e auditáveis.
  • 🧩 Orquestração Eino suporta execução de agente único, além dos modos multiagente Deep, Plan-Execute e Supervisor.
  • 🔀 Fluxos de trabalho em grafo combinam Agentes, ferramentas, condições, aprovações e saídas em fluxos reutilizáveis.
  • 🎭 Testes baseados em funções fornecem prompts focados e políticas de ferramentas para cenários de segurança comuns.

Ferramentas e conhecimento

  • 🧰 Ferramentas de segurança incluem mais de 100 receitas YAML selecionadas com extensões personalizadas e acesso com escopo por função.
  • 🔌 Integração MCP suporta HTTP, stdio, SSE, federação externa e descoberta dinâmica de ferramentas.
  • ⏱️ Execução resiliente de ferramentas executa chamadas bloqueantes de MCP/ferramentas em workers com esperas limitadas do agente, polling retomável de execution_id, cancelamento, circuit breakers por servidor, limites de concorrência e limites unificados de saída.
  • 🎯 Agent Skills seguem o layout padrão de Skill e suportam carregamento progressivo sob demanda.
  • 📚 Base de conhecimento combina reescrita de consultas, recuperação vetorial, reranking e pós-processamento de resultados.
  • 🖼️ Análise de visão usa um modelo de visão separado para capturas de tela, captchas e UI, retendo apenas resumos de texto.

Governança e auditoria

  • 🧑‍⚖️ Human in the loop fornece modos de aprovação, listas de permissão de ferramentas, revisão por agente auditor e decisões rastreáveis.
  • 🛡️ Bloqueio de chamadas em Segurança adiciona verificações regex configuráveis antes da execução de MCP, modelos de lembrete e execuções de teste, com proteção de domínio governamental habilitada por padrão. Consulte Bloqueio de chamadas de ferramentas.
  • 🔐 RBAC da plataforma suporta múltiplos usuários, funções de sistema e personalizadas, permissões com escopo, propriedade e atribuições explícitas.
  • 🔒 Segurança e auditoria fornecem acesso autenticado, logs de auditoria, persistência em SQLite e retenção de evidências operacionais.
  • 📄 Governança de resultados armazena o mesmo resultado de ferramenta limitado visto pelo agente, protege caminhos de retomada contra saídas históricas superdimensionadas e adiciona salvaguardas de UI para visualizações detalhadas grandes. Consulte Governança de Execução de Ferramentas.

Operações de segurança

Baixar ferramenta