
 #1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit

 imthenachoman/how-to-secure-a-linux-server
Guia passo a passo para endurecer um servidor Linux, abordando segurança SSH, firewalls, detecção de intrusão, auditoria e configuração do sistema…
 grafana/loki
Sistema de agregação de logs multi-tenant horizontalmente escalável que indexa labels em vez de texto completo, integra-se ao Grafana e é otimizado…
 osquery/osquery
Instrumentação, monitoramento e análises de sistema operacional baseados em SQL.
 meirwah/awesome-incident-response
Índice curado de ferramentas de resposta a incidentes e DFIR, incluindo forense de memória e disco, coleta de evidências, análise de logs, playbooks…
wazuh/wazuhOpen-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 azure/azure-sentinel
SIEM nativo da nuvem para análises de segurança inteligentes para toda a sua empresa.
 fail2ban/fail2ban
Daemon para banir hosts que causam múltiplos erros de autenticação
 gravitational/teleport
A forma mais fácil e mais segura de acessar e proteger toda a sua infraestrutura.
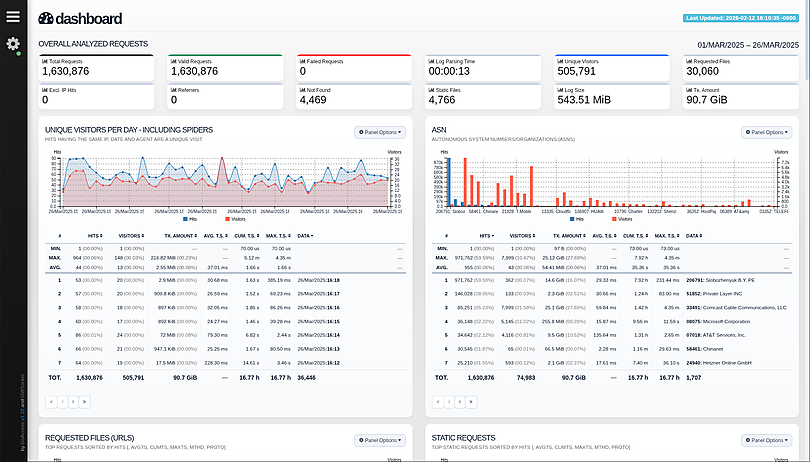 allinurl/goaccess
GoAccess é um analisador de logs web em tempo real e visualizador interativo que roda em um terminal em sistemas *nix ou através do seu navegador.
 sigmahq/sigma
Repositório Principal de Regras Sigma
 crowdsecurity/crowdsec
Motor IDS/IPS e WAF de código aberto que analisa logs e requisições HTTP para detectar e bloquear IPs maliciosos, utilizando uma lista de bloqueio…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 zeek/zeek
Zeek é um poderoso framework de análise de rede que é muito diferente do IDS típico que você pode conhecer.
 graylog2/graylog2-server
Plataforma centralizada de gerenciamento de logs para coleta, indexação e análise de logs em streaming, com alertas e correlação de eventos para…
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 telekom-security/tpotce
🍯 T-Pot - A Plataforma Multi-Honeypot Tudo em Um 🐝
 oisf/suricata
Mecanismo open-source de IDS/IPS/NSM de rede para inspeção de tráfego em tempo real, detecção e prevenção de intrusões, análise de protocolos e caça…


